Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/wortell/cve-2020-0618
脆弱性分析ウェブセキュリティ脅威インテリジェンス侵入検知インシデントレスポンス
GitHubwortell/cve-2020-0618

cve-2020-0618

CVE-2020-0618 ハニーポット

リポジトリを見る
305846年前Kitploit レビュー済み
共有

CVE-2020-0618 ハニーポット

  • CVE-2020-0618 (SQL Reporting Services RCE) の悪用試行を検出して記録します
  • SSRS と同様のコンテンツとヘッダーを提供し、検索エンジン(Google、Shodan など)でのインデックス登録の可能性を高めます
  • 以下の素晴らしい研究に基づいています: MDSec および x1sec

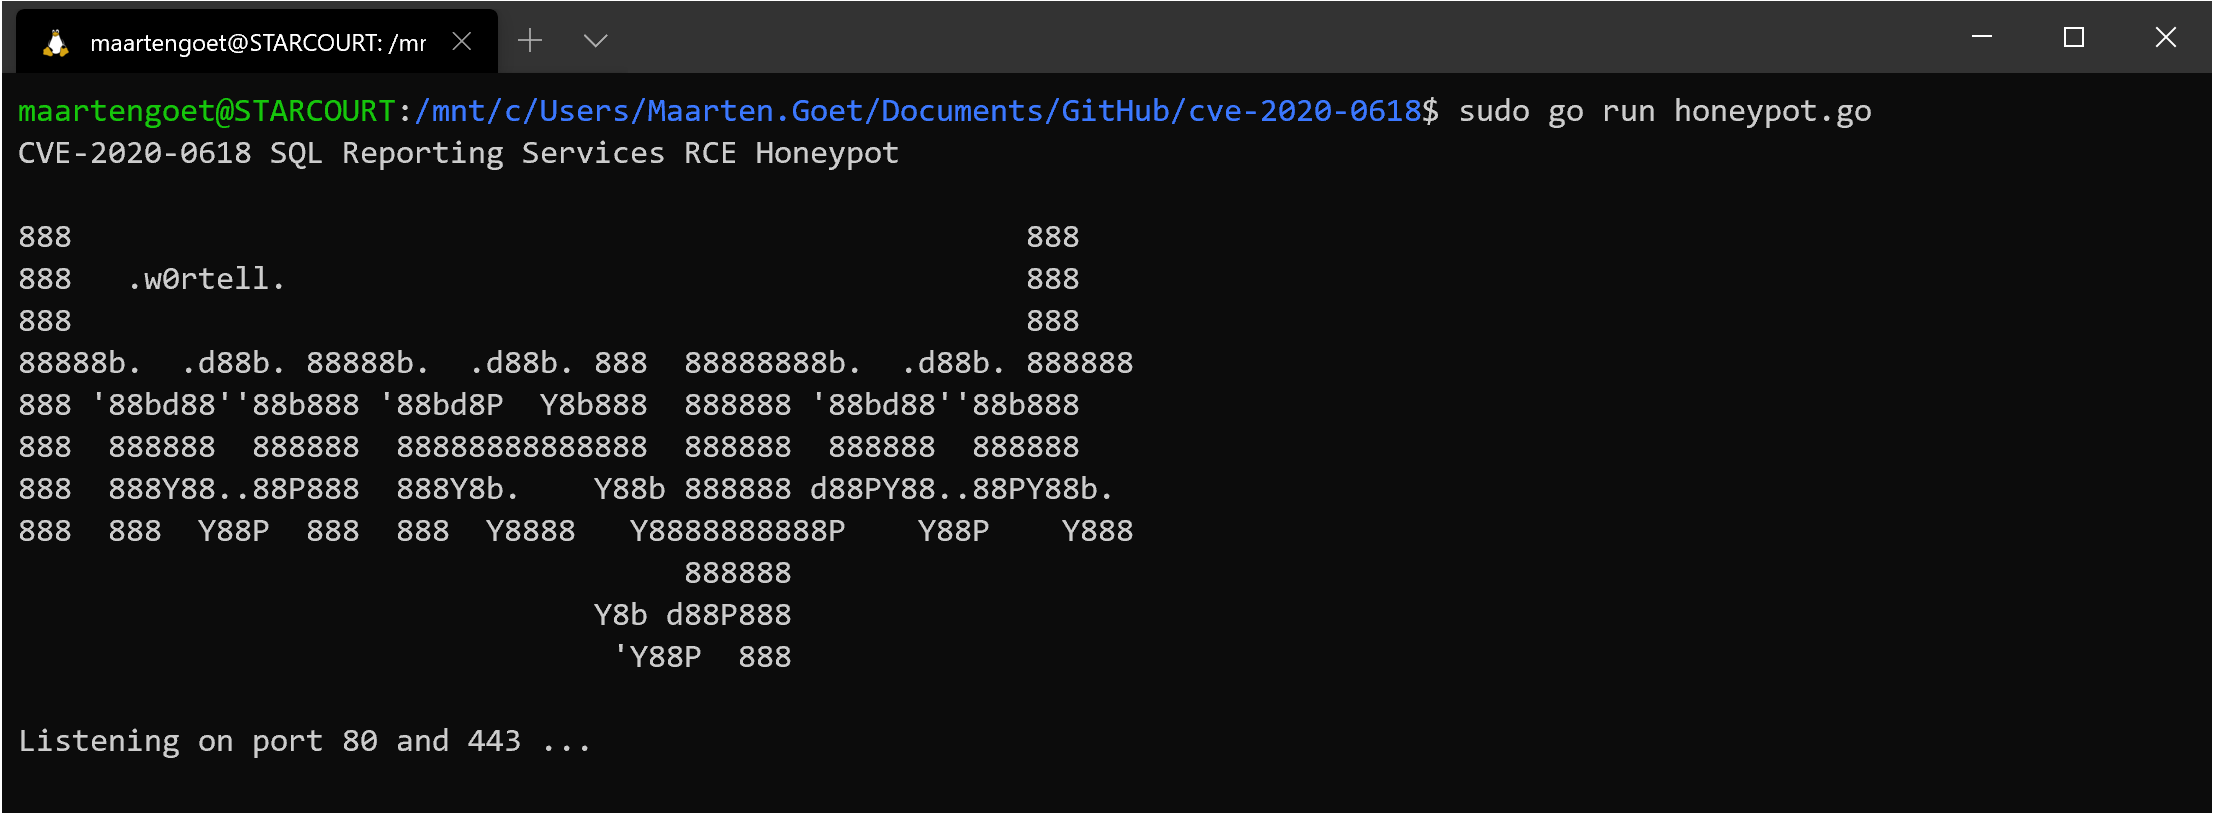
screenshot

インストール

コードを入手

Go 環境が準備されていることを確認してください。

git clone https://github.com/wortell/cve-2020-0618

証明書の生成

自己署名証明書を生成:

openssl genrsa -out server.key 2048
openssl ecparam -genkey -name secp384r1 -out server.key
openssl req -new -x509 -sha256 -key server.key -out server.crt -days 3650

実行

以下のように簡単です:

go get github.com/gorilla/mux
go run honeypot.go

ハニーポットはポート 80 と 443 の両方でリッスンします(そのため root ユーザーで実行する必要があります)

または、デタッチしてバックグラウンドプロセスとして実行:

nohup go run honeypot.go &

Docker

または、代わりにDockerコンテナで実行:

git clone https://github.com/wortell/cve-2020-0618
cd cve-2020-0618
docker image build -t cve-2020-0618:1.0 .
docker container run --publish 80:80 --publish 443:443 --detach --name honeypot cve-2020-0618:1.0

プロのヒント: ログディレクトリをローカルにマウントして、ファイルを失わないようにしてください。

ログ

結果/データは ./log ディレクトリに書き込まれます。内容は以下の通り:

cve.log - 悪用試行、およびすべてのデータ(ヘッダー、POST本文など)を含む悪用試行

allrequests.log - サーバーに到達したすべてのHTTPリクエスト

tls.log - インターネットスキャナーはポート 443 に無効なデータを送信することがよくあります。HTTPSエラーはここに記録されます。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →