Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
siem-threat-detection-lab — ブルーチームSIEMラボ:Wazuh 4.7.5 が7種類の模擬攻撃(SSHブルートフォース、Slowloris DoS / CVE-2007-6750、Web攻撃)を検知し、MITRE ATT&CK へのリアルタイムマッピングを実行 — 3,726件以上のアラート。 | Kitploit
ツール/GitHubGitHub/sarjanpatel22/siem-threat-detection-lab
防御ツール脆弱性分析ネットワークセキュリティ脅威インテリジェンス侵入検知学習と教育インシデントレスポンスログ分析ラボと実践
共有
GitHubsarjanpatel22/siem-threat-detection-lab

siem-threat-detection-lab

ブルーチームSIEMラボ:Wazuh 4.7.5 が7種類の模擬攻撃(SSHブルートフォース、Slowloris DoS / CVE-2007-6750、Web攻撃)を検知し、MITRE ATT&CK へのリアルタイムマッピングを実行 — 3,726件以上のアラート。

リポジトリを見る
344ヶ月前未レビュー

🛡️ SIEM + 脅威検知ラボ

Wazuh Kali Linux MITRE ATT&CK Status

エンドツーエンドのブルーチームラボ:ポートスキャンやSSHブルートフォースから、実際のCVEエクスプロイト(Slowloris DoS)まで、7種類のシミュレーション攻撃を検知するWazuh 4.7.5 SIEM。すべてのイベントがリアルタイムでログ記録・アラート発報され、MITRE ATT&CKにマッピングされます。2台の仮想マシン上にゼロから構築しました。

📄 完全レポート: 全12ページ(スクリーンショット付き)がこのページの下部にインライン表示されています。PDFをダウンロードすることもできます。


🧱 ラボ構成

VMOS役割
SIEMサーバーUbuntu 26.04 LTSWazuh 4.7.5 + OpenSearch
攻撃者Kali Linux 2026.2攻撃シミュレーション

隔離ネットワーク上のVMware Workstation 17 Playerで仮想化されています。


⚔️ シミュレーション & 検知された攻撃

#攻撃ツール結果
1ポートスキャンNmap (-sS -A)ポート22 / 80 / 443が開放されていることを検出
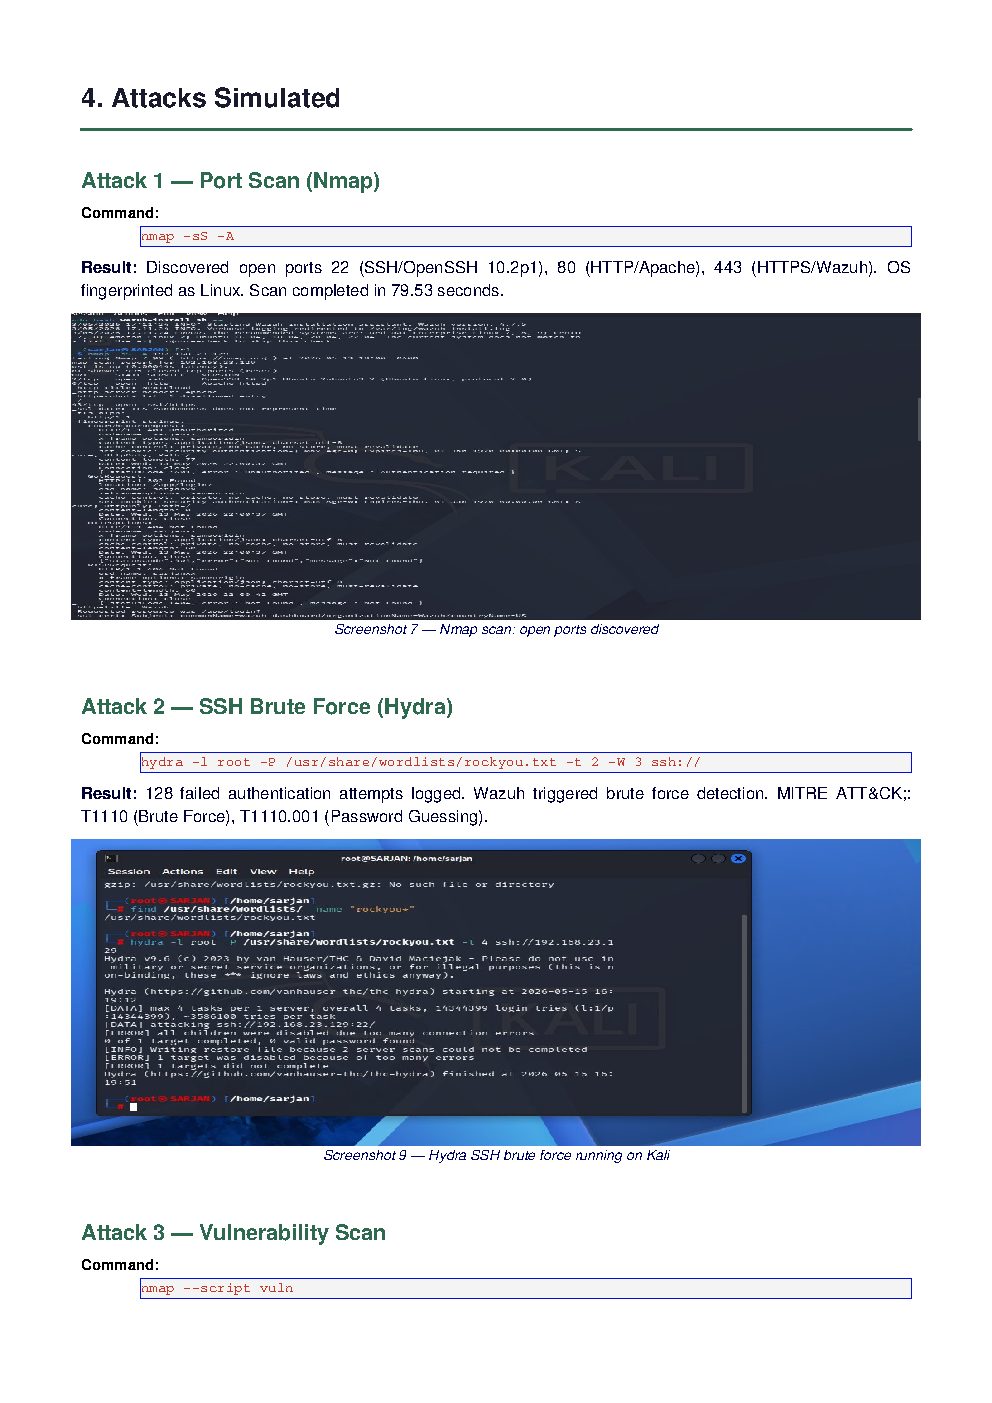
2SSHブルートフォースHydra + rockyou128回のログイン失敗 → ブルートフォースアラート
3脆弱性スキャンNmap --script vulnCVE-2007-6750 (Slowloris) を発見
4Slowloris DoSslowhttptest911接続を保持 — Apacheを停止
5SSHログインループbash (50×)約200件のアラート / Wazuhで30秒間のスパイク
6Webアプリケーション攻撃curlディレクトリトラバーサル / SQLi / Webシェルの試行
7SSHログイン成功ssh有効なアカウントへのアクセス + ログイン後の列挙

📊 検知結果

指標値
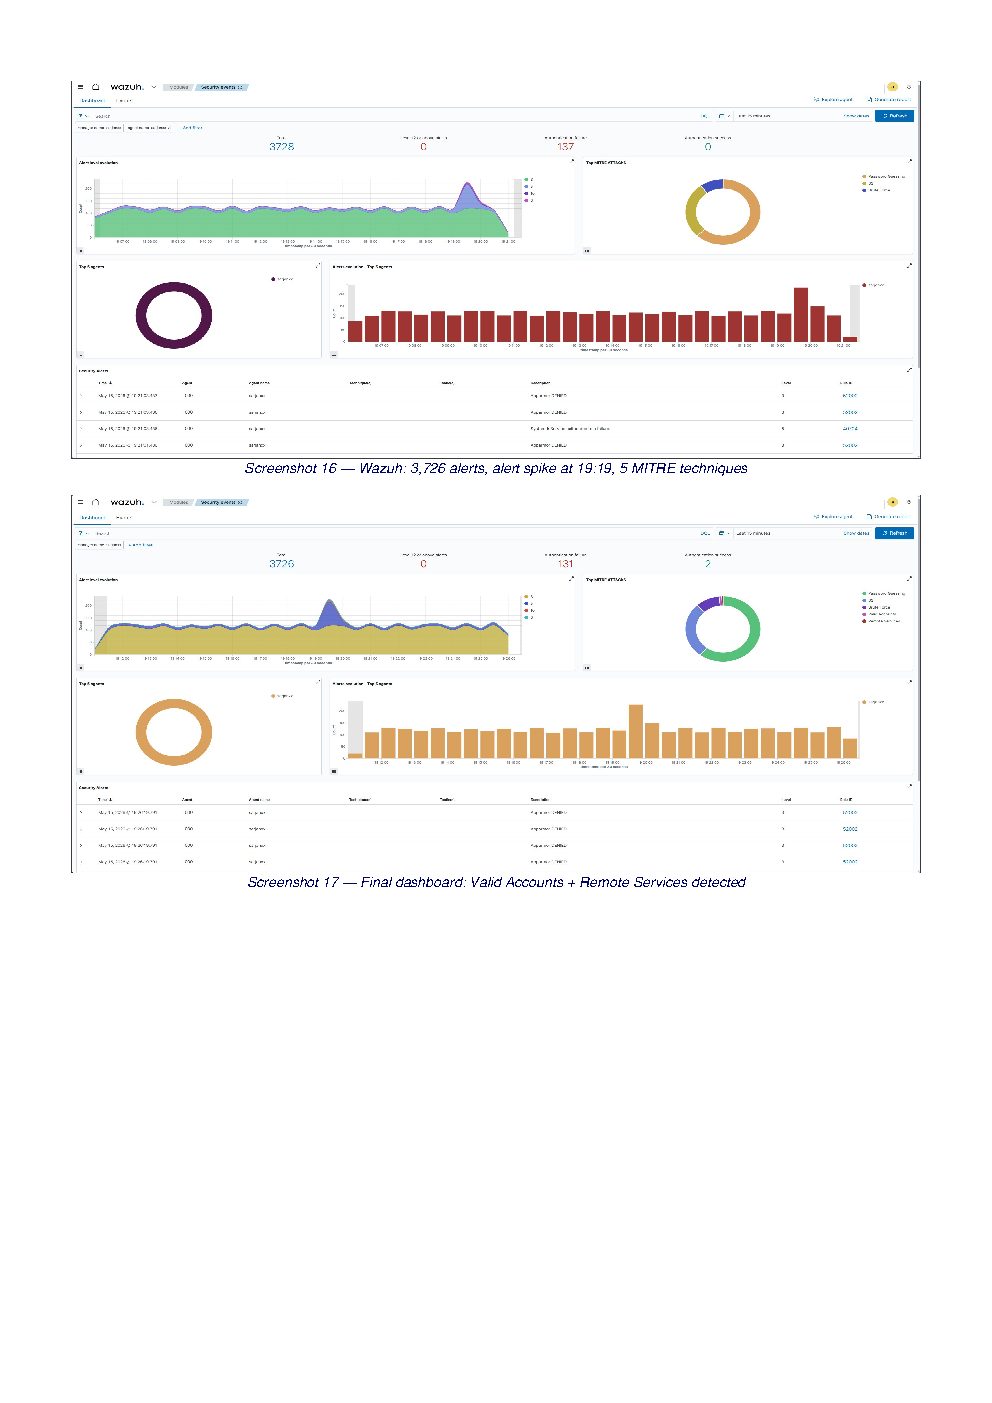
セキュリティアラート総数3,726件以上
認証失敗131
発見されたCVE1 (CVE-2007-6750)
Slowlorisのピーク接続数911
アラートスパイク(SSHループ)約200件 / 30秒
MITRE ATT&CKテクニック数5

🎯 MITRE ATT&CK カバレッジ

テクニック名称トリガー元
T1110Brute ForceHydra SSH攻撃
T1110.001Password GuessingHydra + SSHループ
T1021.004Remote Services: SSHSSHログイン試行
T1078Valid AccountsSSHログイン成功
T1021Remote Servicesログイン後のアクティビティ

🔧 主な発見と推奨される修正

  • CVE-2007-6750 (Slowloris) — 911の保持接続によりApacheが停止 → mod_reqtimeout を有効化。
  • SSHブルートフォース / 露出 — fail2ban を導入し、rootログインを無効化(PermitRootLogin no)し、SSHをデフォルトのポート22から変更する。

💡 学んだ教訓

  • 本格的なSIEMの構築は簡単ではない:証明書の処理、OS互換性(Ubuntu 26.04 vs Wazuh 4.7.5)、認証情報の管理には、いずれも本格的なトラブルシューティングが必要でした。
  • 攻撃には明確なシグネチャが残る — Level-12の重大アラートがなくても、ブルートフォース、DoS、認証情報へのアクセスは、アラートパターンと遷移チャートを通じて識別可能です。

教育目的で隔離されたラボ環境に構築しました。Sarjan Patelによるサイバーセキュリティポートフォリオの一部です。


📄 完全レポート

完全な12ページのレポートをインライン表示しています(ダウンロード可能なPDFとしても利用可能):
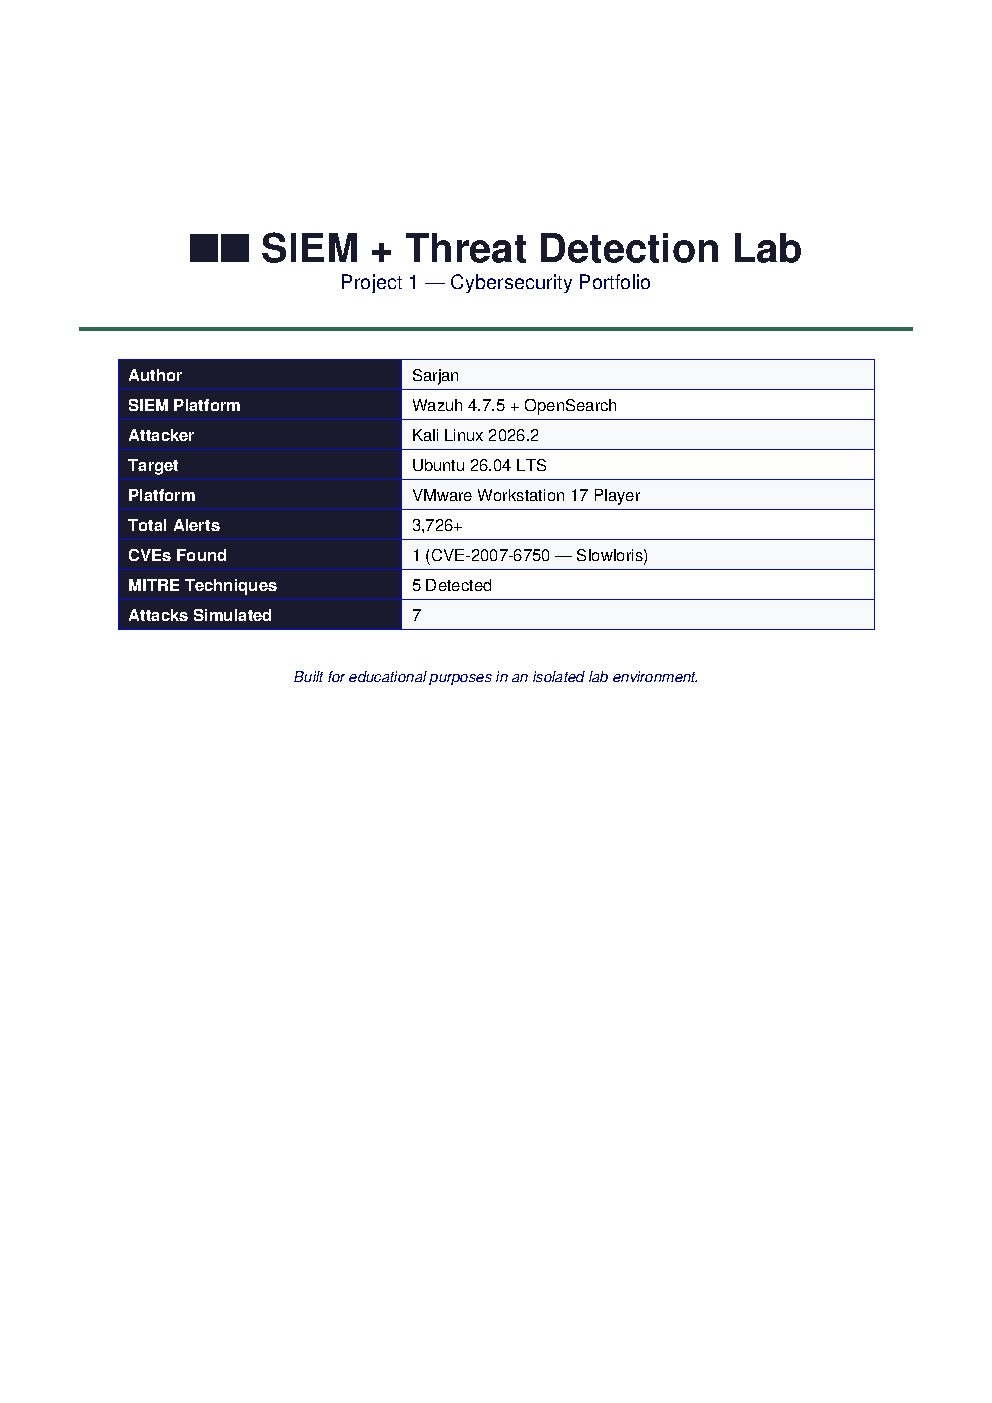
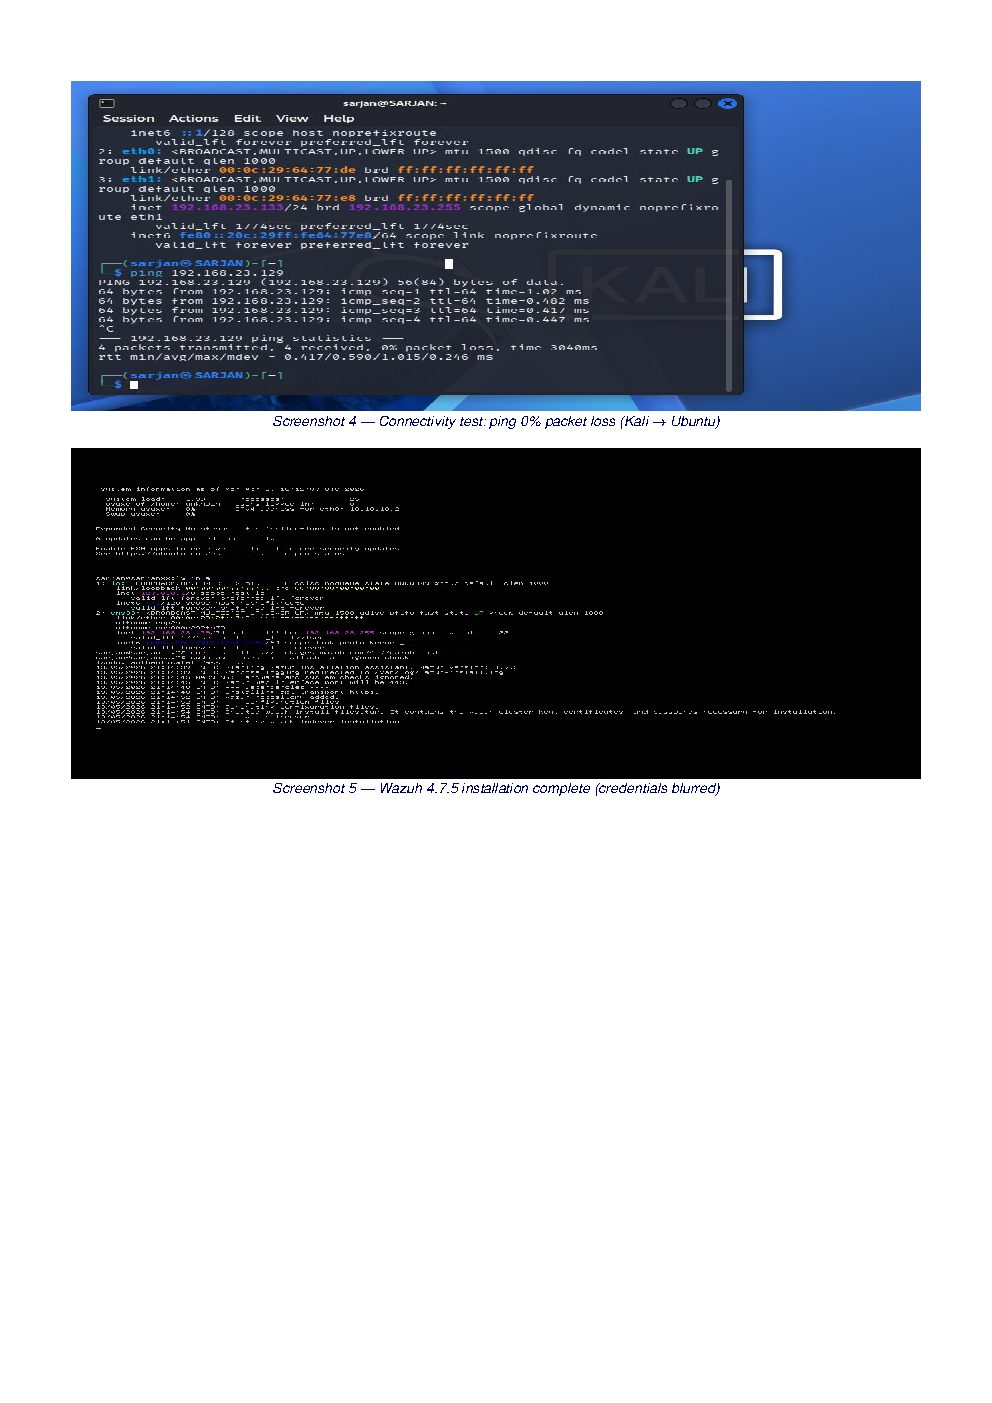
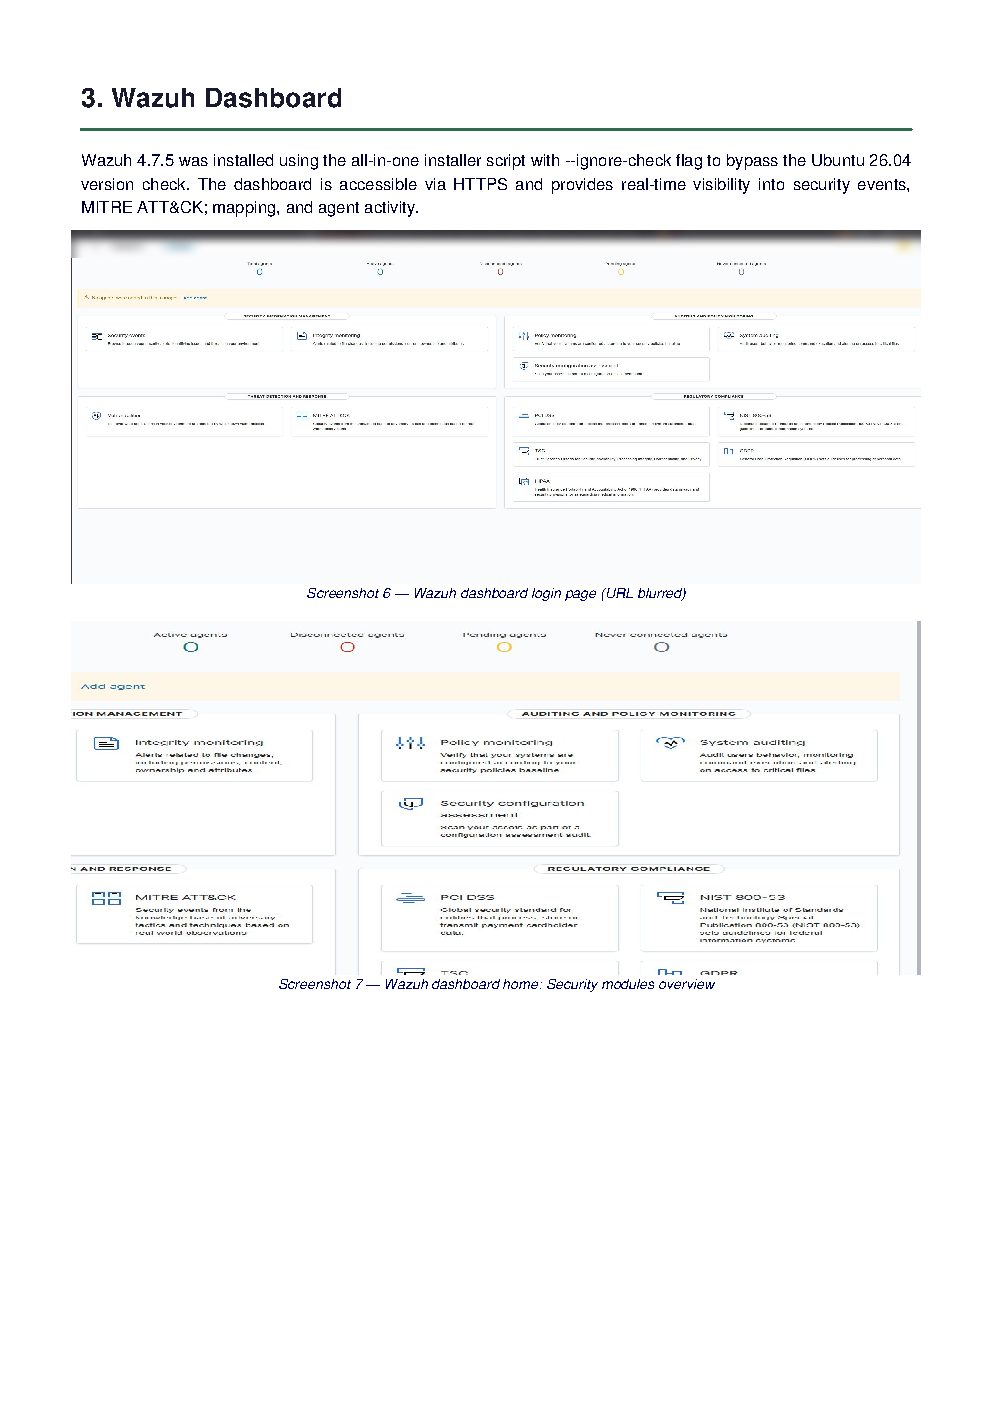
レポートページ 1 — 概要 レポートページ 2 レポートページ 3 レポートページ 4 レポートページ 5 レポートページ 6 レポートページ 7 レポートページ 8 レポートページ 9 レポートページ 10 レポートページ 11 レポートページ 12

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →