

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/oblivionsage/elfpeek
静的分析リバースエンジニアリングデバッガバイナリ解析学習と教育
GitHuboblivionsage/elfpeek

elfpeek

Cで書かれた、バイナリレイアウトを素早く検査するための最小限のELFインスペクタ

リポジトリを見る
2914610ヶ月前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

elfpeek

C Linux ELF32 | ELF64 License Stars

No Dependencies Minimal RE Tool

素早いバイナリ解析のためのインタラクティブREPLを備えたミニマルなELFインスペクタ
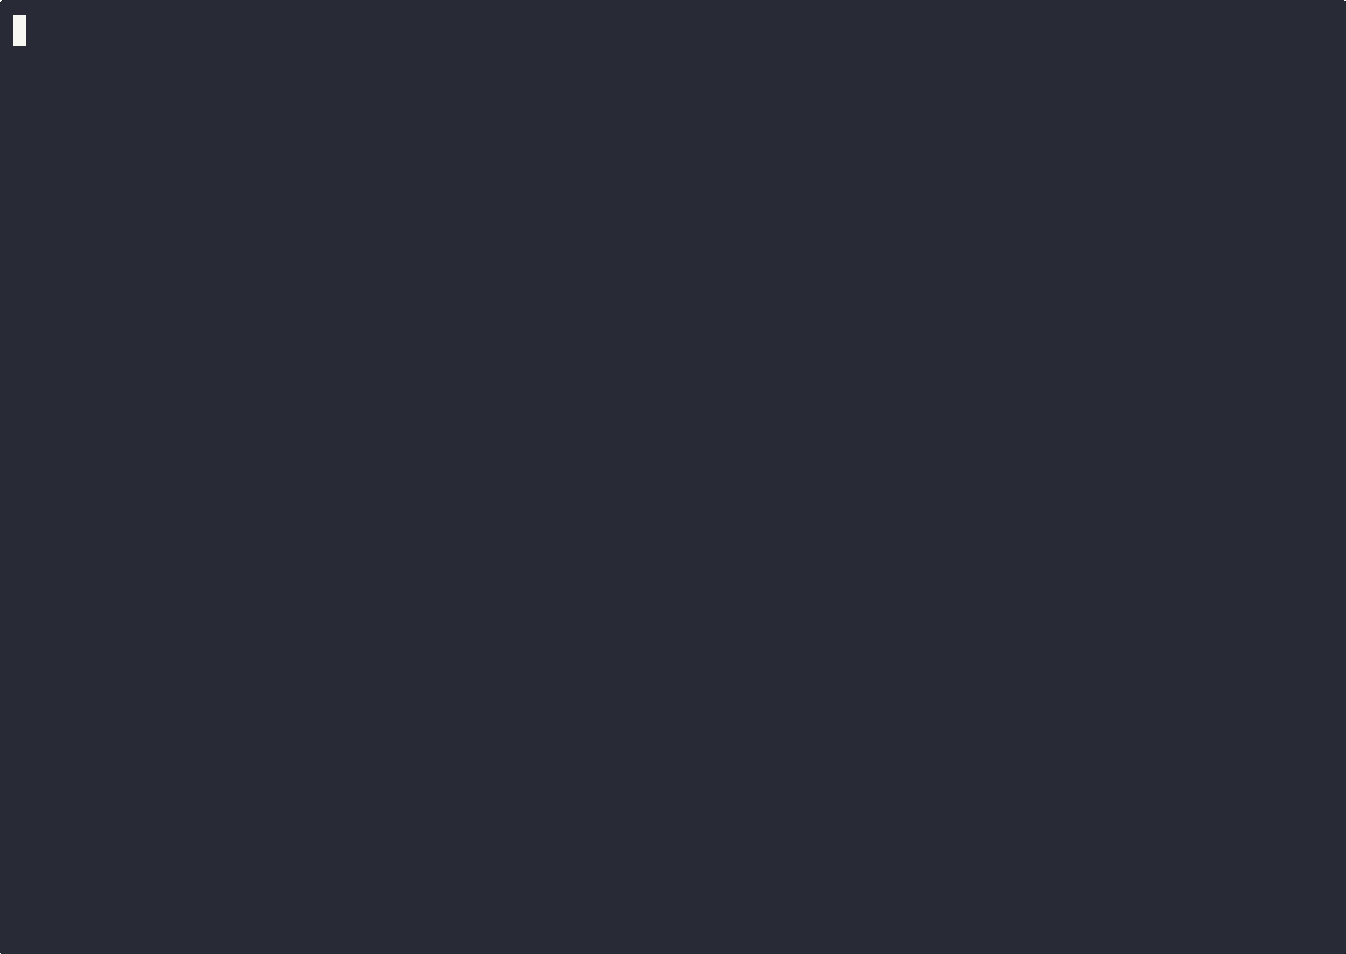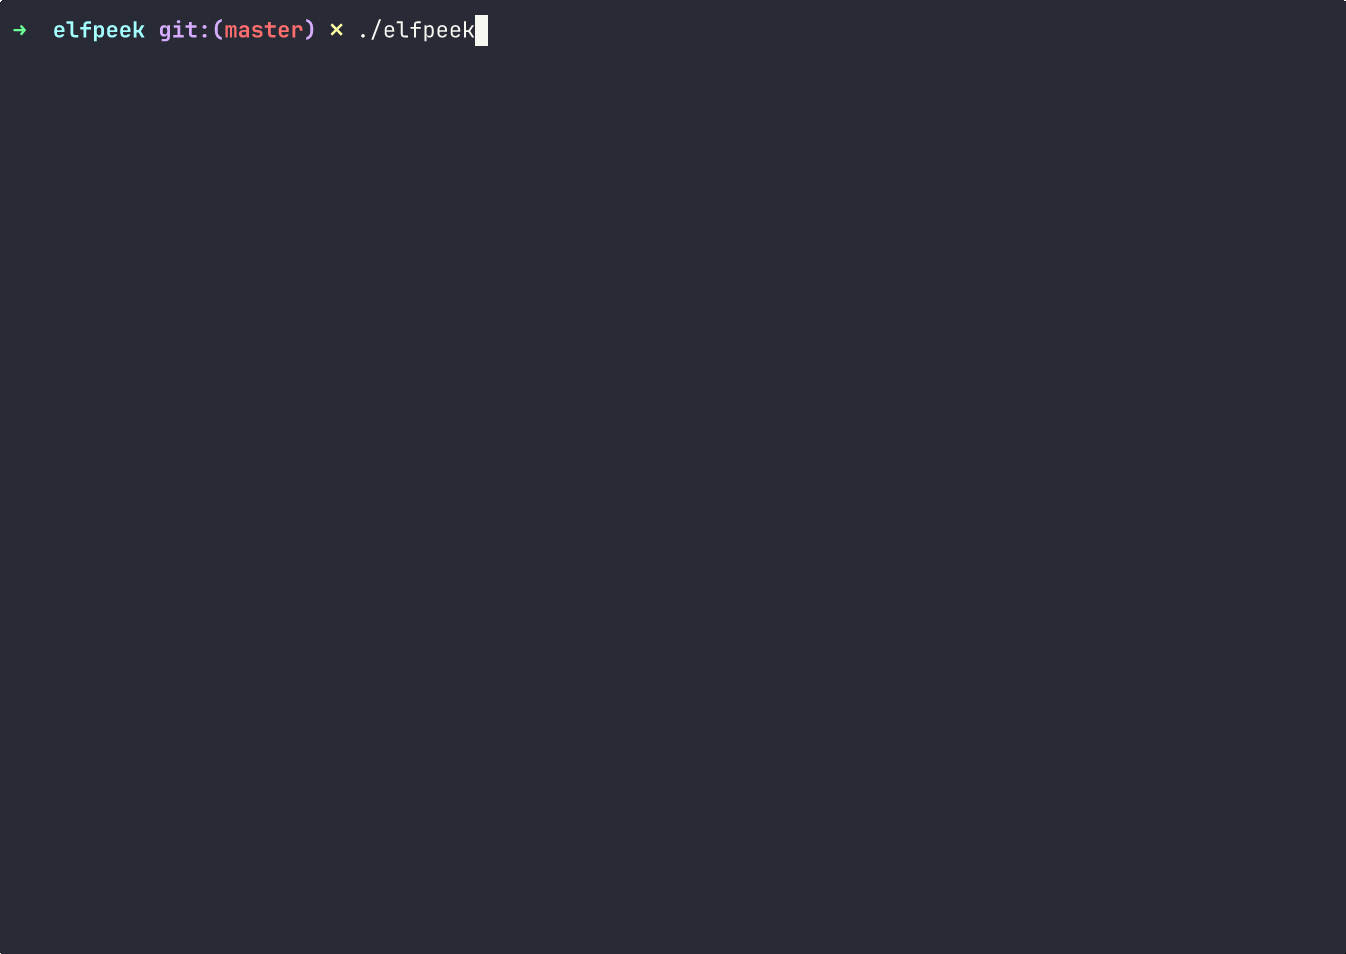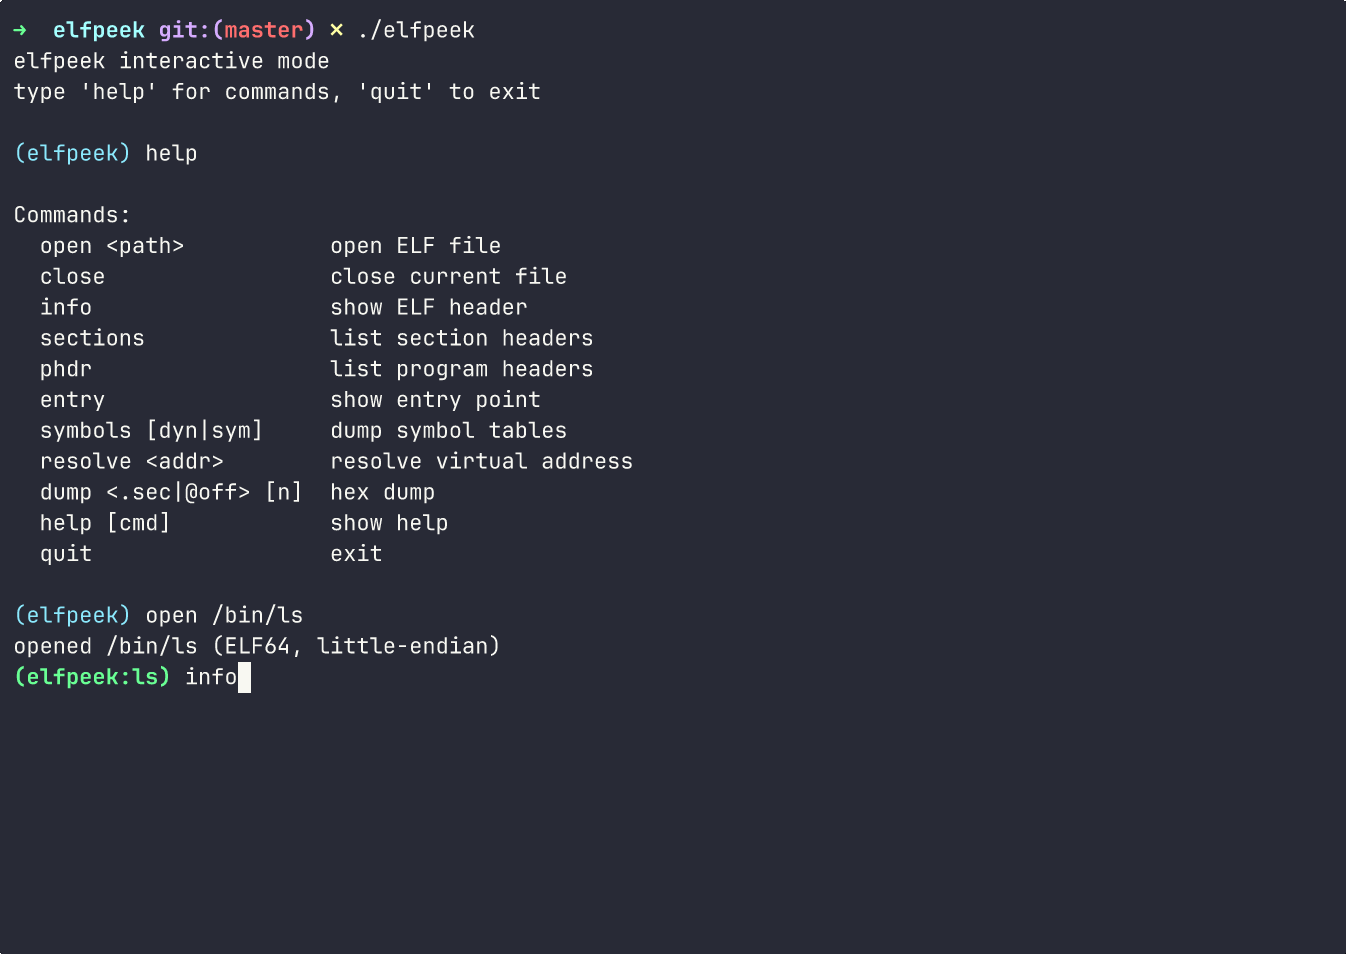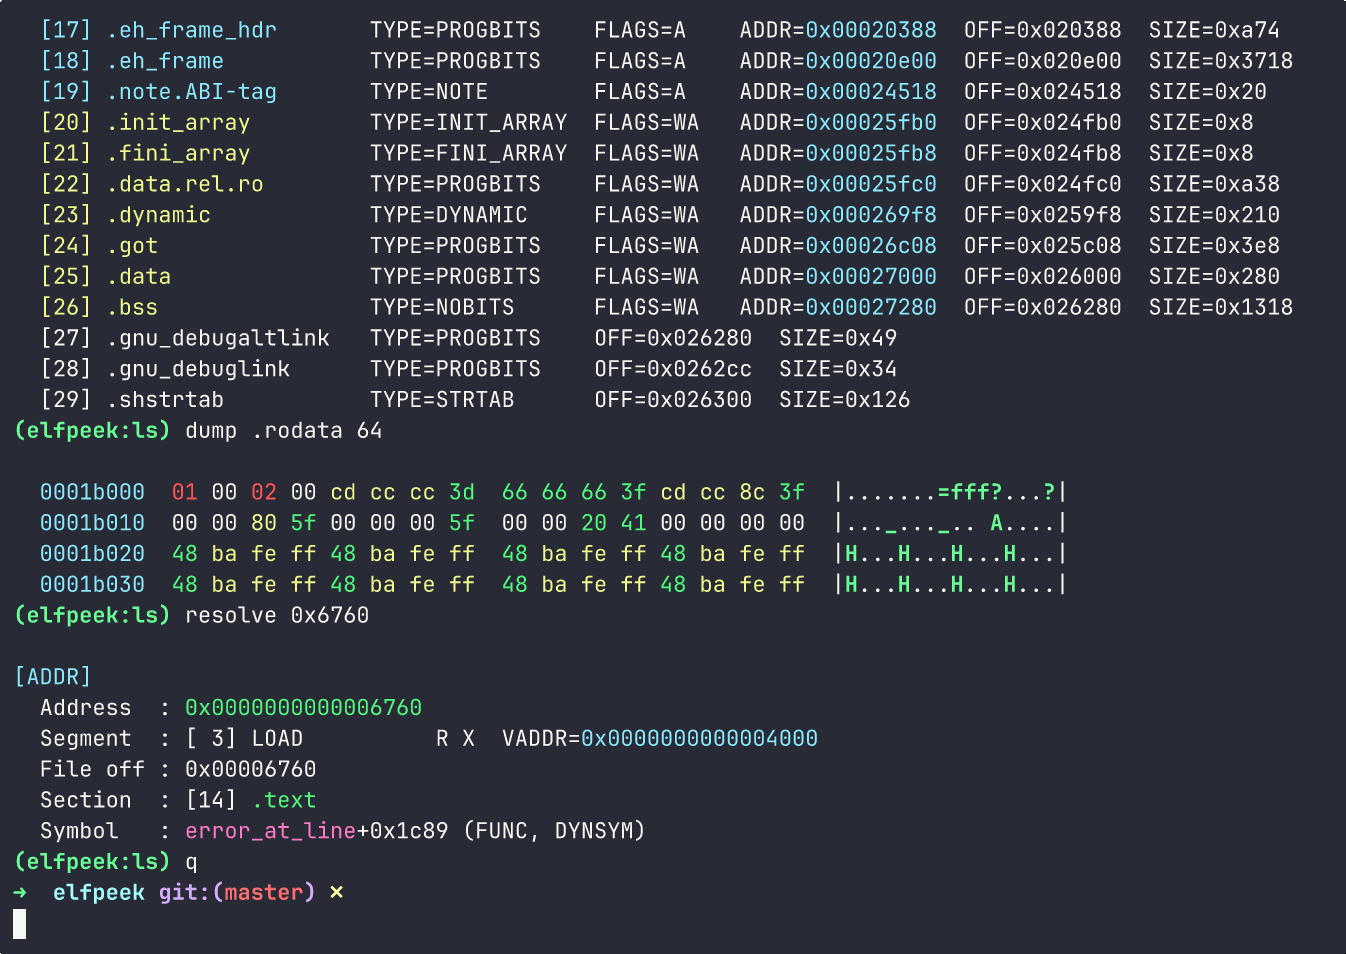

elfpeek demo


なぜ?

readelf や objdump の代替ではありません。一般的なリバースエンジニアリングの質問に答えるための、すばやく使える専門ツールです:

  • バイナリのレイアウトはどうなっている?
  • このアドレスはどのセグメント/セクションに含まれる?
  • この仮想アドレスに対応するファイルオフセットは?
  • この場所にあるバイト列は?
  • このアドレスが属する関数は?

また、C言語によるわかりやすいELFパースの例としても機能します。ストリップ済みバイナリやセグメントのみのバイナリも適切に扱います。

特徴

  • インタラクティブREPL - readline対応(履歴、行編集)
  • 動的に変化する色付きプロンプト - 現在のファイルを表示: (elfpeek:ls)
  • 色付きhexdump - null(グレー)、表示可能文字(緑)、制御文字(赤)、上位バイト(黄)
  • 色付きセクション - 実行可能(緑)、書き込み可能(黄)、読み取り専用(シアン)
  • ELF32/ELF64対応(リトル/ビッグエンディアン)
  • アドレスリゾルバ - VAをセグメント、セクション、ファイルオフセット、最寄りのシンボルにマッピング
  • シンボルテーブル - .dynsym と .symtab の両方
  • 依存関係なし - glibc と <elf.h> のみ

ビルド

make

任意:REPLでコマンド履歴を有効にするには libreadline-dev をインストールしてください。

使い方

インタラクティブモード

./elfpeek

クイックモード

./elfpeek /bin/ls           # ヘッダ、セクション、シンボルを表示
./elfpeek /bin/ls 0x6760    # アドレスを解決

コマンド

コマンドエイリアス説明
open <path>oELFファイルを開く
close現在のファイルを閉じる
infoiELFヘッダを表示
sectionssセクションヘッダを一覧表示
phdrpプログラムヘッダを一覧表示
entryeエントリポイントを表示
symbols [dyn|sym]symシンボルテーブルをダンプ
resolve <addr>r仮想アドレスを解決
dump <.sec|@off> [n]d16進ダンプ(セクションまたはオフセット)
help?ヘルプを表示
quitq終了

色分け

セクション:

  • 緑 = 実行可能 (.text, .plt)
  • 黄 = 書き込み可能 (.data, .bss)
  • シアン = 読み取り専用 (.rodata)

Hexdump:

  • グレー = nullバイト (00)
  • 緑 = 表示可能ASCII (20-7E)
  • 赤 = 制御文字 (01-1F)
  • 黄 = 上位バイト (80-FF)

テストバイナリ

tests/ にはサンプルELFファイルが含まれています:

ファイル説明
elf32_le.bin32ビット リトルエンディアン (i386)
elf32_be.bin32ビット ビッグエンディアン (PowerPC)
elf64_be.bin64ビット ビッグエンディアン (PowerPC64)
elf64_le_pie.binPIE実行ファイル
elf64_le_static.bin静的リンク
elf64_le_dynsym_only.binストリップ済み、dynsymのみ
elf64_le_so.bin共有オブジェクト
elf64_le_segments_only.binセクションヘッダなし

TODO

  • relocs コマンド - 再配置を表示
  • got/plt 解析
  • capstoneによる逆アセンブル

ライセンス

MIT

ツールをダウンロード







