Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Fenrir — シンプルなBash IOCスキャナー | Kitploit
ツール/GitHubGitHub/neo23x0/fenrir
侵害指標 (IOC) 管理脆弱性分析フォレンジック脅威インテリジェンスインシデントレスポンス
GitHubneo23x0/fenrir

Fenrir

シンプルなBash IOCスキャナー

リポジトリを見る
776114404年前Kitploit レビュー済み
共有

Active Development

Fenrir

シンプルなBash IOCスキャナー

FenrirはシンプルなIOCスキャナーのBashスクリプトです。Linux/Unix/OSXシステムで以下の侵害指標(IOC)をスキャンできます:

  • ハッシュ

    MD5、SHA1、SHA256(md5sum、sha1sum、sha -a 256を使用)

  • ファイル名

    文字列 - フルパスの部分文字列をチェック(例:"/var/temp/p.exe" 内の "temp/p.exe")

  • 文字列

    ファイル内をgrep

  • C2サーバー

    lsof -i および lsof -i -n の出力でC2サーバーの文字列をチェック

  • ホットタイムフレーム

    異なるモードのstatを使用 - 最小と最大のエポックタイムスタンプを定義し、その間に作成されたすべてのファイルを取得

基本的な特性:

  • Bashスクリプト
  • インストールやエージェント不要
  • 一般的なツールを使用して属性を抽出(例:md5sum、grep、stat in different modes)
  • Bashが動作する任意のLinux/Unix/OS Xで実行可能
  • 低フットプリント - RAMドライブソリューションを使用したAnsibleプレイブック
  • スマートな除外(ファイルサイズ、拡張子、特定のディレクトリ)によりスキャンプロセスを高速化

なぜFenrirか?

FENRIRはTHORとLOKIに続く第3のツールです。THORは、企業向けの本格的なAPTスキャナーで、多くのモジュールとエクスポートタイプを備えています。LOKIは、YARAをシグネチャ形式として使用する無料のオープンIOCスキャナーです。

両方の先行ツールの問題は、Linuxプラットフォームに特定の要件があることです。THORはYARAモジュールに必要なlibcに合わせて特定のLinuxバージョン向けにビルドしています。LOKIを実行するにはLinuxにPythonとYARAのインストールが必要です。

私たちは、エージェントやソフトウェアパッケージをインストールせずに、100以上の異なるLinuxシステムで特定の侵害指標(IOC)をチェックするという問題に直面しました。

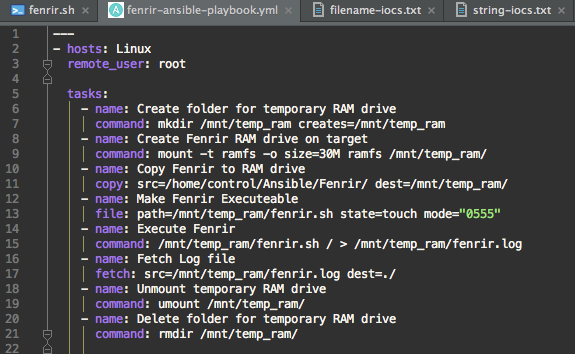
私たちはすでに、特定のLinuxリモートシステムセットにTHORを配布するためのAnsibleプレイブックを持っていました。このプレイブックはリモートシステム上にRAMドライブを作成し、ローカルのプログラムバイナリをリモートシステムにコピーし、実行し、その後ログを取得します。これにより、リモートシステム上でのプログラムのフットプリントが最小限になります。私はそのAnsibleプレイブックをFenrir用に適応させました。(まだテストされていません)

Fenrirはまだ「テスト中」です。エラー(と解決策)は、こちらのgithubの「Issues」セクションから報告してください。

スクリプト内の評価に対して、より良い、より堅牢な、またはエラーの少ない解決策を見つけた場合は、報告してください。私はフルタイムのBashプログラマーではないので、改善の余地があると思います。

使い方

Usage: ./fenrir.sh DIRECTORY
 
DIRECTORY - Start point of the recursive scan

すべての設定はスクリプトのヘッダーで構成できます。
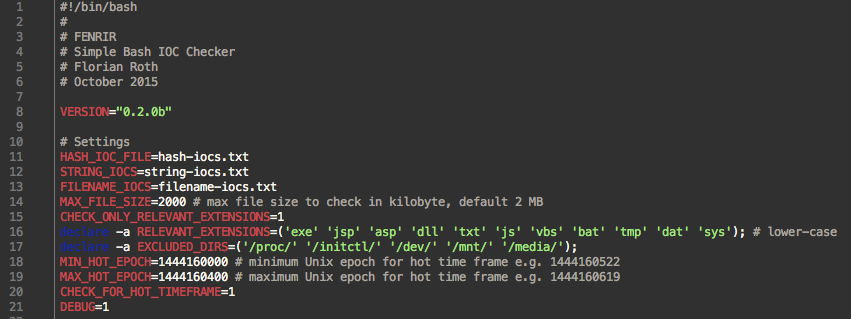
設定

ステップバイステップ

Fenrirが行うことは以下の通りです:

  • IOCファイルを読み込む
  • 再帰的走査の開始ディレクトリとしてパラメータを受け取る
  • lsof出力でC2サーバーをチェック
  • ディレクトリ除外をチェック(スクリプトヘッダーで設定可能)
  • チェックする特定のファイル拡張子をチェック(スクリプトヘッダーで設定可能)
  • ファイル名(フルパス)がIOCファイルと一致するかチェック
  • ファイルサイズ除外をチェック(スクリプトヘッダーで設定可能)
  • ファイル内の特定の文字列をチェック(grep経由)
  • 特定のハッシュ値をチェック
  • 変更/作成タイムスタンプをチェック

スクリーンショット

デモディレクトリでのさまざまなマッチタイプを示すスキャン実行

スキャン実行

C2接続の検出

Ansibleプレイブック

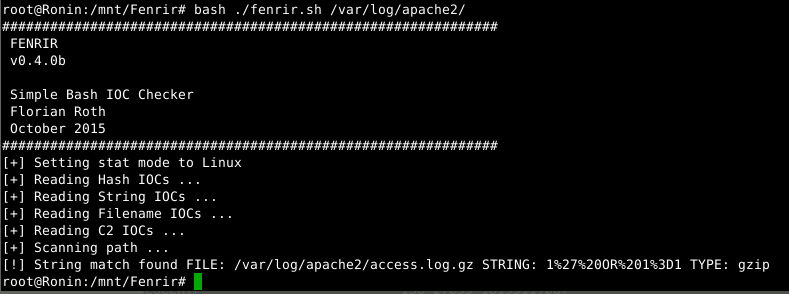
GZIP圧縮ログファイル内の文字列を検出

GZPログ内の文字列

設定

設定

Ansibleプレイブック

Ansibleプレイブック

Statの問題(LinuxファイルシステムでのCREATEDファイルスタンプについて)

Statの問題

既知の問題

連絡先

Twitter @Cyb3rOps まで

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →