
 derv82/wifit3
Wifite だが、USB のみ対応でクロスプラットフォーム

Linux、Windows、macOS 向けのスタンドアロン USB Wi-Fi 監査ツール。
対応 USB アダプターのうち少なくとも 1 つが必要です。
aircrack-ng や reaver は不要。PyUSB と Textual ライブラリを使った純粋な Python のみです。
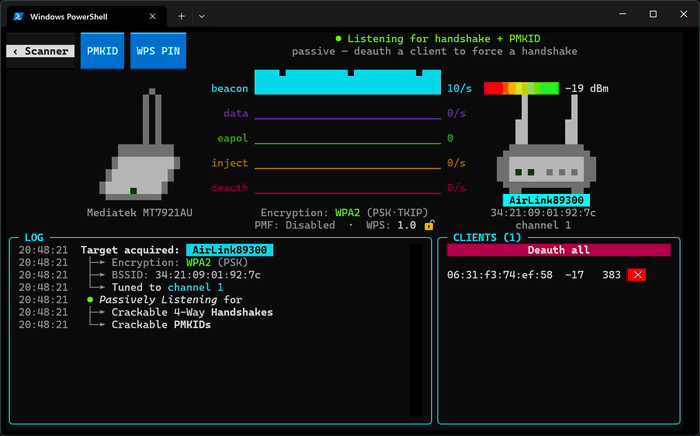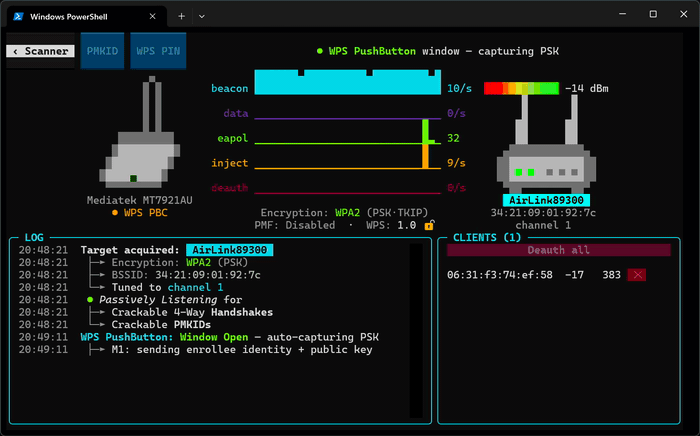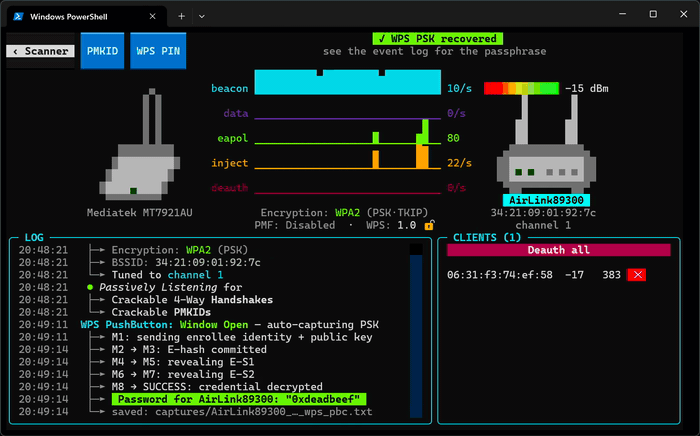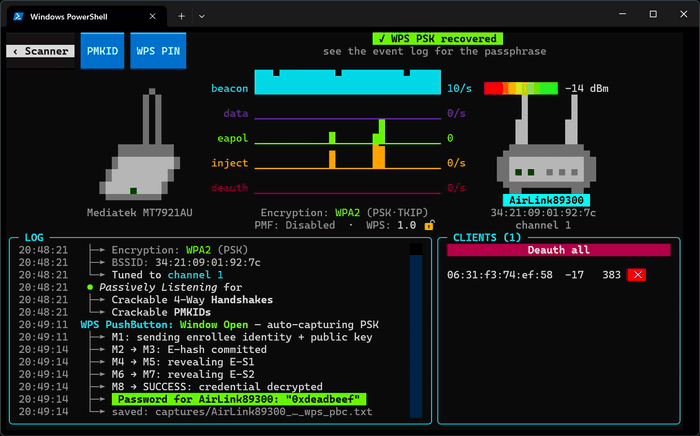
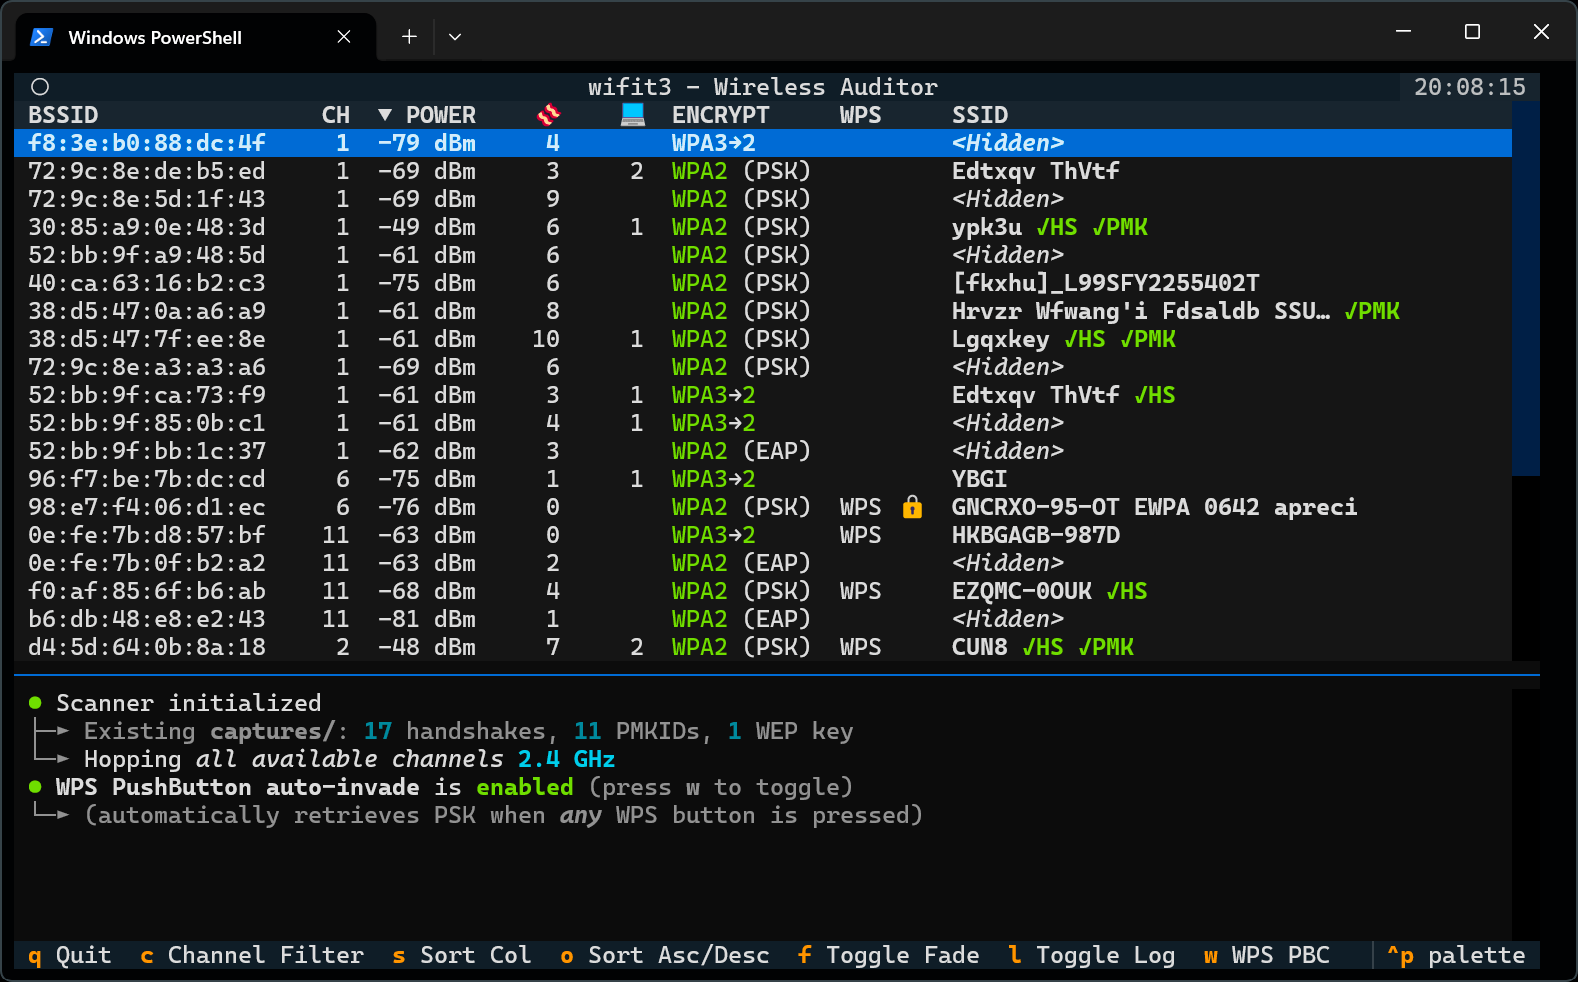
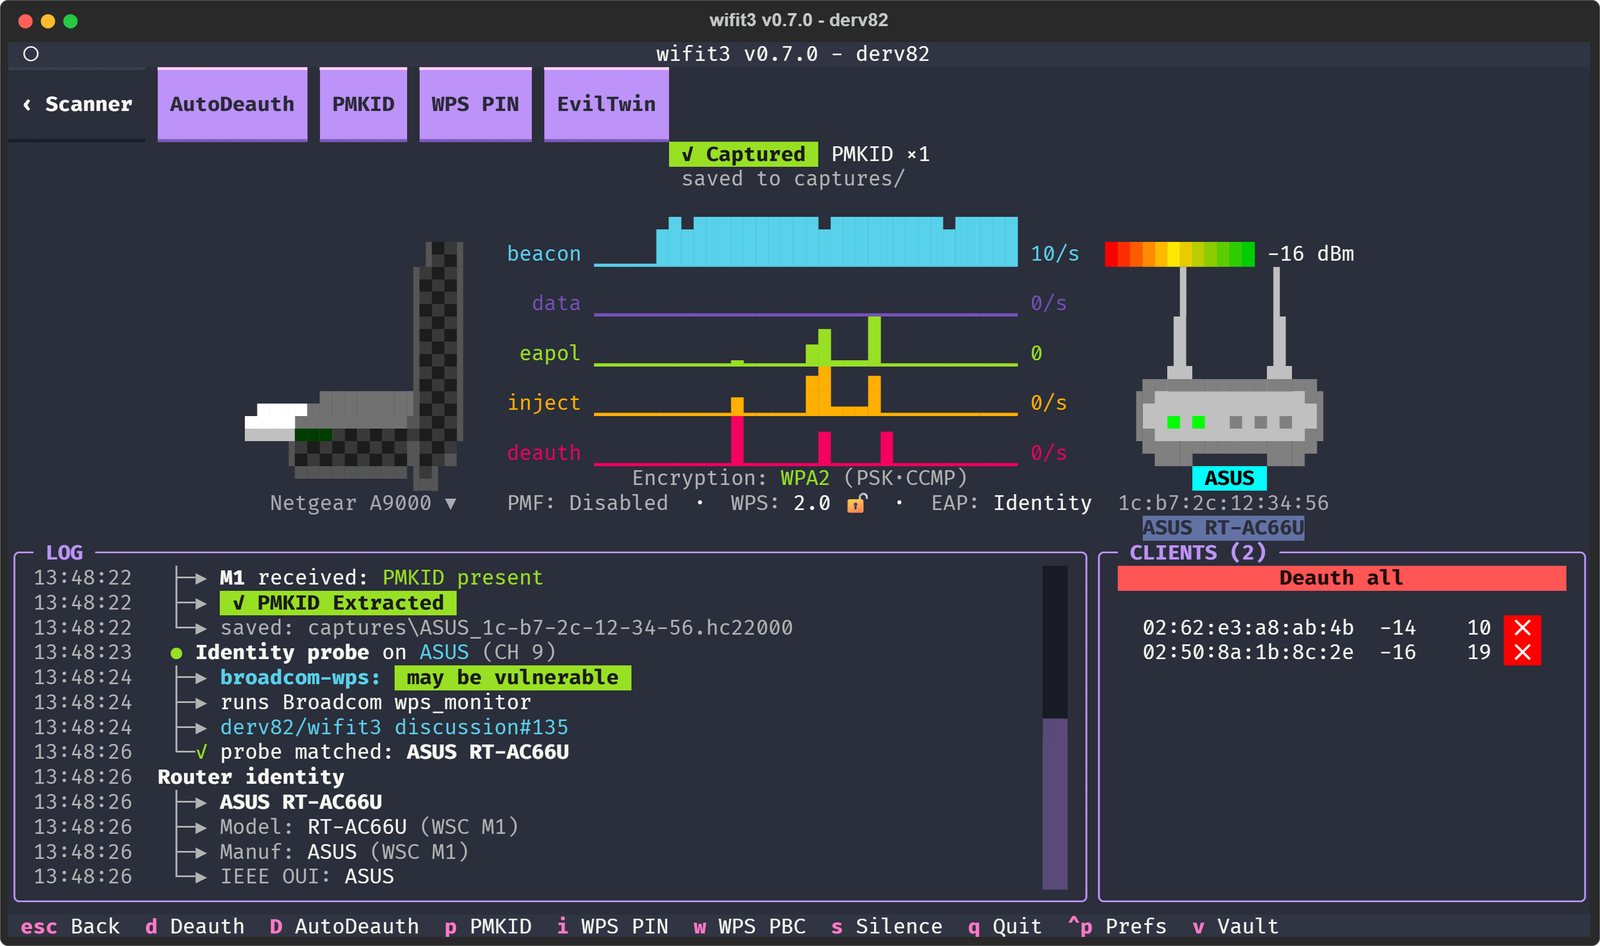
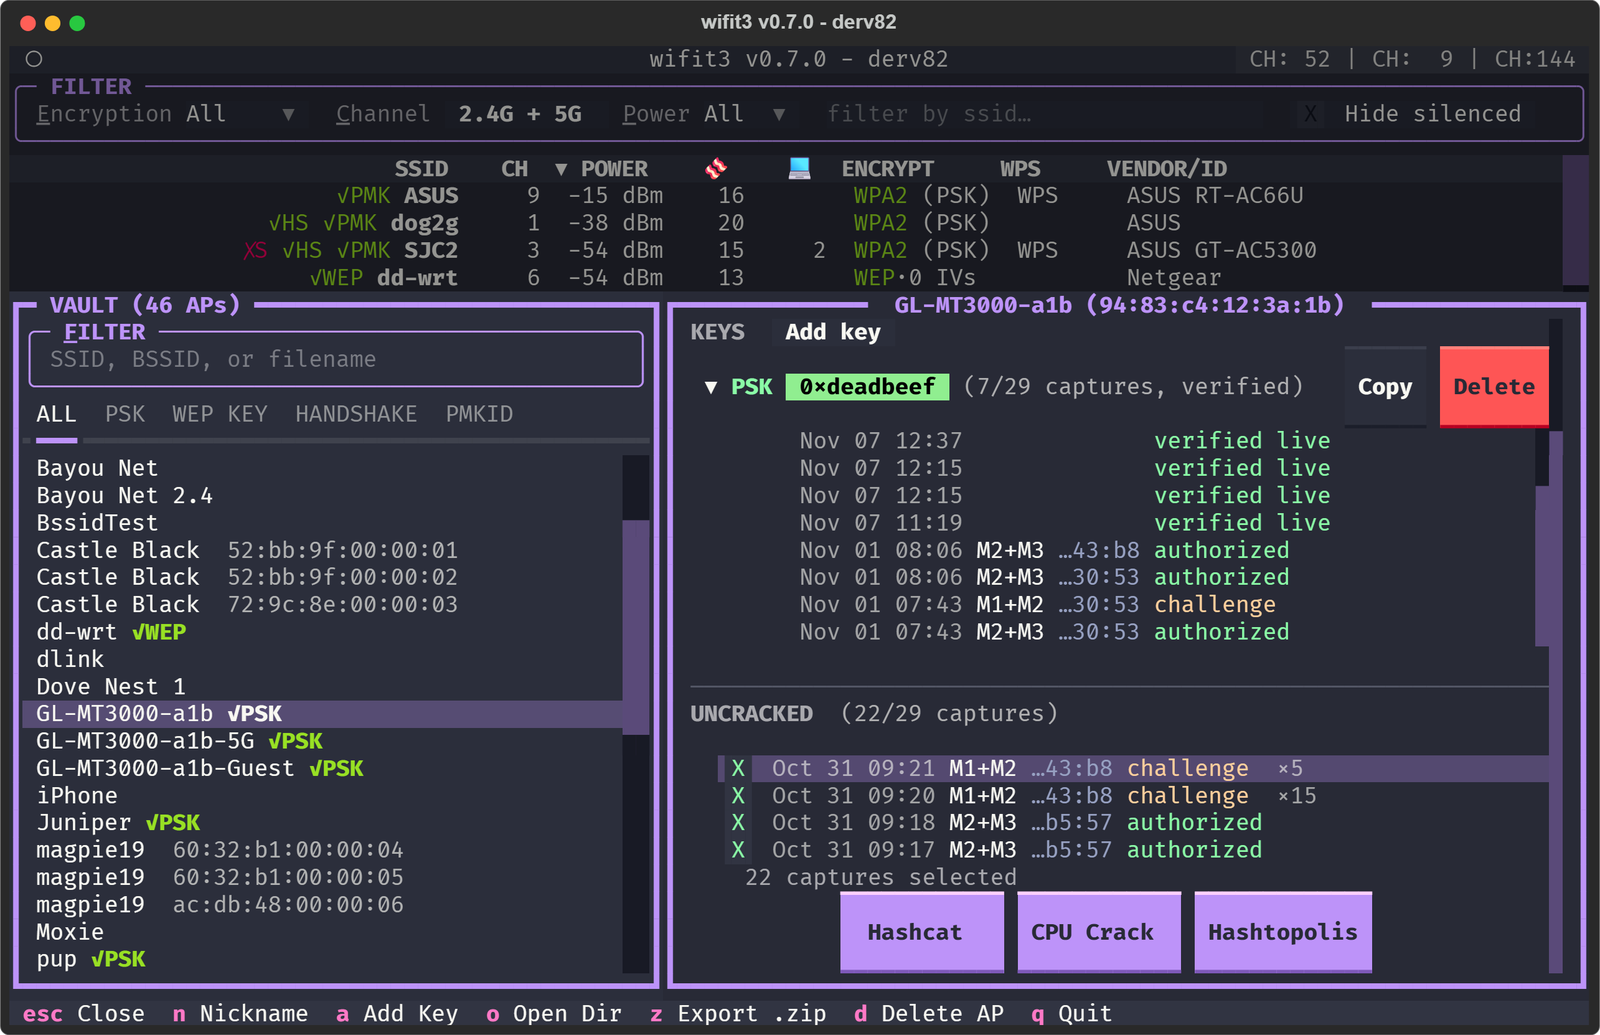
.pcap および .hc22000 ファイルをエクスポートします。.hc22000)のためのアクティブアソシエーションハーベストとパッシブスニッフィング。Show AP と Verify でライブ AP に対して確認できます。| スキャナー | フォーカス(単一ターゲット) |
|---|---|
 |  |
| Vault(キャプチャ、鍵、クラッカー) |
|---|
 |
重要: 対応する USB ワイヤレスアダプターが少なくとも 1 つ必要です。
| チップセット | 帯域 | カード(メーカー + モデル) |
|---|---|---|
| Atheros AR9271 | 2.4 GHz | ALFA AWUS036NHA、TP-Link TL-WN722N V1 |
| MediaTek MT7601U | 2.4 GHz | 汎用ノーブランド「nano」ドングル |
| MediaTek MT7610U | 2.4 / 5 GHz | ALFA AWUS036ACHM、Panda PAU0B |
| MediaTek MT7612U | 2.4 / 5 GHz | ALFA AWUS036ACM |
| MediaTek MT7921AU | 2.4 / 5 GHz | ALFA AWUS036AXM[L]、Panda PAU0F |
| MediaTek MT7925U | 2.4 / 5 GHz | Netgear A9000 |
| Realtek RTL8812AU | 2.4 / 5 GHz | ALFA AWUS036ACH |
| Realtek RTL8814AU | 2.4 / 5 GHz | ALFA AWUS1900、ASUS USB-AC68 |
| Realtek RTL8821AU | 2.4 / 5 GHz | ALFA AWUS036ACS、TP-Link Archer T2U Plus/Nano |
| Realtek RTL8821CU | 2.4 / 5 GHz | Auscoumer 600 Mbps、Mercusys MU6H |
| Realtek RTL8922AU | 2.4 / 5 GHz | ASUS USB-BE93 |
| Realtek RTL8822BU | 2.4 / 5 GHz | TP-Link T3U Plus、Archer T4U v3 / T4U+ |
| Realtek RTL8822CU | 2.4 / 5 GHz | D-Link AC13U |
| Realtek RTL8187L/B | 2.4 GHz | ALFA AWUS036H |
| Realtek RTL8188EUS | 2.4 GHz | TP-Link TL-WN722N v2/v3、Mercusys MW150US |
| Realtek RTL8188FTV | 2.4 GHz | 汎用ノーブランドドングル |
| Realtek RTL8192CU | 2.4 GHz | TP-Link TL-WN823N v1 |
| Realtek RTL8192FU | 2.4 GHz | D-Link AN3U rev. A1 |
| Ralink RT2570 | 2.4 GHz | Buffalo Nintendo Wi-Fi USB Controller |
| Ralink RT3070 | 2.4 GHz | ALFA AWUS036NH、TP-Link TL-WN7200ND |
| Ralink RT5370 | 2.4 GHz | LOTEKOO 150 Mbps |
| Ralink RT5372 | 2.4 GHz | Panda PAU05/PAU06 |
| Ralink RT5572 | 2.4 / 5 GHz | Panda PAU09 N600 |
各デバイスの機能と制限の詳細: 対応ハードウェアドキュメント。
Releases から最新のスタンドアロン実行ファイルをダウンロードしてください:
wifit3-windows-x64.exe をダウンロードして実行します。chmod +x wifit3-linux-x64 && ./wifit3-linux-x64chmod +x wifit3-linux-arm64 && ./wifit3-linux-arm64xattr -d com.apple.quarantine wifit3-macos-universal2
chmod +x wifit3-macos-universal2
./wifit3-macos-universal2
wifit3 は Astral の uv を使用します。sync は依存関係をセットアップします:
uv sync
uv run wifit3
uv run pyinstaller wifit3.spec --noconfirm --clean
バイナリ実行ファイルは dist/ サブディレクトリに書き出されます。
@OliverRhyme が wifit3-termux をメンテナンスしています。これはネイティブな Termux 移植版で、root、proot、VM は不要です。termux-usb を使用し、カードが接続されたときに Android に権限を要求します。インストール手順はその README に記載されています。
wifit3 は、START ボタンをクリックした後、アプリ内でハードウェア設定を自動的に処理します:
pkexec/sudo を介して一度プロンプトを表示し、/etc/modprobe.d/ に udev パーミッションとブロックリストを書き込みます。USB フィルター にデバイスを追加してください。以前にインストールしたデバイスを、オペレーティングシステムの Wi-Fi スタックに戻します:
Uninstall ボタンをクリックして確認します。pkexec)。Linux では、wifit3 の udev ルールと modprobe ルールが削除されます。
Windows では、WinUSB バインディングがアンインストールされ、PnP デバイスの再スキャンがトリガーされます (古いドライバが再び接続されます)。
wifit3 が存在するのは、これらの Linux ワイヤレスドライバをリバースエンジニアリングし、メンテナンスしてきた偉大な人々のおかげです。それはたいてい報われない仕事です。
特別な感謝を:
aircrack-ng の RTL8188EUS DKMS ドライバをメンテナンスしています。完全なリストは CREDITS.md にあります。
wifit3 はオペレーティングシステムのネイティブ Wi-Fi スタックを完全にバイパスします。Linux カーネルドライバの軽量な Python 移植版 (src/wifit3/chips/*) を同梱しており、USB バルク転送およびコントロール転送を介してワイヤレスデバイスを直接制御します。
レジスタレベルのフレームインジェクションとモニタモードは完全にユーザ空間で実行されるため、Windows の NDIS 制限や Linux カーネルドライバのロックは適用されません。
ドライバが Linux ソースからどのように移植され、Linux ドライバの USB キャプチャと照合して検証されるかについては、移植ドキュメント を参照してください。
コード: GNU General Public License v2.0 の下でライセンスされています (アップストリームの Linux ドライバに準拠)。
ファームウェア: アダプタにロードされるベンダーのファームウェアブロブは、それぞれの製造元のライセンスの下でそのまま再配布されています (詳細は FIRMWARE.md)。
⚠️ 注意と免責事項: ご自身が所有する、または監査を明示的に許可されたネットワークと機器でのみ使用してください。wifit3 はカーネルのガードレールなしで USB ハードウェアレジスタを直接操作します。自己責任で使用してください。






