
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Security_incident_report — React2Shell(CVE-2025-55182) 脆弱性に基づく侵害シナリオを再現し、Wazuh/Sysmon/Coraza WAF ログでインシデントを分析・対応したDFIRプロジェクト | Kitploit
ツール/GitHubGitHub/kevin9480/security_incident_report
脆弱性分析ウェブセキュリティネットワークセキュリティデジタルフォレンジック侵入検知インシデントレスポンスログ分析ラボと実践
GitHub
kevin9480/security_incident_report

Security_incident_report

React2Shell(CVE-2025-55182) 脆弱性に基づく侵害シナリオを再現し、Wazuh/Sysmon/Coraza WAF ログでインシデントを分析・対応したDFIRプロジェクト

リポジトリを見る
363ヶ月前未レビュー
共有

01. インフラ構成

このプロジェクトのインフラはIaC(Terraformなど)コードでは管理せず、pfSense・Wazuhをインストールした後に管理画面(GUI)で直接設定を変更する方式で構成しました。そのため、ここでは「コード」ではなくネットワーク構成図と各設定画面のキャプチャ、そしてどの値をなぜ変更したのかを記録し、再現可能なようにまとめました。

ネットワーク構成

pfSenseを基準に外部(WAN)と内部(LAN)を分離し、スイッチで内部ネットワークをさらに4つのゾーンに分割しました。
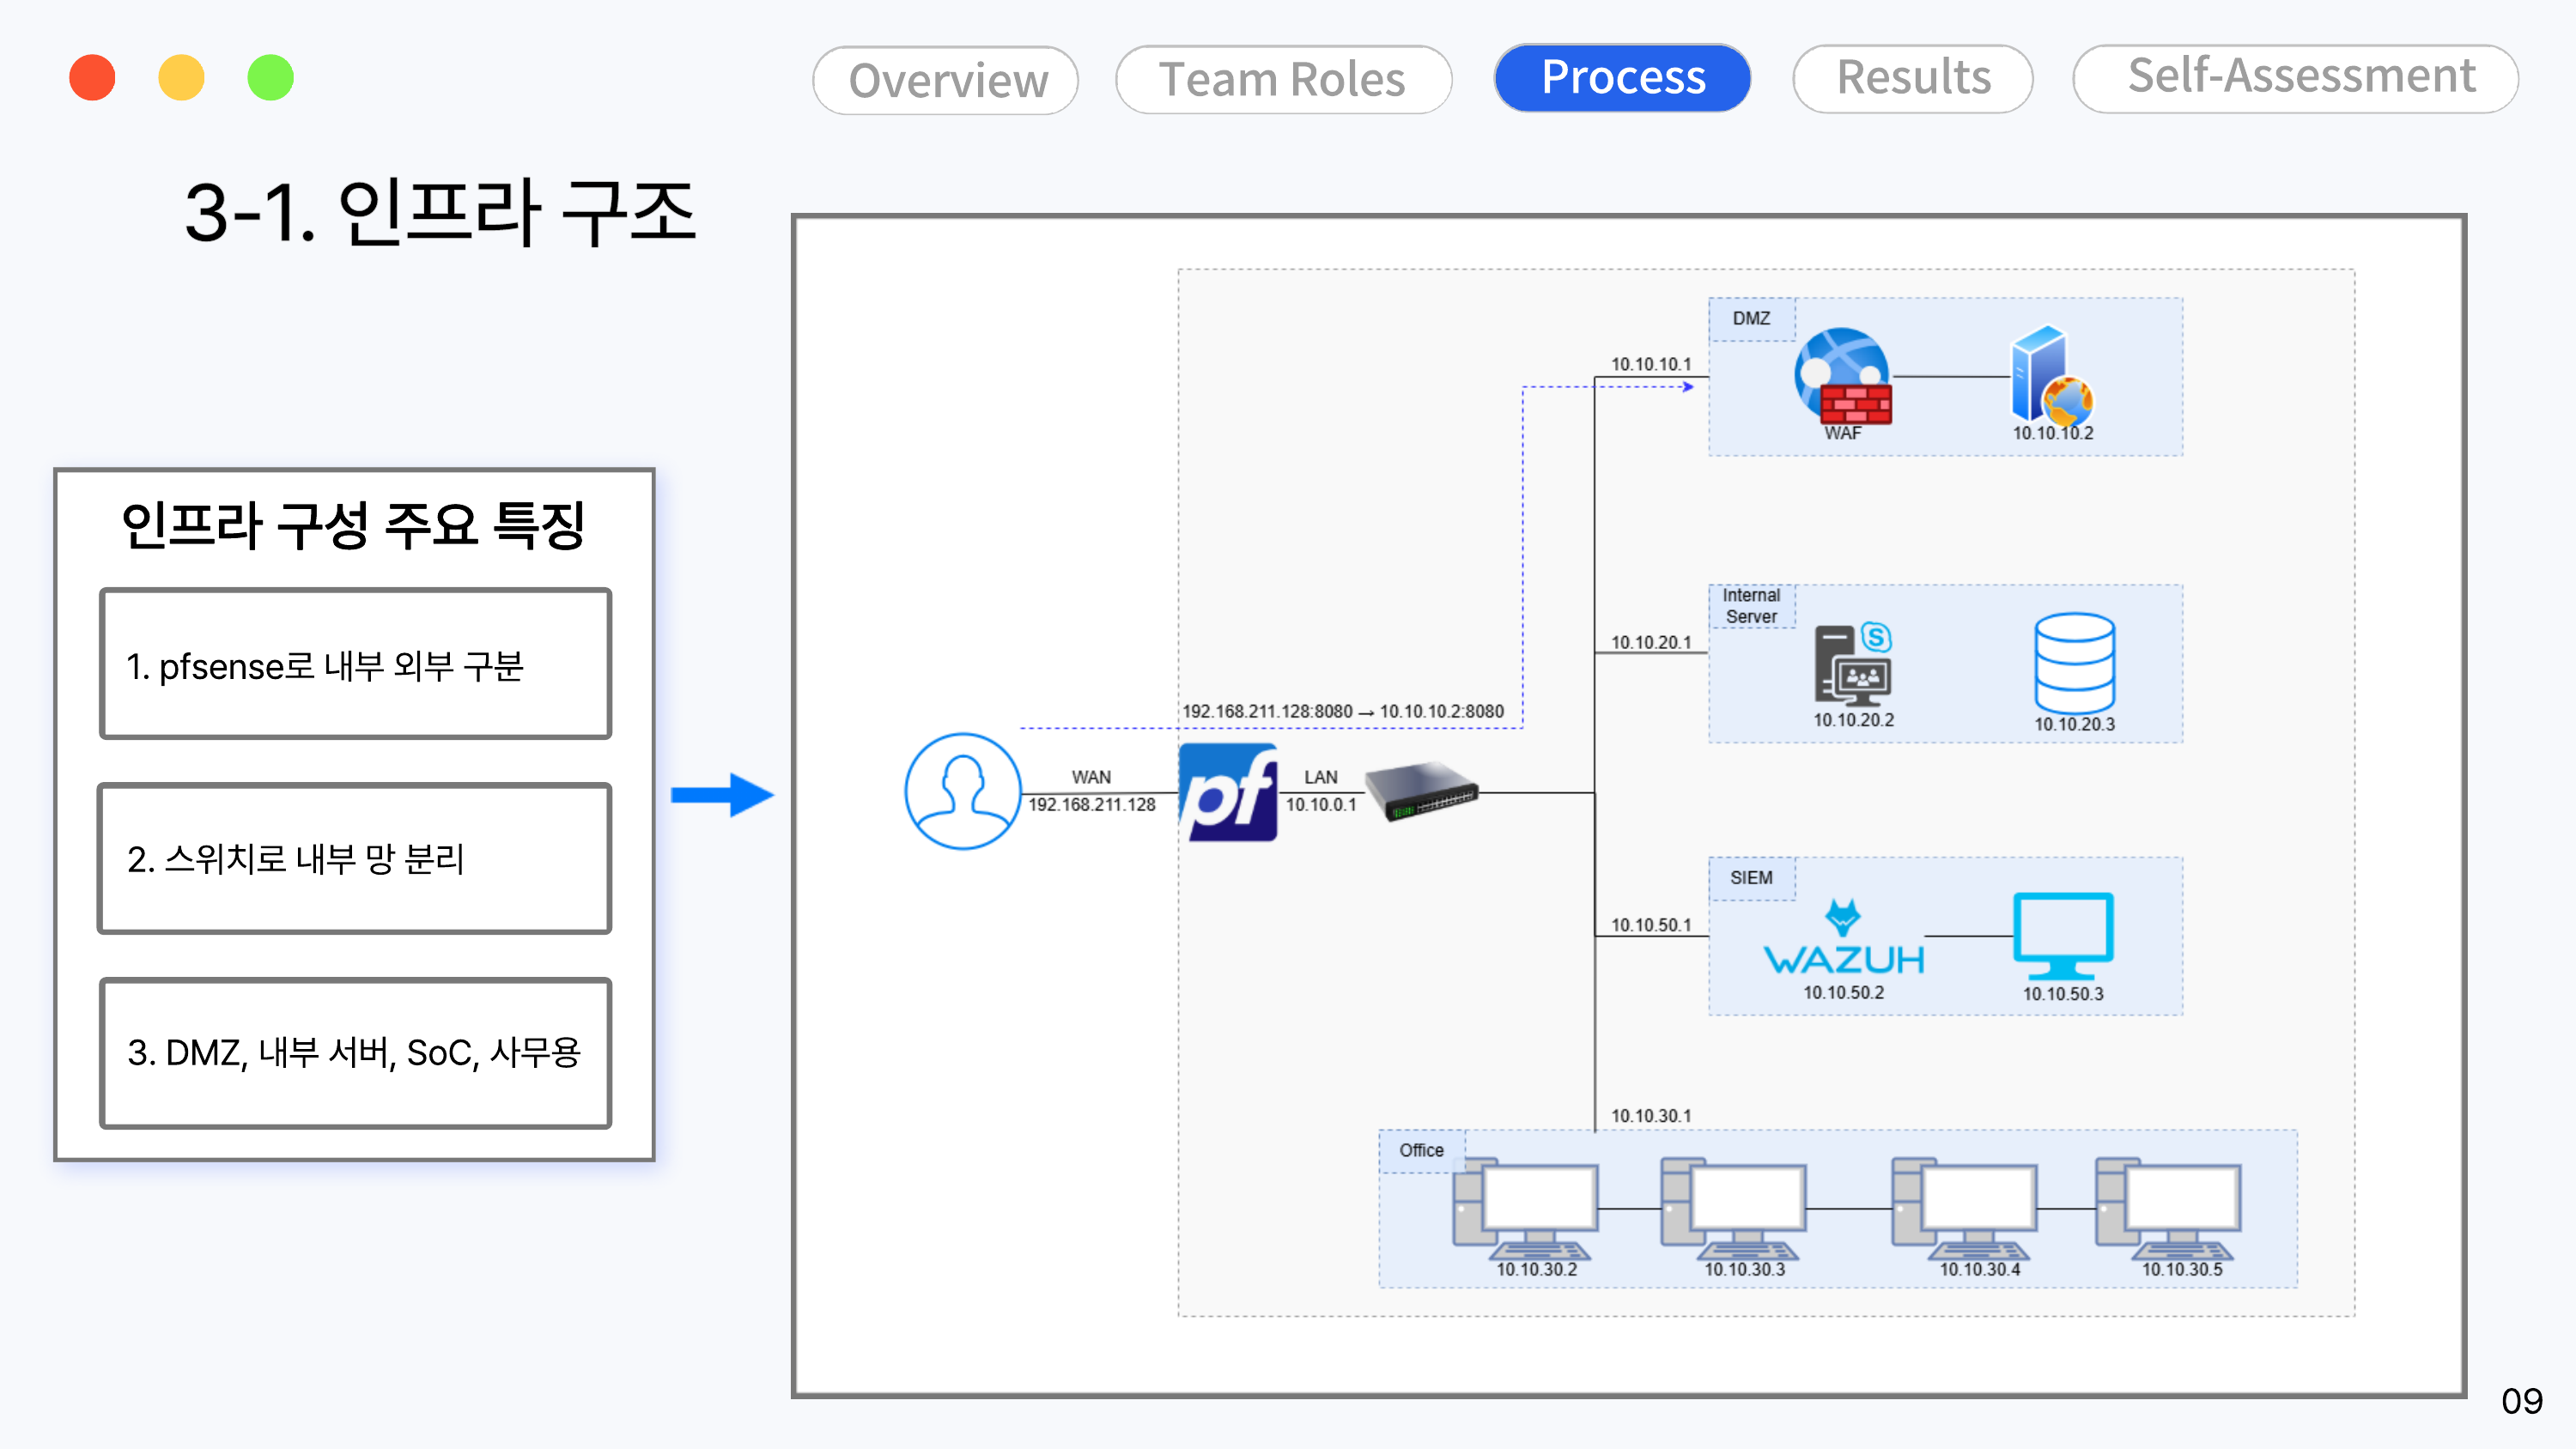
インフラ構成図

区分対象システムIP帯役割
DMZWEB01 (WAF + WAS)10.10.10.0/24外部公開Webサービス
Internal ServerInternal Portal + DB0110.10.20.0/24内部ポータル、記事・添付ファイルDB
SIEMWazuh10.10.50.0/24セキュリティイベント収集・分析
OfficePC-USER01~0410.10.30.0/24事務用PC(ユーザー端末)

pfSense設定値

基本インストール後に実際に変更した設定のみをまとめました。(全体方針が反映される流れは 04-response を参照)

Offloading無効化 — System - Advanced - Networking

パケット関連処理をCPUではなくNICでそのまま処理してしまうとSuricataがパケットを検査できない問題があるため、hardware checksum/TCP segmentation/large receive offloadをすべて無効化しました。
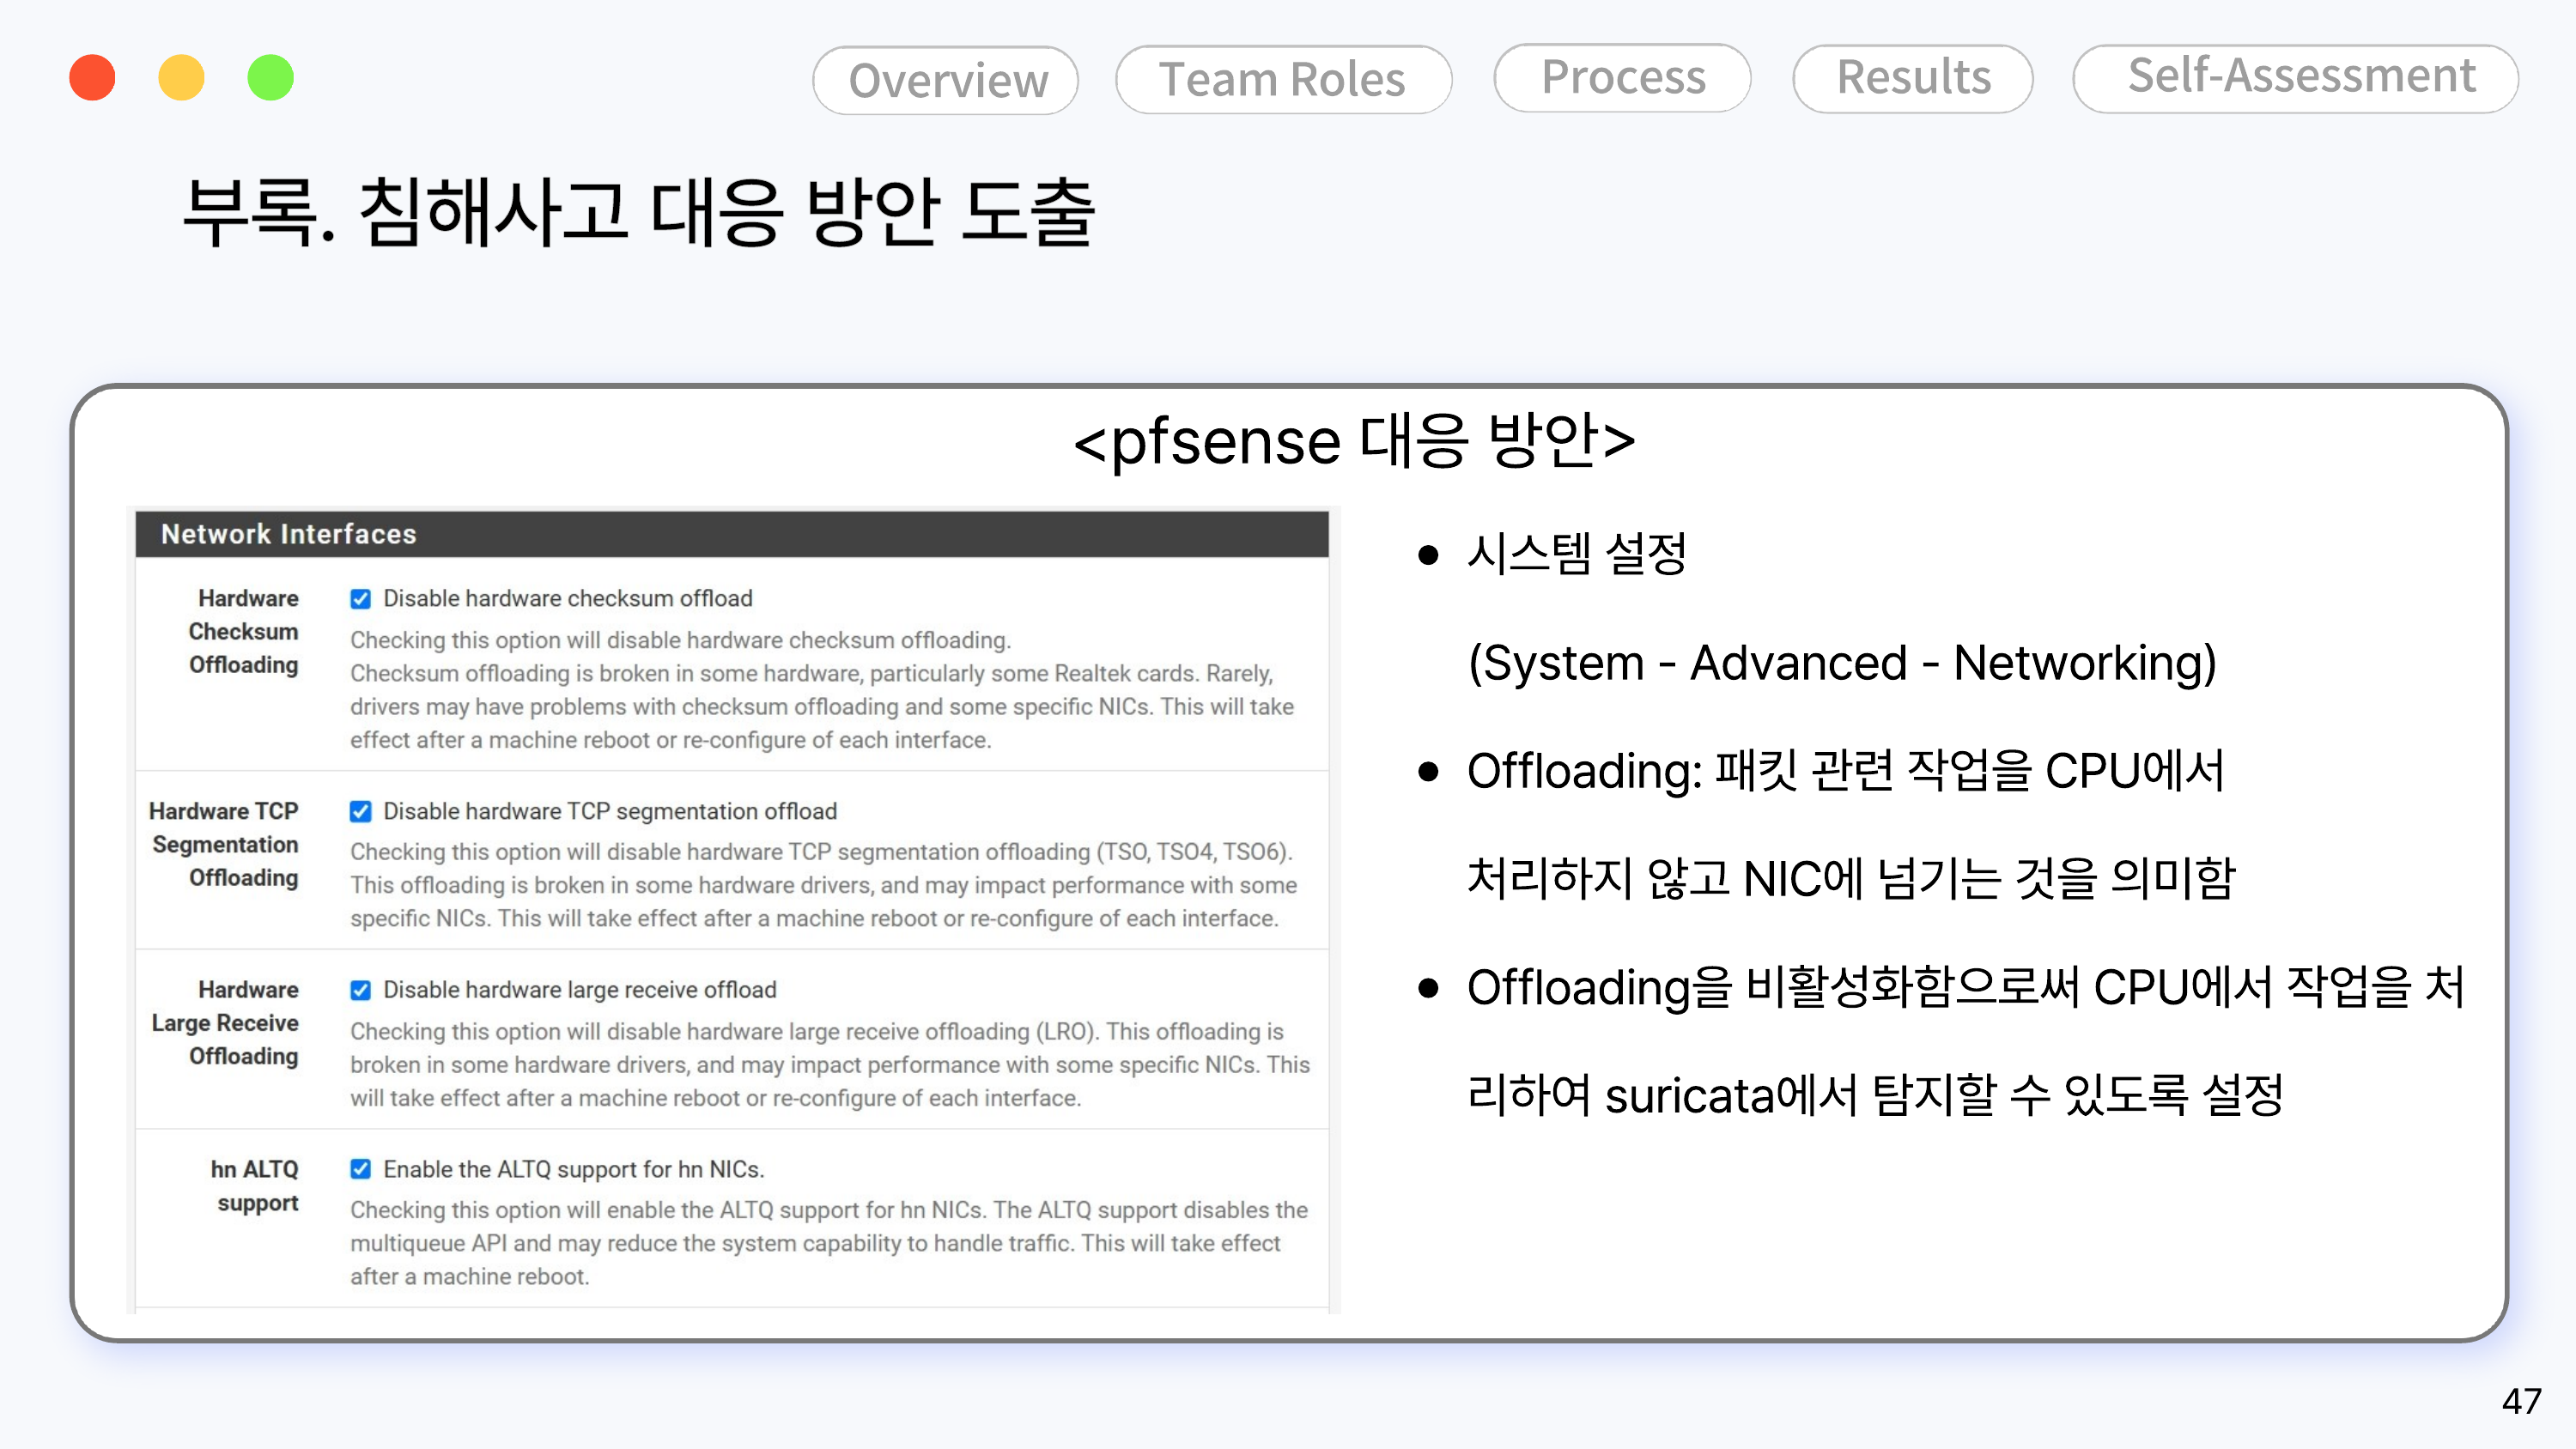
pfsense offloading設定

Alert & Block設定 — Services - Interfaces - WAN - WAN Settings

Suricataが検知した攻撃者IPを自動的に遮断するよう Block Offenders を有効化し、IPS Mode はLegacyに、Kill States も有効化しました。
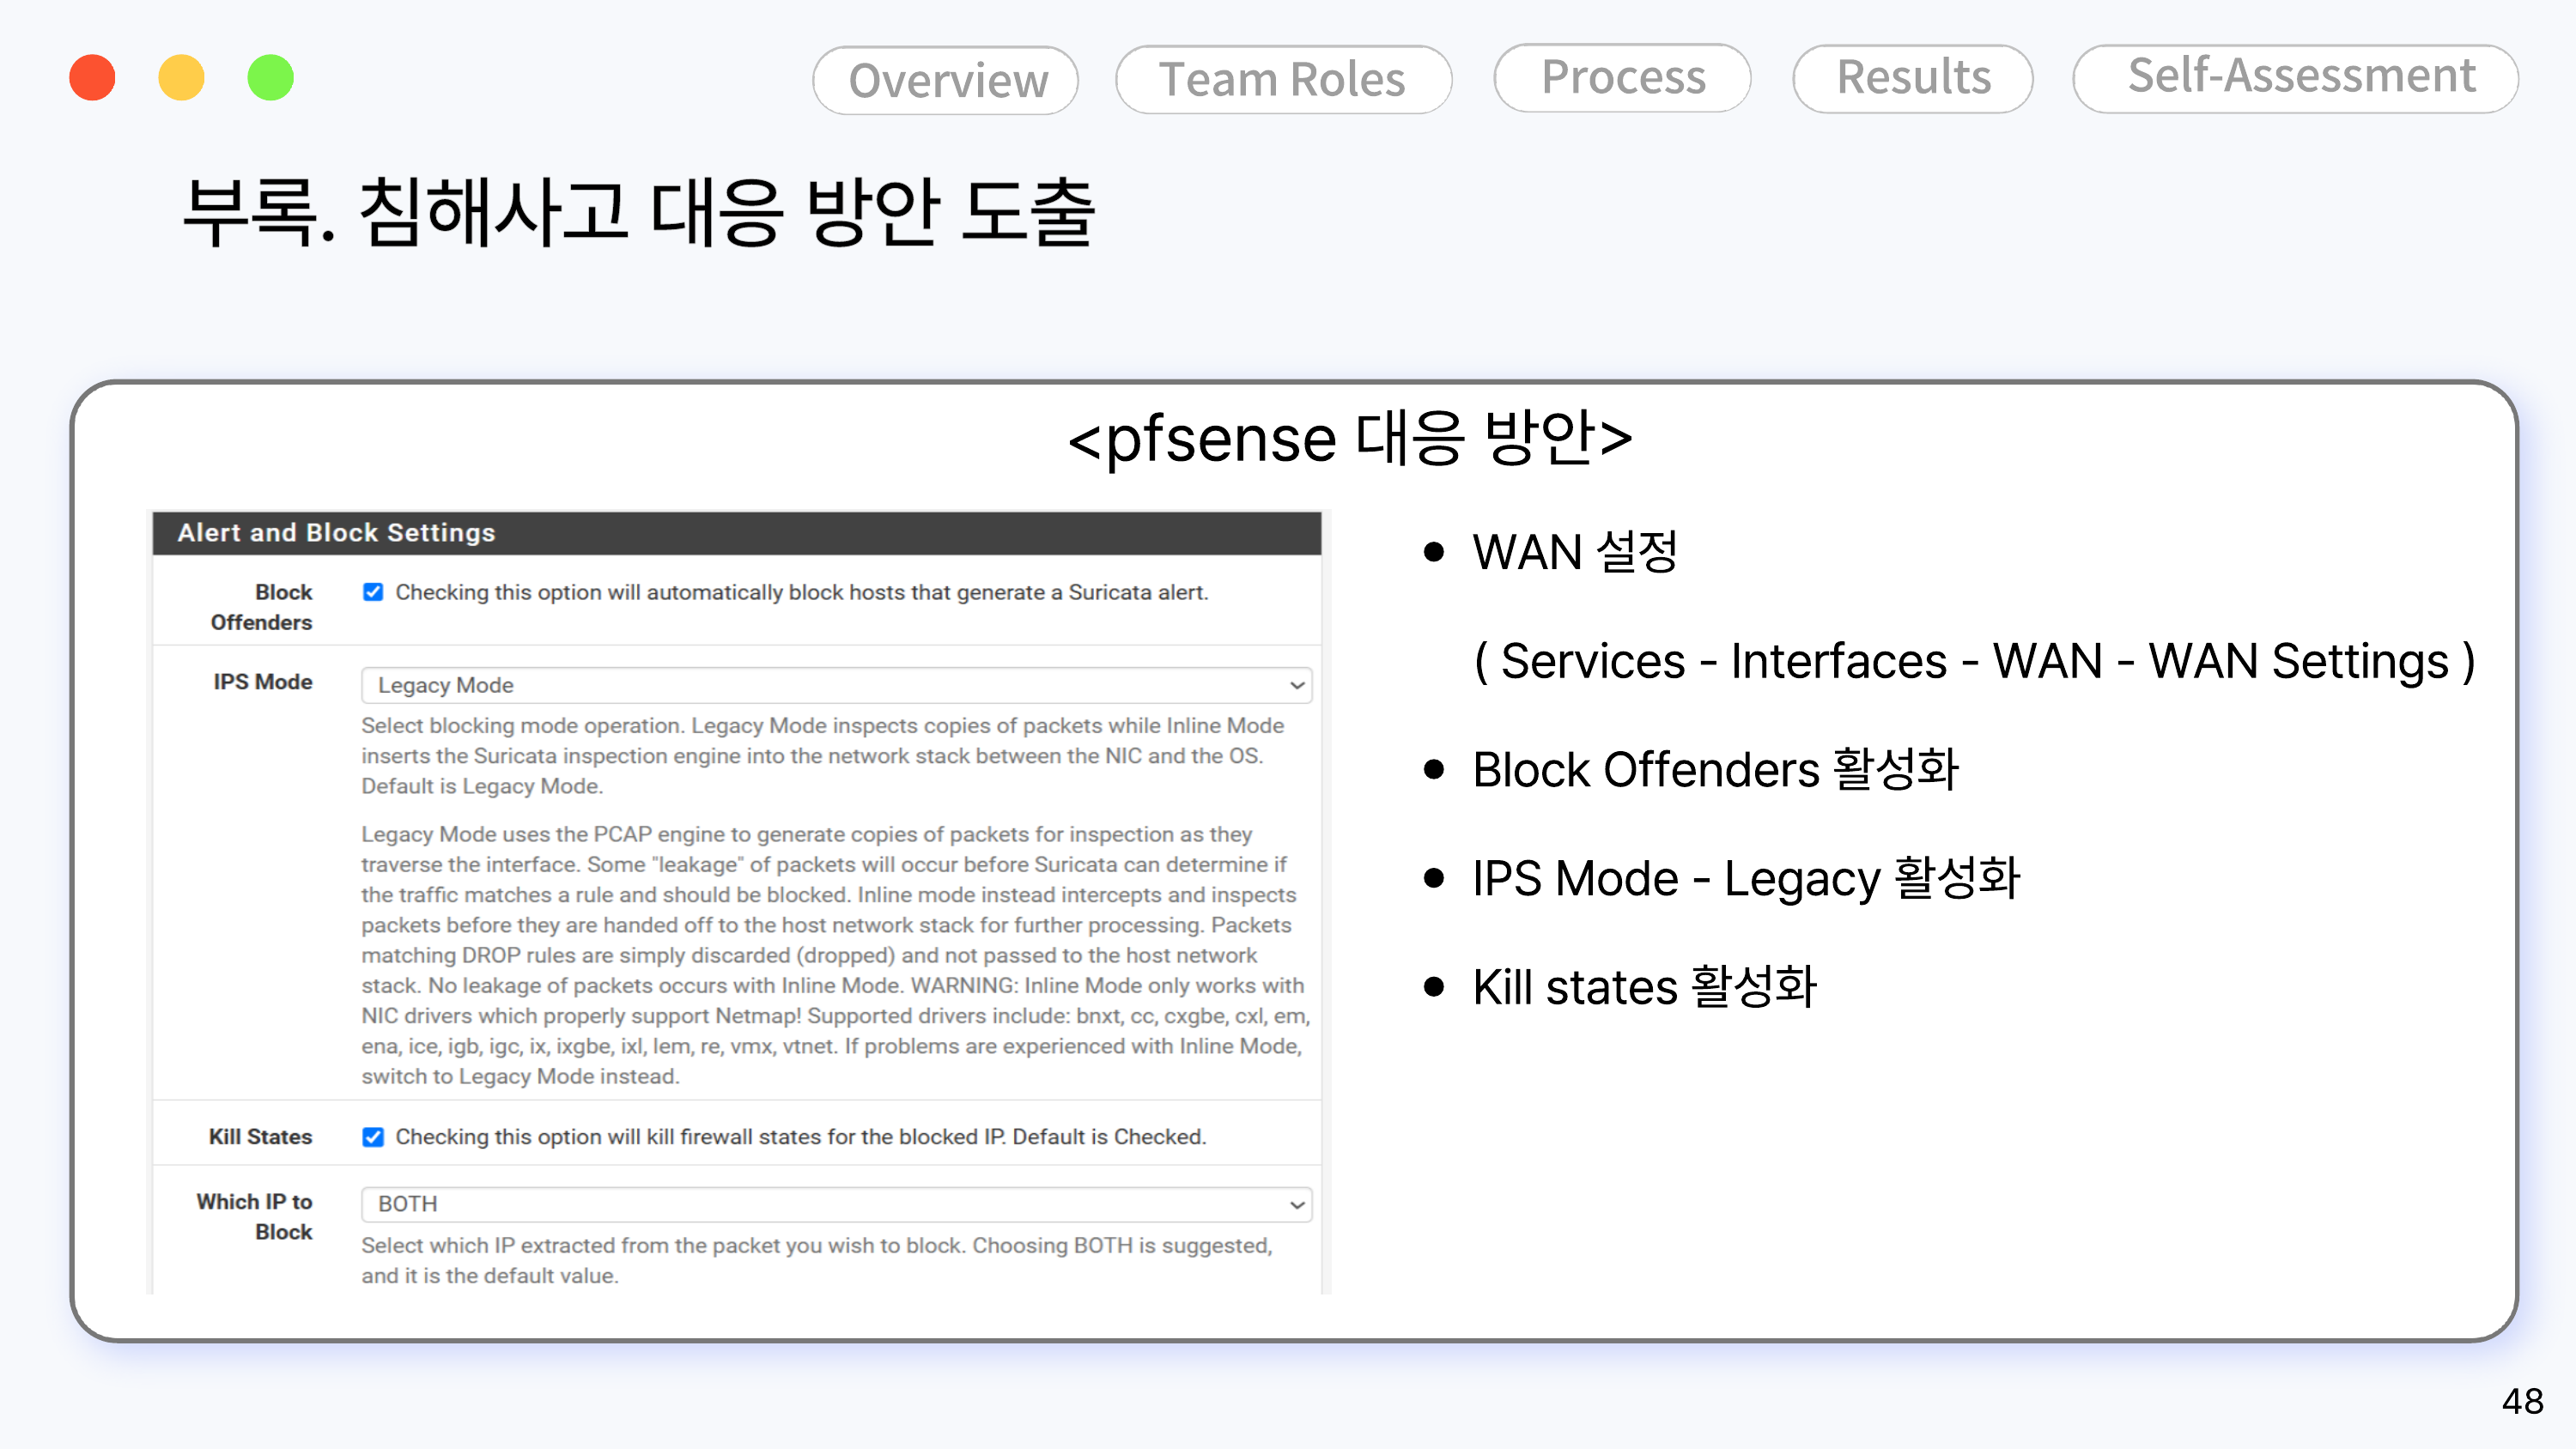
pfsense alert/block設定

ポート変数設定 — Services - Interfaces - WAN - WAN Variables

内部Webサービスが80・8080ポートを併用するため、HTTP_PORTS に2つのポートをグループとしてまとめて登録しました。
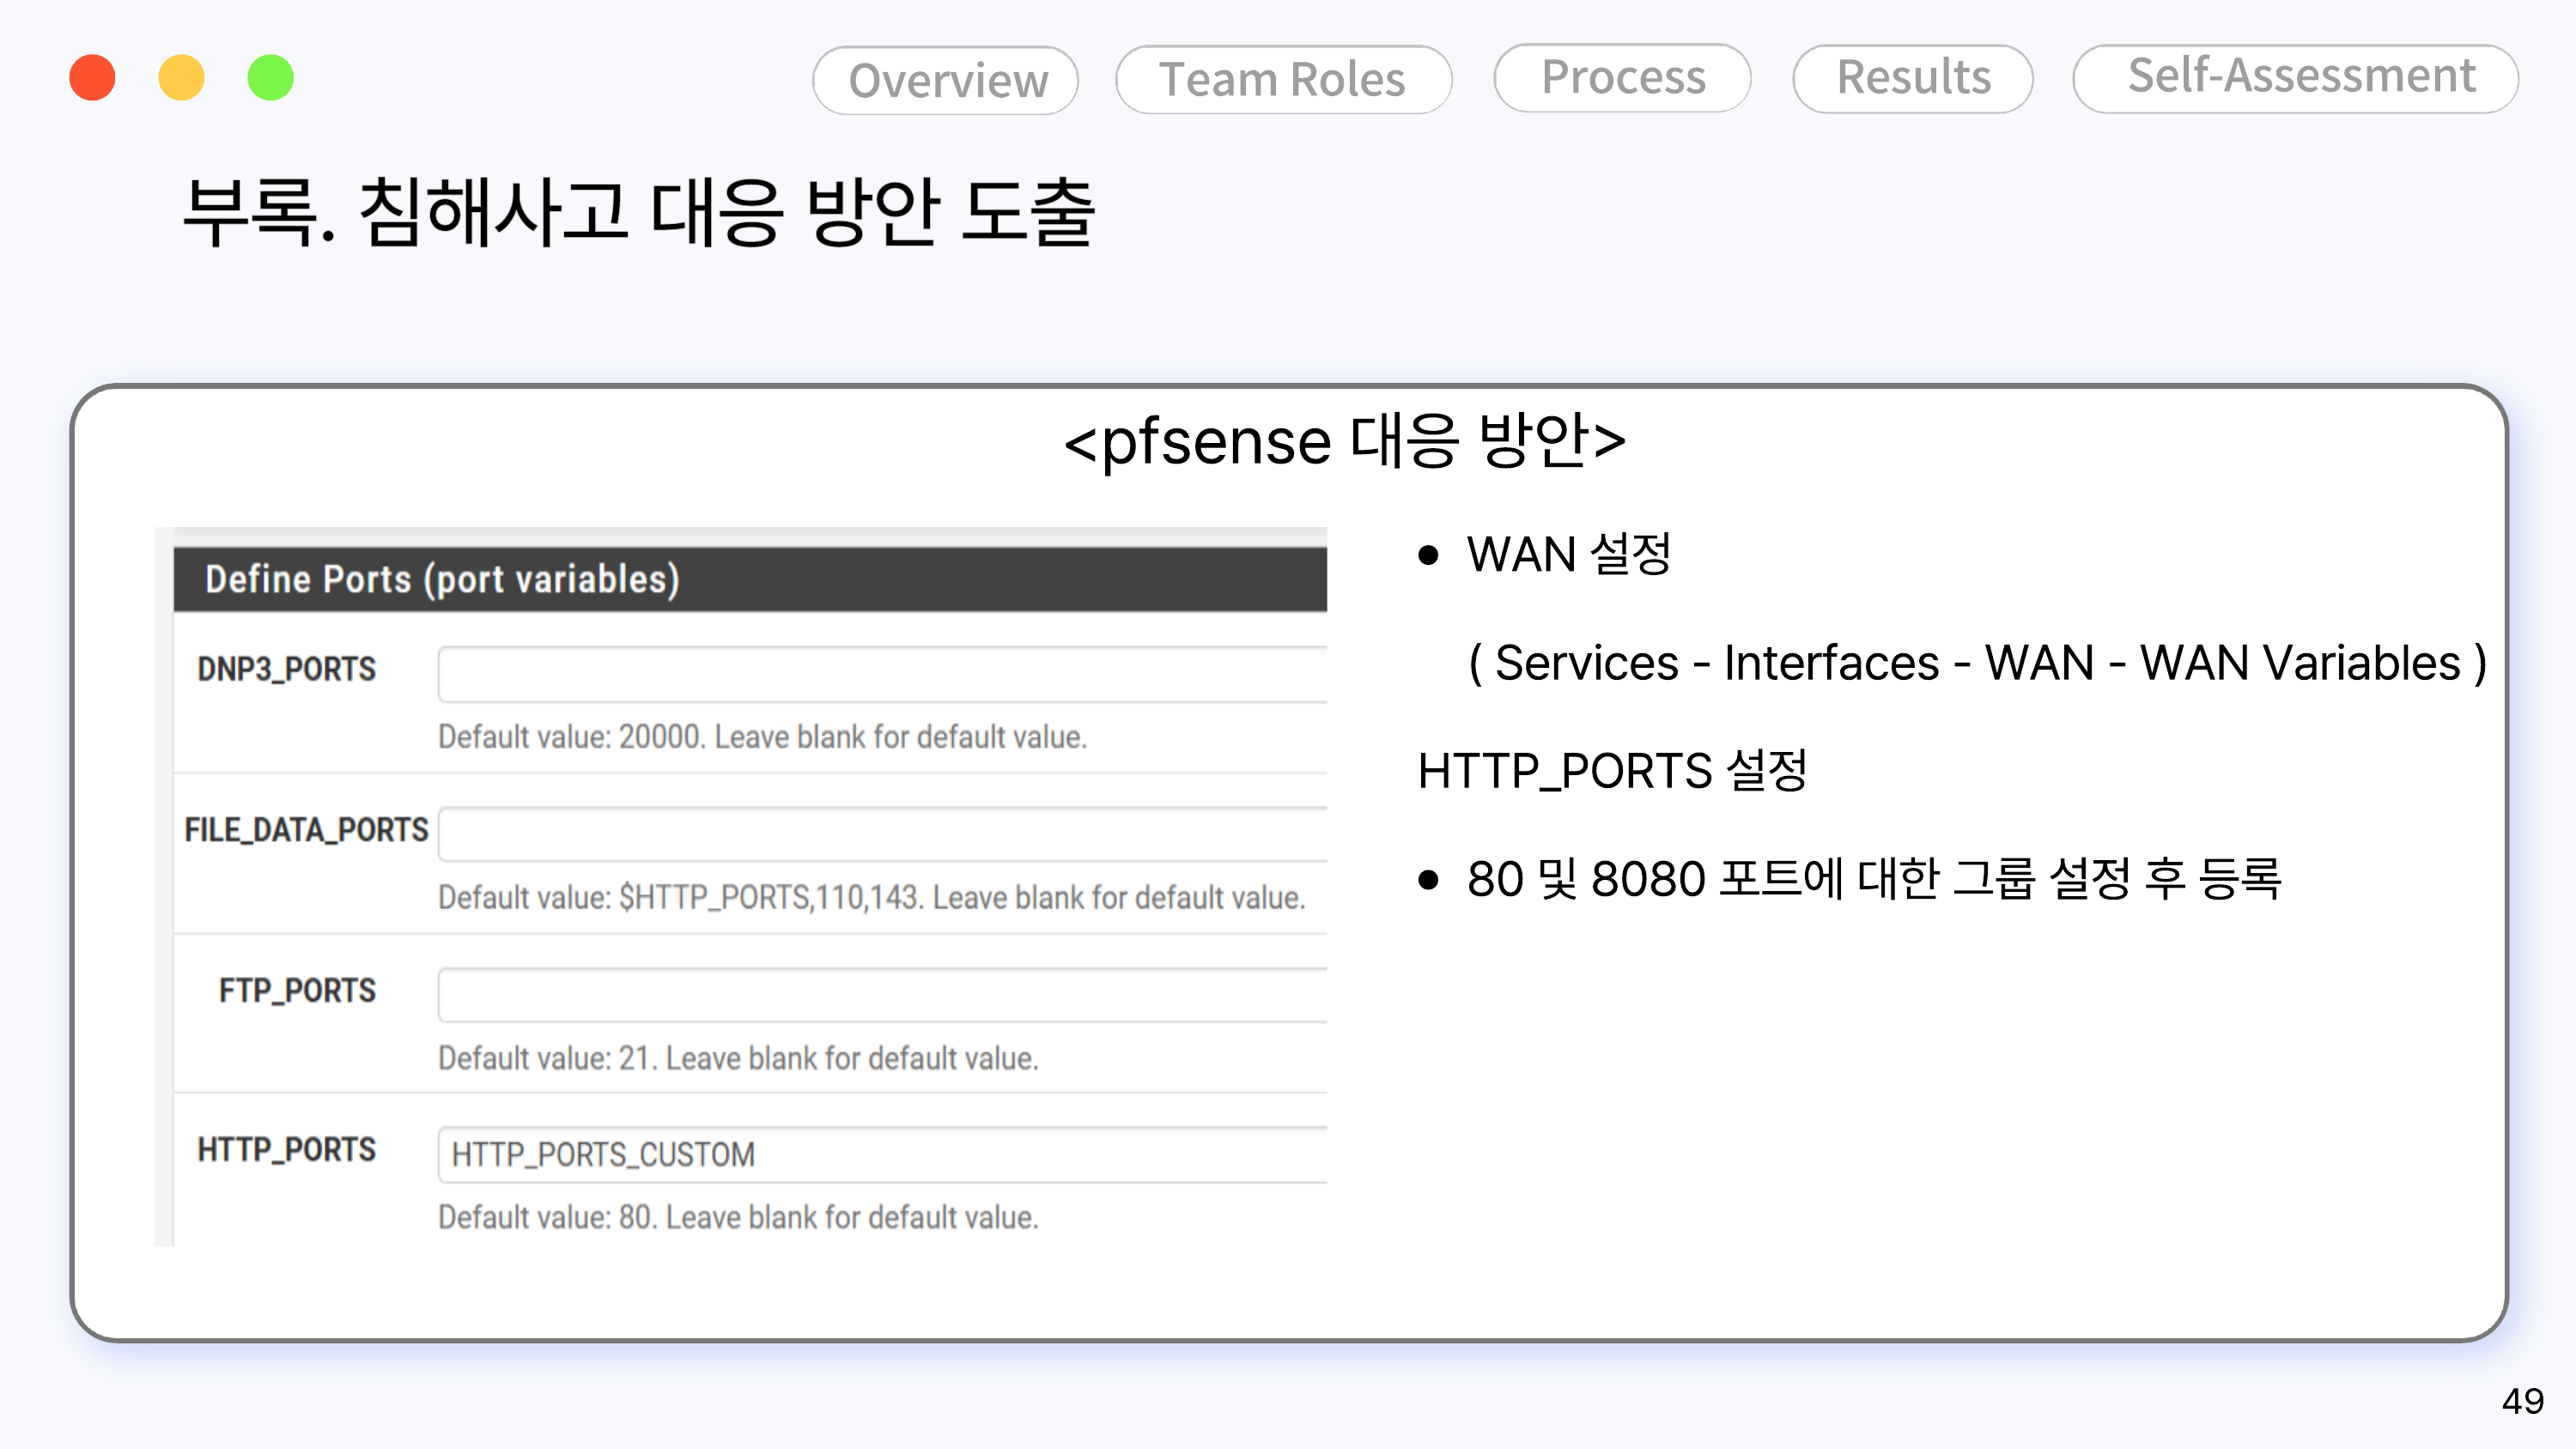
pfsenseポート設定

参考

  • WazuhエージェントをDMZ Web(10.10.10.2)、DB(10.10.20.3)、事務用PC(10.10.30.2~5)にインストールし、Sysmon・PowerShell・auditdログを中央収集しました。
  • 各サーバーごとの詳細なインストール・設定手順(Wazuhマネージャー設定、Coraza WAFルールなど)のスクリーンショットがさらにあれば、このフォルダに wazuh-setup.md、coraza-waf-setting.md の形式で追加することをお勧めします。(該当キャプチャは元のPDFにないため、今回は埋められませんでした — 必要な場合はお知らせください)


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





