
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
PureRAT RATがmsbuild.exeを悪用する手口のリバースエンジニアリング分析。C2インフラストラクチャ、.NET回避API、ファイルシステム操作、VBScriptによる永続化メカニズムを抽出。

Process Hacker によるメモリ分析により、PureRAT は msbuild.exe (正規の Microsoft ビルドツール) を介して実行され、複数の C2 サーバーに接続することが明らかになりました。
MSBuild.exe (PID 2056)。pure8s.ddnsfree.com52.241.248.38HKEY_CURRENT_USER\Software\95082F4ACEBFA802830...Erişim izinlerinize izin verilmeyen bir... (アクセス拒否エラーメッセージ)。msbuild.exe は実行に悪用される正規のツールです。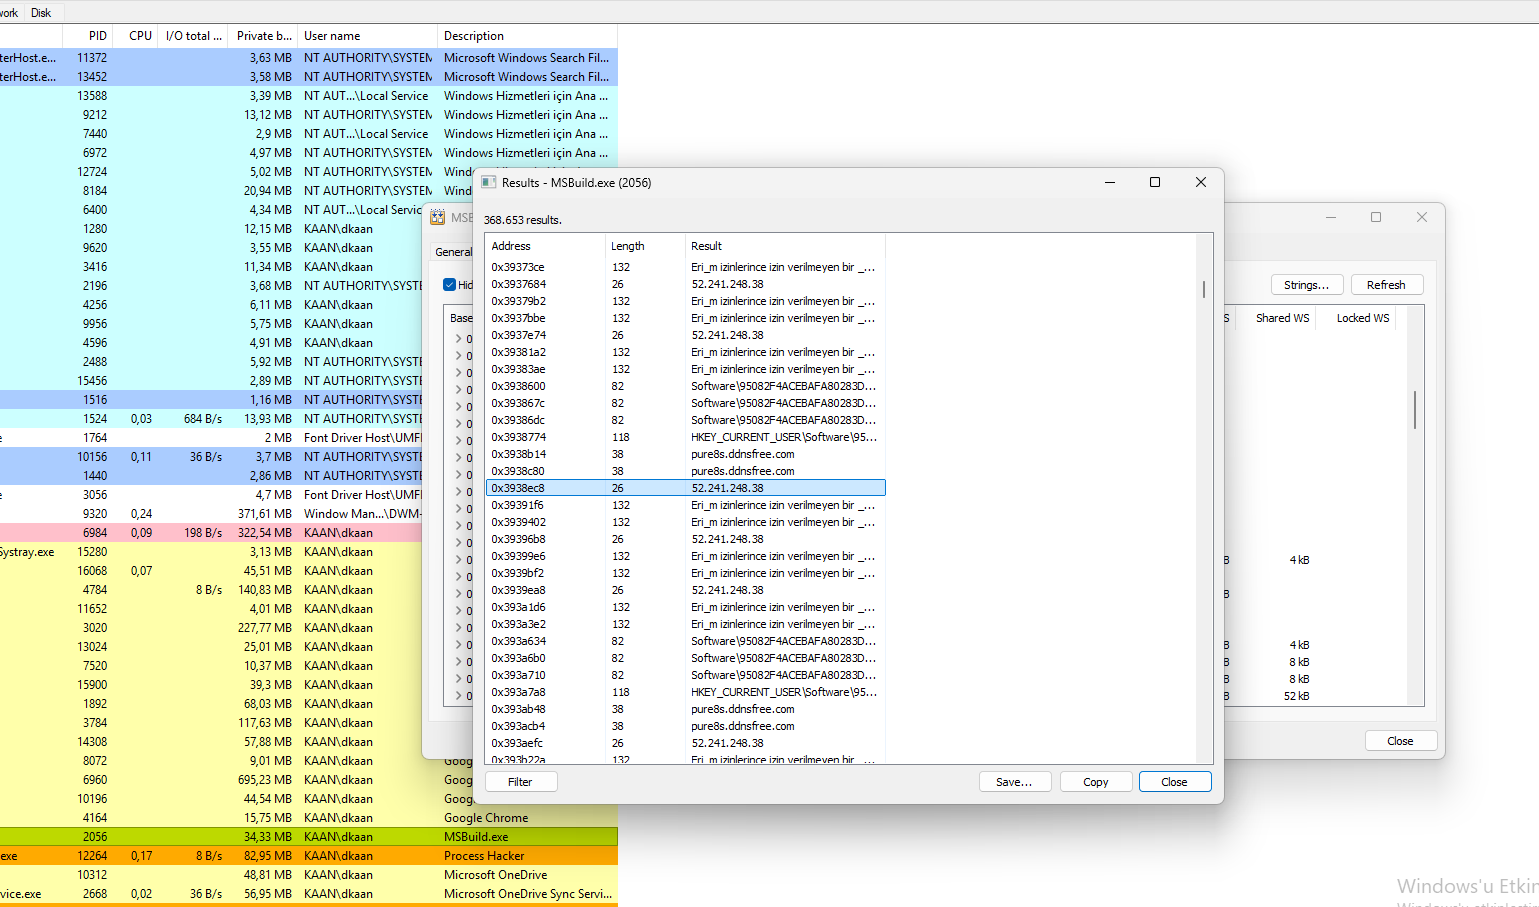 msbuild.exe の文字列に C2 ドメイン (
pure8s.ddnsfree.com) と IP (52.241.248.38) が含まれていることを示す Process Hacker のビュー。
msbuild.exe の Process Hacker メモリ分析により、PureRAT が検出を回避するために .NET 操作と回避 API を使用していることが明らかになりました。
DisableNativeImageLoad – ネイティブイメージの読み込みを無効化 (回避)。FlsSetValue / FlsGetValue – Fiber Local Storage (アンチデバッグ)。OpenProcessToken / GetTokenInformation – トークン操作 (権限昇格)。CreateBoundaryDescriptorW – 境界記述子の作成 (サンドボックス回避)。mscordacwks.dll – .NET デバッグ DLL (デバッグ回避の可能性)。AssemblyPath / BindingConfiguration – .NET アセンブリの読み込み。WerRegisterRuntimeExceptionModule – エラー報告の操作。AttachThreadAlwaysOn – スレッドのアタッチ (インジェクション)。AssemblyPath と BindingConfiguration は .NET の使用を裏付けています。DisableNativeImageLoad と CreateBoundaryDescriptorW は検出回避に役立ちます。OpenProcessToken はトークン操作を可能にします。FlsSetValue と AttachThreadAlwaysOn は分析を複雑にします。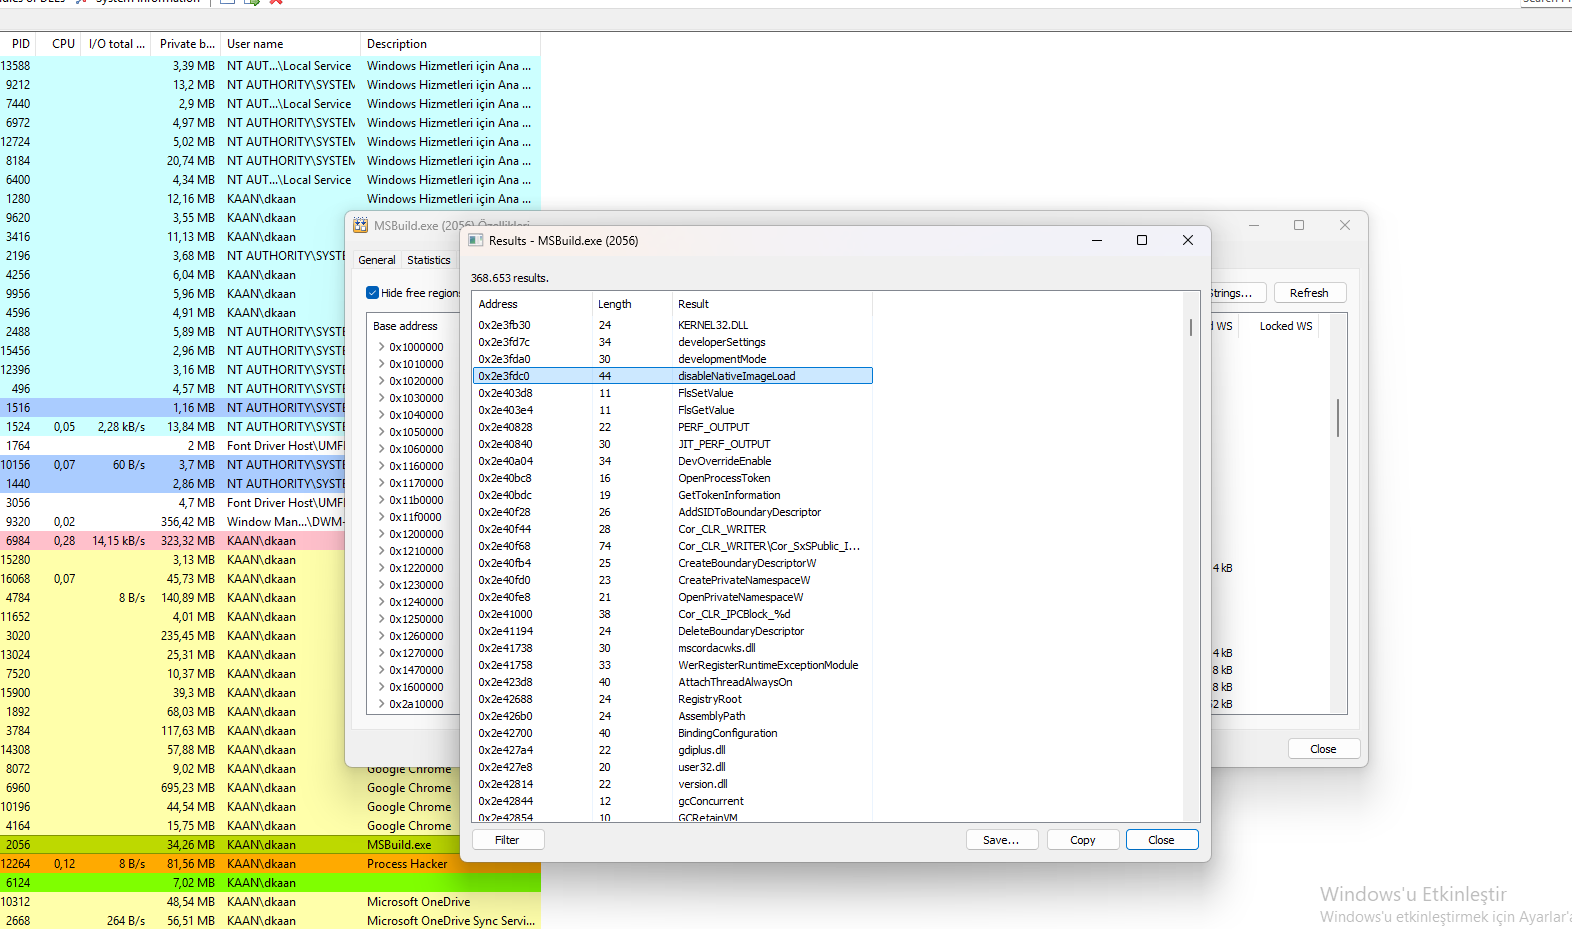
DisableNativeImageLoad、OpenProcessToken、その他の回避 API を示す Process Hacker のビュー。
保存された DisableNativeImageLoad コードの Binary Ninja 分析により、PureRAT が .NET アセンブリ操作と XML ベースのデータ構造を使用していることが明らかになりました。
MicrodomImplementation – Microsoft XML DOM 実装。CreateMicrodomSource – XML DOM ソースの作成 (設定)。DsiGBufferedStream – データ処理用のバッファ付きストリーム。CRTIXMLDSIGBaseHasher – XML デジタル署名ハッシュ。CRTIXMLDSIGEnvelopedSignatureTransformer – XML 署名変換。AssemblyPath – .NET アセンブリパス。BindingConfiguration – .NET バインディング設定。DsiGBufferedStream は大規模なデータストリームを処理します。DisableNativeImageLoad はネイティブイメージの読み込みを防ぎ、分析を複雑にします。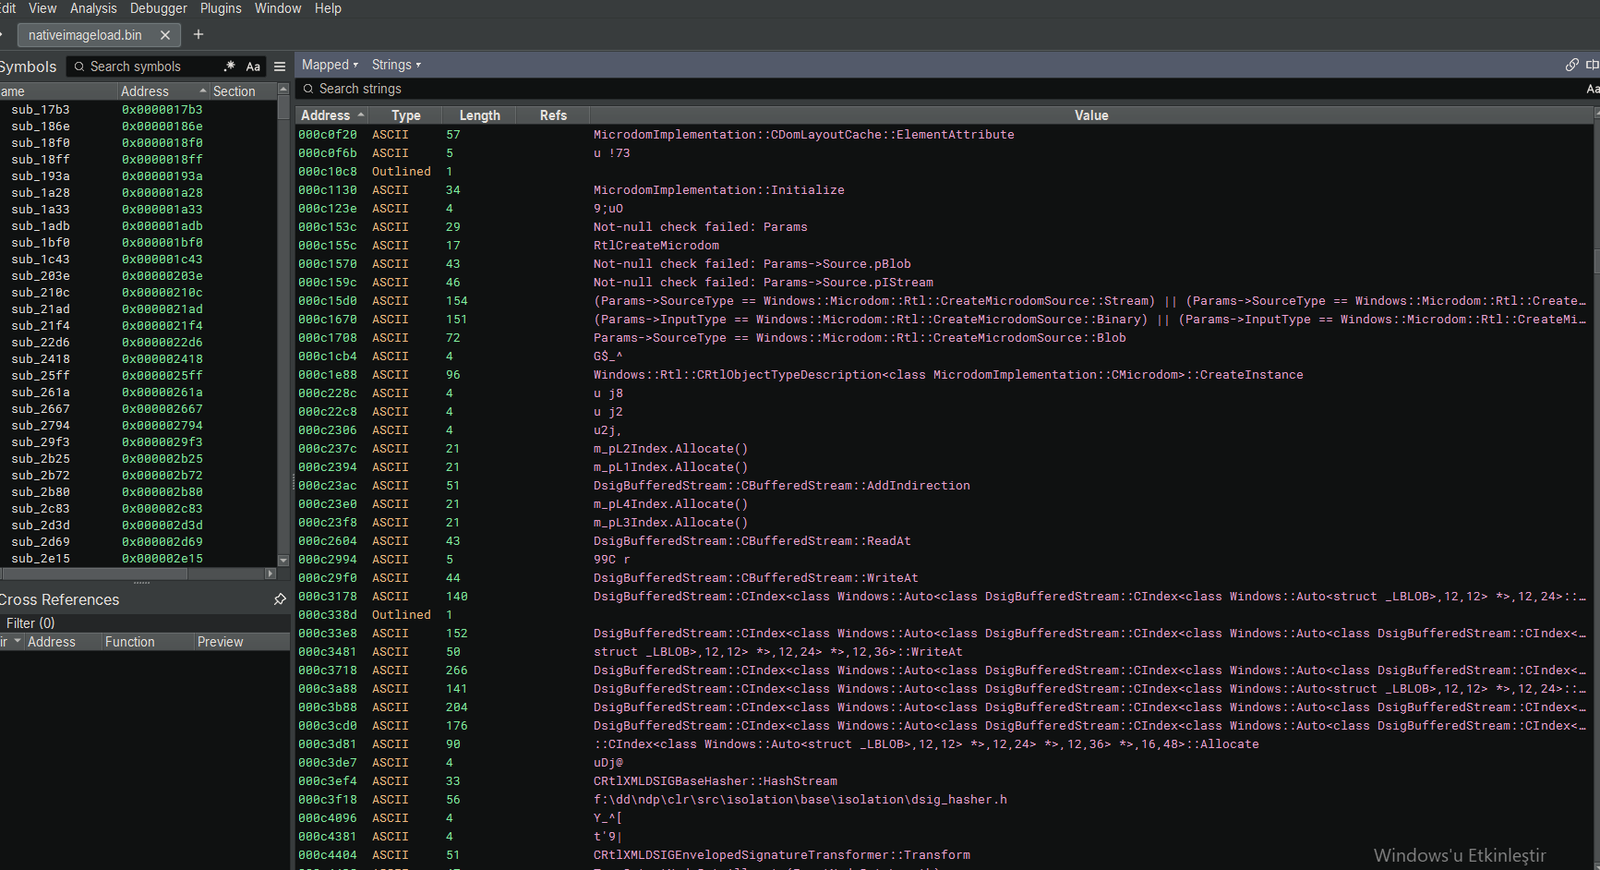
MicrodomImplementation、DsiGBufferedStream、XML 署名 API を示す Binary Ninja のビュー。
このセクションは、前のセクションの DisableNativeImageLoad コードの Binary Ninja 分析の続きです。PureRAT が使用するファイルシステム操作と CDF (Component Definition File) 操作を明らかにします。
DeleteFile、QueryAttributesFile、QueryDirectoryFile、WriteFile、ReadFile、CopyFile、CreateHardLinkOrCopyFile、CreateFile – 完全なファイルシステム制御。(ReferenceIdentityList != 0) || (CurrentPosition == 0) – CDF 参照を検証します。(NewCdf->Flags & ~((0x00000001) | (0x00000002))) == 0 – CDF フラグをチェックします。CreateFile(da={da}, oa={oa}, fa={fa}, sa={sa}, cd={cd}, co={co}):(st={st}.h={h}) – ファイルパスを動的に構築します。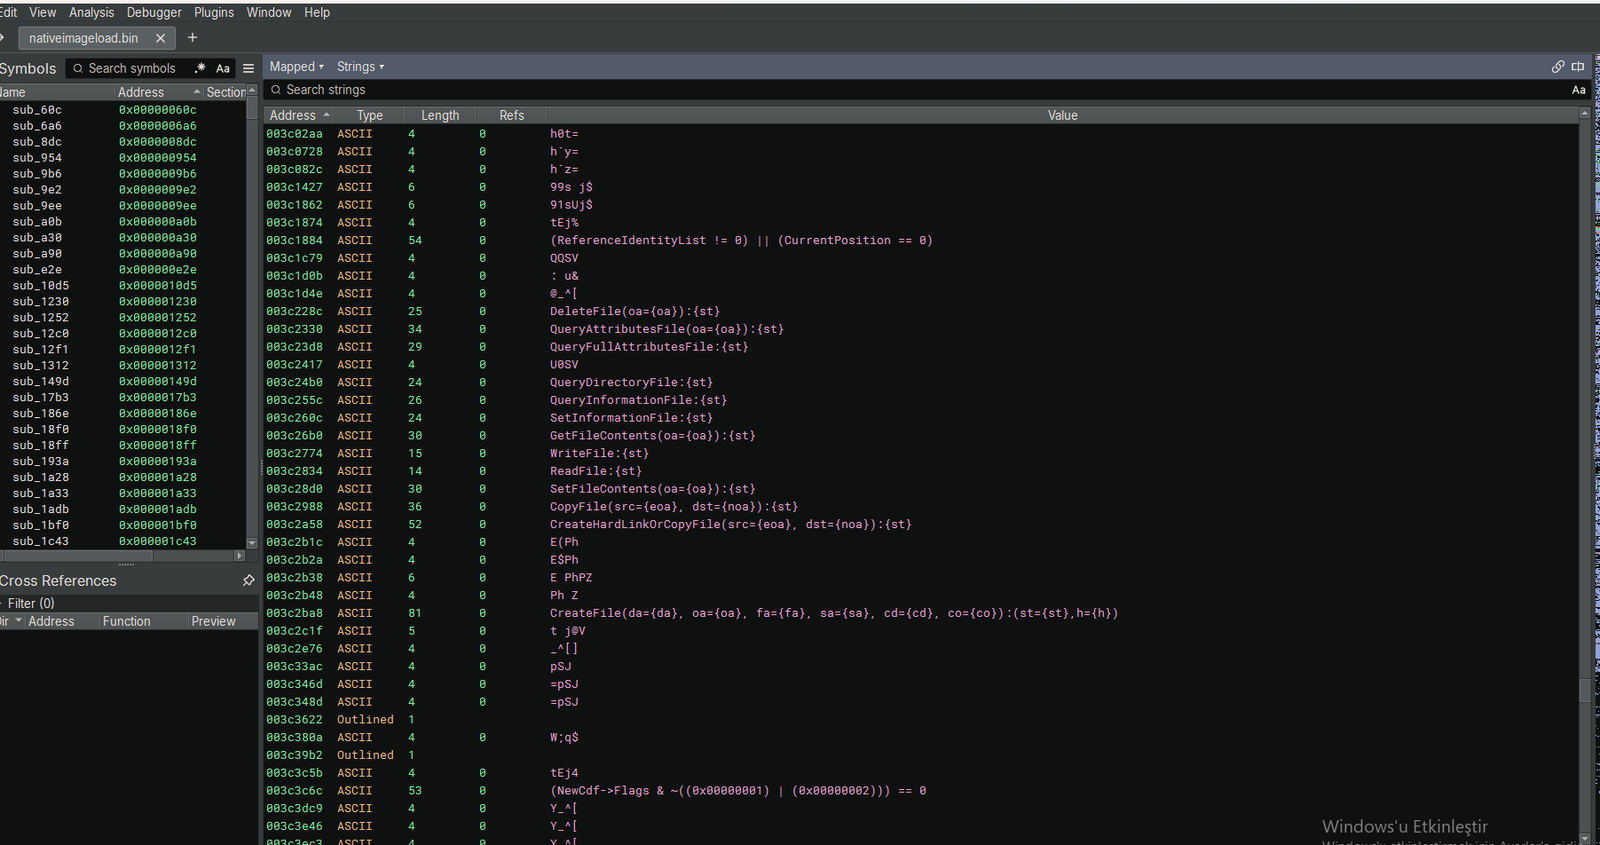 ファイル操作、CDF 検証、動的パス構築を示す Binary Ninja のビュー。
msbuild.exe の Process Hacker メモリ分析により、PureRAT がプロセス間通信とコードインジェクションのために .NET リモーティングとプロキシ API を使用していることが明らかになりました。
GetServerDomainIdForProxy – プロキシのサーバードメイン ID を取得します。RegisterAssembly – .NET アセンブリを登録します。CreateProxyForDomain – ドメインのプロキシを作成します。MarshalToBuffer / UnmarshalFromBuffer – データをシリアル化/逆シリアル化します。GetLocalSignature – ローカル署名を取得します。ThrowException – 例外をスローします (エラー処理)。UnsafeCast / UnsafeEnumCast – 安全でない型キャスト (回避)。ExecuteBackoutCodeHelper – バックアウトコードを実行します。GetServerDomainIdForProxy はリモーティングの使用を裏付けています。CreateProxyForDomain は IPC を可能にします。MarshalToBuffer と UnmarshalFromBuffer はデータを処理します。UnsafeCast と UnsafeEnumCast は型安全性のバイパスに役立ちます。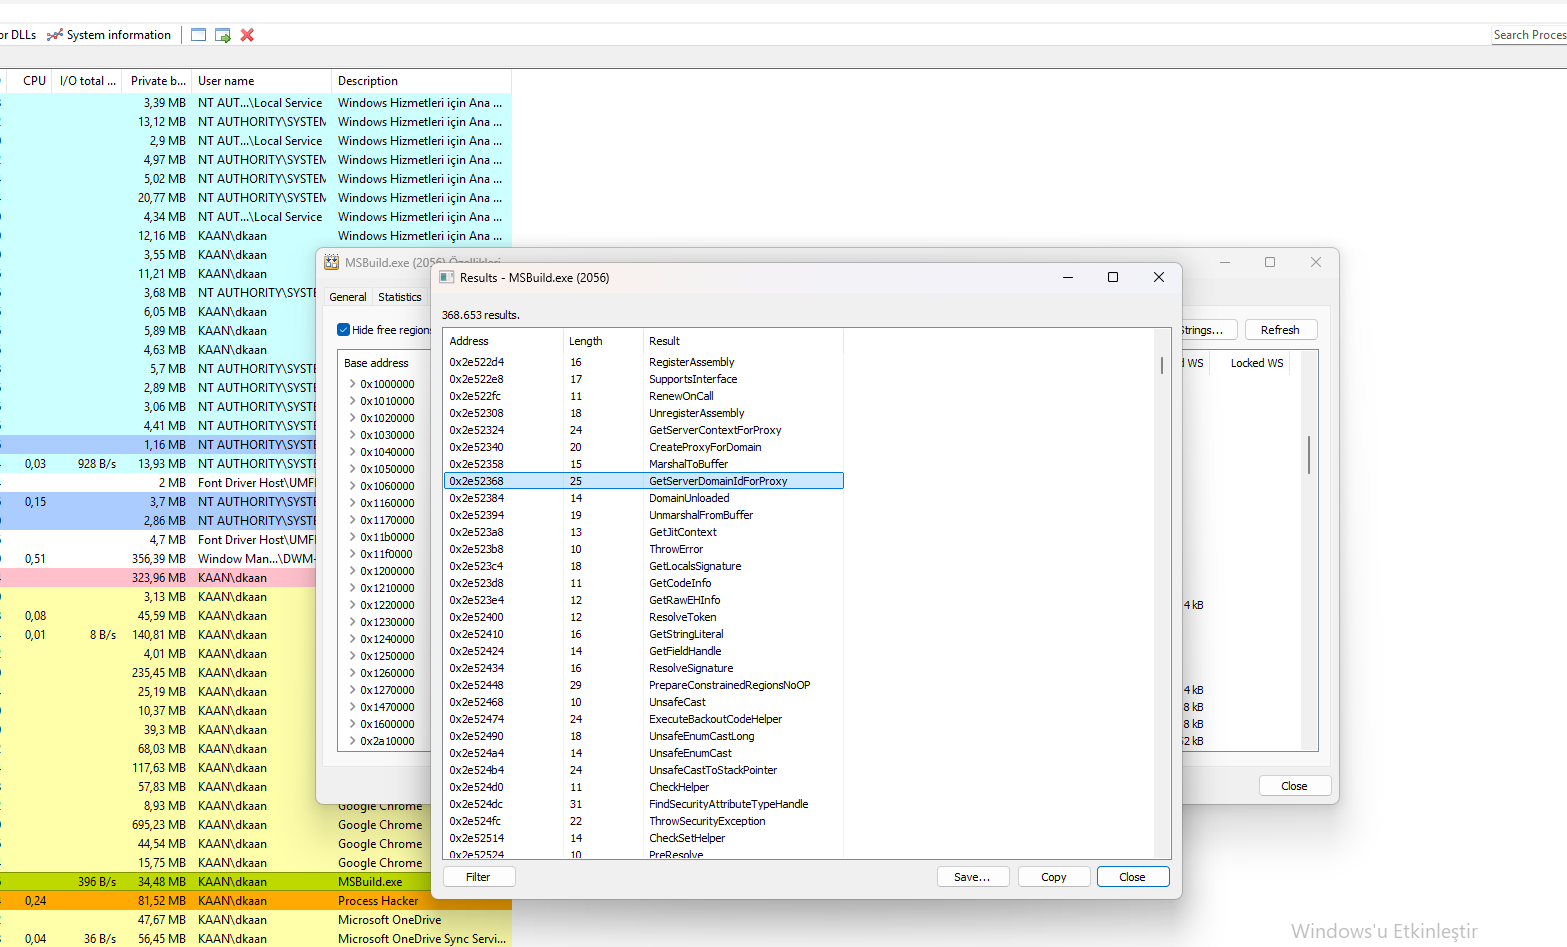
GetServerDomainIdForProxy、RegisterAssembly、その他のリモーティング API を示す Process Hacker のビュー。
このセクションは、前のセクションの GetServerDomainIdForProxy コードの Binary Ninja 分析の続きです。PureRAT が使用する HTTP 通信、COM (Component Object Model) の使用、分離ファイルシステム操作を明らかにします。
Content-Type: %s Content-Length: %d Accept: %s – C2 通信に使用されます。CoTaskMemAlloc と IsolationImplementation::Com – COM オブジェクト用のメモリを割り当てます。*ppClsid = (CLSID *)... – COM クラス識別子を割り当てます。IsolatedFilesystemObject と RtlIsIsolatedFilesystemObjectHandleValid – 分離ファイルシステムハンドルを検証します。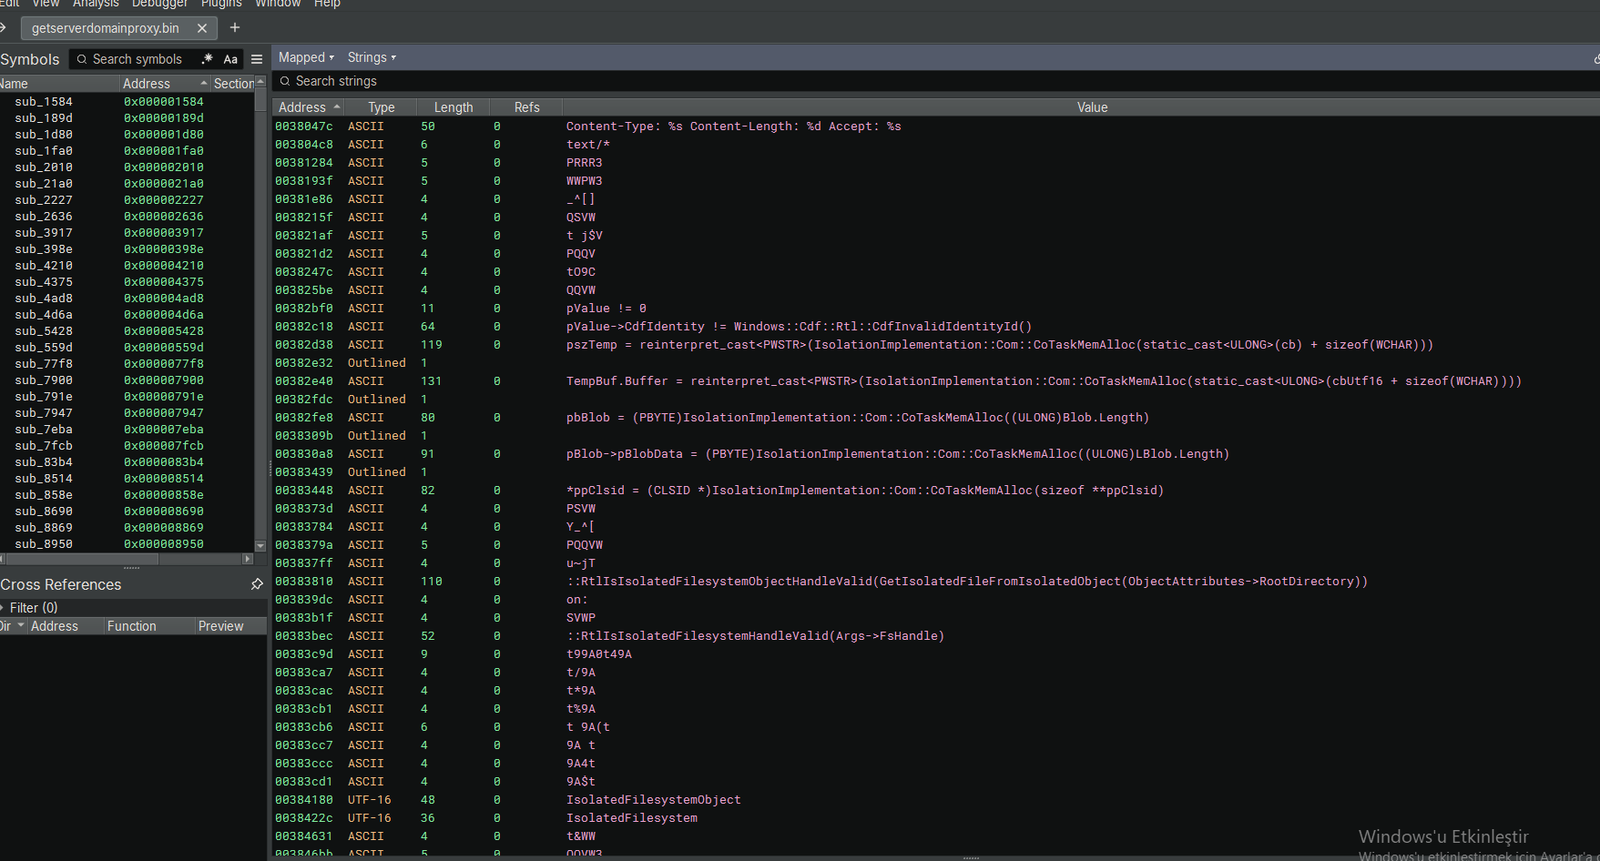 HTTP ヘッダー、COM メモリ割り当て、CLSID 割り当て、分離ファイルシステム API を示す Binary Ninja のビュー。
この分析により、msbuild.exe を介して実行され、高度な .NET 回避技術を使用する洗練されたファイルレス RAT である PureRAT が明らかになりました。
msbuild.exe を介して完全にメモリ内で実行されます。pure8s.ddnsfree.com と 52.241.248.38 に接続します。DisableNativeImageLoad と OpenProcessToken を使用します。DeleteFile、WriteFile、ReadFile、CopyFile、CreateFile)。HKEY_CURRENT_USER\Software\95082F4ACEBFA802830...)。pure8s.ddnsfree.com と IP 52.241.248.38 をブロックする。msbuild.exe が異常なコマンドを実行していないか監視する。DisableNativeImageLoad と OpenProcessToken の呼び出しを検出する。msbuild.exe からのファイル操作を監視する。分析された PureRAT サンプルは、独自の分析を行いたい方向けに MalwareBazaar で入手可能です:
🔗 MalwareBazaar の PureRAT サンプル
使用ツール: Process Hacker、Binary Ninja、x64dbg
