
 #1
再起動後も侵害されたシステムへの長期的なアクセスを維持するためのツール。
Kitploit おすすめ

 rapid7/metasploit-framework
オープンソースのエクスプロイテーションフレームワークで、ペネトレーションテスト、脆弱性検証、ネットワークやアプリケーションにわたるセキュリティ研究のためのモジュラー型ペイロード、エンコーダー、および補助システムを備えています。
 fortra/impacket
Windows環境における低レベルネットワークプロトコル操作のためのPythonライブラリ。SMB、MSRPC、Kerberos、WMIの実装を備え、認証攻撃、パス・ザ・ハッシュ、横方向移動のためのツールを提供します。
 lolbas-project/lolbas
ローカル環境に存在するバイナリとスクリプト - (LOLBins および LOLScripts)
 peass-ng/peass-ng
PEASS - 権限昇格用の素晴らしいスクリプトスイート(カラー表示対応)
 gentilkiwi/mimikatz
Windowsセキュリティで遊ぶための小さなツール
 bishopfox/sliver
攻撃者エミュレーションフレームワーク
 bmax121/apatch
AndroidカーネルとAndroidシステムのパッチ適用
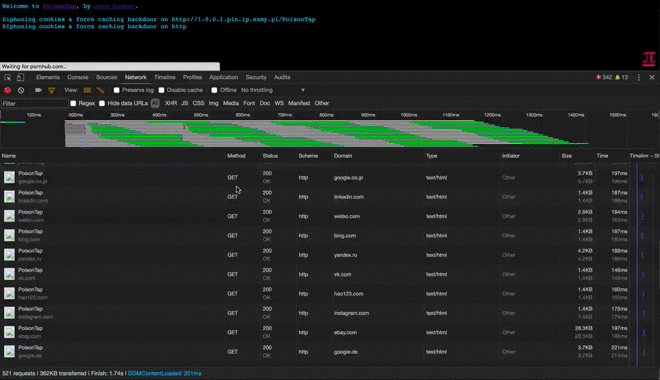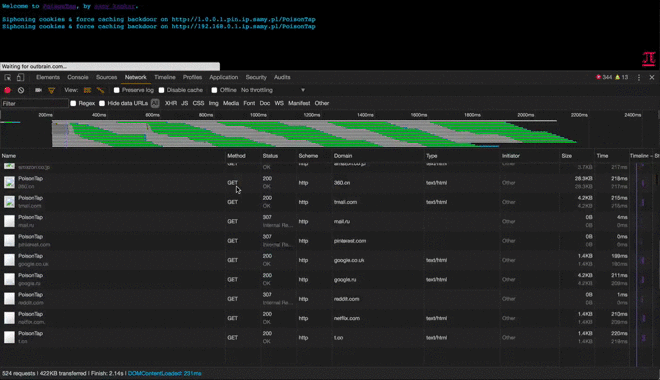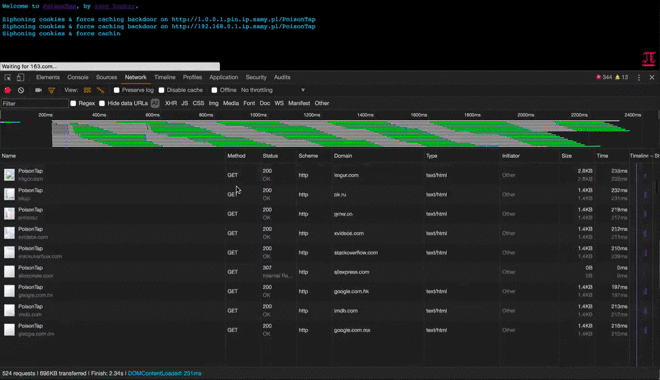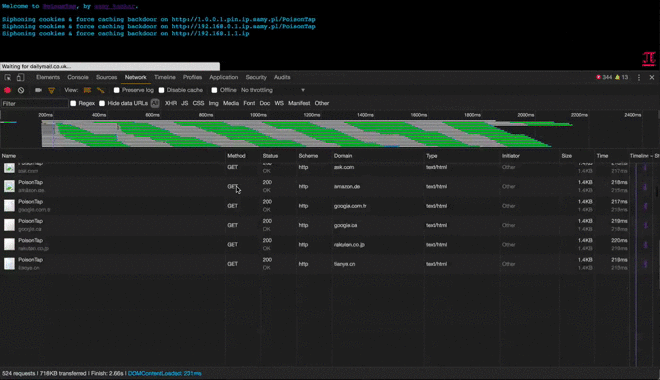 samyk/poisontap
USB経由でロック・パスワード保護されたコンピュータを悪用し、永続的なWebSocketベースのバックドアを仕掛け、内部ルーターを暴露し、Raspberry Pi Zero & Node.jsを使ってCookieを吸い取ります。
 mantvydasb/redteaming-tactics-and-techniques
コードインジェクション、防御回避、ラテラルムーブメント、永続化などの攻撃的セキュリティ技術を網羅した包括的なレッドチーミングノート。実践的なラボ実験とマルウェア分析を含む。
 pennyw0rth/netexec
Windows/AD環境における自動化されたネットワーク認証テスト、認証情報収集、横方向移動のためのポストエクスプロイトフレームワーク。モジュラープロトコル対応。
bc-security/empireEmpireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 alessandroz/lazagne
クロスプラットフォームの資格情報復旧ツールで、ブラウザ、メールクライアント、データベース、システムメカニズム、ネットワークサービスから保存されたパスワードを抽出し、セキュリティ監査やポストエクスプロイテーションに使用します。
 its-a-feature/mythic
協調型マルチプラットフォームのレッドチーミングフレームワーク
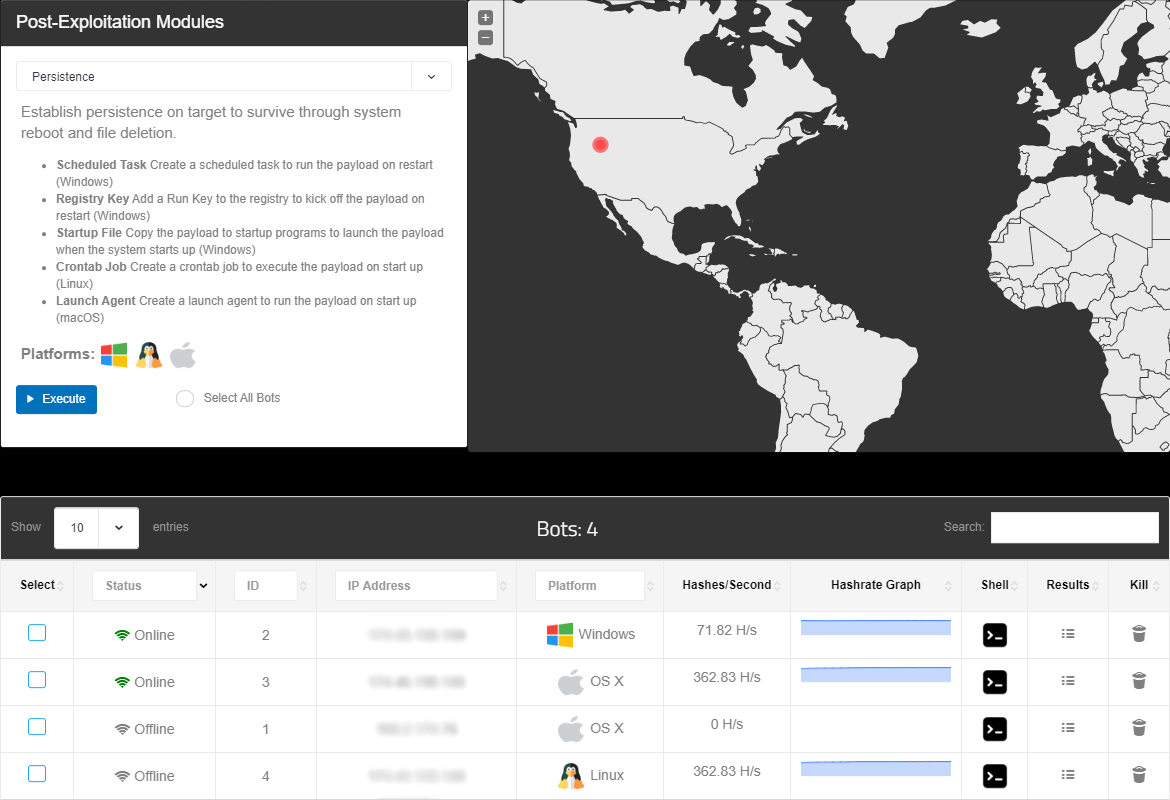 malwaredllc/byob
学生、研究者、開発者のためのオープンソースのポストエクスプロイテーションフレームワーク。
 gtworek/psbits
(比較的)シンプルながら、通常よりも少し深く掘り下げることを可能にするツール群。
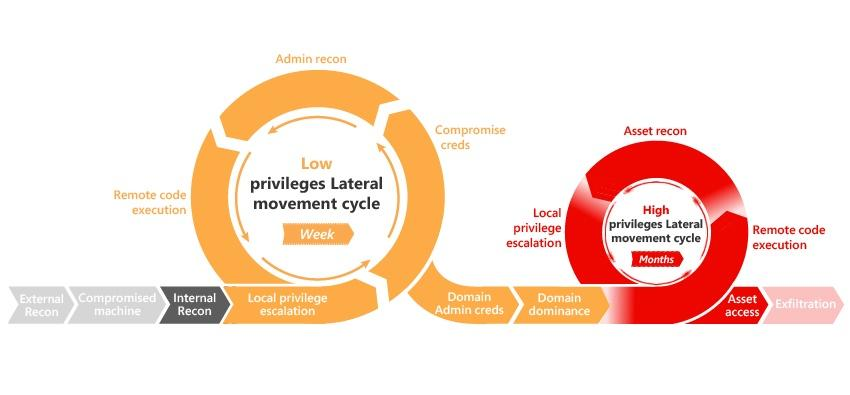 infosecn1nja/ad-attack-defense
最新のポストエクスプロイテーションにおける敵対者のトレードクラフト活動を用いてActive Directoryを攻撃・防御する
 ghostpack/seatbelt
Seatbeltは、攻撃的および防御的なセキュリティの観点から関連する、セキュリティ指向のホスト調査「安全性チェック」を多数実行するC#プロジェクトです。
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
各种技巧与窍门


