
この記事はブラジルポルトガル語でも読めます。
huskyCIは、セキュリティテストをオーケストレーションし、すべての結果をデータベースに集約して、さらなる分析やメトリクスに活用できるオープンソースツールです。Python([Bandit][Bandit] および [Safety][Safety])、Ruby([Brakeman][Brakeman])、JavaScript([Npm Audit][NpmAudit] および [Yarn Audit][YarnAudit])、Golang([Gosec][Gosec])、Java([SpotBugs][SpotBugs] に加え [Find Sec Bugs][FindSec])、HCL([TFSec][TFSec])の静的セキュリティ解析を実行できます。また、[GitLeaks][Gitleaks] を使用して、AWS Secret Keys、Private SSH Keys など、リポジトリ内のシークレットを監査することもできます。
開発者はCIパイプラインに新しいステージを追加して、脆弱性をチェックできるように設定できます:
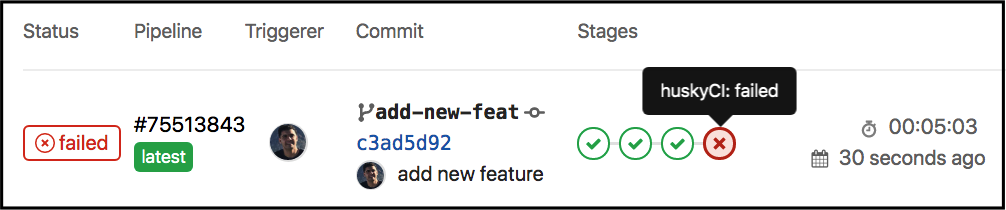
コードにセキュリティ問題が見つかった場合、深刻度、確信度、ファイル、行番号など、多くの有用な情報が表示されます。例:
[HUSKYCI][*] poc-python-bandit -> https://github.com/globocom/huskyCI.git
[HUSKYCI][*] huskyCI analysis started! yDS9tb9mdt4QnnyvOBp3eVAXE1nWpTRQ

[HUSKYCI][!] Title: Use of exec detected.
[HUSKYCI][!] Language: Python
[HUSKYCI][!] Tool: Bandit
[HUSKYCI][!] Severity: MEDIUM
[HUSKYCI][!] Confidence: HIGH
[HUSKYCI][!] Details: Use of exec detected.
[HUSKYCI][!] File: ./main.py
[HUSKYCI][!] Line: 7
[HUSKYCI][!] Code:
6
7 exec(command)
8

[HUSKYCI][!] Title: Possible hardcoded password: 'password123!'
[HUSKYCI][!] Language: Python
[HUSKYCI][!] Tool: Bandit
[HUSKYCI][!] Severity: LOW
[HUSKYCI][!] Confidence: MEDIUM
[HUSKYCI][!] Details: Possible hardcoded password: 'password123!'
[HUSKYCI][!] File: ./main.py
[HUSKYCI][!] Line: 1
[HUSKYCI][!] Code:
1 secret = 'password123!'
2
3 password = 'thisisnotapassword' #nohusky
4

[HUSKYCI][SUMMARY] Python -> huskyci/bandit:1.6.2
[HUSKYCI][SUMMARY] High: 0
[HUSKYCI][SUMMARY] Medium: 1
[HUSKYCI][SUMMARY] Low: 1
[HUSKYCI][SUMMARY] NoSecHusky: 1

[HUSKYCI][SUMMARY] Total
[HUSKYCI][SUMMARY] High: 0
[HUSKYCI][SUMMARY] Medium: 1
[HUSKYCI][SUMMARY] Low: 1
[HUSKYCI][SUMMARY] NoSecHusky: 1

[HUSKYCI][*] The following securityTests were executed and no blocking vulnerabilities were found:
[HUSKYCI][*] [huskyci/gitleaks:2.1.0]
[HUSKYCI][*] Some HIGH/MEDIUM issues were found in these securityTests:
[HUSKYCI][*] [huskyci/bandit:1.6.2]
ERROR: Job failed: exit code 190
Docker Compose を使用してローカル環境をセットアップし、このガイドに従って huskyCI を試すことができます。
すべてのガイドと完全なドキュメントは、公式ドキュメントページにあります。
開発プロセス、バグ修正や改善の提案方法、huskyCI への変更のビルドとテスト方法については、コントリビューションガイドをお読みください。
お問い合わせは、以下のチャネルからお願いします。