Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
mcpsafetywarden — MCPサーバーをラップするプロキシサーバーで、行動プロファイリング、セキュリティスキャン、リスクゲーティング、安全な実行を提供します。プロンプトインジェクション、悪意のあるツールメタデータ、引数インジェクション、ソースコードリスク、認証情報の露出を検出します。 | Kitploit
ツール/GitHubGitHub/gautamvarmadatla/mcpsafetywarden
静的分析脆弱性スキャナーシークレット検出脅威インテリジェンスサプライチェーンセキュリティAIセキュリティ
GitHubgautamvarmadatla/mcpsafetywarden

mcpsafetywarden

MCPサーバーをラップするプロキシサーバーで、行動プロファイリング、セキュリティスキャン、リスクゲーティング、安全な実行を提供します。プロンプトインジェクション、悪意のあるツールメタデータ、引数インジェクション、ソースコードリスク、認証情報の露出を検出します。

リポジトリを見る
91522日前未レビュー
共有

MCP Safety Warden

MCP Safety Wardenは、任意のMCPサーバーをラップし、そのツールに行動プロファイリング、セキュリティスキャン、リスクゲーティング、安全な実行を追加するプロキシサーバーです。

PyPI Python PyPI Downloads License CI CodeQL MCP Registry Docker Pulls OpenSSF Scorecard OpenSSF Best Practices GitHub Stars

目次

  • 概要
  • 前提条件
  • インストール
  • 設定
  • MCP統合
  • CLIリファレンス
  • 補助的な統合
  • 開発
  • テスト
  • 参考文献

[!IMPORTANT] MCPセキュリティは活発な研究分野です。最近の調査では、ツールポイズニング、プロンプトインジェクション、ラグプル攻撃、サプライチェーン侵害、認証情報の窃取、サーバーライフサイクル全体にわたるコンポジション攻撃など、プロトコル固有の脅威カテゴリが多数分類されています。Securing the MCP (OpenReview)、Landscape & Threats (arXiv)、When MCP Servers Attack (arXiv)、MCP-38 Taxonomy (arXiv)を参照してください。

概要

任意のMCPサーバーに安全ゲーティングを追加するプロキシとして使用するか、所有していないサーバーを指定して、ツール呼び出しを一切行わずに完全なセキュリティ監査を実行できます。
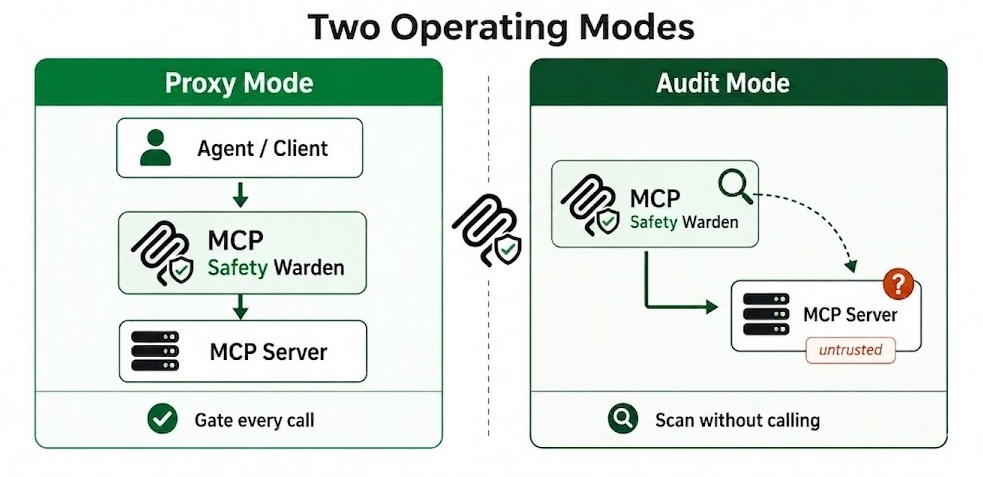
2つの動作モード
図1. 2つの動作モード: プロキシと監査

行動プロファイリング: 効果クラス、リトライの安全性、破壊性。LLM支援(Anthropic、OpenAI、Gemini、Ollama)とルールベースのフォールバック。観測統計(レイテンシp50/p95、失敗率、出力サイズ)はプロキシ経由の呼び出しごとに更新されます。

セキュリティスキャン: mcpsafety+の5段階パイプライン(Recon、Planner、Hacker、Auditor、Supervisor)。Cisco AI Defense (AST/YARA)。Snyk(メタデータ分析)。KaliおよびBurp Suiteとの統合により、実際のネットワークデータとHTTP層のプローブでパイプラインを強化します。GitHubからのソースコードスキャン(エントロピー、AST、テイントフロー、ラグプル検出)。
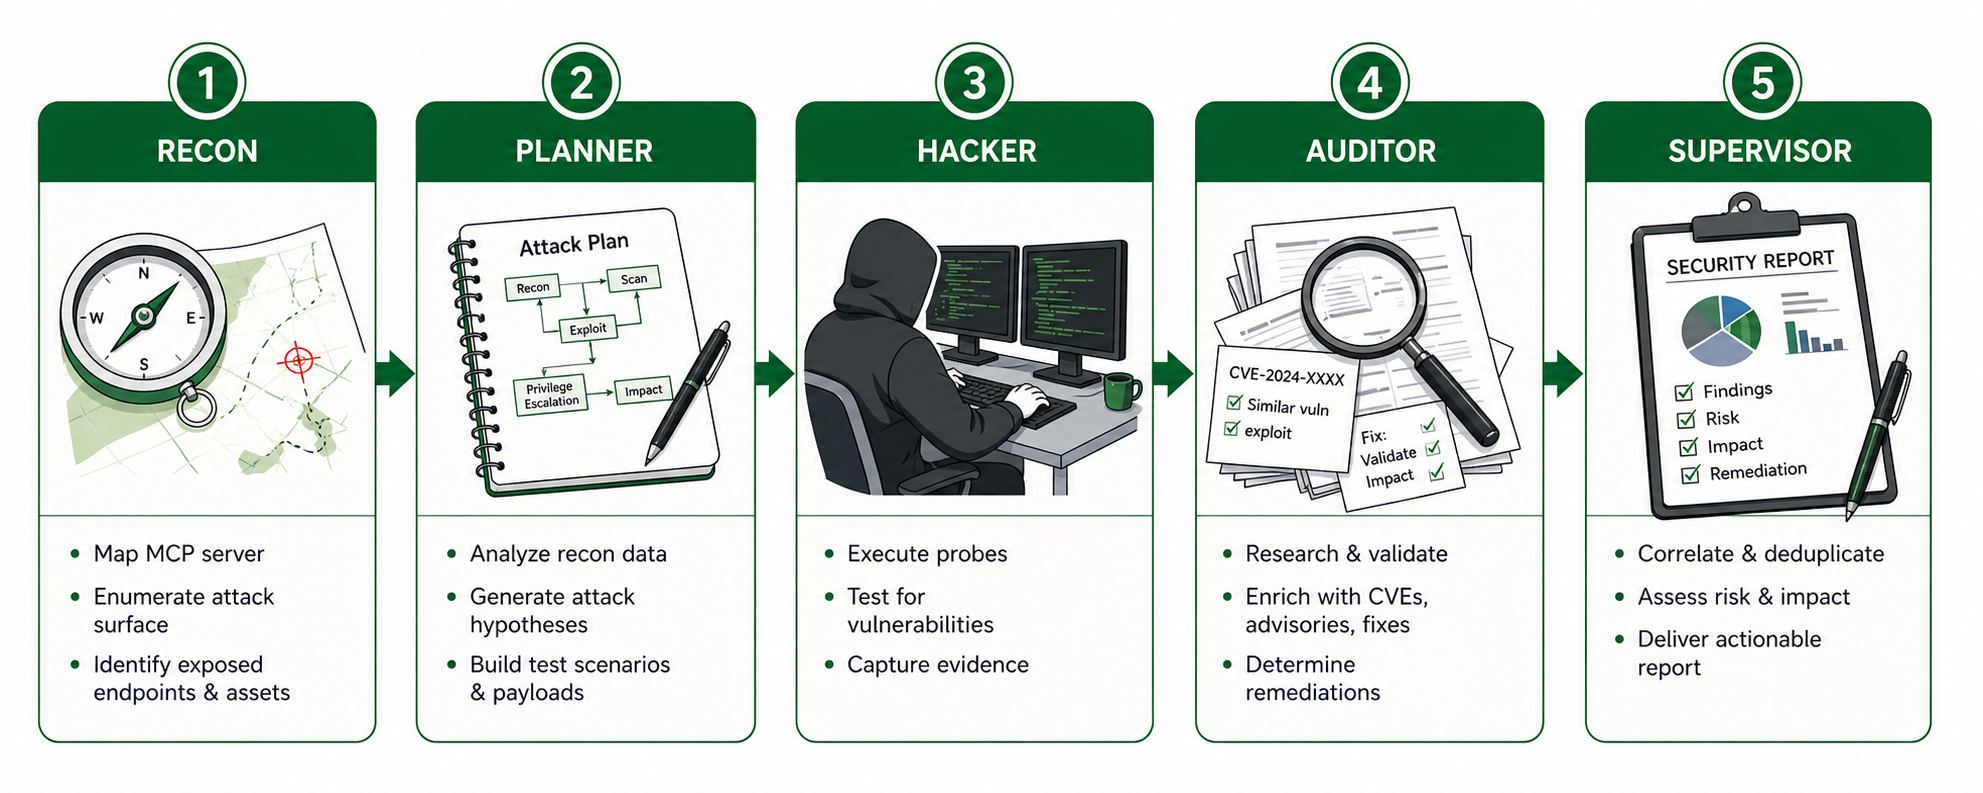
3e457b83-6980-49fc-b812-350ab94f5633
図2. mcpsafety+ の5段階パイプライン。任意の MCP サーバーに対して完全なセキュリティ監査を実行すると起動する

安全な実行: 引数スキャン(20以上の攻撃カテゴリ、LLM による二次パス)。二層の出力インジェクションスキャン。代替案とツールごとのポリシーを備えたリスクゲーティング。すべての呼び出しにおけるドリフト検出とスタンドアロンチェック。
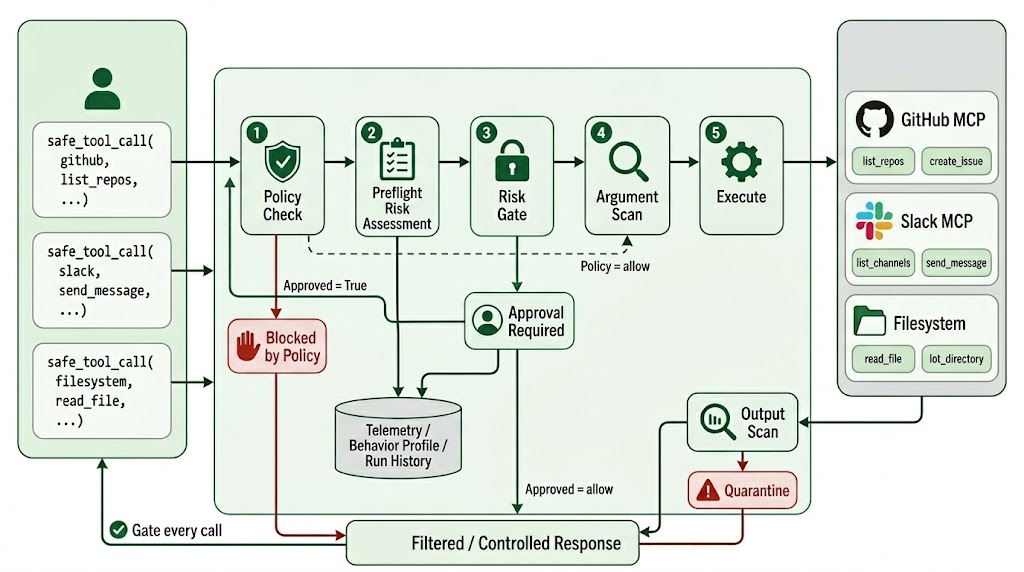
fb949e62-5a3e-4a5c-be14-3523ef92295e
図3. 安全な実行パイプライン: プロキシ経由のすべてのツール呼び出しが通過する5つのチェック

CLI: 24個のサブコマンド、インタラクティブなリスクメニュー、すべてのコマンドに --json フラグ、CI 向けの --yes。

検出できるもの

  • プロンプトインジェクション: エージェントを乗っ取ろうとするツール出力: ロールハイジャック、ジェイルブレイク、偽のシステムプロンプト、命令の上書き。Unicode の類似文字、ゼロ幅文字、base64 エンコードされたペイロードなど、11種類の難読化手法を検出する。
  • 悪意のあるツールメタデータ: インジェクション文字列を含む説明、ハードコードされたシークレット、疑わしいダウンロード URL、ツールのなりすまし(シャドウイング)、直接的な金融実行、システムサービスの変更、信頼できない外部依存関係。19個の Snyk チェックに裏付けられている。
  • 引数インジェクション: 呼び出しが転送される前に、すべてのツール呼び出しでチェックされる20以上の攻撃カテゴリ: クラウドメタデータエンドポイント(AWS、GCP、Azure、Alibaba)への SSRF、パストラバーサル、認証情報ファイルへのアクセス(.aws、.ssh、.kube、.env)、コマンドインジェクション、SQL/NoSQL/LDAP/XPath インジェクション、XXE、テンプレートインジェクション(SSTI)、CRLF、ヌルバイト、デシリアライゼーションペイロード(Java、Python pickle、PHP、.NET)、Windows UNC/ADS 攻撃、および上記すべての base64 難読化バリアント。
  • ソースコードのリスク: サーバーの GitHub ソースを取得し、6つの分析レイヤーを実行する: ハードコードされたシークレットのエントロピースキャン、AST テイントフロー追跡(パラメータから危険なシンクへ)、説明と実装の不一致、Bandit と Semgrep による SAST、LLM による関数間推論。Python と TypeScript/JavaScript をサポート。
  • ラグプルとドリフト: 初回スキャン時にサーバーソースの SHA-256 ハッシュを保存し、変更があれば警告する。呼び出しごとのドリフトガードにより、説明の差し替え、スキーマの変更、ツールの削除をすべての呼び出しでリアルタイムに捕捉する。
  • 動作の異常: すべてのツールをエフェクトクラス、破壊性、および7つのリスクタグで分類する: 認証情報の露出、任意コード実行、データ流出、ファイルシステムアクセス、ラテラルムーブメント、権限昇格、プロンプトインジェクションの攻撃面。
  • コンポジション攻撃: ツールセットを分析して連鎖リスクを検出する: IDOR チェーン、読み書きペア、認証フローの悪用、書き込み後の実行シーケンス、複数ツールにまたがるデータ蓄積+流出経路。
  • ネットワークとホストのリスク: Kali Linux MCP が登録されている場合: 開いているポート、実行中のサービス、nmap による OS フィンガープリント。Burp Suite MCP が登録されている場合: HTTP レイヤーのアクティブプロービングとアウトオブバンドコールバックによるブラインド SSRF。
  • 出力における認証情報の露出: 保存前にツール応答からシークレットを秘匿化する。インジェクションのフラグが付いた応答は隔離され、呼び出し元のエージェントには決して返されない - フォレンジックレビュー用に実行 ID の下に保存される。
  • CVE 調査と Arxiv の知見: mcpsafety+ の Auditor ステージは、発見された機能を既知の脆弱性や最近のセキュリティ研究と照合する。

前提条件

  • Python 3.10 以降
  • プロキシするラップ対象の MCP サーバーが少なくとも1つ(stdio、SSE、または streamable_http)
  • 推奨: LLM API キー(Anthropic、OpenAI、または Gemini)

キーがない場合、ラッパーはルールベースのみのモードで動作する: ツール分類の信頼度が低下し、インジェクションスキャンは正規表現のみとなり、リスクゲートに代替案がなく、mcpsafety+ パイプラインも動作しない。完全にローカルなセットアップには、Ollama を実行し、OLLAMA_MODEL を設定して、--provider ollama を明示的に渡す(Ollama は自動検出されない)。

[!NOTE] ローカルセットアップが必要なstdioサーバー(起動前にローカル設定が必要なstdioサーバー — 設定ファイル、認証情報、データディレクトリ、OS固有の依存関係の欠如など)は、ラッパーから検査できません — ツール検出は失敗し、0個のツールが保存されます。scan / onboardに--github-urlを渡すか、security_scan_serverにgithub_urlパラメータを渡すことで、サーバーを起動せずに完全なソースコードセキュリティスキャンを実行できます。mcpsafety+パイプラインはGitHubから直接ソースを取得して分析します。sseおよびstreamable_httpサーバーは影響を受けません。

インストール

pip install mcpsafetywarden

すべてのオプションの追加機能を含む場合:

pip install "mcpsafetywarden[all]"

特定の追加機能:

pip install "mcpsafetywarden[anthropic,snyk]"

脆弱性の詳細

  • CVE-2025-55182 — React Server Components の RCE
  • CVE-2025-66478 — Next.js の RCE
  • CVE-2025-55183 — ソースコードの露出
  • CVE-2025-55184 — サービス拒否 (DoS)
  • CVE-2025-67779 — サービス拒否 (DoS)

影響を受けるバージョン

  • React: 19.0.0、19.1.0、19.1.1、19.2.0
  • Next.js: 14.3.0-canary.77 以降、15.x、16.x

修正バージョン

  • React: 19.0.1、19.1.2、19.2.1
  • Next.js: 14.3.0-canary.87、15.0.5、15.1.9、15.2.6、15.3.6、15.4.8、15.5.7、16.0.7

検出の仕組み

このツールは、react-server-dom-* パッケージのバージョンを確認し、既知の脆弱なバージョンと照合することで、プロジェクトが影響を受けるかどうかを判定します。

使用方法

# 現在のディレクトリをスキャン
npx fix-react2shell-next

# 特定のディレクトリをスキャン
npx fix-react2shell-next /path/to/project

# 自動修正を適用
npx fix-react2shell-next --fix

# 詳細出力
npx fix-react2shell-next --verbose

出力例

🔍 React2Shell の脆弱性をスキャン中...

📦 スキャン対象: /path/to/project

✅ 脆弱性は検出されませんでした

または、脆弱性が検出された場合:

🔍 React2Shell の脆弱性をスキャン中...

📦 スキャン対象: /path/to/project

⚠️  脆弱性が検出されました:

  package.json
    react-server-dom-webpack: 19.2.0 (脆弱)
    → 修正バージョン: 19.2.1

🔧 修正を適用するには --fix を付けて実行してください

オプション

オプション説明
--fix脆弱なパッケージを自動的に修正
--verbose詳細な出力を表示
--helpヘルプを表示
--versionバージョンを表示

仕組み

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →