オフラインのBrotli / HTTP2Shell (CVE-2026-111497) 露出およびインベントリチェッカーで、検証済みのエコシステム全体に対応。Python 3.10+、依存関係やエクスプロイトペイロードは不要。

Brotli デコーダーの露出を、証拠とともに。
http2shell-check は、報告されたバージョンとコンポーネントインベントリを CVE-2026-111497 について評価します。これは Google Brotli デコーダーの脆弱性で、HTTP2Shell または Node2Shell とも呼ばれます。これらの名称は同じ根本的な欠陥を指しています。HTTP/2 は必須ではありません。
ネイティブ Brotli、Node.js、Bun、Python Brotli/brotlicffi、Brotli4j、Envoy、Istio、および正確な Debian ソースパッケージのスナップショットを対象としています。スタンドアロンの Python チェッカーはネットワークリクエストを行わず、デコーダーをインポートせず、エクスプロイトペイロードを送信しません。バージョン比較はトリアージであり、証明ではありません。悪用可能性は常に not_tested であり、報告された修正バージョンは検証済みのデプロイ済みパッチではありません。
Windows、Linux、または macOS 上の Python 3.10+。インストールするものはありません。チェッカーとそのテストは標準ライブラリのみを使用します。python が利用できない場合は python3 を使用してください。
git clone https://github.com/CompleTetech-Security/http2shell-check.git
cd http2shell-check

# Assess explicit versions
python http2shell_check.py --component brotli=1.2.0 --format json
python http2shell_check.py --component python-brotli=1.2.1 --component bun=1.4.3

# Assess an inventory and write an offline HTML report
python http2shell_check.py --inventory examples/inventory.json --format html --output report.html

# Assess the current Python environment's installed packages
python collect_python.py > runtime.json
python http2shell_check.py --inventory runtime.json --format json
既存の出力ファイルは --force を指定しない限り拒否されます。実際のインベントリやレポートは Git の外に保管してください。チェッカーファイルは別の場所にコピーしても動作します。HTML レポートにロゴを含めたい場合は --logo approved-logo.png を指定してください。
少なくとも 1 つの入力を指定してください。--component、--inventory、--pip-list、--node-inventory は繰り返し指定でき、組み合わせることも可能です。それぞれが独立した観測結果を生成します。
| 入力 | ソース |
|---|---|
--component PRODUCT=VERSION | コマンドラインで指定する単一のバージョン。 |
--inventory PATH | 正規のマルチコンポーネント JSON インベントリ。 |
--pip-list PATH | python -m pip list --format=json の出力。Brotli/brotlicffi のエントリのみが評価されます。 |
--node-inventory PATH | 既存の node2shell-check コレクター v1 ファイル。 |
共通オプション:
| オプション | デフォルト | 動作 |
|---|---|---|
--format csv|json|html | csv | 出力形式。すべての形式が同じコンポーネントの検出結果とレポートメタデータを持ちます。 |
--output PATH | stdout | 完成したレポートをアトミックに公開します。 |
--force | オフ | 既存の出力ファイルを置き換えます。入力、チェッカー、ロゴファイルは保護されたままです。 |
--brand NAME | CompleteTech LLC | HTML の組織ラベル。 |
--logo PATH | デフォルトブランドの場合、存在すれば同梱の assets/logo.png | 最大 1 MiB の PNG を埋め込みます。カスタムブランドではデフォルトロゴが省略されます。 |
--fail-on-finding | オフ | potentially_affected または unsupported_runtime の結果に対して終了コード 1 を返します。 |
--version、--help | ツールのバージョンまたは使用方法を表示します。 |
正規のインベントリスキーマ、アダプターの詳細、フィールド制限、および完全なオプションと終了コードのリファレンスは docs/REFERENCE.md にあります。製品識別子とバージョンルールは方法論に記載されています。不明な識別子は推測による一致ではなく、不明なカバレッジを生成します。
| コード | 意味 |
|---|---|
0 | レポートは運用エラーなしで書き込まれました。 |
1 | --fail-on-finding 指定時、少なくとも 1 つの結果が potentially_affected または unsupported_runtime です。 |
2 | 運用上の失敗: 無効な引数、または入力・収集・出力のエラー。他の入力からの有効な観測結果は可能な限り保持されます。 |
130 | 中断されました。 |
評価中の中断は、complete=false を付けて完了したコンポーネントの観測結果を公開します。出力中の中断は既存の出力先を保持し、新しいレポートが残らない場合があります。運用エラーは評価結果ではなく、部分的なレポートは完全なレポートではありません。
HTML レポートは 1 つのオフラインでスクリプト不要のファイルです。埋め込みロゴ、サマリー件数、優先順位付けされたコンポーネントの観測結果、証拠、不明点、カバレッジのギャップ、修復方法、ブランチの修正、ソースリンクが含まれます。ライトテーマとダークテーマに適応し、きれいに印刷できます。カスタムブランディングには --brand "Your Organization" --logo approved-logo.png を使用してください。
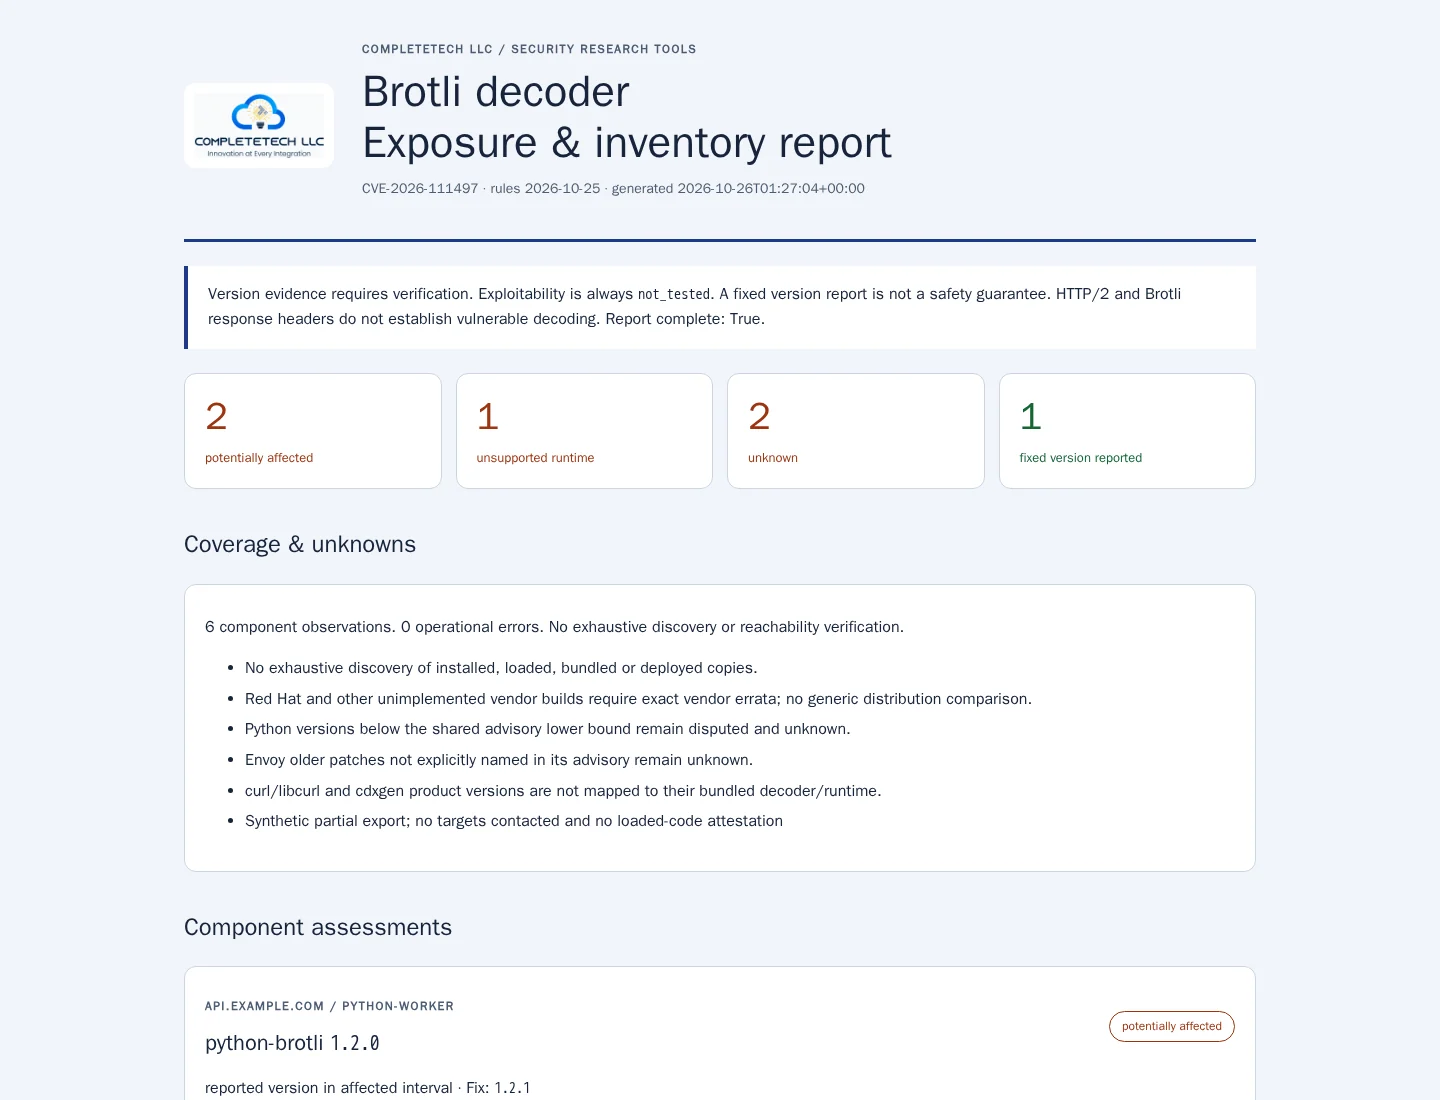
合成例を開く。スクリーンショットは実際に生成された出力を示しており、ターゲットのスキャンは行われていません。狭いレイアウトと印刷プレビューも参照してください。
| ステータス | 意味 |
|---|---|
potentially_affected | 報告されたバージョンが、検証済みの影響を受ける範囲または正確なベンダーパッケージに一致します。実際にデプロイされたコピーと入力パスを検証してください。 |
fixed_version_reported | バージョンが該当するルールを満たしています。デプロイされたパッチ状態と安全性は未検証のままです。 |
unsupported_runtime | 古いサポート対象外の Node.js ラインはアップグレードまたはベンダーレビューが必要です。これは CVE の確認ではありません。 |
unknown | 欠落、係争中、条件付き、カスタム、矛盾、またはカバレッジ外の証拠についてレビューが必要です。 |
不明な結果は終了コード1をトリガーしませんが、目立つようにカウントされます。コマンドの成功はクリーンなセキュリティ評価ではなく、レポートのカウントは資産の安全性の判定ではありません。各コンポーネントのコピーは個別に評価されるため、修正済みの結果が影響を受けたコピーや不明なコピーを消し去ることは決してありません。
ルールは埋め込まれており、2026-10-25 時点のものです。これらはオフラインのスナップショットであり、自動的に更新されるフィードではありません。以下の各製品識別子は、それぞれ独自のルールで評価されます:
| 識別子 | コンポーネント |
|---|---|
brotli | ネイティブ Google Brotli(ブランチごとに独立して修正) |
node, bun | Node.js および Bun ランタイム |
python-brotli, brotlicffi | PyPI パッケージ |
brotli4j | Java Brotli4j(Maven) |
envoy, istio | Envoy プロキシおよび Istio メッシュ |
debian-brotli | 正確な Debian brotli ソースパッケージのスナップショット |
識別子ごとの影響を受けたバージョンと修正済みバージョンは方法論に表としてまとめられており、その背後にある一次情報源は検証済みソースマトリックスに記載されています。
主な境界:
提供されないもの: 網羅的な検出、SBOM の取り込み、ロード済みコードの証明、パッシブなウェブサイトスキャン、到達可能性テスト。
このツールは node2shell-check を補完するものであり、その Node.js インターフェースと所有権は変更されません。スコープとテンプレートの同等性を参照してください。
collect_python.py は、それを実行するインタープリタ内で、インストール済みパッケージのメタデータのみを読み取ります。Brotli やアプリケーションコードをインポートすることは決してありません。検査を許可されている環境でのみ実行してください。