CVE-2026-17106 向けのオフライン Docker CopyEscape 証拠チェッカー。Docker のバージョンおよびビルド構成の証拠を確認。スタンドアロンの Python 製。JSON/CSV/HTML レポート対応。エクスプロイトペイロードは含みません。



Docker コピー先エスケープ
CVE-2026-17106 · オフラインバージョントリアージ
copyescape-check は CVE-2026-17106(別名 GHSA-hfg8-hc9c-6c3h)専用のリポジトリです。この脆弱性では、細工されたアーカイブによって docker cp のコピーアウト(およびその他の moby/go-archive 展開処理)が意図した宛先の外に書き込まれる可能性があります。
これは、標準ライブラリのみを使用するスタンドアロンの Python 3.10+ ツールで、運用者が報告した Docker Engine/CLI、Docker Desktop、および moby/go-archive のバージョンを公開済みの修正と比較し、不確実性を正直に報告します。ネットワークリクエストは行わず、Docker やアプリケーションのコードも実行せず、悪用可能性のテストも一切行いません。CompleteTech LLC による提供です。
[!IMPORTANT] バージョン比較は証拠であり、検証済みの実行時状態ではありません。
potentially_affectedという結果は悪用可能性が確認されたことを意味せず、fixed_version_reportedは安全性の保証や展開済みパッチの検証を意味するものではありません。ベンダーによるバックポートやカスタムビルドは、バージョン文字列からは検出できません。
| 項目 | スコープ |
|---|---|
| 悪用識別子 | CVE-2026-17106 |
| 同一の悪用に対する別名 | GHSA-hfg8-hc9c-6c3h |
| 一次情報源に対してレビューした日付 | 2026-10-24 |
| 実装状態 | 実装済み(オフラインバージョントリアージ) |
別名および複数の影響製品は、この同一の悪用を識別するものであり、追加のスキャナースコープを作成するものではありません。異なる脆弱性に対する修正は、独立したリポジトリに属します。
python3 と呼ばれるシステムでは、以下のコマンド内の該当箇所を置き換えてください。python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
最初のコマンドでは、Engine 29.6.2 は報告されている修正バージョンより下(potentially_affected)であり、go-archive 0.2.5 はソース間で見解が分かれる範囲(unknown、決して安全ではない)に該当します。
使用方法と終了コードについては python copyescape_check.py --help を、チェッカーのバージョンについては python copyescape_check.py --tool-version を実行してください。テストは python -m unittest -v で実行します。入力、フィールド、出力形式はリファレンスに記載されています。
画像は、docs/example-inventory.json 内の合成された予約名の入力からレンダリングされた HTML レポートを示しています。出力は docs/example-report.html です。これらはチェッカーの実際の出力例であり、いかなるシステムの評価でもありません。
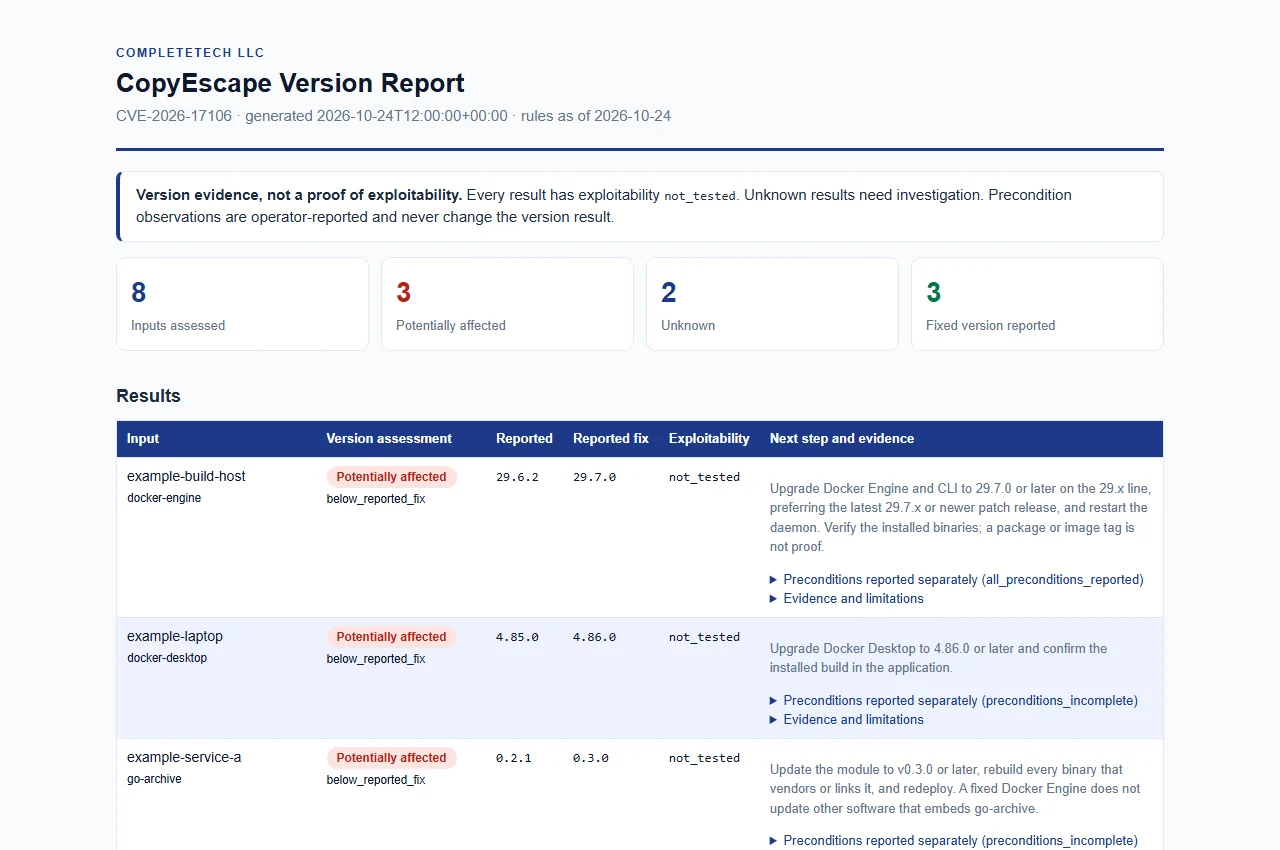
架空の入力から生成された合成例であり、実際の評価ではありません。
copyescape_status(バージョンステータス)は、前提条件の観察や悪用可能性とは別のものです。
| ステータス | 意味 |
|---|---|
potentially_affected | 報告されたプレーンバージョンが、ソースが対象とする単一のリリースライン上で報告された修正バージョンより下である。悪用可能性が確認されたものではない。 |
fixed_version_reported | 報告されたプレーンバージョンが報告された修正バージョンに達している。デプロイされたビルドがパッチ適用済みであることを保証するものではない。 |
unknown | 欠落、不正な形式、プレリリース、修飾付き、ベンダー/カスタムビルド、矛盾、係争中の範囲、または対象外のラインのバージョン。これらを確認すること。これらが終了コードを変えることは決してない。 |
not_tested です。docker cp によるコピーアウトまたは go-archive の展開、ホストファイルシステムへの書き込み権限)は、オペレーターの観察として提供できます。これらはバージョン結果と並べて報告され、結果を変えることは決してありません。unsupported_runtime は使用されません。レビューしたベンダーのソースは、この文脈においてこれらのコンポーネントのライフサイクルに関する証拠を公開していません。x.y.z 形式のバージョン(オプションの先頭 v 付き)のみです。それ以外はすべて unknown のままです。バージョンステータスの理由とレポートフィールドの完全なリストはリファレンスにあります。
2026-10-24 に、以下の一次ソースに対してレビューしました。ルールは日付付きのオフラインスナップショットです(rules_as_of はすべてのレポートに表示されます)。このツールの古いコピーに依存する前に、アドバイザリを再確認してください。
| コンポーネント | 報告されている修正バージョン | 評価対象ライン | ソース |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | Docker Engine v29 リリースノート |
| Docker Desktop | 4.86.0 | 4.x | Docker セキュリティアナウンス |
moby/go-archive | 0.3.0 | 0.x | 発行元および GitHub レビュー済みアドバイザリ |
境界の扱いと制限:
go-archive v0.3.0)が29.7.0(2026-07-30)に記載されています。一部のコミュニティ報告では29.7.2と主張されていますが、公式ノートでは29.7.1と29.7.2は29.7.0で導入されたリグレッションを修正するのみと示されているため、29.7.0がしきい値です。ノートには影響を受ける最も古いEngineバージョンは記載されておらず、28.x以前の修正も記載されていないため、他のメジャーバージョンはunknownです。Engine 28.x以前は、Dockerに確認すべき未評価かつ未パッチの可能性が高い系統として扱い、「おそらく問題ない」とは扱わないでください。docker container cpの宛先エスケープ脆弱性が4.86.0で修正されたと記載されています。影響を受ける最も古いDesktopバージョンは記載されていないため、他のメジャーバージョンはunknownです。moby/go-archive: 発行元のアドバイザリでは影響範囲を<0.2.2と記載し、GitHubレビュー済みのエントリでは<0.3.0と記載していますが、どちらも0.3.0を修正済みとしています。したがって、>=0.2.2 <0.3.0のバージョンはunknownであり、安全とみなしてはなりません。(リポジトリにはv0.2.2タグは見つかりませんでしたが、チェッカーはそれに依存できません。)修正済みのDocker Engineは、go-archiveを組み込んだ他のソフトウェアを更新するものではありません。すべての入力モードは組み合わせ可能です。各エントリは個別の結果になり、少なくとも1つの入力が必要です。すべてオフラインで動作します:オペレーターが指定したバージョン、JSONインベントリ、CSVリスト、既存のDockerバージョンエクスポート、または明示的に選択されたワークフローファイルです。バージョンのみのアドバイザリにはネットワークモードはありません。パッシブなメタデータではこの問いに答えられないためです。
| オプション | 入力 |
|---|---|
--version COMPONENT=VERSION | 単一の報告バージョン。繰り返し指定可能。--build-source VALUEはすべての--version値に対する来歴の主張を設定します(デフォルトはunknown)。 |
--inventory FILE | JSONインベントリ(schema_version 1)。単一オブジェクトまたは配列。繰り返し指定可能。 |
--csv FILE | 少なくともcomponentとversion列を持つUTF-8 CSV。繰り返し指定可能。 |
--docker-version FILE | 既に作成済みのDockerバージョンJSONまたはテキストエクスポート。繰り返し指定可能。 |
--source FILE と --source-root DIR | docker cpの候補を検査する明示的な.sh、.bash、.yml、.yamlファイル。繰り返し指定可能。 |
コンポーネントIDはdocker-engine(エイリアスengine、docker-engine-cli)、docker-cli(エイリアスdocker-client)、docker-desktop(エイリアスdesktop)、go-archive(エイリアスmoby-go-archive)です。--tool-versionはチェッカー自身のバージョンを出力し、--versionはコンポーネントのバージョンを指定します。フィールドごとの形式、ビルド来歴の値、前提条件の列についてはリファレンスを参照してください。
--docker-version FILEは、既に作成済みのDockerバージョンJSONまたはデフォルトのテキストエクスポートを読み取ります。Dockerを実行することはありません。








