
 #1
 dockur/windows
Dockerコンテナ内でKVMアクセラレーション、自動インストール、カスタマイズ可能なリソースを使用してWindowsを実行します。複数のWindowsバージョン、USBパススルー、macvlanネットワーキングをサポートしています。
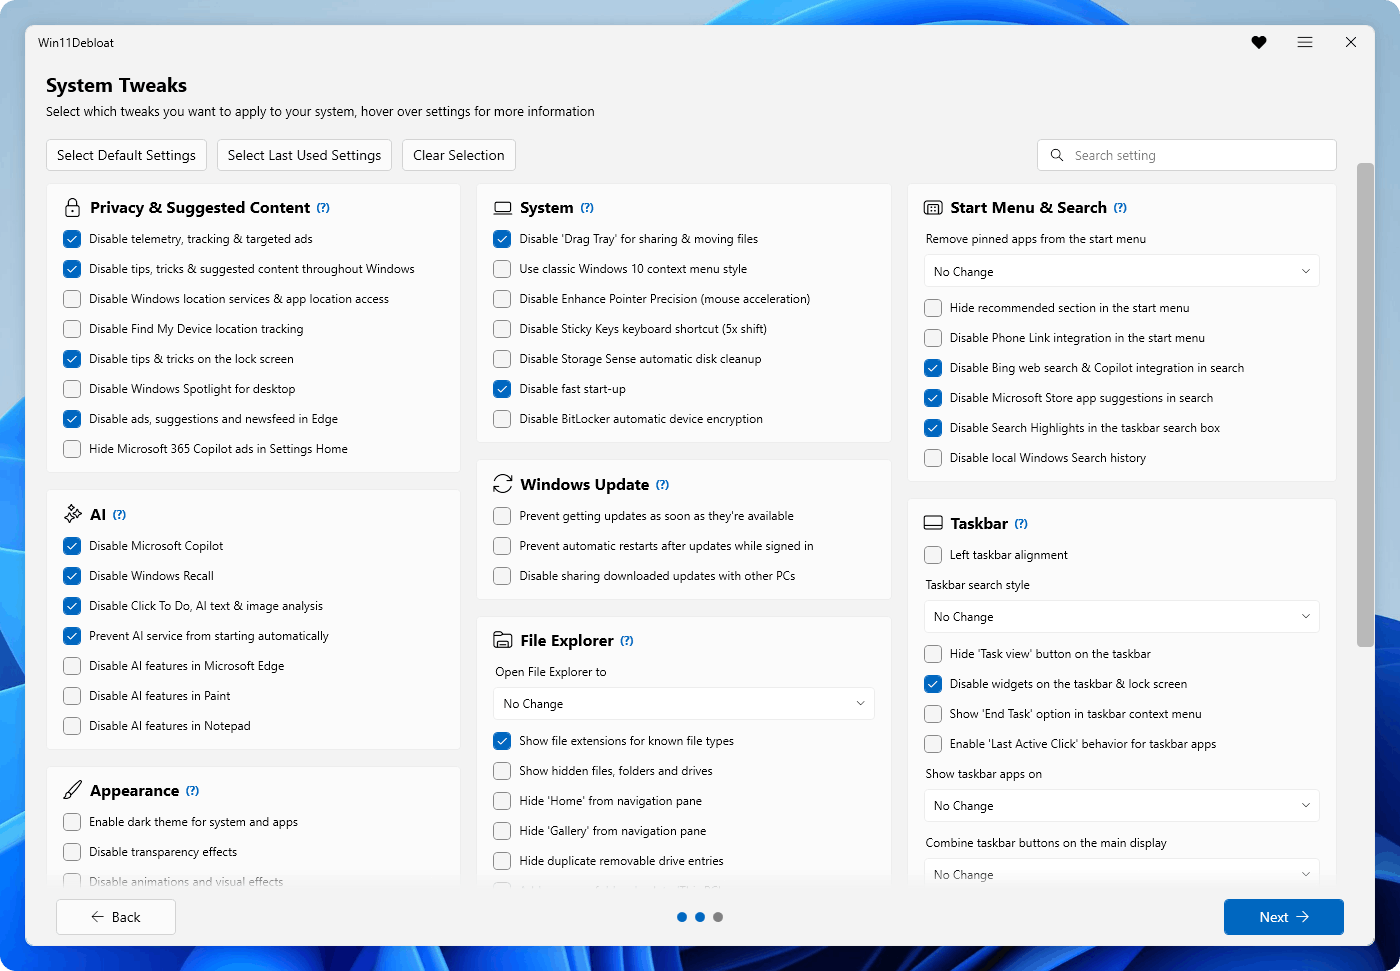 raphire/win11debloat
シンプルで軽量なPowerShellスクリプトで、プリインストールされたアプリの削除、テレメトリの無効化、その他さまざまな変更を行い、Windows体験を整理してカスタマイズできます。Win11DebloatはWindows 10とWindows 11の両方で動作します。
 firecracker-microvm/firecracker
サーバーレスコンピューティングのための、セキュアで高速なマイクロVM。
 google/gvisor
ユーザースペースのアプリケーションカーネルを介してコンテナをサンドボックス化し、システムコールをインターセプトしてホストカーネルへのアクセスを制限し、OCIランタイムを通じてDocker/Kubernetesと統合します。
 qemu/qemu
QEMU公式ミラーです。変更を提出する方法については、https://www.qemu.org/contribute/ を参照してください。Pull Requestsは無効です。QEMUウェブサイトのリリースtarballsのみを使用してください。
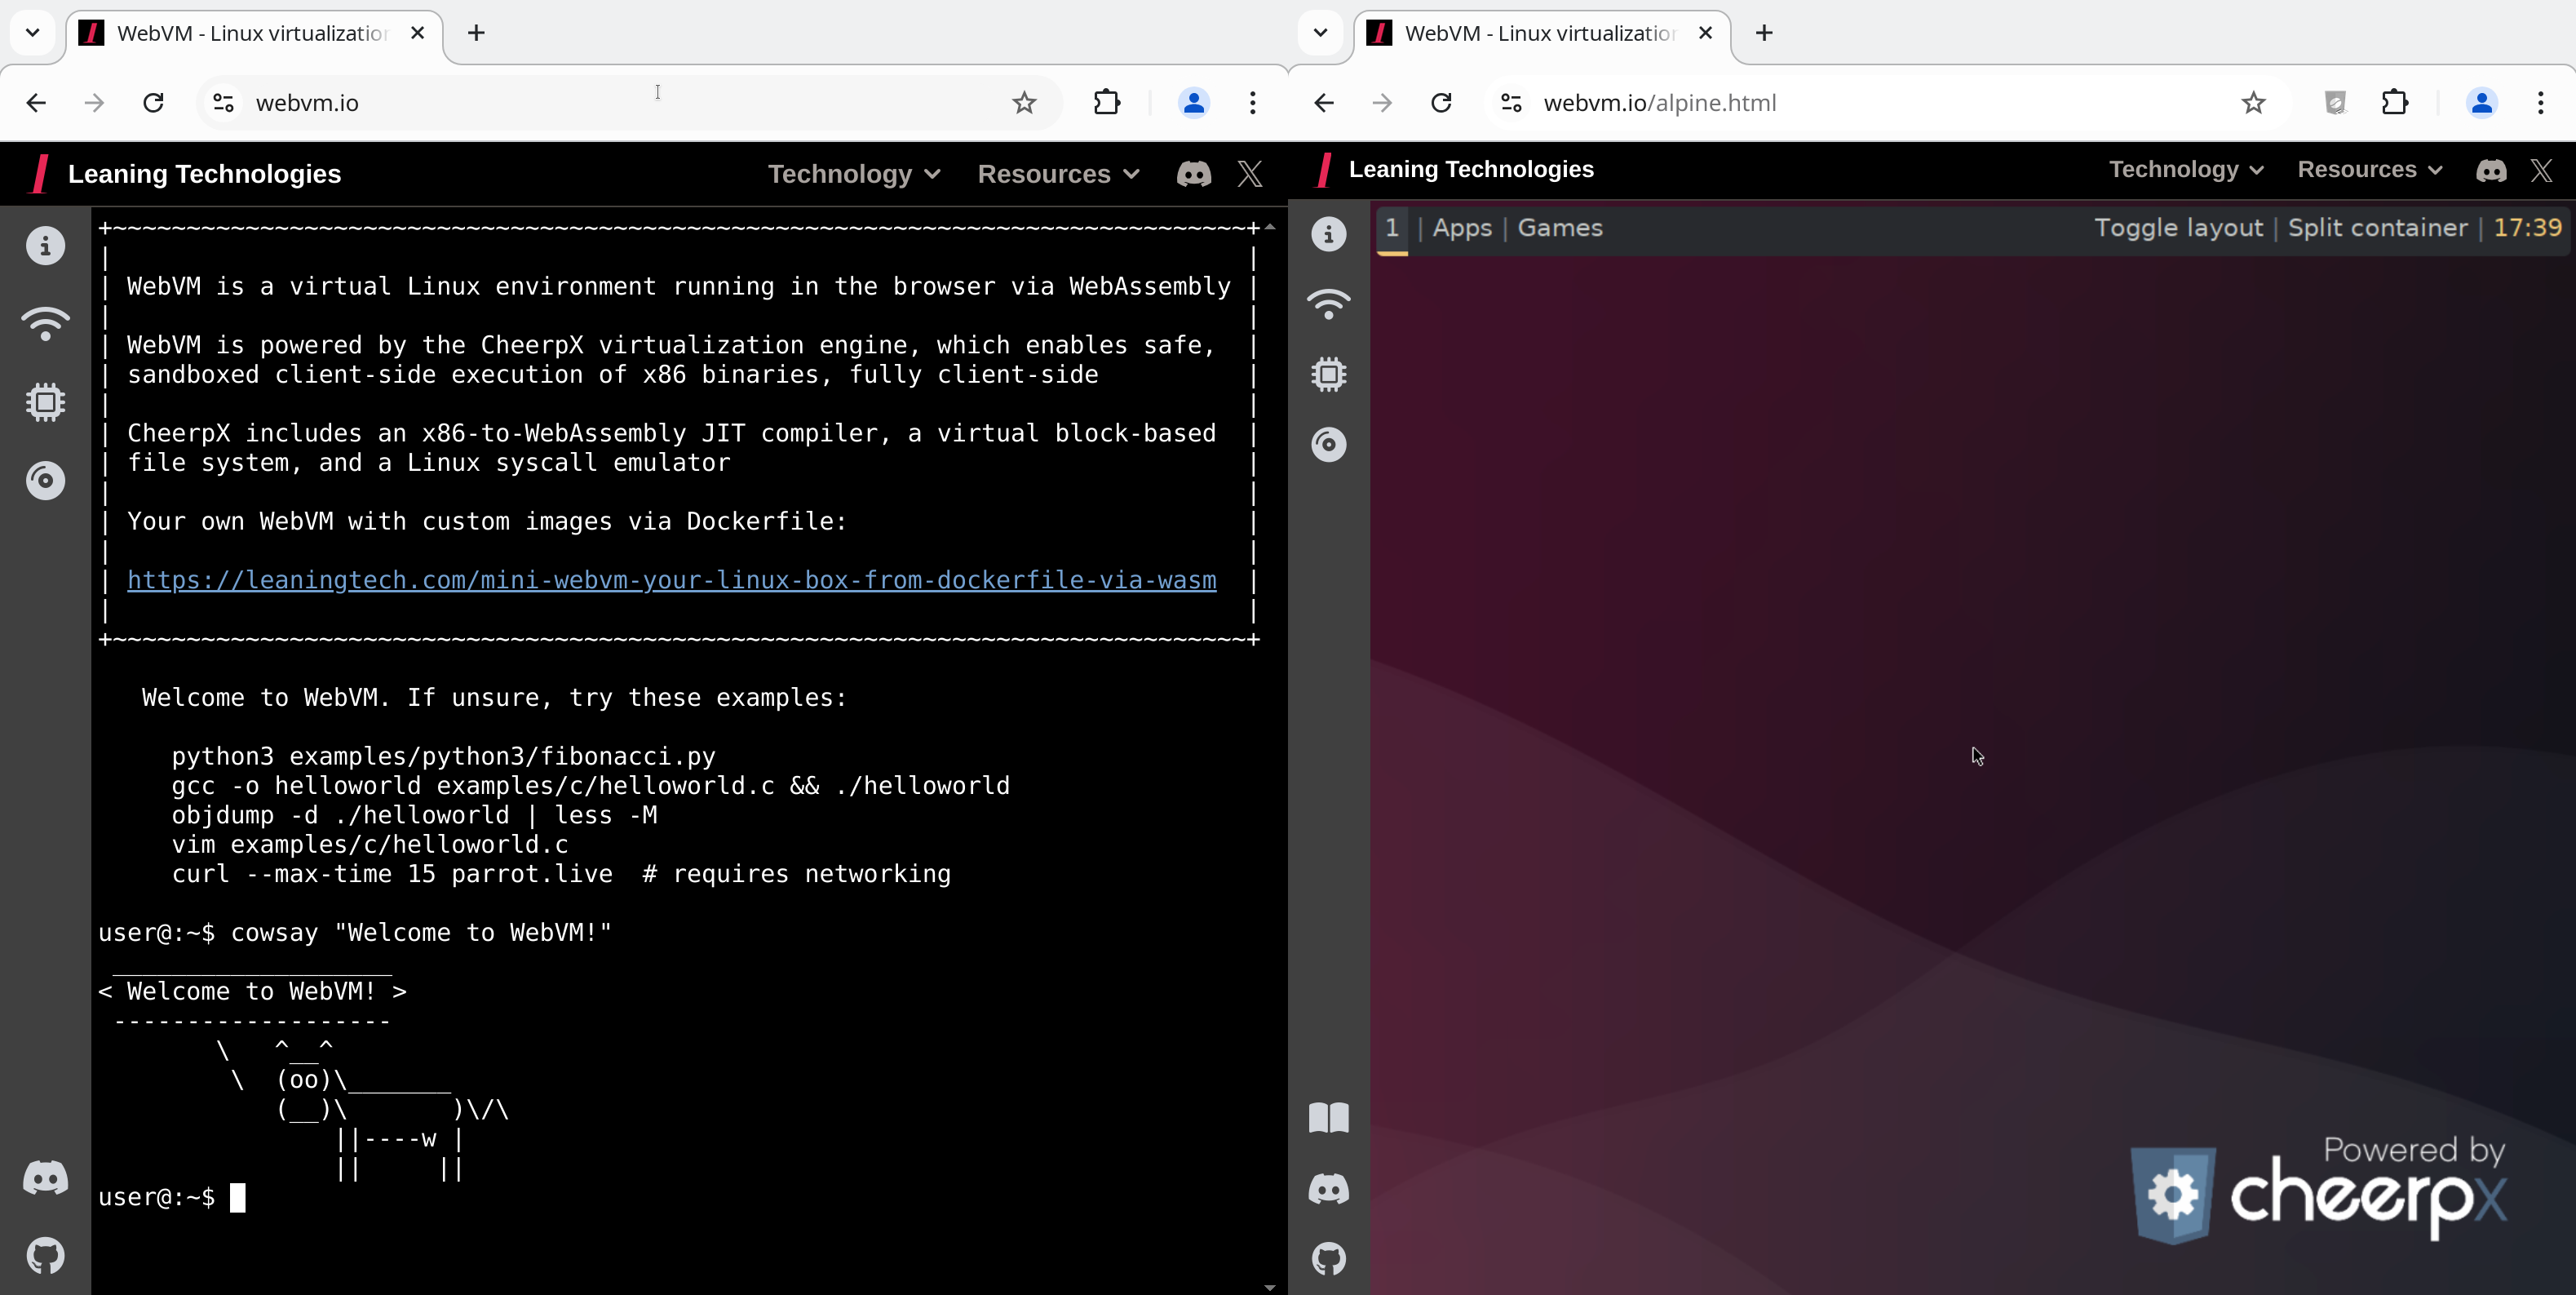 leaningtech/webvm
クライアントサイドのLinux仮想マシンがWebAssemblyを介してブラウザ内で動作し、Tailscaleネットワーキング、Dockerfileベースのカスタムイメージ、およびCTFチャレンジサポートを備え、セキュリティ教育と開発向けです。
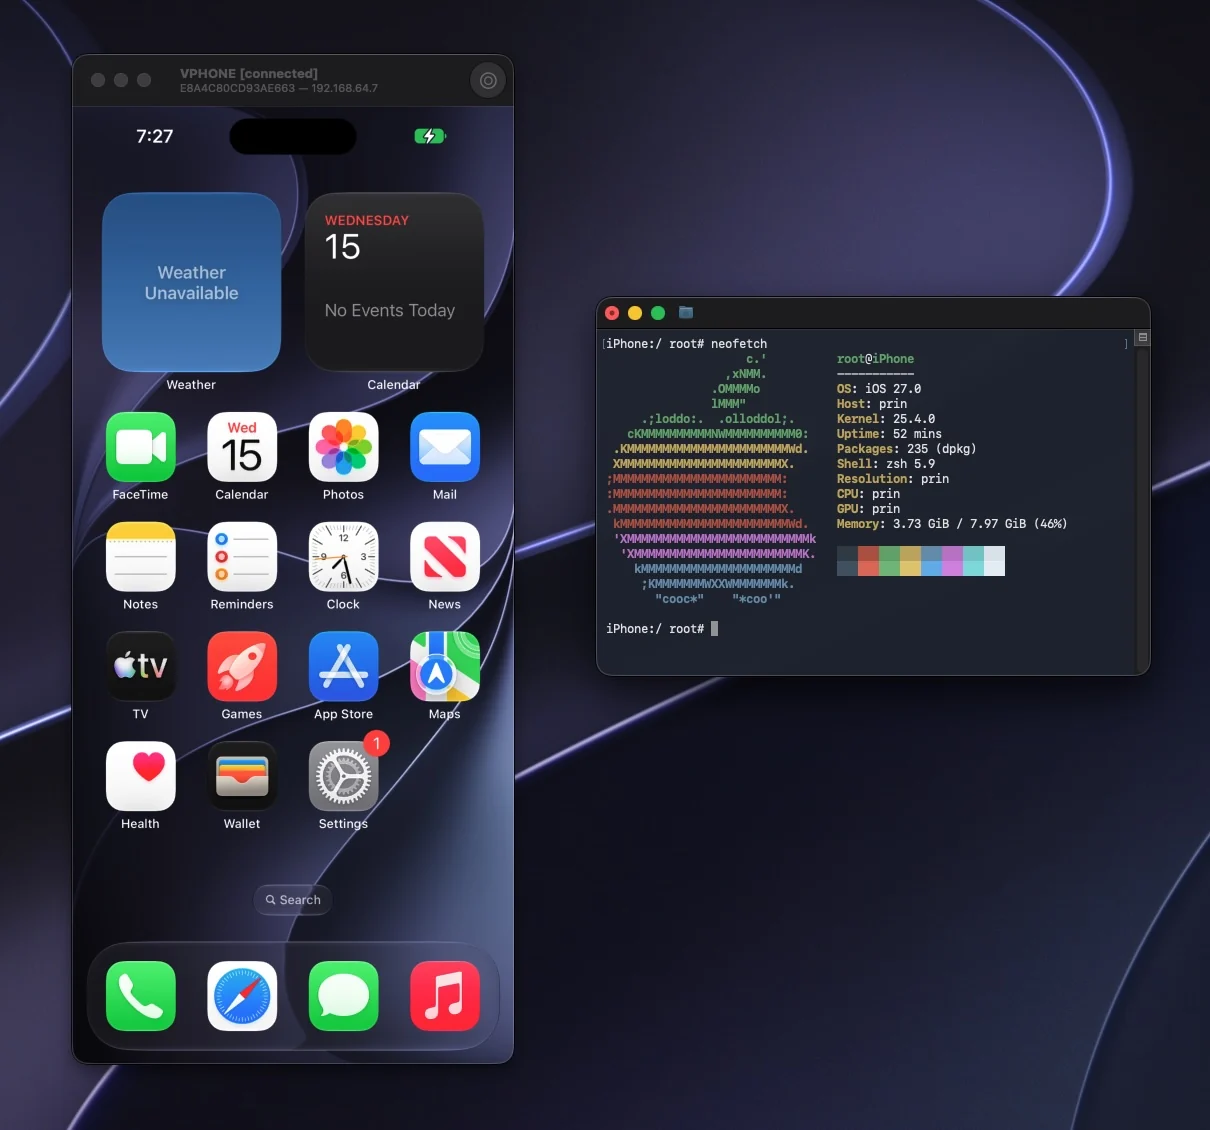 lakr233/vphone-cli
Apple Silicon上で仮想iPhoneを起動・管理し、ファームウェアパッチ、脱獄(jailbreak)バリアント、iOSテスト・分析向けのセキュリティリサーチ機能を備えたツールです。
 kata-containers/kata-containers
Kata Containers は、コンテナのように動作し、コンテナと同等の性能を発揮しながら、VM のワークロード分離とセキュリティ上の利点を提供する、軽量仮想マシン(VM)の標準実装の構築に取り組むオープンソースプロジェクトおよびコミュニティです。…
 nvidia/openshell
自律型AIエージェント向けのサンドボックス化されたランタイム。ファイルシステム、ネットワーク、プロセスの制約を強制する宣言型YAMLポリシーと、エンドポイントに紐付けられた認証情報の注入機能を備えています。
 blackarch/blackarch
ArchLinuxベースのペネトレーションテスターおよびセキュリティ研究者向けディストリビューション。
 mandiant/commando-vm
カスタマイズ可能なWindowsベースの仮想マシン配布で、ペネトレーションテストやレッドチーム運用のための攻撃的セキュリティツールがプリパッケージされています。
 bmax121/apatch
AndroidカーネルとAndroidシステムのパッチ適用
 rapid7/metasploitable3
Metasploitable3は、数多くのセキュリティ脆弱性を含むようにゼロから構築されたVMです。
 containers/bubblewrap
Flatpakおよび類似プロジェクトで使用される低レベルの非特権サンドボックスツール
 momo5502/sogen
🪅 Windows & Linux ユーザースペースエミュレータ






