CVE-2026-102764 に対応するオフラインの BeyondTrust Remote Support 証拠チェッカー。Remote Support のバージョンと構成の証拠を確認。スタンドアロンの Python 製。JSON/CSV/HTML レポート出力。エクスプロイトペイロードは含まない。




BeyondTrust Remote Support: 内部メッセージの送信元検証 / 不正なファイル操作
CVE-2026-102764 · アドバイザリ BT26-05 · オフライン・パッチ証跡ベースのトリアージ
beyondtrust_remote_support_cve_2026_102764_check.py は、CVE-2026-102764 に対応する単一ファイル・標準ライブラリのみで動作する Python 3.10+ チェッカーです。運用者が提供する事実(報告されたバージョン、デプロイ種別、パッチ BT26-05-RS が適用されているかどうか)を読み取り、証跡ステータスを報告します。ネットワークリクエストは一切行わず、アプリケーションコードも実行せず、悪用可能性のテストも行いません。
[!IMPORTANT] バージョン番号だけでは修復を証明できません。 BeyondTrust はこの問題をパッチ
BT26-05-RSで修正しており、このパッチはバージョン番号が26.2.3までのリリースに適用されます。そのためチェッカーは、パッチの証跡を提供した場合に限り、セルフホスト型アプライアンスに対してfixed_version_reportedを報告します。しかもそれは報告であって保証ではありません。この CVE は CISA の Known Exploited Vulnerabilities カタログに掲載されています(2026-10-16 追加)。potentially_affectedおよびunknownの結果は、対応が必要な作業として扱ってください。
このリポジトリは 1 つの脆弱性のみを扱います。関連する脆弱性は別のリポジトリで扱うべきです。
| 項目 | スコープ |
|---|---|
| エクスプロイト識別子 | CVE-2026-102764 |
| 同一エクスプロイトの別名 | 記録なし |
| ベンダーアドバイザリ / パッチ | BT26-05 / BT26-05-RS |
| ルール日付 | 2026-10-24 |
| 製品 | BeyondTrust Remote Support。Privileged Remote Access (PRA) はスコープ外です。ベンダーのブログでは PRA が影響を受けるコードを共有しており、予防措置としてパッチを提供したと述べていますが、アドバイザリと CVE レコードには Remote Support のみが記載されています。PRA の入力は unknown となります。 |
チェッカーはオフライン専用です。アドバイザリはバージョンとパッチに基づくため、パッシブなネットワークモードでは判定できず、そのようなモードは提供されていません。
self_hosted、saas、unknown)、および BT26-05-RS のパッチ証跡。python beyondtrust_remote_support_cve_2026_102764_check.py --version 25.1.2 --deployment self_hosted --patch-evidence not_applied
python beyondtrust_remote_support_cve_2026_102764_check.py --version 26.2.3 --deployment self_hosted --patch-evidence applied --format html --output report.html
python beyondtrust_remote_support_cve_2026_102764_check.py --inventory appliances.json --format csv --output results.csv --fail-on-finding
python beyondtrust_remote_support_cve_2026_102764_check.py --csv-list appliances.csv --format json
python beyondtrust_remote_support_cve_2026_102764_check.py --help
バージョンのみの入力はサポートされていますが、セルフホスト型システムでは potentially_affected または unknown しか返せません。
| オプション | 意味 |
|---|---|
--version V | 単一の観測に対する報告バージョン |
--deployment {self_hosted,saas,unknown} | その観測のデプロイ形態(デフォルト unknown) |
--patch-evidence {applied,not_applied,unknown} | BT26-05-RS に関する運用者による証拠(デフォルト unknown) |
--custom-build {false,true,unknown} | ベンダービルドまたはカスタムビルド(デフォルト false)。true は unknown を強制し、unknown は fixed_version_reported をブロックします |
--inventory FILE | JSON インベントリ(schema_version 1)。繰り返し指定可能 |
--csv-list FILE | 列 label,version,deployment,patch_evidence,custom_build,evidence_source を持つ CSV リスト。繰り返し指定可能 |
入力は組み合わせ可能で、各レコードは個別の観測として扱われます。省略時の custom_build は false となり、標準ビルドであることを表明します。JSON の真偽値または "unknown" である必要があります(CSV: true、false、unknown または空)。数値と null は拒否されます。不明な場合は "unknown" を設定してください。これにより fixed_version_reported が防止されます。
入力スキーマ全体、サイズ制限、厳格なパース規則、判定順序については docs/REFERENCE.md を参照してください。
| オプション | 意味 |
|---|---|
--format {json,csv,html} | レポート形式(デフォルト json) |
--output FILE | レポートを stdout ではなく新しいファイルに書き出す |
--force | 既存の --output ファイルを置き換える |
--fail-on-finding | いずれかの結果が potentially_affected の場合に終了コード 1 で終了する |
--tool-version | チェッカーのバージョンを表示する |
| コード | 意味 |
|---|---|
| 0 | 完了。--fail-on-finding を指定しない限り、検出結果があっても実行は失敗しません。 |
| 1 | --fail-on-finding が指定され、少なくとも 1 件の potentially_affected 結果がある。 |
| 2 | 運用上または入力のエラー(不正なファイル、スキーマまたはフィールド、--force なしでの既存出力、入力なし)。 |
| 130 | 中断。公開前のリカバリでは完了済みの観測が保持され、レポートは不完全としてマークされます。公開済みファイルはそのまま残り、中断された stdout は再試行されません。詳細はリファレンスを参照してください。 |
| ステータス | 意味 |
|---|---|
potentially_affected | セルフホスト型または未指定のデプロイ形態で、リリース 26.2.3 以前であり、BT26-05-RS が適用された証拠がない。悪用可能性が確認されたものでは決してありません。24.3.1 より古いリリースは、パッチを適用する前にアップグレードする必要があります。 |
fixed_version_reported | リリース 24.3.1 から 26.2.3 で、運用者が BT26-05-RS を適用済みと報告した場合、または運用者が SaaS と宣言したデプロイ形態で、バージョンがないか、範囲内のクリーンなバージョンである場合(ベンダーアドバイザリ BT26-05: SaaS は自動的にパッチ適用され、2026-10-09 時点で適用済み。ベンダーブログではパッチは 2026-10-08 にリリースされたと述べられています)。SaaS の判定は運用者の申告のみに基づくものであり、チェッカーはそれを検証できません。これはレポートであり、保証ではありません。 |
unknown | バージョンの欠落、不正な形式、プレリリースまたは修飾付きバージョン。カスタム/ベンダービルド。矛盾する証拠。24.3.1 より古いリリースでパッチが報告されている。SaaS でバージョンが不正な形式、修飾付き、または範囲外。26.2.3 より上のバージョン(情報源には修正済みリリース番号が公開されていません)。その他の製品。 |
version_status、パッチ証拠、exploitability は別々のフィールドです。exploitability は常に not_tested です。unsupported_runtime ステータスは存在しません。情報源にはライフサイクルに関する記述がないためです。
26.2.3 より上のバージョンは、情報源に修正済みリリース番号が記載されていないため、安全ではなく unknown となります。運用上の失敗(終了コード 2)は評価結果ではありません。
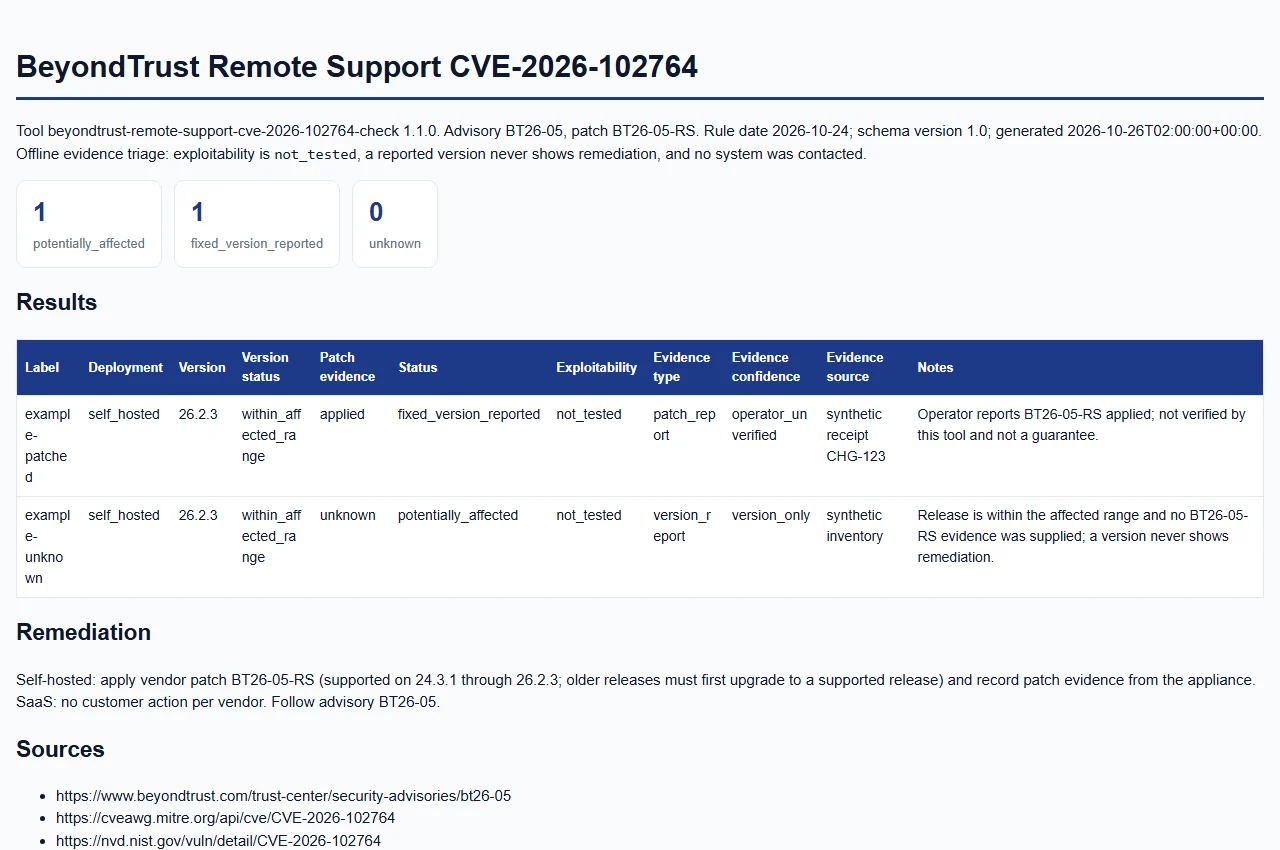
合成されたレポート例(予約済みの example-* ラベル)からレンダリングされたもの。実際のシステムは評価されていません。
すべての形式で、チェッカー名(tool)、tool_version、および実行時に取得され、不完全なレポートの復旧時に再利用される単一のUTC generated_at が保持されます。CSVは、結果がゼロ件のサマリーを含め、既存の結果列とKEV列の後にこれらのフィールドを追加します。HTMLは、各パッチ/デプロイ観測についてエスケープされたオペレーターの evidence_source を表示します。生成時刻はこの評価実行を表すものであり、証拠の取得やデプロイ済みパッチの証明を表すものではありません。ルールの識別情報は、CVE、アドバイザリ/パッチ、ルール日付、およびソースリストのままです。
結果にはさらに、埋め込みスナップショット(カタログ 2026.10.23、検証日 2026-10-25)に由来する、日付付きの追加的なCISA KEVフィールド(kev_state、kev_as_of、kev_catalog_version、kev_date_added、kev_source)が付加されます。ネットワークリクエストは行われません。「未掲載」は安全を意味するものではありません。これらがローカルの分類を変更することは決してありません。日付付きの外部脅威フィールドとその制約については、KEVメタデータを参照してください。








