
 ashrafzaryouh/cve-2026-20253
CVE-2026-20253(Splunk Enterpriseにおける未認証の任意ファイル作成脆弱性)に関するアドバイザリおよび検出パッケージ。技術分析、Sigma/YARAルール、IOC、パッチ適用ガイダンスを収録。

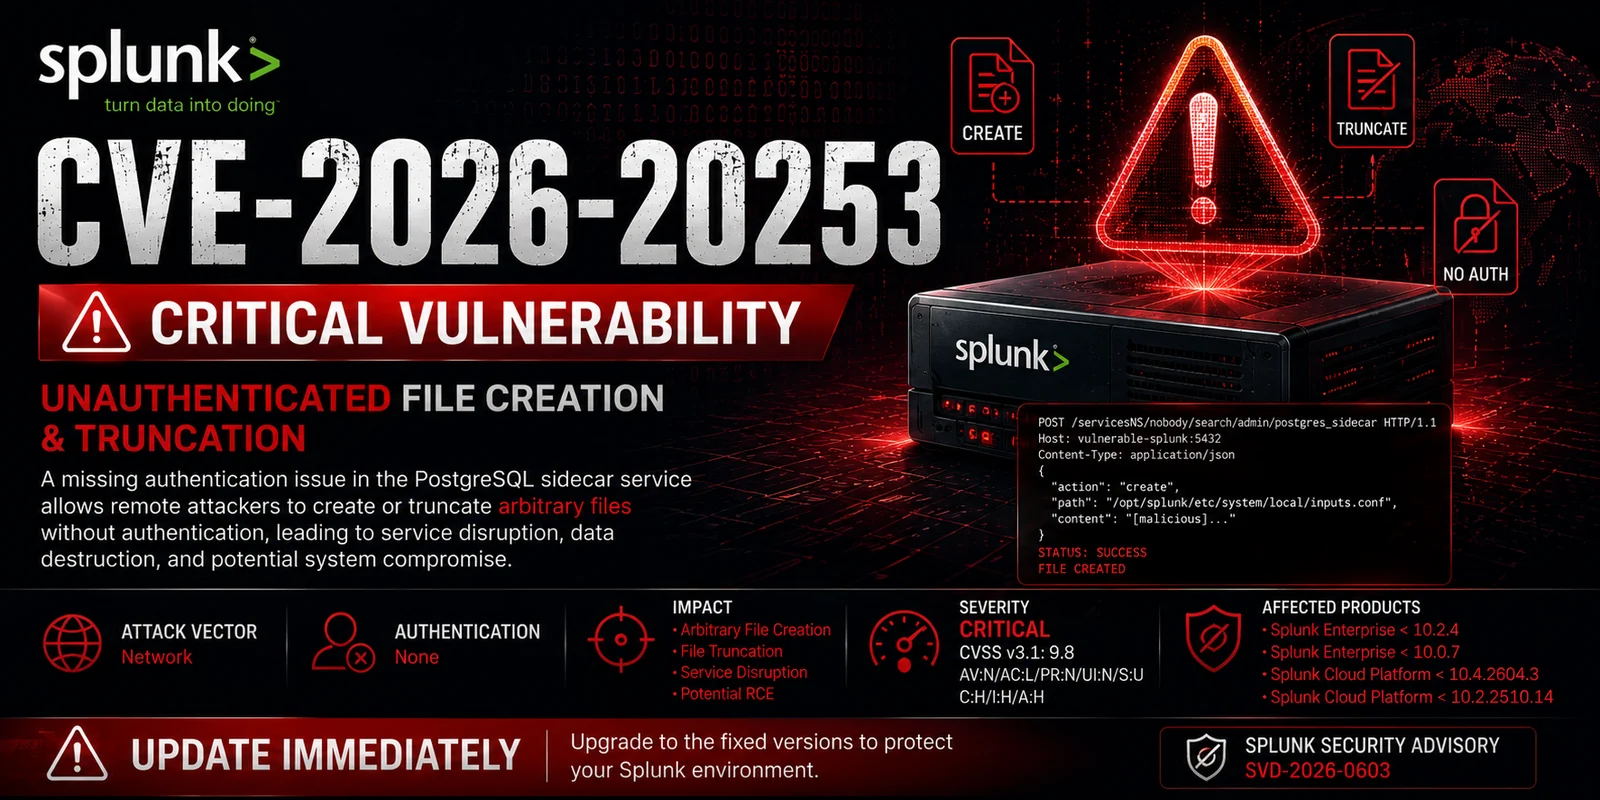


Splunk Enterprise および Splunk Cloud Platform に影響する、認証不要の任意ファイル作成および切り詰めの脆弱性。
CVE-2026-20253 は Splunk Enterprise および Splunk Cloud Platform における重大な脆弱性であり、公開された PostgreSQL サイドカーサービスのエンドポイントを通じて、認証されていないリモート攻撃者が任意のファイルを作成または切り詰めることを可能にします。
脆弱な機能には認証制御が欠如しているため、攻撃者は有効な認証情報なしでファイル操作を実行できます。
悪用に成功した場合、以下の結果が生じる可能性があります:
| 項目 | 値 |
|---|---|
| CVE | CVE-2026-20253 |
| ベンダー | Splunk |
| 深刻度 | Critical |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| 脆弱性の種類 | 認証の欠如 |
| 攻撃ベクトル | ネットワーク |
| 認証 | なし |
| ユーザー操作 | なし |
| 影響 | ファイル作成 / ファイル切り詰め |
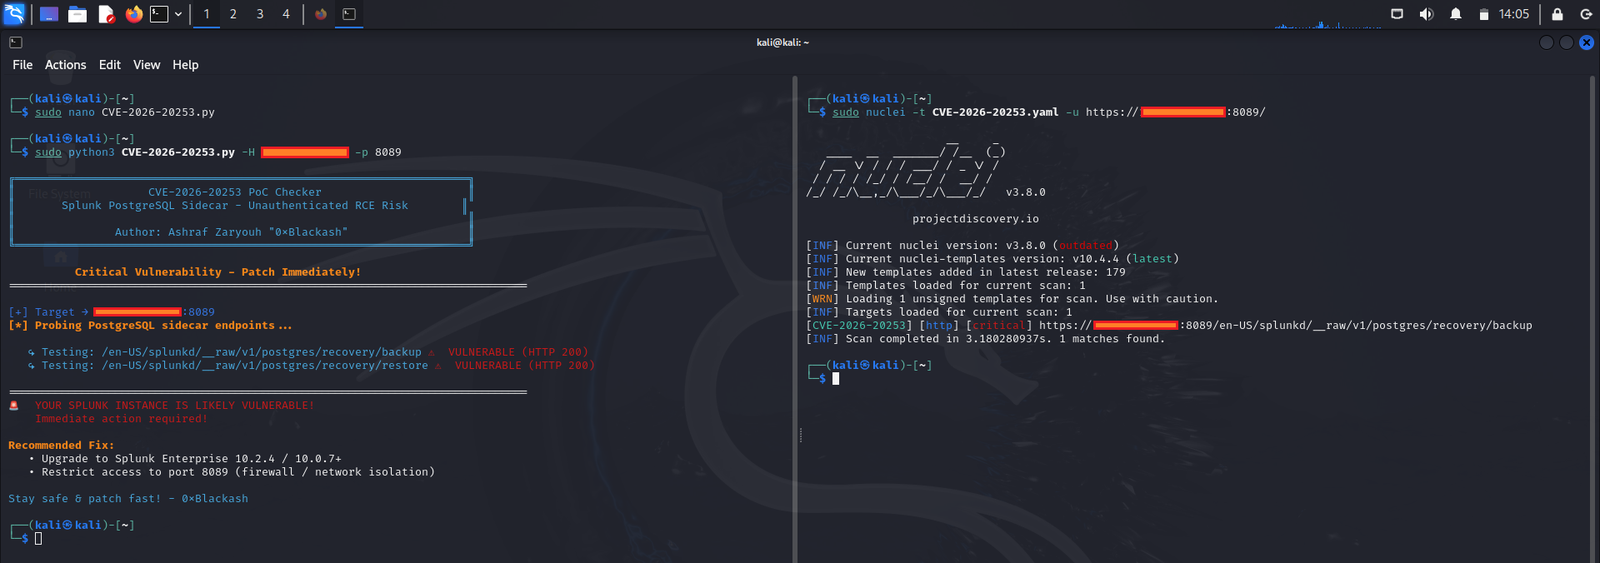
この脆弱性は、機密性の高いファイル操作機能を公開する PostgreSQL サイドカーサービスコンポーネント内に存在します。
認証チェックが欠如しているため:
Remote User
        │
        ▼
Accessible Sidecar Endpoint
        │
        ▼
Create Arbitrary Files
        │
        ▼
Truncate Existing Files
        │
        ▼
System Impact
攻撃者が必要とするのは、公開されたサービスへのネットワークアクセスのみです。
Attacker
    │
    ▼
Locate Exposed Splunk Service
    │
    ▼
Connect To PostgreSQL Sidecar
    │
    ▼
Unauthenticated Request
    │
    ▼
Create/Overwrite Files
    │
    ▼
Service Disruption
    │
    ▼
Potential Escalation
Potential exposure of sensitive operational data.
Arbitrary file modification can compromise system integrity.
Critical files may be truncated, causing outages.
SIEM infrastructure may become unreliable or unavailable.
| バージョン | ステータス |
|---|---|
| < 10.2.4 | 脆弱 |
| < 10.0.7 | 脆弱 |
| バージョン | ステータス |
|---|---|
| < 10.4.2604.3 | 脆弱 |
| < 10.2.2510.14 | 脆弱 |
| 製品 | 安全なバージョン |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| 指標 | 値 |
|---|---|
| 攻撃ベクトル | ネットワーク |
| 攻撃の複雑さ | 低 |
| 必要な権限 | なし |
| ユーザー操作 | なし |
| 機密性 | 高 |
| 完全性 | 高 |
| 可用性 | 高 |
一般的なポート:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
予期しない:
File creation events
File truncation events
Service failures
Configuration changes
Database sidecar access
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
以下を探します:
Unexpected empty files
Modified configuration files
Splunk restart anomalies
Unauthorized service access
Network connections to sidecar components
対象となりうるもの:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Discover vulnerable Splunk instance
2. Reach PostgreSQL sidecar endpoint
3. Submit crafted request
4. Create or truncate target file
5. Observe system impact
⚠️ 兵器化されたエクスプロイトコードは意図的に省略されています。
10.2.4+
10.0.7+
VPN-only access
Internal management network
ACL restrictions
Firewall filtering
File creation activity
Configuration modifications
Unexpected service restarts
Management Interfaces
        │
        ├── Internal VLAN
        ├── VPN Access
        └── Zero Trust Controls
有効化:
Auditd
Sysmon for Linux
EDR telemetry
Network monitoring
この脆弱性が重要な理由:
Splunk が侵害されると、組織の攻撃検知能力に大きな影響を及ぼす可能性があります。
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
このリポジトリは以下の目的にのみ使用することを意図しています:
すべてのテストは、自身が所有するシステム、または評価を明示的に許可されたシステムに対してのみ実施してください。
Splunk Enterprise • 重大 • CVSS 9.8









