
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xblackash/cve-2026-60206
侵害指標 (IOC) 管理特権昇格脆弱性分析脅威インテリジェンス認証学習と教育インシデントレスポンス
GitHub0xblackash/cve-2026-60206

CVE-2026-60206

CVE-2026-60206

リポジトリを見る
21363ヶ月前未レビュー
共有

🚨 CVE-2026-60206 — WebLogic SAML 乗っ取り

ChatGPT Image Jul 24, 2026, 02_29_11 AM

Oracle WebLogic Server SAML 認証の脆弱性

Oracle WebLogic Server に影響を及ぼす CVE-2026-60206 の技術的分析。


📖 概要

CVE-2026-60206 は、Oracle WebLogic Server に影響を及ぼす Critical(CVSS 9.9) レベルの脆弱性です。Oracle によると、SAML を介したネットワークアクセスを持つ低権限の認証済み攻撃者が、この脆弱性を悪用することで、脆弱な WebLogic インスタンスを完全に侵害できる可能性があります。

⚠️ このリポジトリは教育、防御、研究目的のみを意図しています。


📊 脆弱性の詳細

プロパティ値
CVECVE-2026-60206
深刻度緊急
CVSS v3.19.9
攻撃元区分ネットワーク
攻撃条件の複雑さ低
必要な権限低
ユーザー操作不要
スコープ変更あり
影響を受けるコンポーネントOracle WebLogic Server(Core)
アクセス方法SAML 認証

🎯 影響を受けるバージョン

  • Oracle WebLogic Server 12.2.1.4.0
  • Oracle WebLogic Server 14.1.1.0.0
  • Oracle WebLogic Server 14.1.2.0.0
  • Oracle WebLogic Server 15.1.1.0.0

⚡ 潜在的な影響

悪用に成功すると、認証済みの攻撃者が以下を行う可能性があります:

  • サーバーの完全な侵害
  • 権限昇格
  • 不正な管理操作
  • 機密性の侵害
  • 整合性の侵害
  • サービス妨害
  • 接続された Oracle インフラストラクチャへの潜在的な水平移動(ラテラルムーブメント)

🏗 攻撃フロー

Authenticated User
        │
        ▼
Network Access via SAML
        │
        ▼
Exploit Authentication Logic
        │
        ▼
Privilege Escalation
        │
        ▼
Full WebLogic Compromise
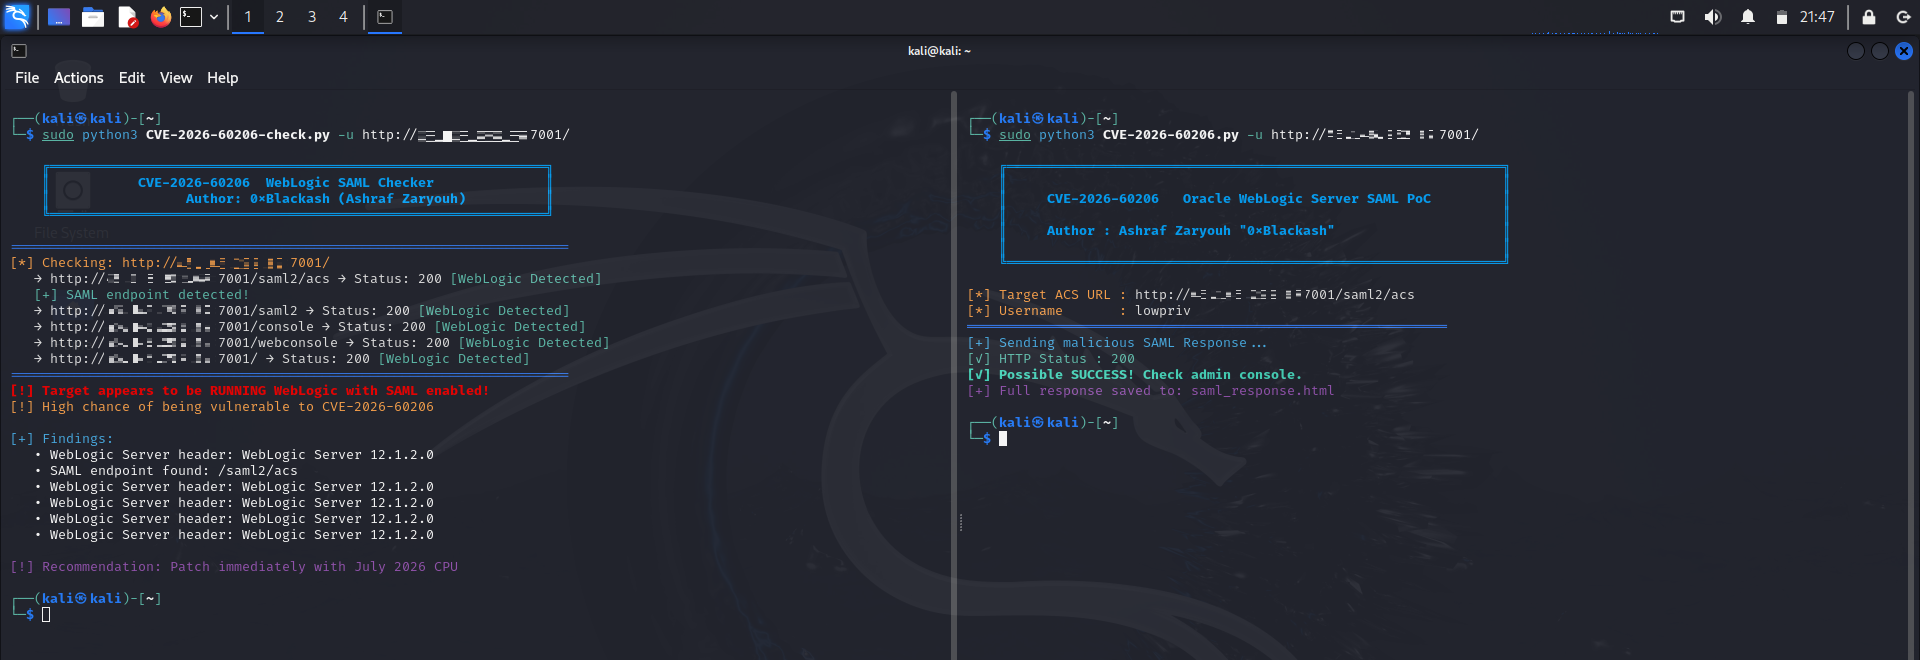
📸 デモ

CVE-2026-60206

🔍 検出

セキュリティチームは以下を監視する必要があります:

  • 異常な SAML 認証アクティビティ
  • 予期しない管理者ログイン
  • 権限昇格イベント
  • 不審な WebLogic 監査ログ
  • 未知の IP アドレスからの認証の異常

🛡 緩和策

  • Oracle の 2026 年 7 月 Critical Patch Update を適用する。
  • パッチ適用済みリリースにアップグレードする。
  • SAML エンドポイントを信頼できる ID プロバイダーに制限する。
  • WebLogic 管理サービスのネットワーク露出を制限する。
  • 詳細な認証および監査ロギングを有効にする。
  • 不審な認証イベントを継続的に監視する。

📁 リポジトリ構成

.
├── README.md
├── LICENSE
├── docs/
│   ├── advisory.md
│   ├── timeline.md
│   └── references.md
├── detection/
│   ├── sigma/
│   └── yara/
├── iocs/
│   └── indicators.md
└── screenshots/

📚 参考情報

  • Oracle Critical Patch Update アドバイザリ
  • Oracle WebLogic ドキュメント
  • NIST National Vulnerability Database(NVD)
  • MITRE CVE プログラム

⚠️ 免責事項

このリポジトリにはエクスプロイトコードは含まれていません。以下の目的のみを意図しています:

  • セキュリティ意識の向上
  • 防御的調査
  • 脆弱性管理
  • 検出エンジニアリング
  • インシデントレスポンス
  • パッチの検証

利用者は、適用されるすべての法律および組織のポリシーを遵守する責任があります。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





