

wazuh v4.14.7
オープンソースのXDRおよびSIEMプラットフォーム。脅威検出、ログ分析、ファイル整合性監視、脆弱性評価、コンプライアンス管理をエンドポイントおよびクラウドワークロード全体で実現します。
Wazuh



Wazuhは、脅威の防止、検出、対応に使用される無料のオープンソースプラットフォームです。オンプレミス、仮想化、コンテナ化、クラウドベースの環境にわたるワークロードを保護することができます。
Wazuhソリューションは、監視対象システムにデプロイされるエンドポイントセキュリティエージェントと、エージェントが収集したデータを収集・分析する管理サーバーで構成されています。さらに、WazuhはWazuh Indexerと完全に統合されており、ユーザーがセキュリティアラートを閲覧できる検索エンジンとデータ可視化ツールを提供します。
Wazuhの機能
Wazuhソリューションのより一般的なユースケースのいくつかを簡単に紹介します。
侵入検知
Wazuhエージェントは監視対象システムをスキャンし、マルウェア、ルートキット、疑わしい異常を探します。隠しファイル、偽装されたプロセス、未登録のネットワークリスナー、さらにはシステムコール応答の不整合を検出することができます。
エージェントの機能に加えて、サーバーコンポーネントはシグネチャベースの侵入検知アプローチを採用しており、正規表現エンジンを使用して収集したログデータを分析し、侵害の指標を探します。
ログデータ分析
Wazuhエージェントはオペレーティングシステムとアプリケーションのログを読み取り、ルールベースの分析と保存のために中央マネージャーへ安全に転送します。エージェントがデプロイされていない場合でも、サーバーはネットワークデバイスやアプリケーションからsyslog経由でデータを受信できます。
Wazuhのルールは、アプリケーションやシステムのエラー、設定ミス、試行された、および/または成功した悪意のある活動、ポリシー違反、その他さまざまなセキュリティおよび運用上の問題に気づくのに役立ちます。
ファイル整合性監視
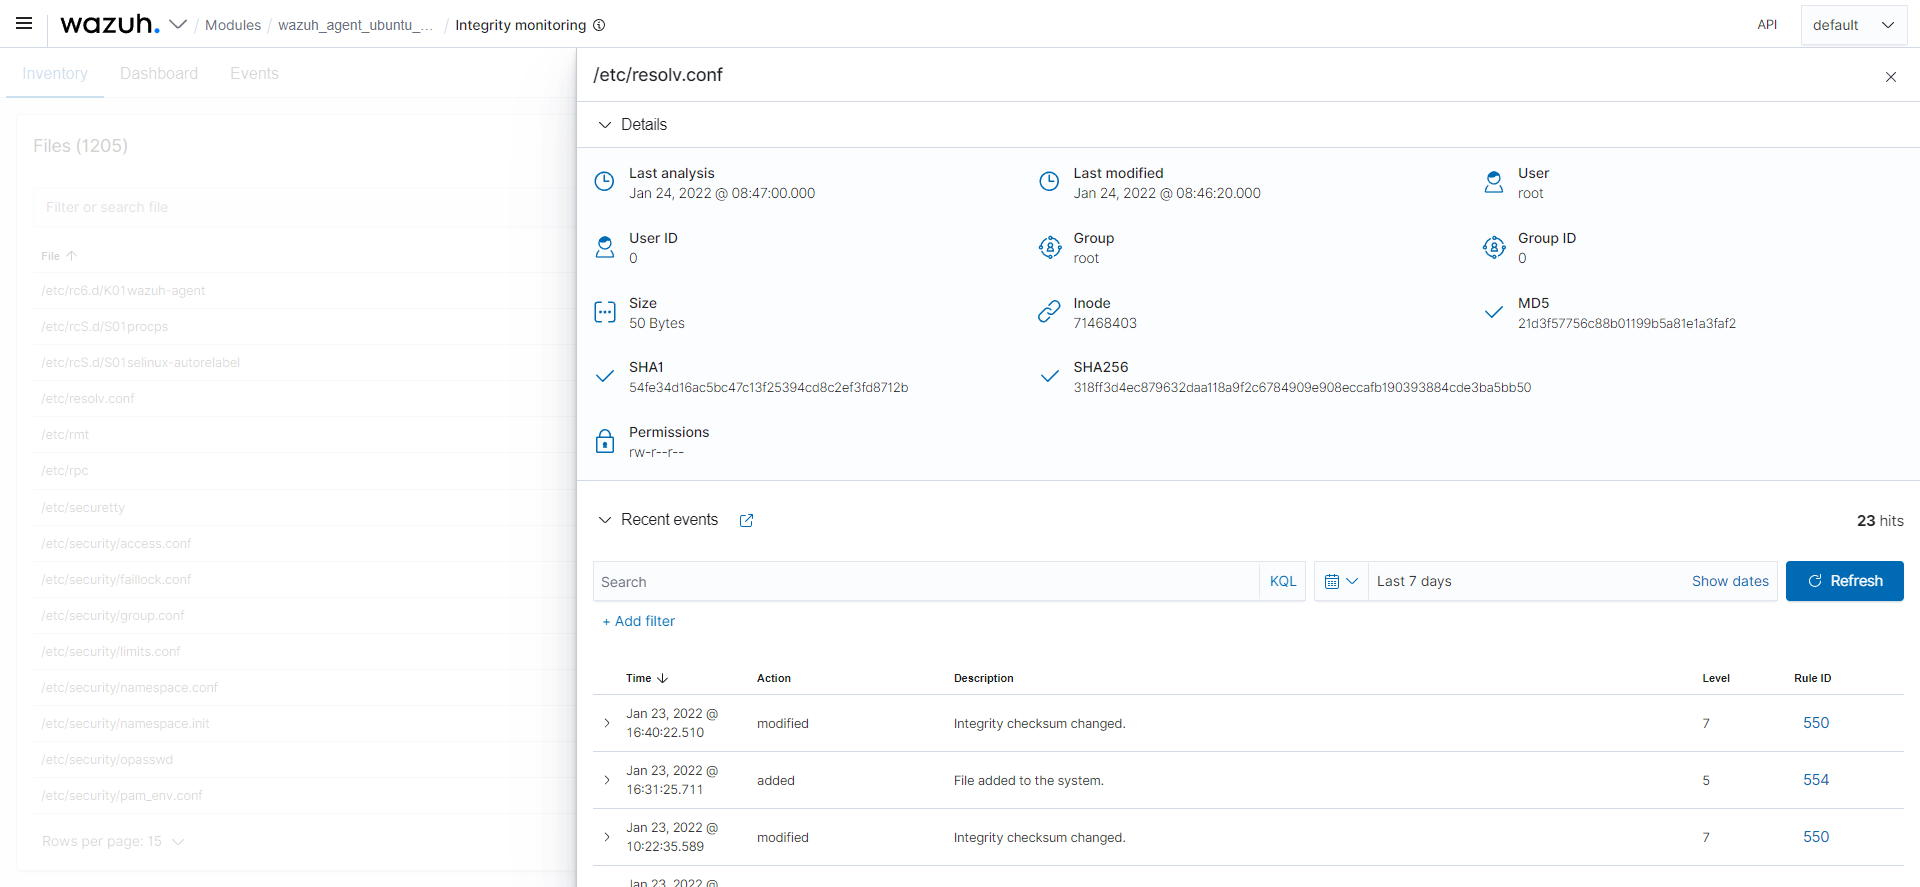
Wazuhはファイルシステムを監視し、注意を払う必要のあるファイルの内容、権限、所有権、属性の変更を特定します。さらに、ファイルの作成や変更に使用されたユーザーとアプリケーションをネイティブに特定します。
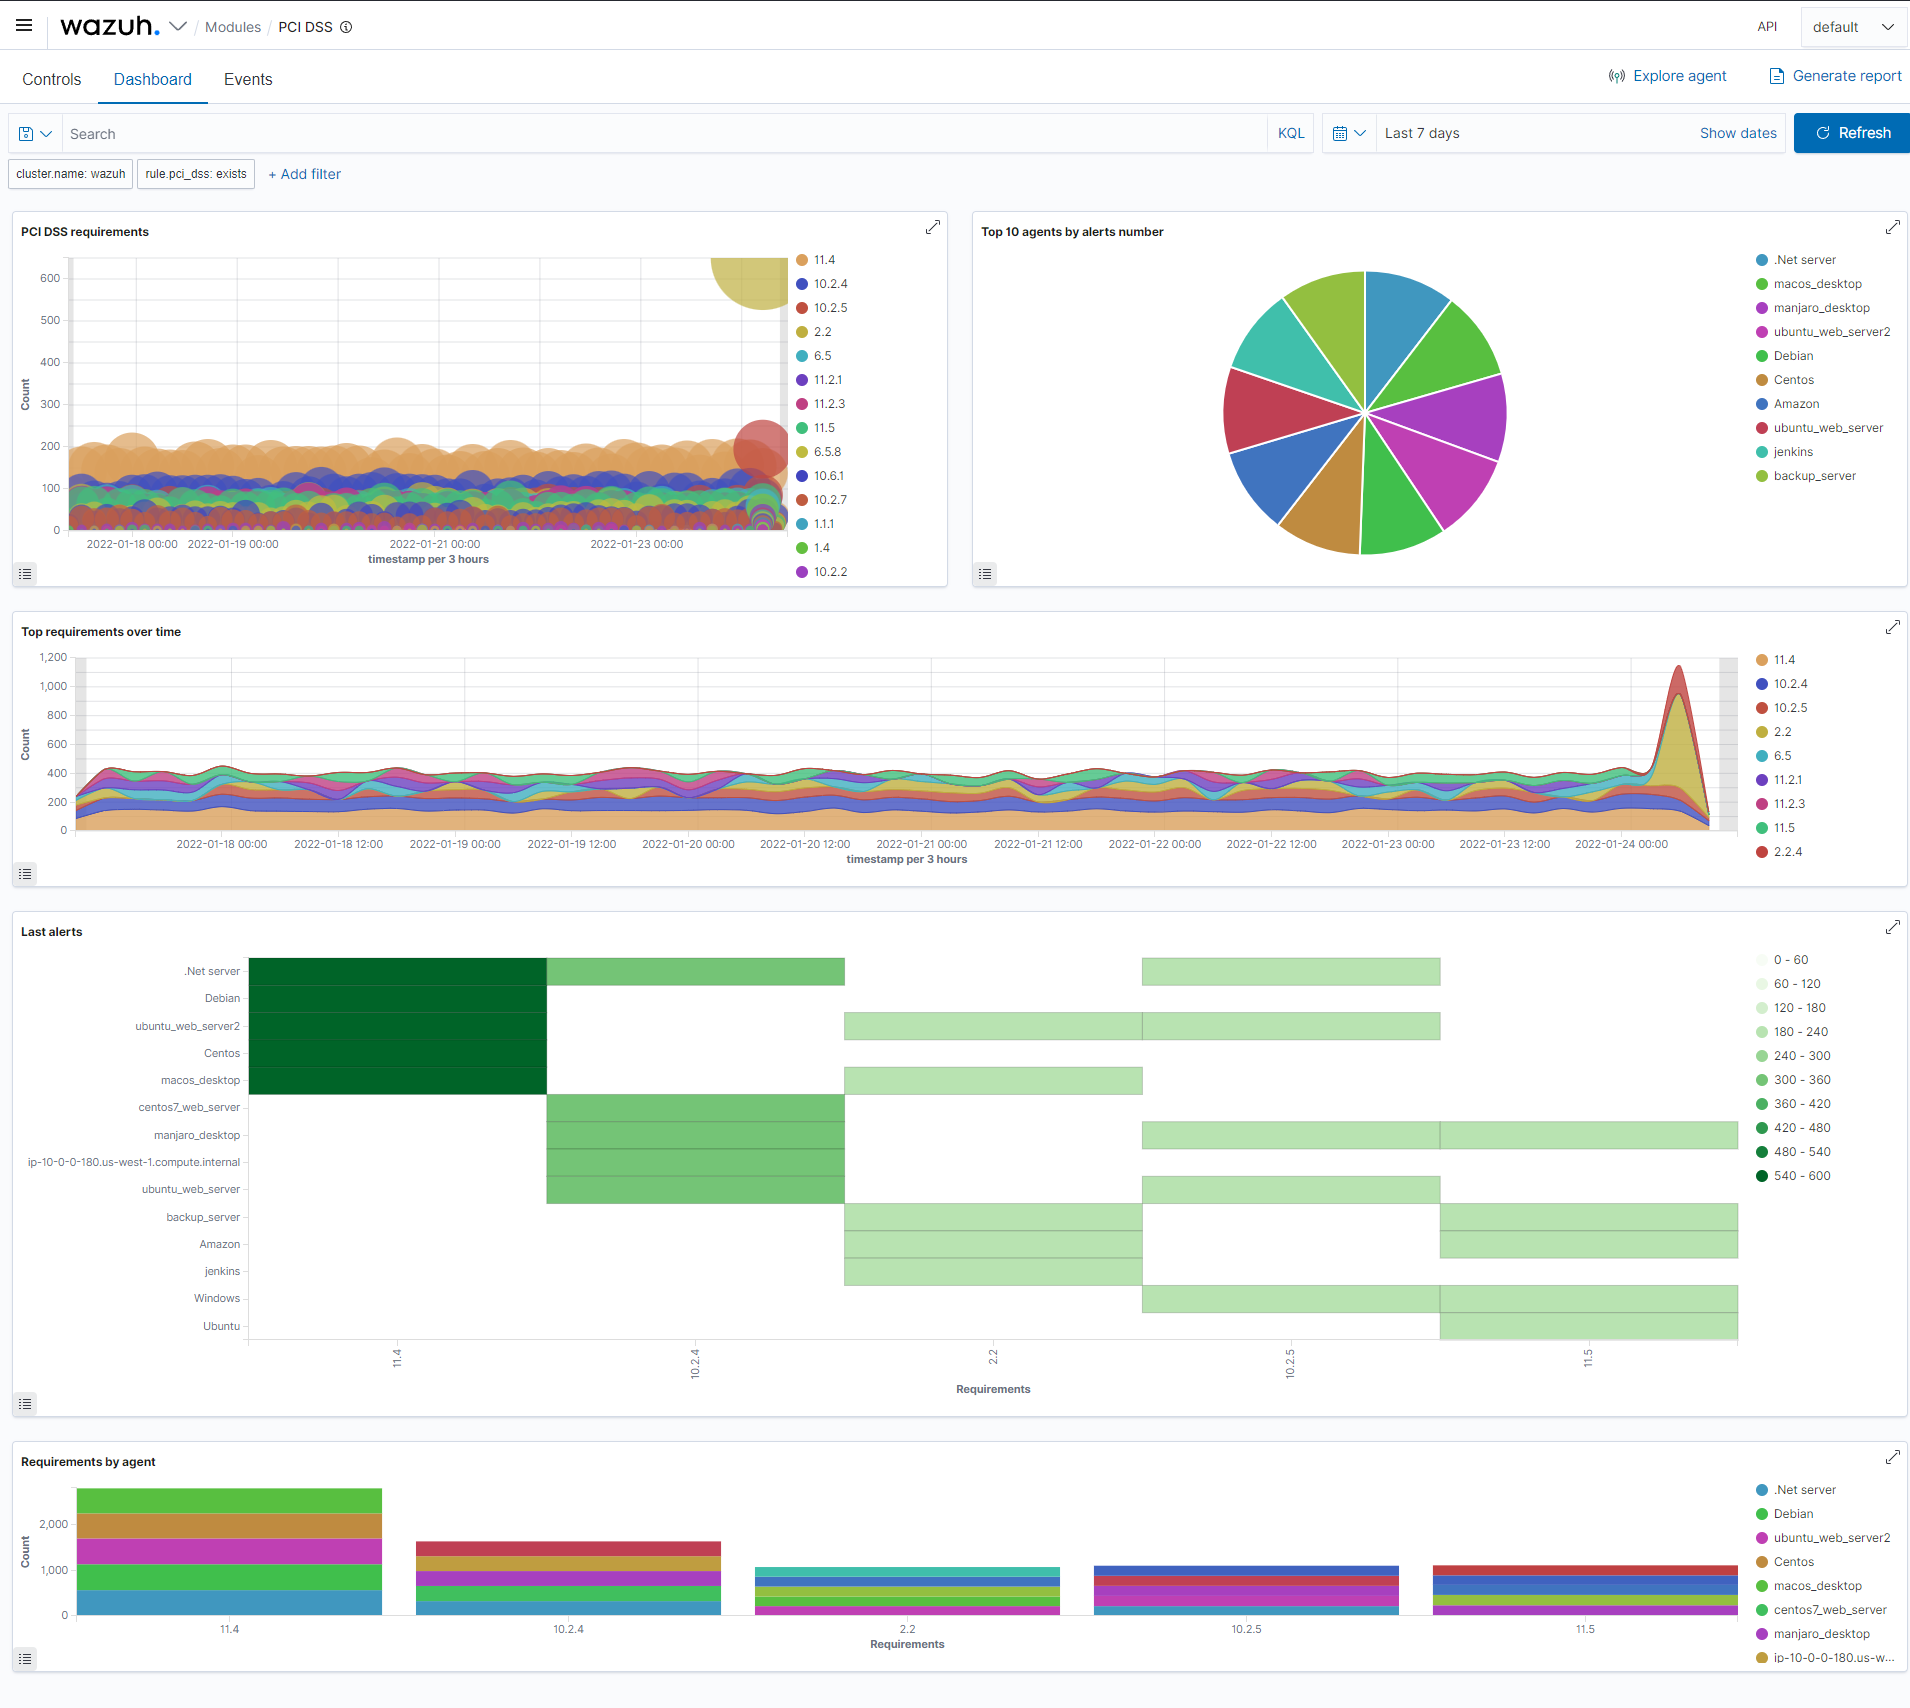
ファイル整合性監視機能は、脅威インテリジェンスと組み合わせて使用し、脅威や侵害されたホストを特定することができます。さらに、PCI DSSなどいくつかの規制コンプライアンス基準ではこれが必須とされています。
脆弱性検出
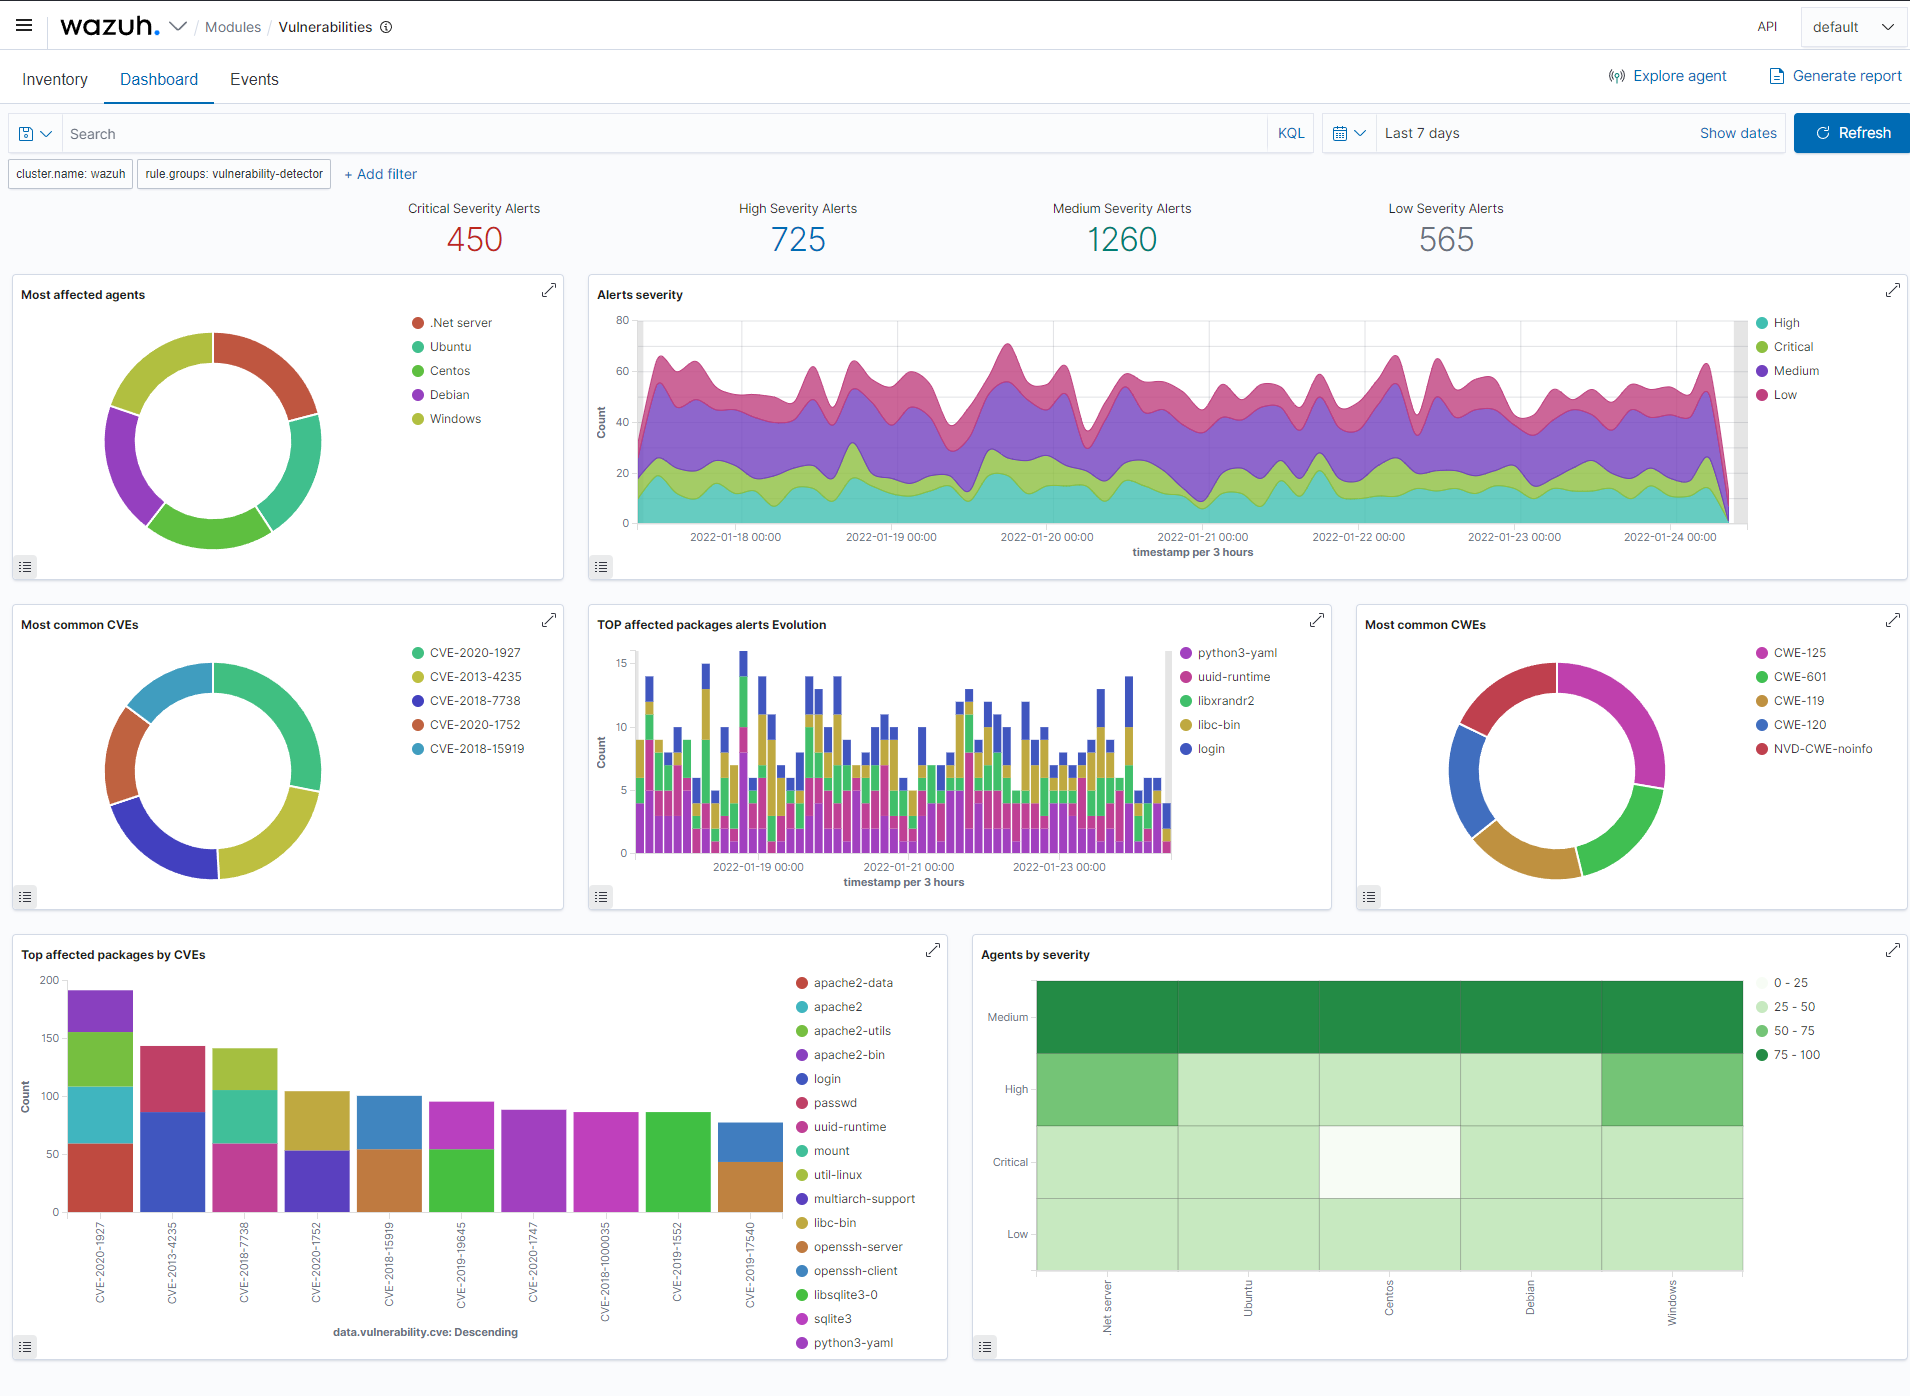
Wazuhエージェントはソフトウェアインベントリデータを取得し、この情報をサーバーに送信します。サーバーでは、既知の脆弱なソフトウェアを特定するために、継続的に更新されるCVE(Common Vulnerabilities and Exposure)データベースと照合されます。
自動化された脆弱性評価は、重要な資産の弱点を見つけ出し、攻撃者がビジネスを妨害したり機密データを窃取したりするために悪用する前に是正措置を講じるのに役立ちます。
構成評価
Wazuhはシステムとアプリケーションの構成設定を監視し、セキュリティポリシー、標準、および/またはハードニングガイドに準拠していることを確認します。エージェントは定期的なスキャンを実行し、既知の脆弱な、未パッチの、または安全でない構成のアプリケーションを検出します。
さらに、構成チェックはカスタマイズ可能で、組織に適切に合わせて調整できます。アラートには、より良い構成のための推奨事項、参照情報、規制コンプライアンスとのマッピングが含まれます。
インシデント対応
Wazuhエージェントは、特定の基準が満たされたときに脅威ソースからのシステムへのアクセスをブロックするなど、アクティブな脅威に対処するためのさまざまな対策を実行する、すぐに使えるアクティブレスポンスを提供します。
さらに、Wazuhはエージェント上でコマンドやシステムクエリをリモート実行するために使用でき、侵害の指標(IOC)を特定し、その他のライブフォレンジックやインシデント対応タスクの実行を支援します。
規制コンプライアンス
Wazuhは、業界標準や規制に準拠するために必要なセキュリティ管理の一部を提供します。これらの機能は、そのスケーラビリティとマルチプラットフォーム対応と相まって、組織が技術的なコンプライアンス要件を満たすのに役立ちます。
Wazuhは、PCI DSS(Payment Card Industry Data Security Standard)要件を満たすために、決済処理企業や金融機関によって広く使用されています。そのWebユーザーインターフェースは、これやその他の規制(例:GPG13やGDPR)に役立つレポートとダッシュボードを提供します。
クラウドセキュリティ
Wazuhは、Amazon AWS、Azure、Google Cloudなどの有名なクラウドプロバイダーからセキュリティデータを取得できる統合モジュールを使用して、APIレベルでクラウドインフラストラクチャを監視するのに役立ちます。さらに、Wazuhはクラウド環境の構成を評価し、弱点を容易に発見するためのルールを提供します。
さらに、Wazuhの軽量でマルチプラットフォーム対応のエージェントは、インスタンスレベルでクラウド環境を監視するために一般的に使用されています。
コンテナセキュリティ
Wazuhは、Dockerホストとコンテナに対するセキュリティの可視性を提供し、それらの動作を監視して脅威、脆弱性、異常を検出します。WazuhエージェントはDockerエンジンとネイティブに統合されており、ユーザーはイメージ、ボリューム、ネットワーク設定、実行中のコンテナを監視できます。
Wazuhは詳細なランタイム情報を継続的に収集および分析します。例えば、特権モードで実行されているコンテナ、脆弱なアプリケーション、コンテナ内で実行されているシェル、永続ボリュームやイメージへの変更、その他の潜在的な脅威についてアラートを発します。
WUI
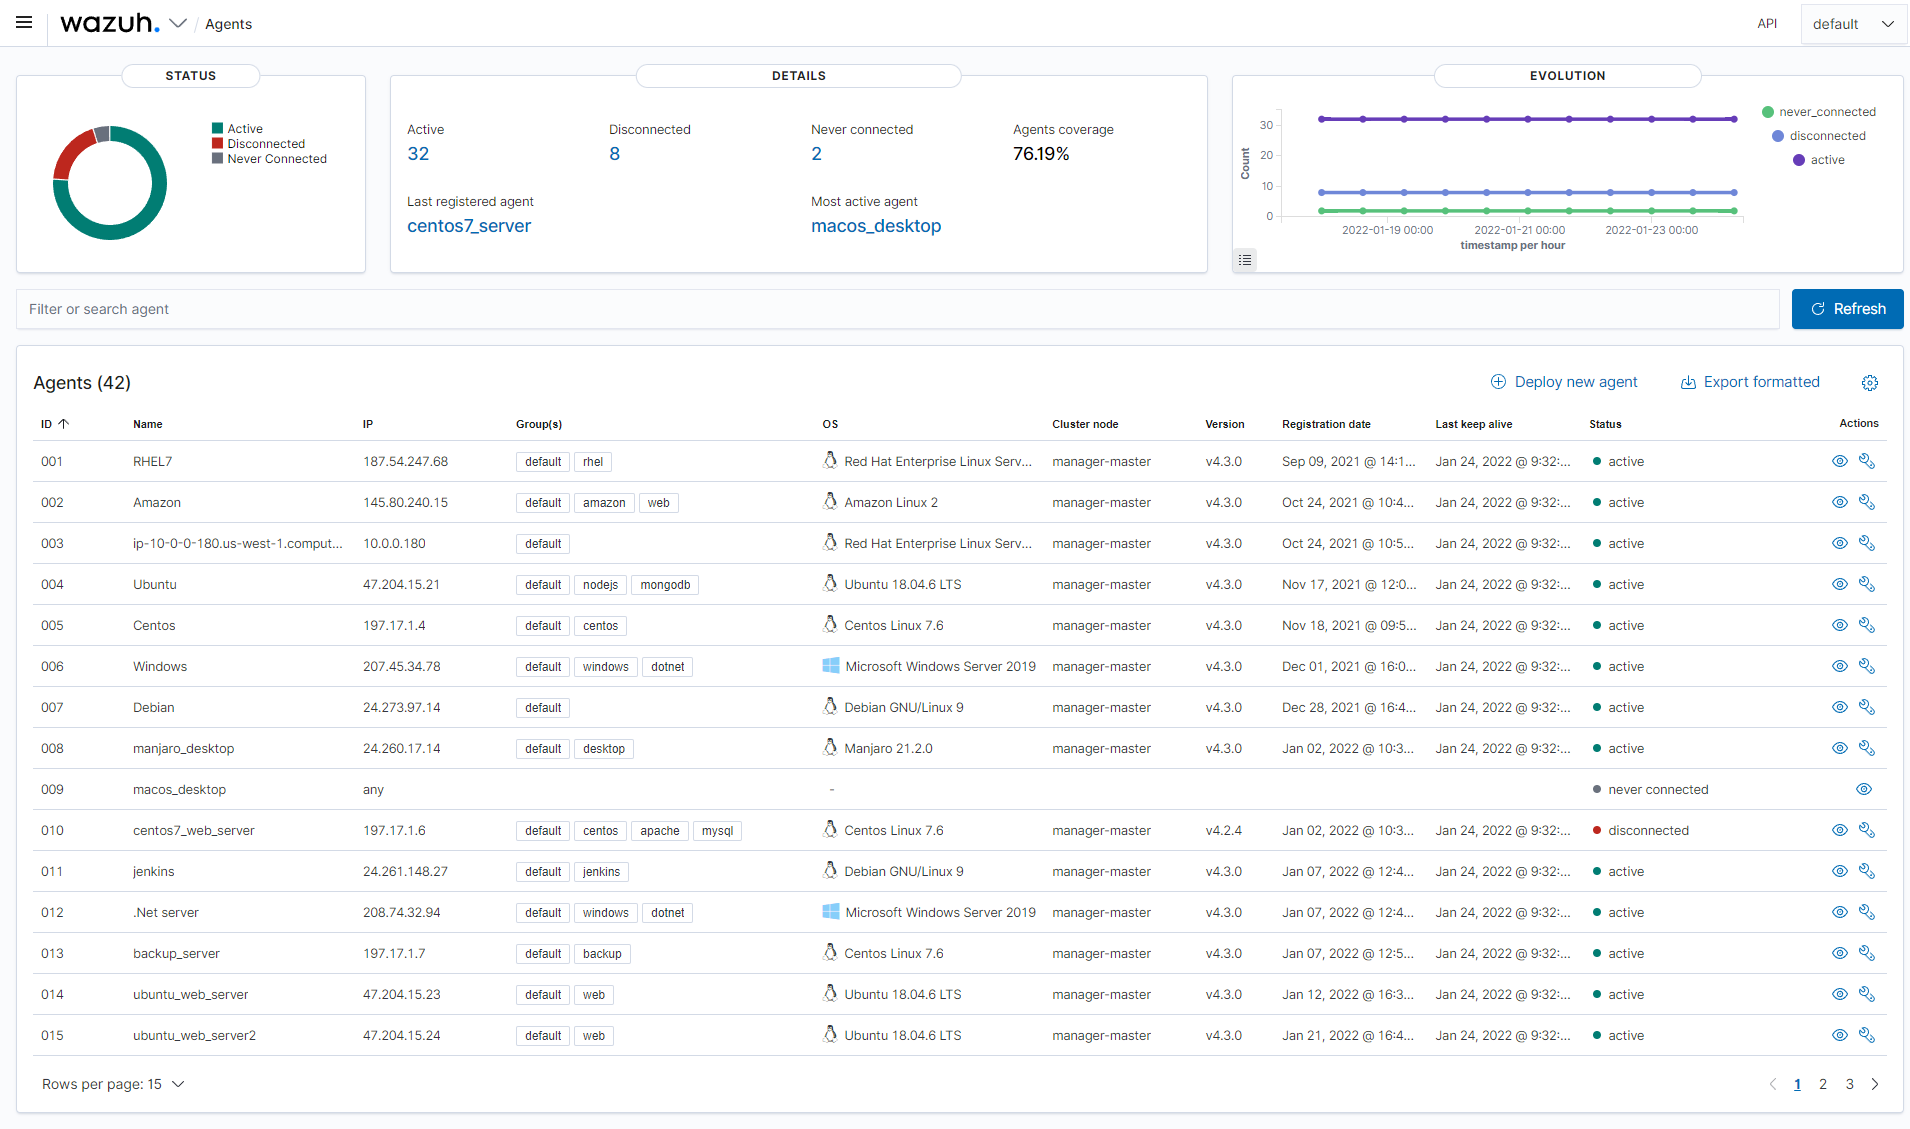
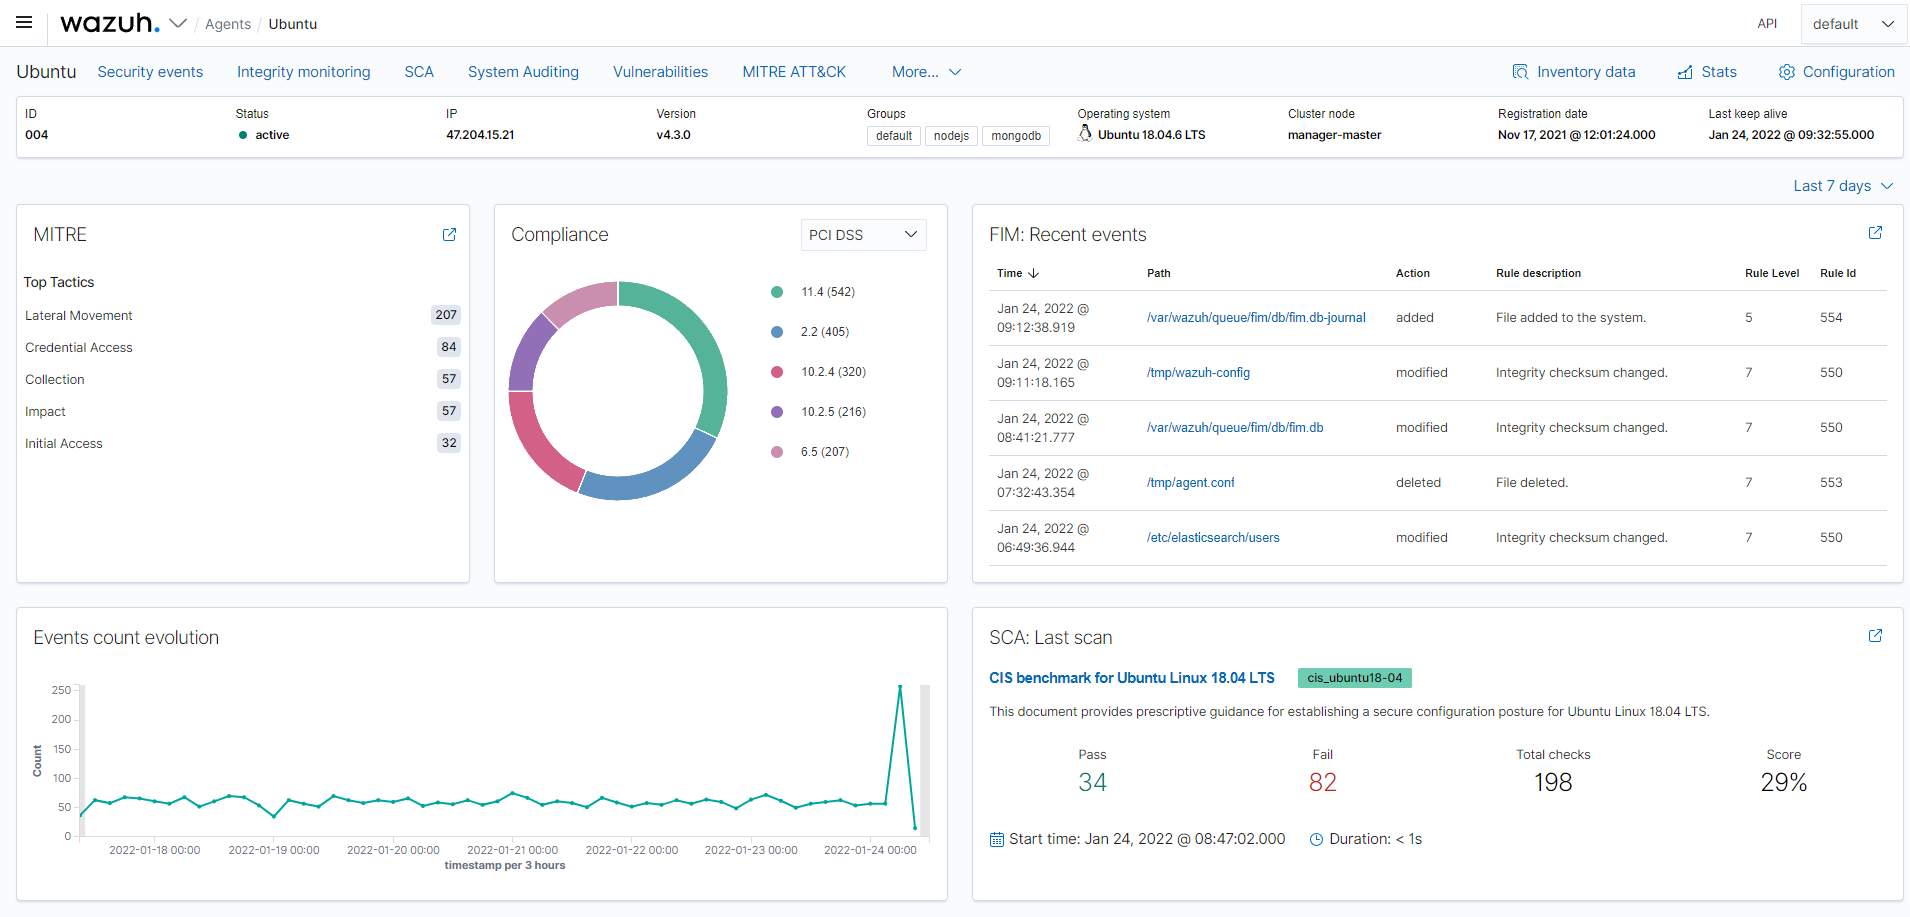
Wazuh WUIは、データの可視化と分析のための強力なユーザーインターフェースを提供します。このインターフェースは、Wazuhの構成を管理し、そのステータスを監視するためにも使用できます。
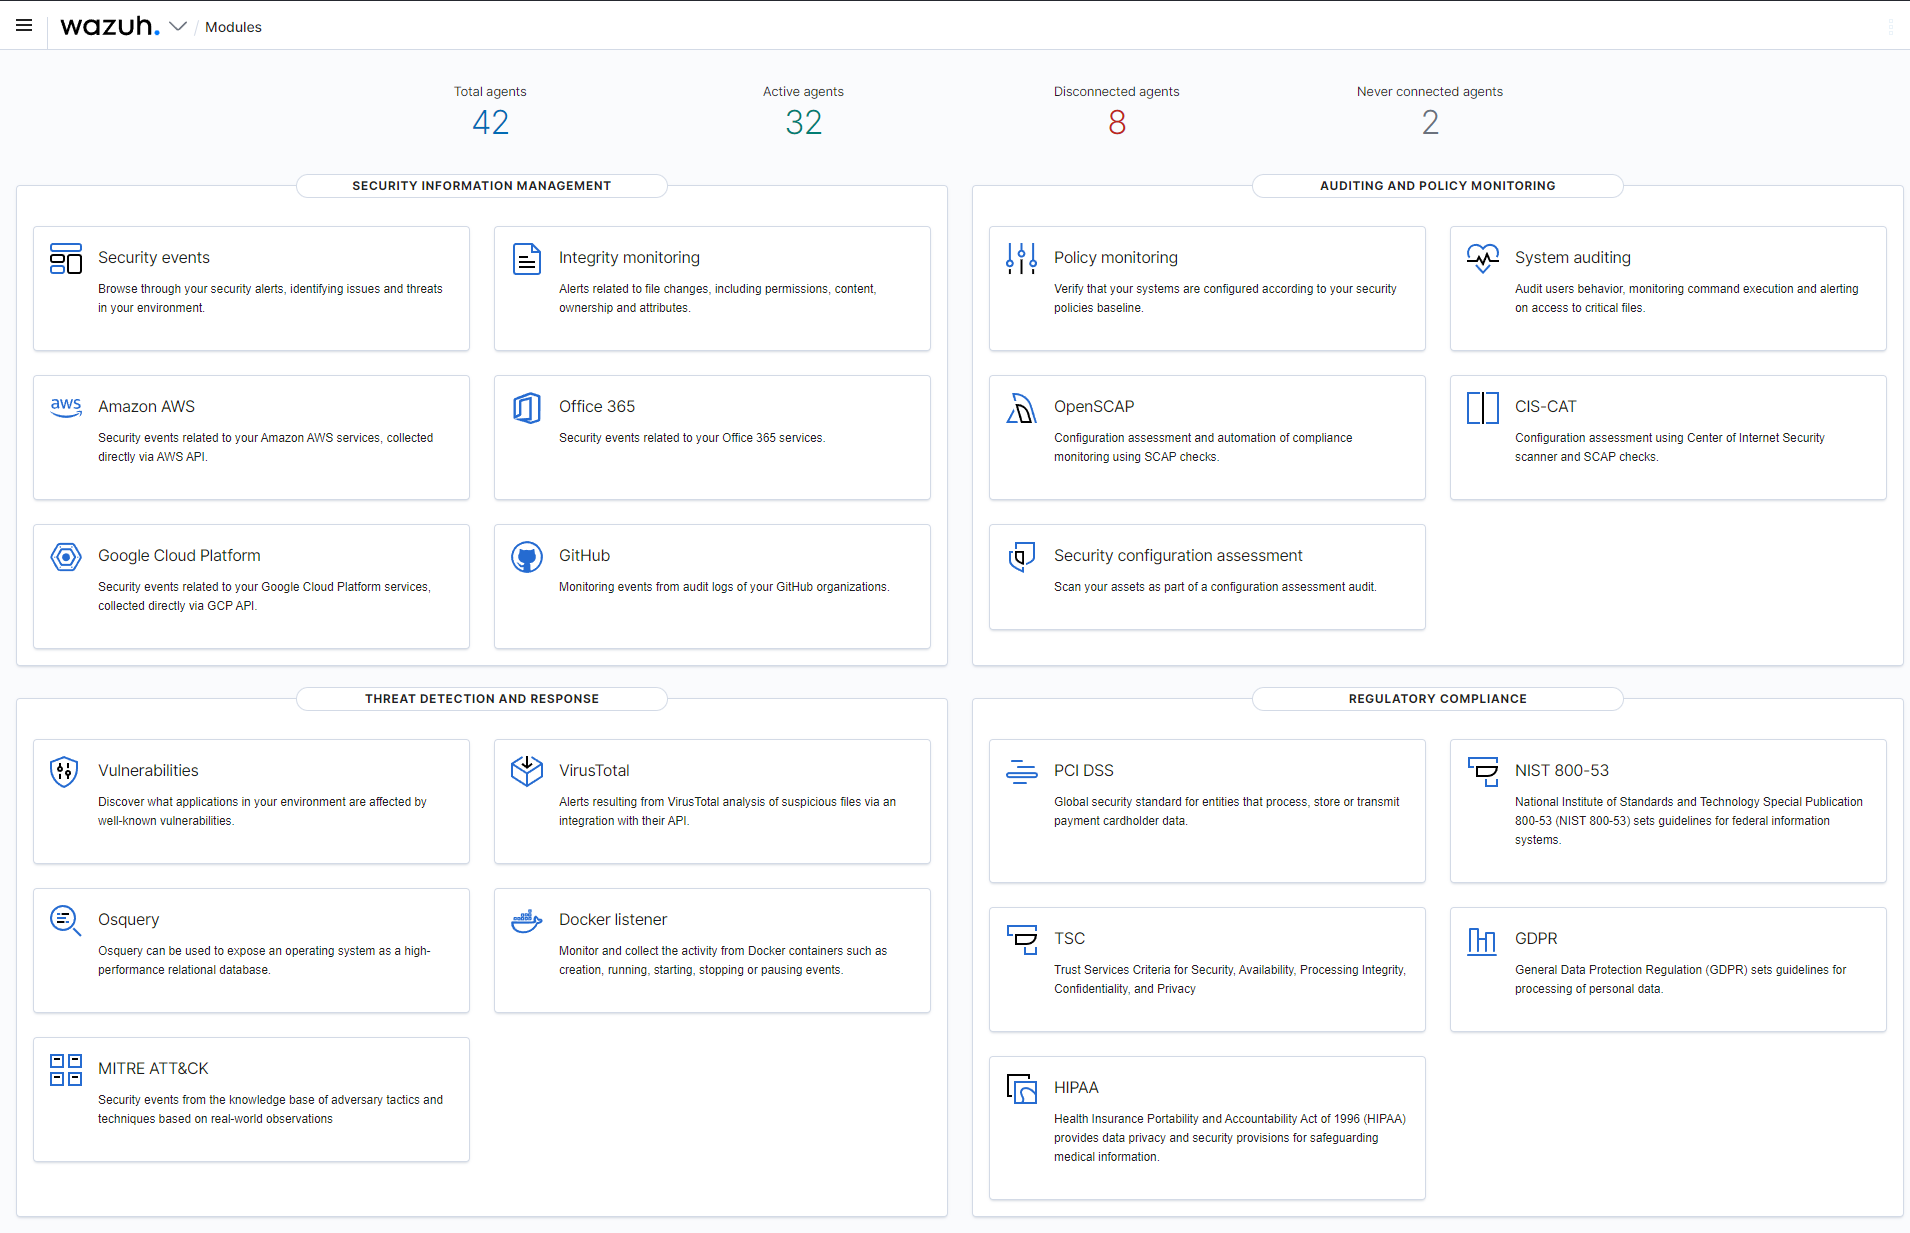
モジュールの概要
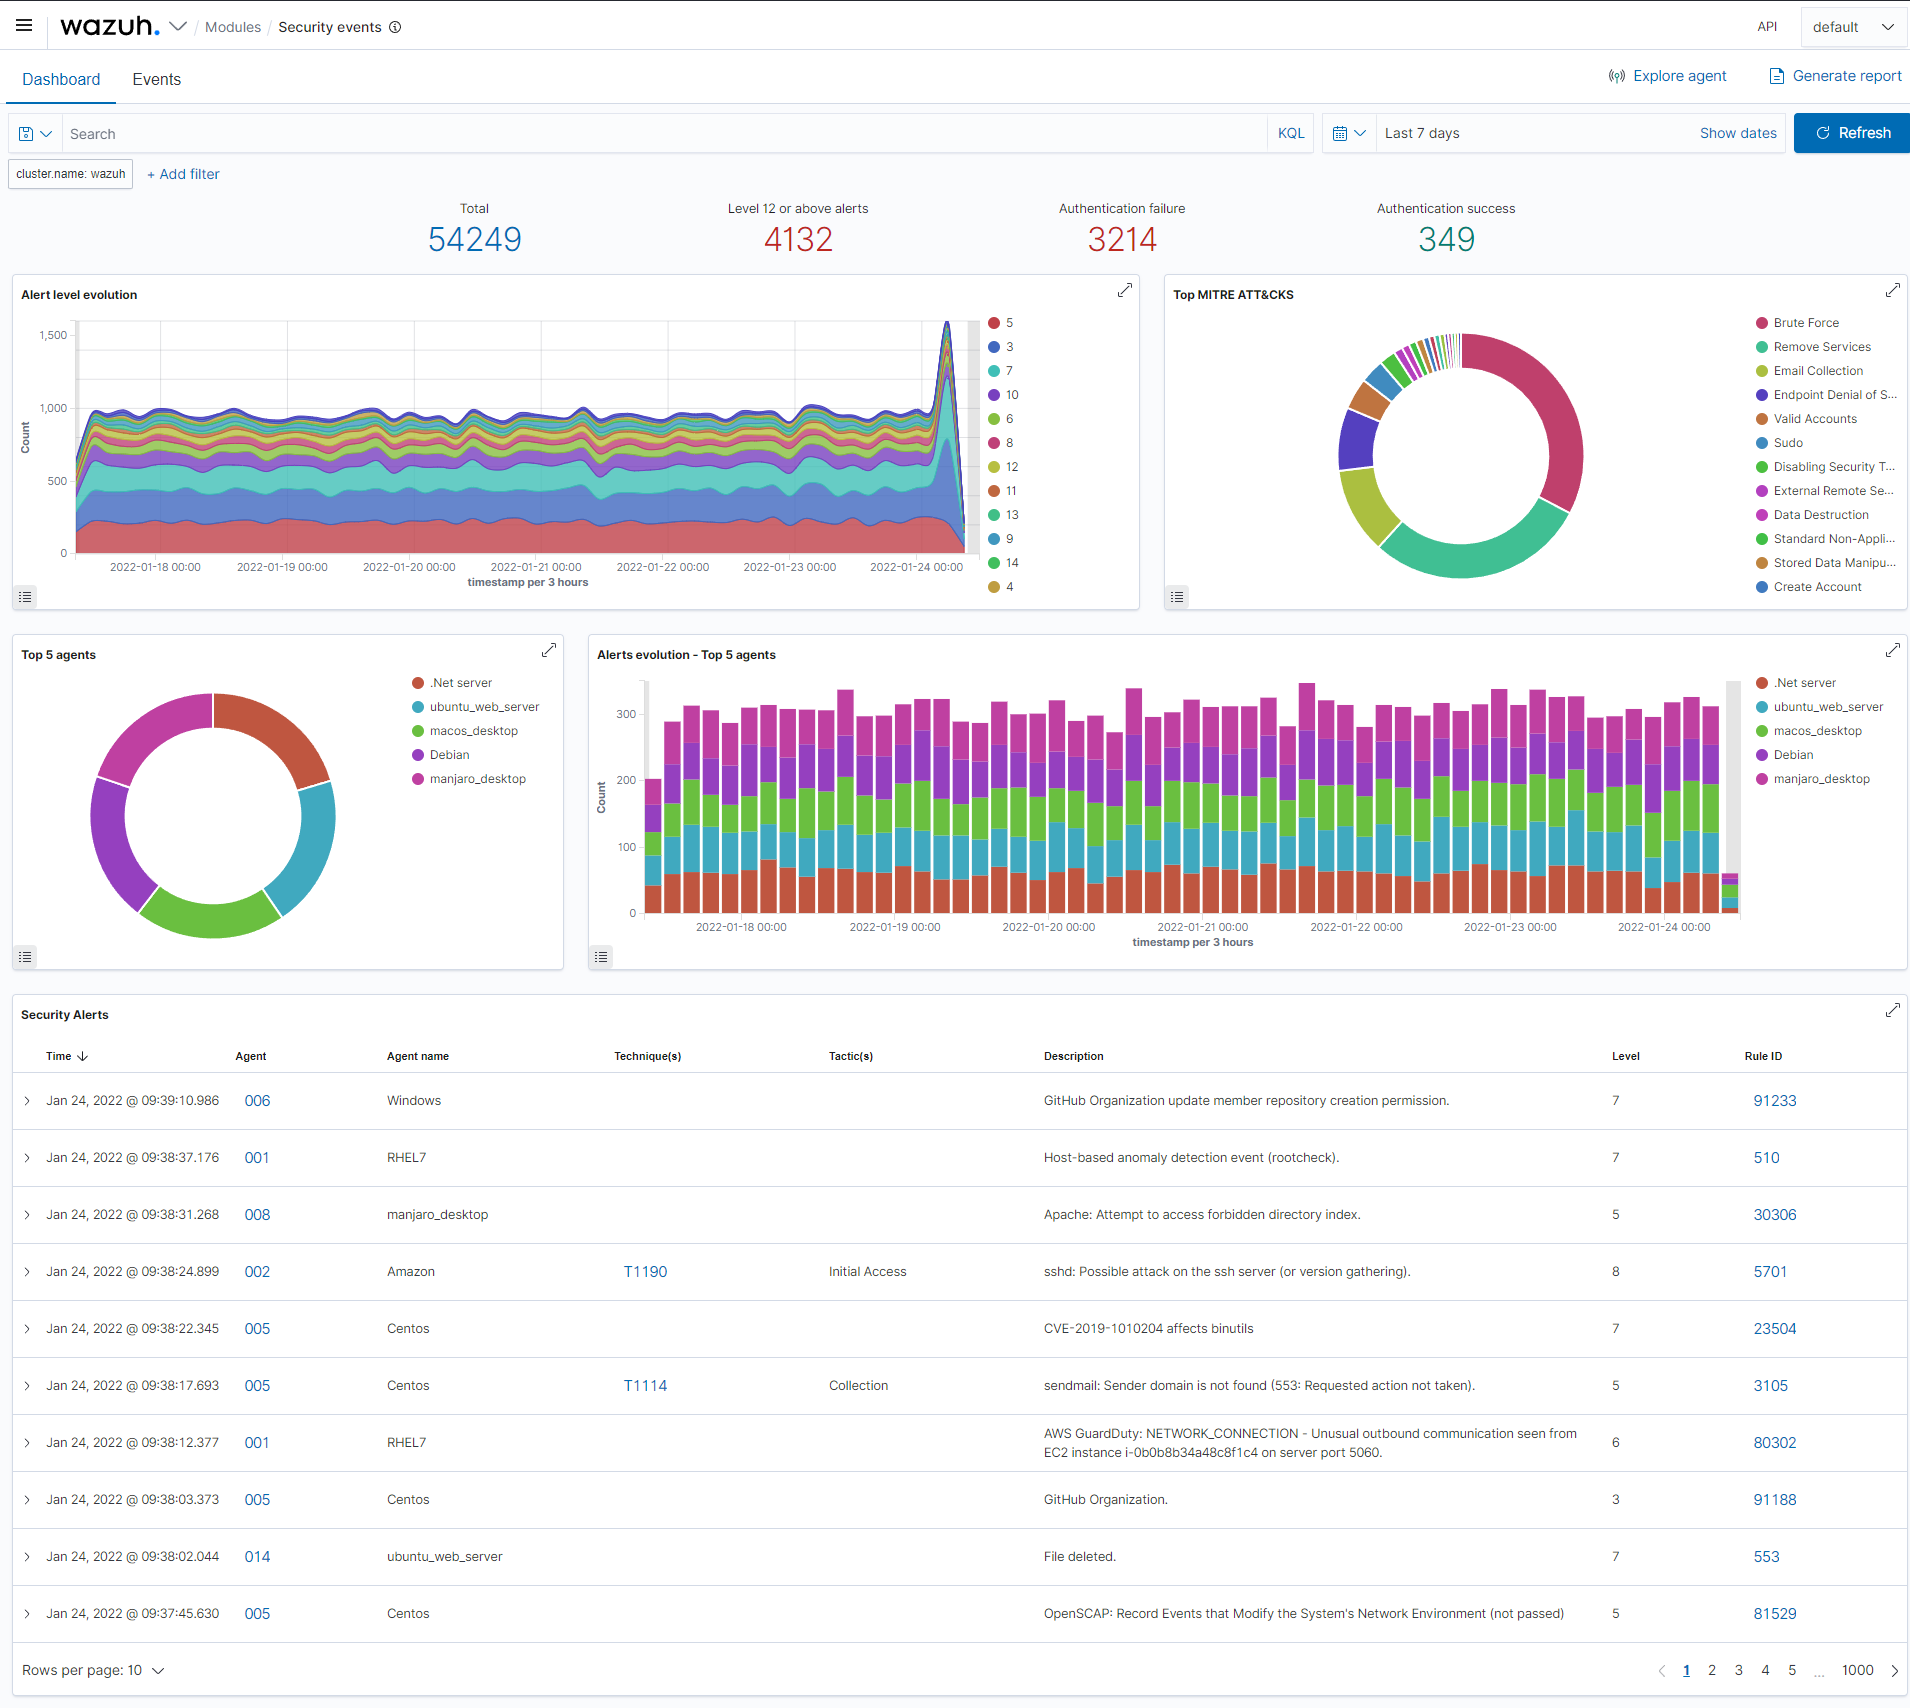
セキュリティイベント
整合性監視
脆弱性検出
規制コンプライアンス
エージェントの概要
エージェントのサマリー
オーケストレーション
ここでは、Wazuhチームによって維持されているすべての自動化ツールを見つけることができます。
ブランチ
mainブランチには最新のコードが含まれています。このブランチにはバグが存在する可能性があることにご注意ください。