

opencti v7.260715.0
オープンサイバー脅威インテリジェンスプラットフォーム




継続的脅威エクスポージャー管理(Continuous Threat Exposure Management)の中核を担うオープンソースの脅威インテリジェンスプラットフォーム。
OpenCTIはサイバー脅威インテリジェンスを生きたナレッジグラフへと変えます。誰があなたを標的にしているのか、彼らがどのように活動しているのか、どの脆弱性やツールに依存しているのか、そしてあなたの防御がすでにどこまでカバーしているのかを可視化します。OpenCTIはXTM PlatformにおけるCTEMの脅威インテリジェンス基盤です。OpenCTIで敵対者を把握し、OpenAEVでその脅威に対するエクスポージャーを検証し、OpenCRQでリスクを定量化し、XTM Oneでこのループ全体を推進します。
OpenCTIがあなたのセキュリティプログラムの役に立つなら、スターを付けてください。それがプロジェクトの成長につながります。
目次
- OpenCTIを選ぶ理由
- 機能
- ギャラリー
- 仕組み
- XTM Platformの一部として
- セキュリティロール別のユースケース
- クイックスタート
- エディション
- 統合とエコシステム
- コミュニティ
- コントリビューション
- セキュリティ
- ライセンス
- Filigranについて
OpenCTIを選ぶ理由
エクスポージャー管理は脅威から始まります。どのエクスポージャーを最初に修正すべきかを判断する前に、あなたのセクターや地域にとってどの敵対者が重要で、彼らがどのテクニックを使い、どの脆弱性を実際に悪用しているのかを知る必要があります。
- 散在させず、構造化する。 すべてのレポート、フィード、アナリストのメモは1つのSTIX 2.1ナレッジグラフに集約され、各事実はその出典、信頼度、初回観測日と最終観測日にリンクされます。
- CTEMで実践的に活用できる。 攻撃パターン、脆弱性、インジケーターは、検証(OpenAEV)、リスクの定量化(OpenCRQ)、検知、そしてXTM Oneのエージェントへとそのまま引き継がれます。
- 設計からオープン。 Apache 2.0のコア、GraphQL API、Pythonクライアント、そして既存のツールへ接続する大規模なコネクターカタログを備えています。
機能
| CTEMステージ | OpenCTIがチームに提供するもの |
|---|---|
| スコーピング | 優先度付き情報要件、セクター、地域、およびそれらを標的とする脅威を、スコアリングして可視化し、プログラムが重要な敵対者から開始できるようにします。 |
| ディスカバリー | 脅威アクター、キャンペーン、マルウェア、ツール、技術、脆弱性、インジケーターを単一のSTIX 2.1グラフに集約し、TAXII、RSS、CSV、JSON、および数百のコネクタから供給します。 |
| 優先順位付け | 脆弱性をそれを悪用する敵対者ごとにランク付けし、標的化と帰属を導出する推論ルール、インジケーターを失効させる減衰ルールを適用します。 |
| 検証 | あらゆる脅威のATT&CKマトリクスとそのセキュリティカバレッジを、共有オブジェクトごとのOpenAEVの対応物およびそのシミュレーション結果の書き戻しとともに提供します。 |
| 動員 | ケース、プレイブック、ダッシュボード、STIX、CSV、PDFエクスポート、ライブストリーム、TAXIIコレクションにより、知識をすべてのチームの手に届けます。 |
ギャラリー
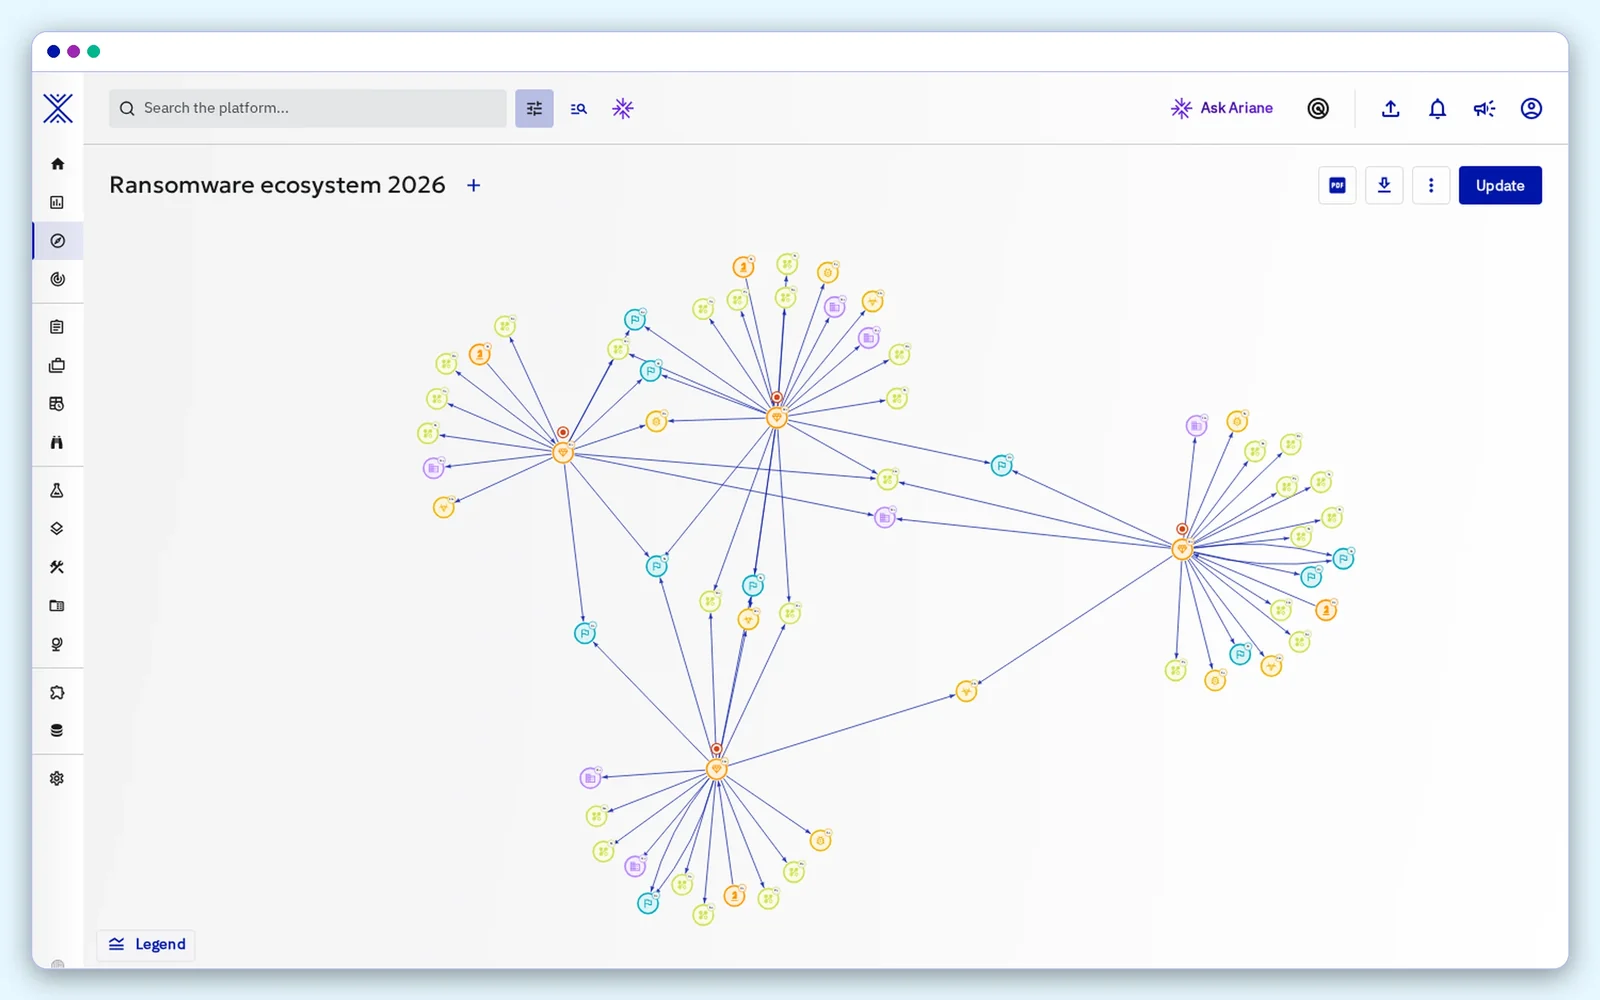
ナレッジグラフ。 脅威、技術、標的、脆弱性を1つの調査で探索できます。 |
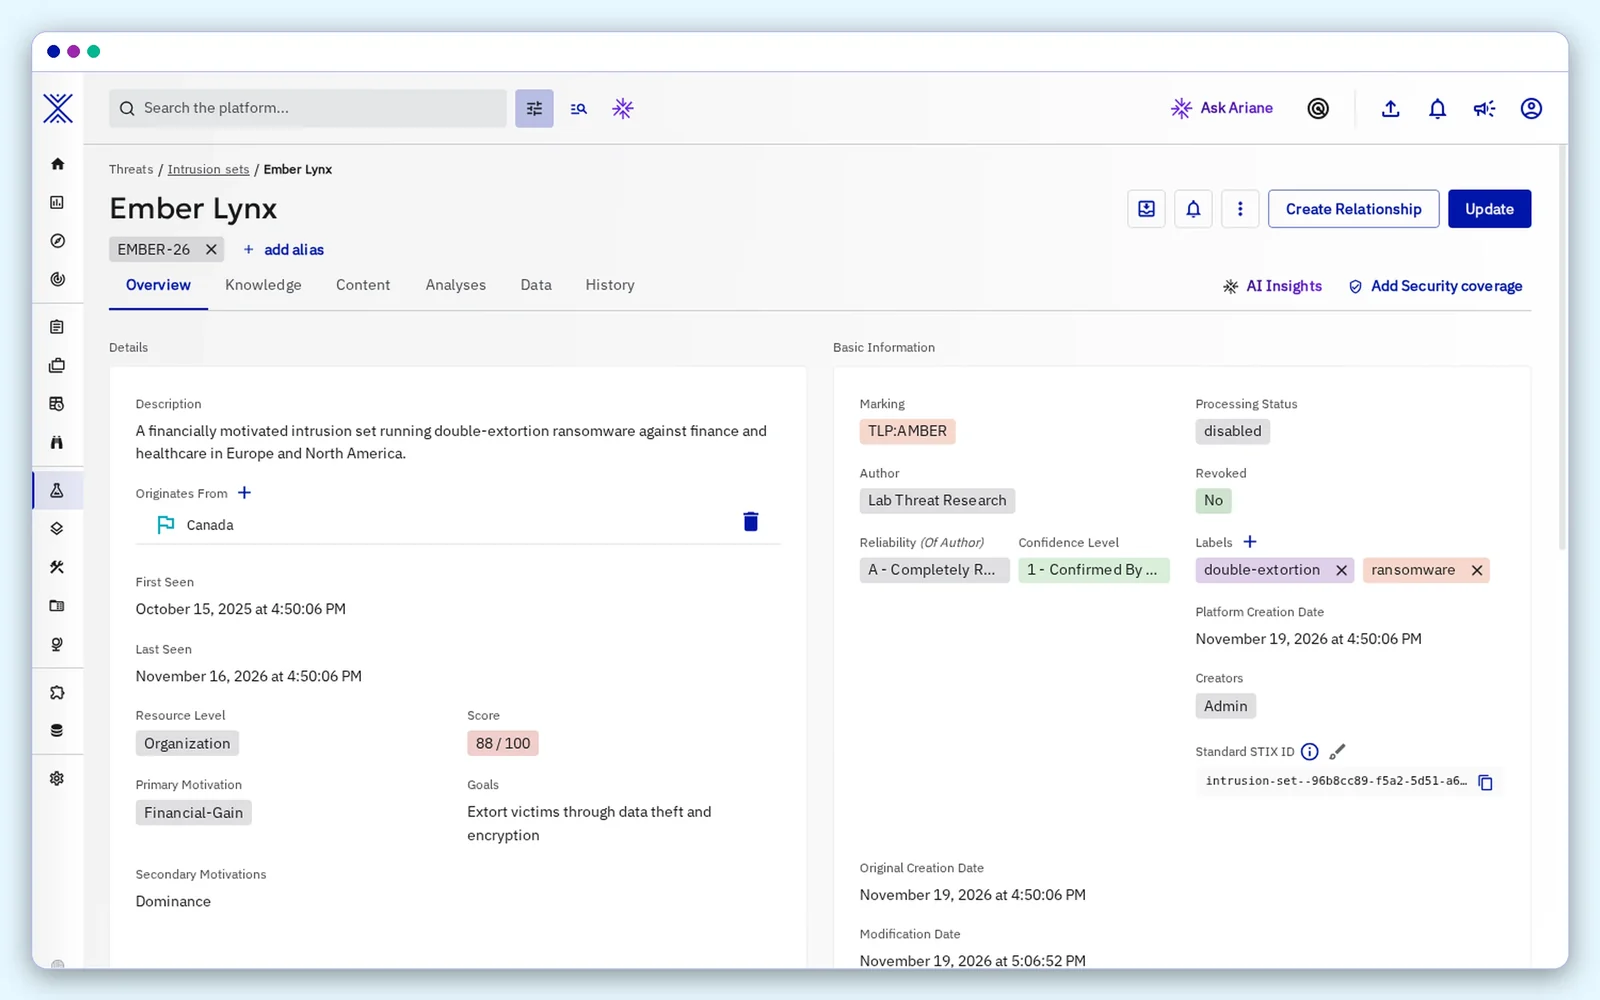
脅威アクター。 敵対者が誰で、何を標的とし、どのように活動するかを1ページで把握できます。 |
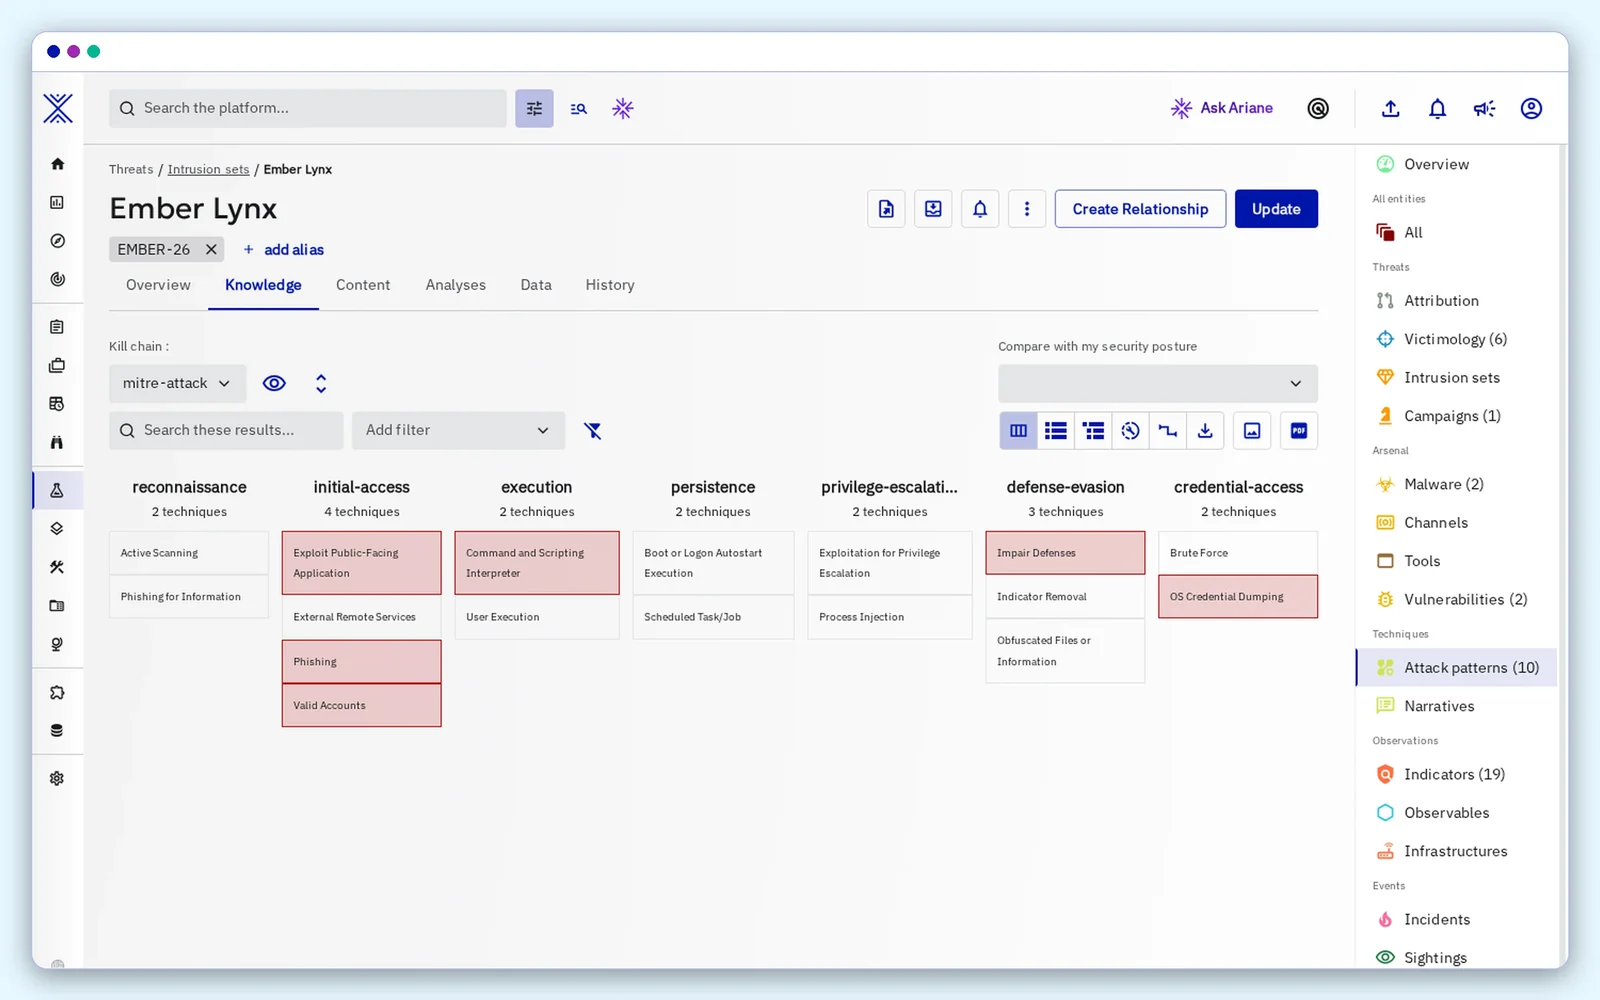
ATT&CKマトリクス。 MITRE ATT&CKマトリクス上で脅威の技術とそのカバレッジを確認できます。 |
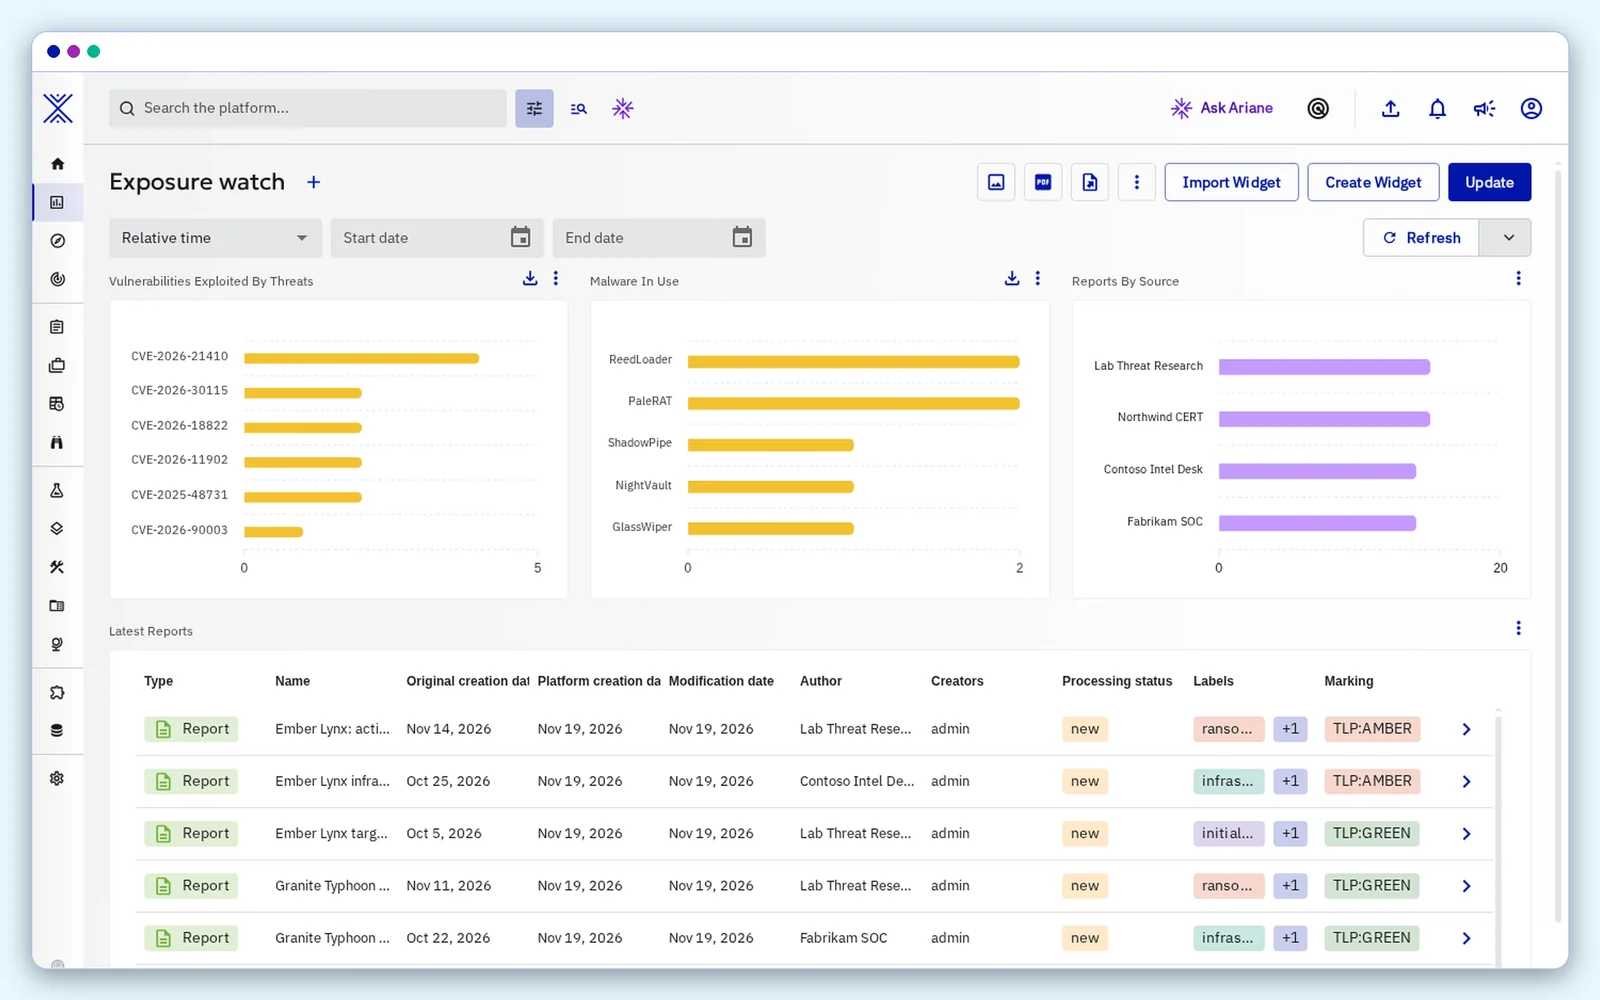
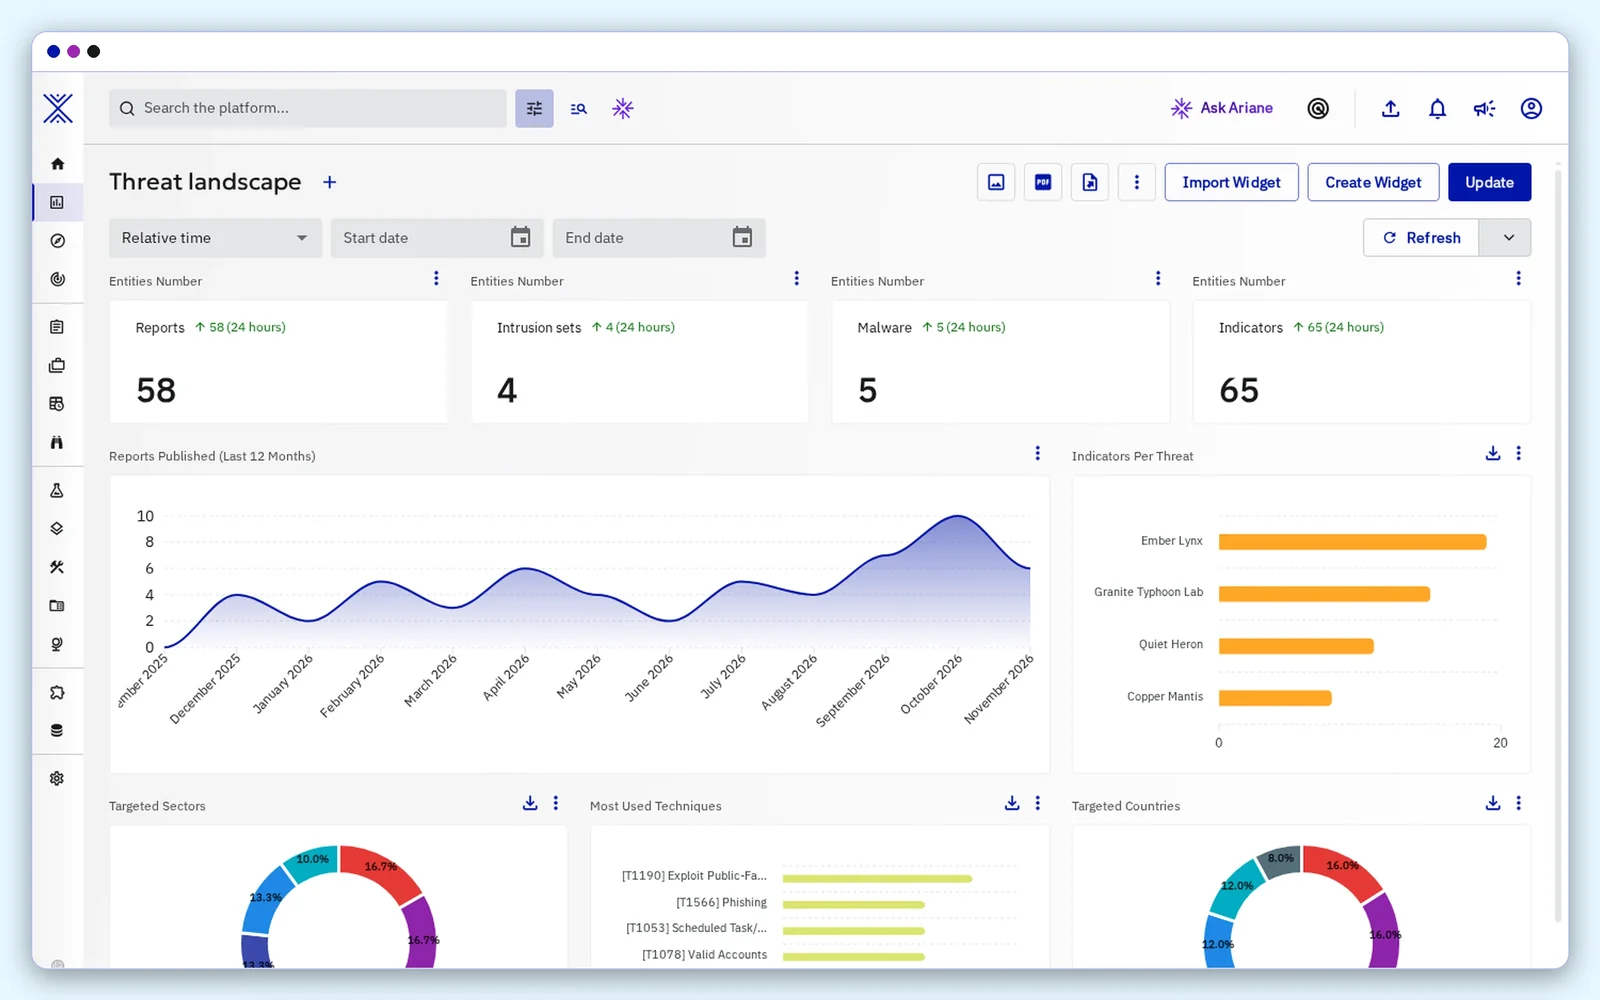
ダッシュボード。 任意のクエリ、変数、プリセットに対するウィジェットを、必要に応じて公開共有できます。 |
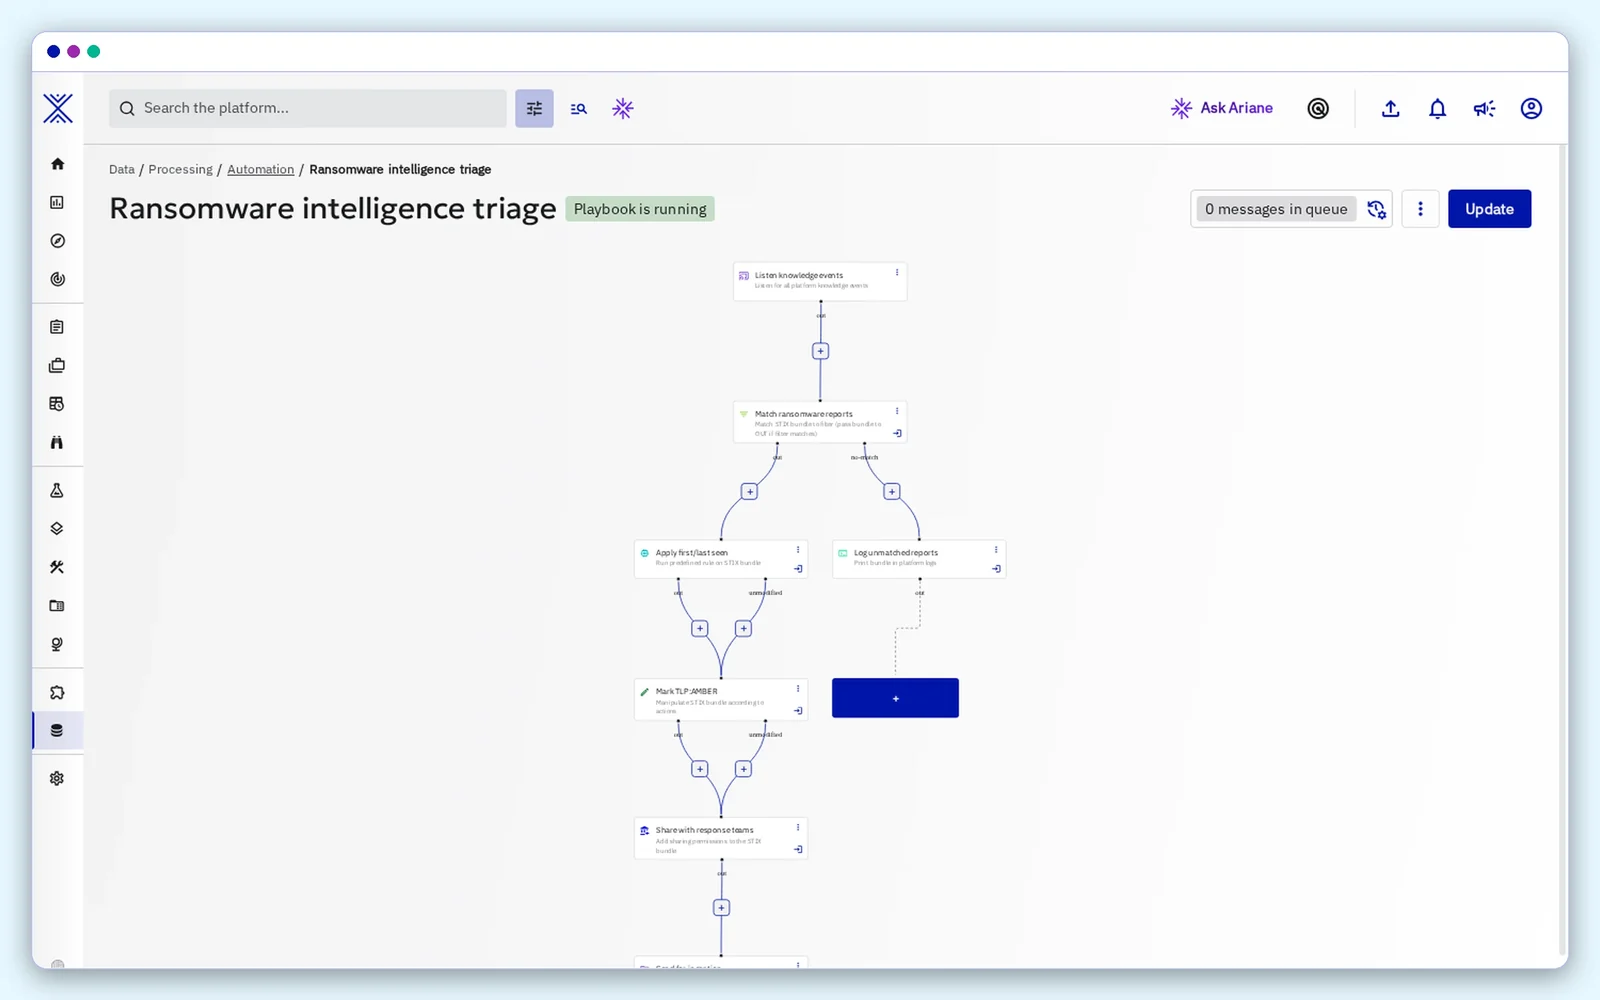
プレイブック。 取り込んだデータをビジュアルエディターで選別、エンリッチ、ルーティングできます。 |
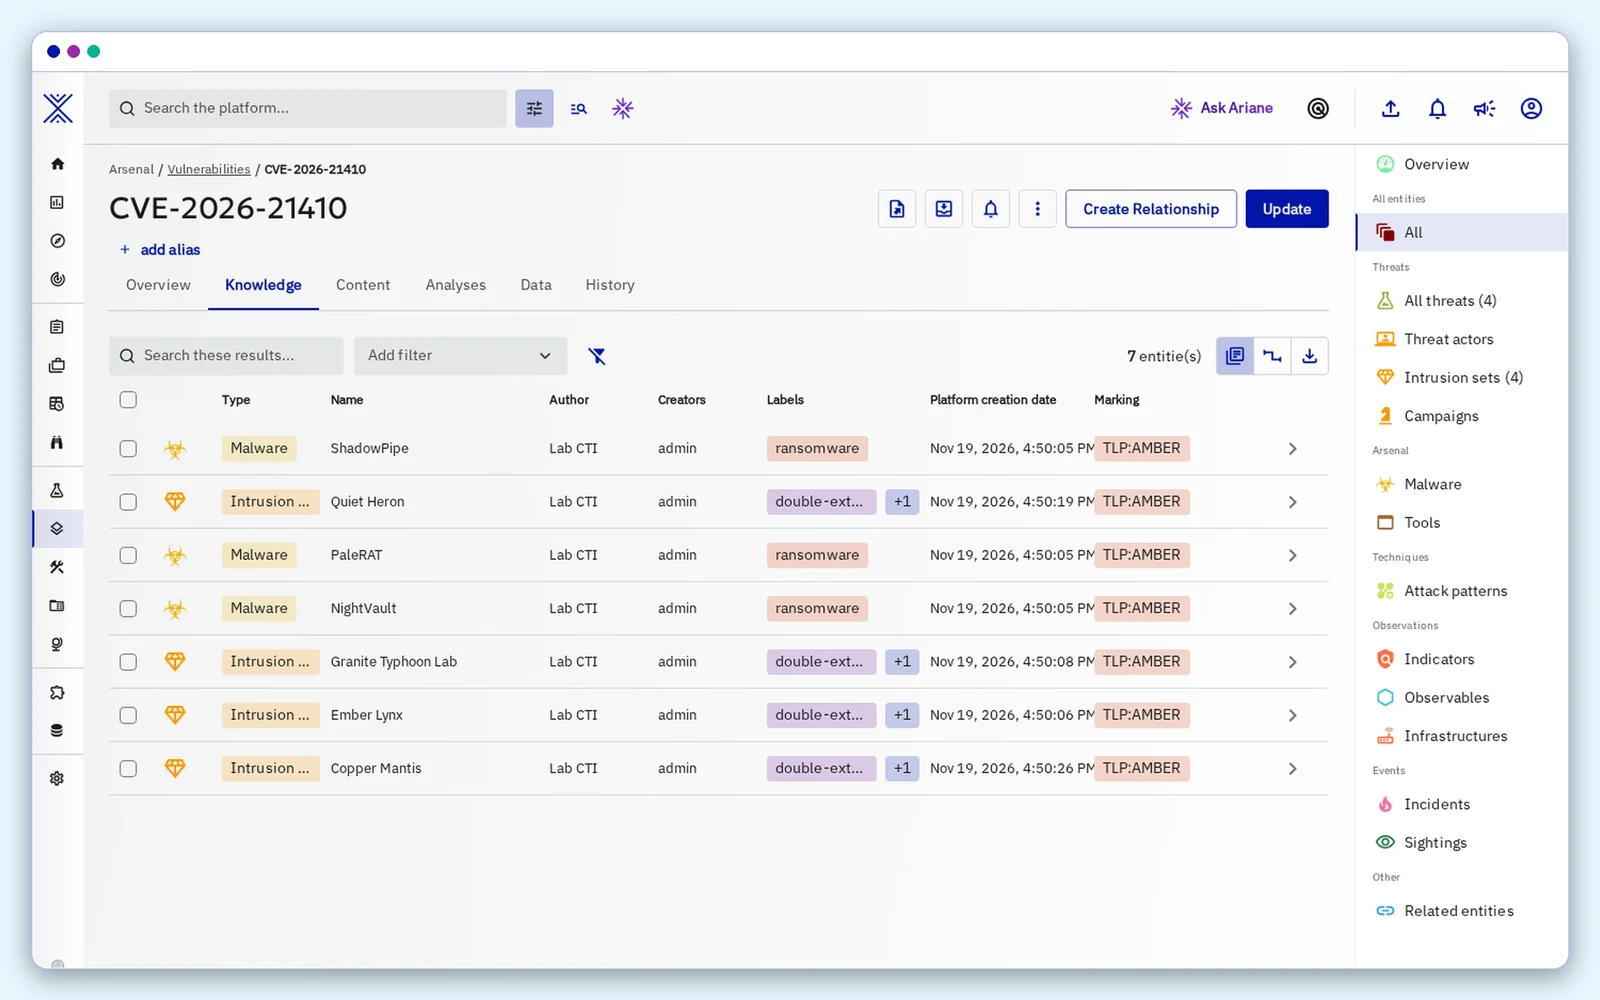
脆弱性のコンテキスト。 パッチ適用前に、どの脅威がCVEを悪用し、どのマルウェアがそれを搭載しているかを把握できます。 |