
NetAlertX v26.9.0
集中型ネットワークの可視性と継続的な資産発見。デバイスを監視し、変更を検出し、分散ネットワーク全体で認識を維持します。


NetAlertX - ネットワーク可視化 & アセットインテリジェンスフレームワーク
![main][main]
📷 クリックしてさらにスクリーンショットを表示
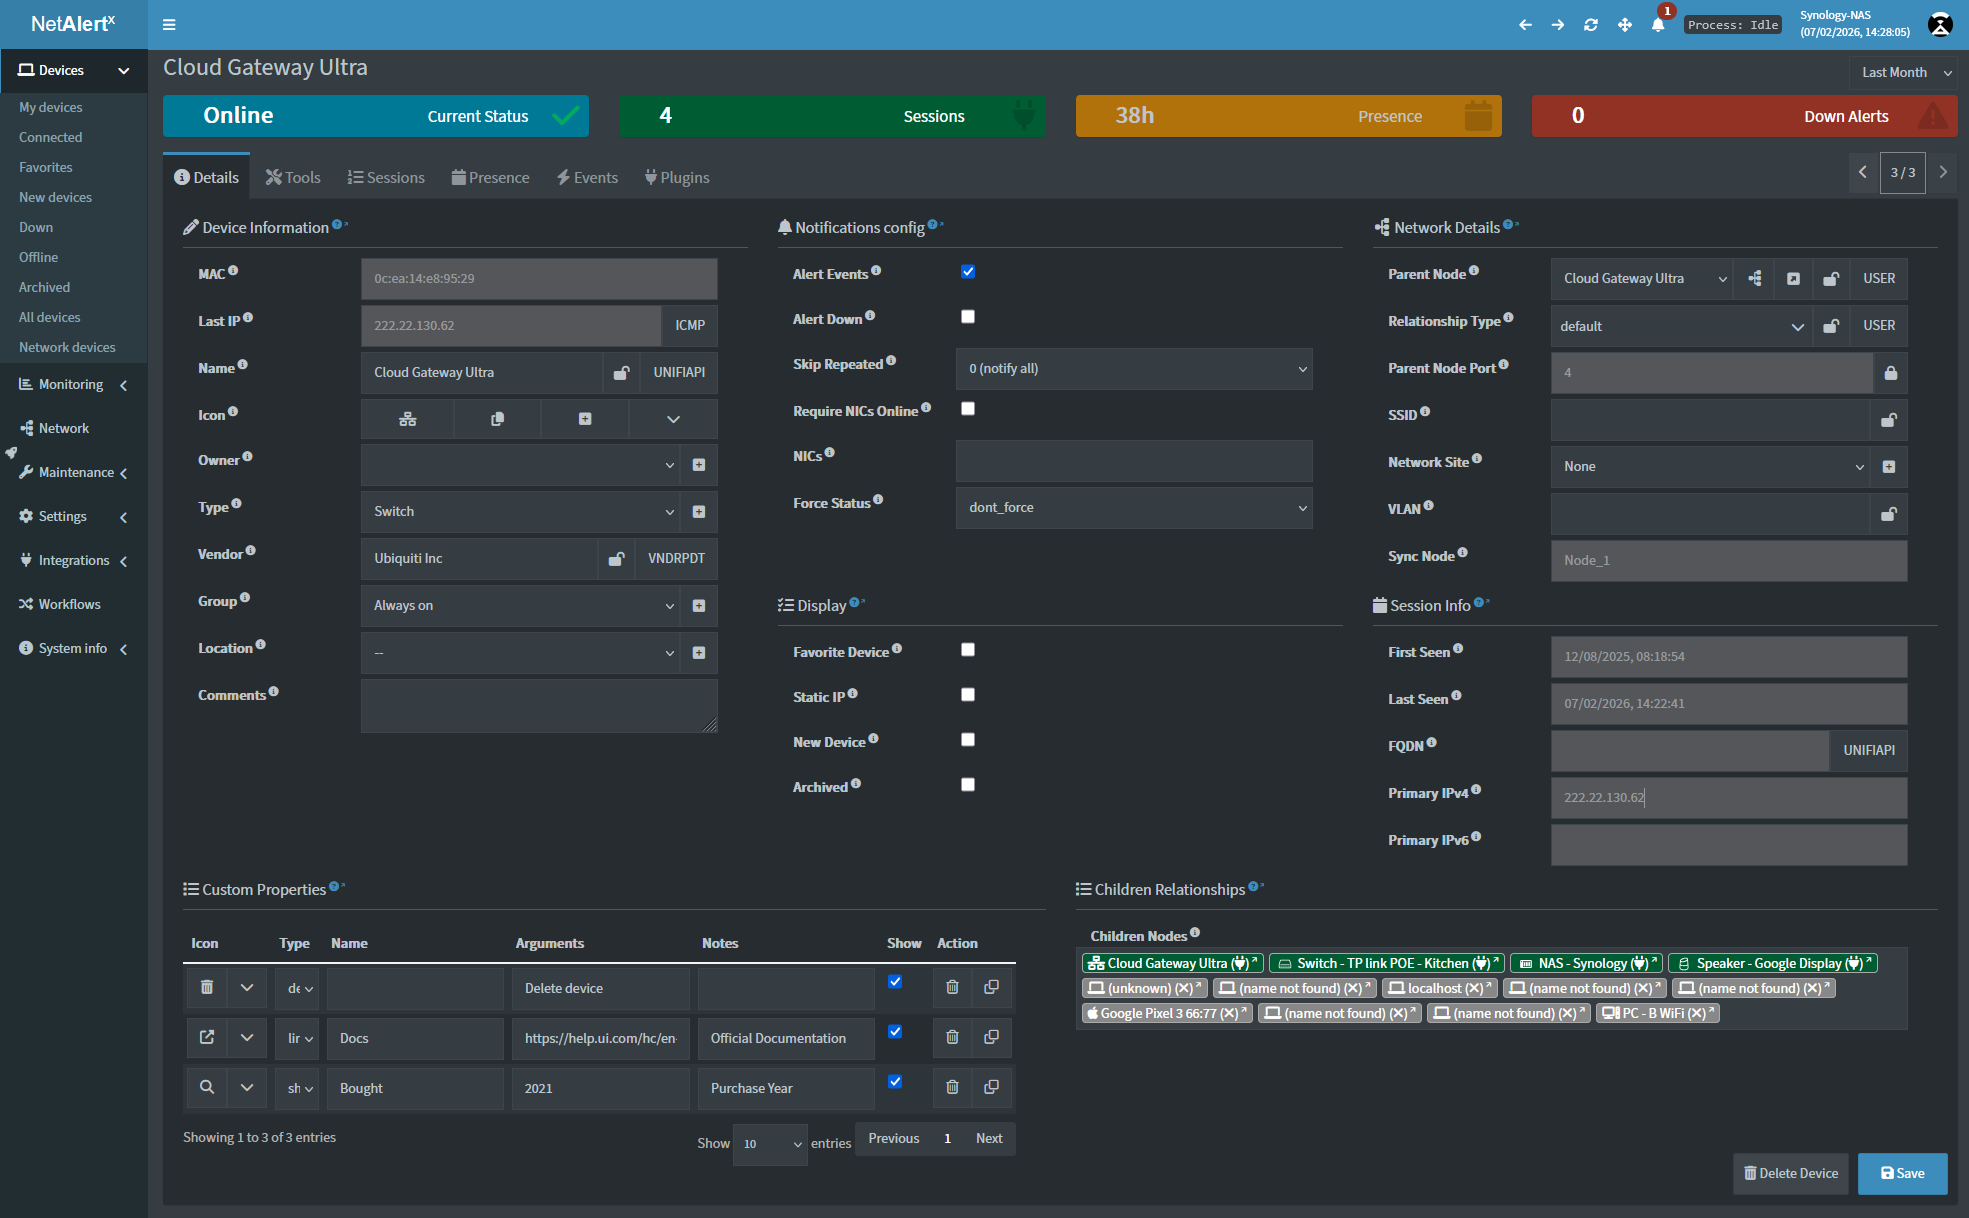
| ![Main screen][main] | ![device_details 1][device_details] | ![Screen network][network] |
|---|---|---|
| ![presence][presence] | ![maintenance][maintenance] | ![settings][settings] |
| ![sync_hub][sync_hub] | ![report1][report1] | ![device_nmap][device_nmap] |
さらに多くのGIFやスクリーンショットは https://netalertx.com/ をご覧ください 📷。
NetAlertXは、ホームラボ、ITチーム、MSP、分散環境向けのネットワーク可視化およびアセットインテリジェンスプラットフォームです。単一のインターフェースから、リモートサイト、VLAN、支店、セグメント化されたネットワーク全体にわたる集中管理されたネットワーク可視化と継続的なアセット検出を提供します。
NetAlertXは、接続されたデバイスのリアルタイムな信頼できる情報源を提供し、シャドーITや不正なハードウェアの特定を支援し、コンプライアンス施策をサポートし、分散した顧客環境全体にわたる運用ワークフローを自動化します。
NetAlertXを使用して、シャドーIT、不正なハードウェア、IPAMのドリフト、その他サービスチームにとって重要な変更を発見できます。マルチサイト同期、レポート、ワークフロー、Webhookにより、MSPは完全なNMSやSIEMのオーバーヘッドなしに問題を未然に防ぐことができます。
目次
クイックスタート
[!WARNING] 重要: 古いインストールをアップグレードする場合は、詳細な手順について移行ガイドをお読みください。バージョンごとの移行シナリオが記載されているので、インストールされているバージョンに一致するものを選択してください。
DockerでNetAlertXを数秒で起動:
docker run -d \
  --network=host \
  --restart unless-stopped \
  --cap-add=NET_RAW \
  --cap-add=NET_ADMIN \
  --cap-add=NET_BIND_SERVICE \
  -v /local_data_dir:/data \
  -v /etc/localtime:/etc/localtime:ro \
  --tmpfs /tmp:uid=20211,gid=20211,mode=1700 \
  -e PORT=20211 \
  -e APP_CONF_OVERRIDE='{"GRAPHQL_PORT":"20214"}' \
  ghcr.io/netalertx/netalertx:latest
注: /local_data_dir には config フォルダと db フォルダが含まれている必要があります。
ソースリポジトリから直接コンテナ化されたインスタンスをデプロイするには、次のBASHシーケンスを実行します:
git clone https://github.com/netalertx/NetAlertX.git
cd NetAlertX
docker compose up --force-recreate --build
# To customize: edit docker-compose.yaml and run that last command again
設定にヘルプが必要ですか? 使用ガイドまたは完全なドキュメントをご確認ください。
Home Assistantユーザーの方へ: こちらをクリックしてNetAlertXを追加
その他のインストール方法については、インストールドキュメントをご確認ください。
|| Dockerガイド || リリース || ドキュメント || プラグイン || ウェブサイト
機能
検出 & アセットインテリジェンス
不正なアセットの検出、接続状態の変化、IPアドレス管理(IPAM)のドリフトを継続的に監視します。検出 & スキャン方法には以下が含まれます: arp-scan、Pi-hole - DBインポート、Pi-hole - DHCPリースインポート、汎用DHCPリースインポート、UNIFIコントローラーインポート、SNMP対応ルーターインポート。利用可能なプラグインの完全なリストについてはプラグインドキュメントをご確認ください。
通知ゲートウェイ
Apprise経由のTelegramを含む80以上のサービスに通知を送信したり、ネイティブのPushsafer、Pushover、またはNTFYパブリッシャーを使用できます。
統合とプラグイン
データとデバイスの変更をHome Assistantにフィードしたり、APIエンドポイントを読み取ったり、Webhookを使用してカスタム自動化フローを設定できます。プラグインシステムを使えば、わずか15分で独自のスキャナーを構築することもできます。
ワークフロー
ワークフローモジュールは、デバイスの分類とクリーンアップポリシーを適用することでITガバナンスを自動化します。新しく検出されたデバイスを特定のネットワークノードに割り当てたり、特定のベンダーのデバイスを自動グループ化したり、オンラインで検出された場合にデバイスのアーカイブを解除したり、デバイスを自動削除したりする必要がある場合でも、このモジュールはニーズに合わせて自動化を調整する柔軟性を提供します。
MSP & マルチサイト監視
NetAlertXは、VLANや支店向けのSync Nodesを通じて、リモートサイトや分離された環境全体にわたる集中監視を可能にし、複数のネットワークにわたるアセットの統合された可視性を提供します。NOCスタイルのウォールボードダッシュボード、Prometheusメトリクスエクスポート、デバイスガバナンスのためのワークフロー自動化、スケーラブルなネットワーク運用のための集中アラートを備えた分散検出をサポートします。
ドキュメント
こちらですべてのドキュメントを参照するか、以下から特定のインストールオプションに移動してください。
対応ブラウザ: Chrome、Firefox
- [インストール] Docker
- [インストール] Home Assistant
- [インストール] ベアメタル
- [インストール] Unraidアプリ
- [セットアップ] 使用方法と設定
- [開発] APIドキュメント
- [開発] カスタムプラグイン
セキュリティとプライバシー
NetAlertXはローカルネットワークをスキャンし、接続されたデバイスに関するメタデータを保存できます。デフォルトでは、すべてのデータはローカルに保存されます。通知や統合を明示的に設定しない限り、外部サービスに情報が送信されることはありません。
コンプライアンスとハードニング:
- 認証付きのリバースプロキシの背後で実行する
- ファイアウォールを使用してWeb UIへのアクセスを制限する
- セキュリティパッチのために定期的に最新バージョンに更新する
- リバースプロキシ経由のロールベースアクセス制御(RBAC): 既存のSSO/IDプロバイダーと統合して、安全なダッシュボードアクセスを実現します。
詳細についてはセキュリティのベストプラクティスをご覧ください。
MSP、NOC、分散ネットワーク向けに設計
NetAlertXは、VLAN、支店、顧客環境、分離されたネットワーク、リモートサイト全体にわたる集中監視をサポートします。
Sync Nodesを使用すると、分散コレクターがデバイスインベントリとネットワーク可視化データを安全に中央ハブに送信し、すべての拠点にわたる統合監視、アラート、アセット追跡を可能にします。
これにより、MSPやNOCは、直接アクセスや集中スキャンインフラストラクチャを必要とせずに、多くの独立したネットワークの単一の運用ビューを提供できます。
一般的な導入例には、MSPウォールボード、NOCダッシュボード、マルチサイトインベントリ監視、リモートオフィス検出などがあります。
FAQ
Q: VLANやリモートサブネットを監視するにはどうすればよいですか?
A: コンテナが適切なネットワークアクセスを持っていることを確認してください(例: Linuxでは --network host を使用)。また、UIでスキャン方法が適切に設定されていることを確認してください。
Q: 高可用性のために推奨されるデプロイ方法は何ですか? A: データベースの整合性のために永続ボリュームマウントを使用したDocker経由でのデプロイと、安全なアクセスのためにリバースプロキシの背後で実行することを推奨します。
Q: これはインターネットにデータを送信しますか? A: いいえ。クラウドベースの通知を設定しない限り、すべてのスキャンとデータはローカルに留まります。
Q: Dockerなしで使用できますか? A: ベアメタルインストールガイドに従って、自分のハードウェアに直接アプリケーションをインストールできます。
Q: データはどこに保存されますか?
A: /data/config フォルダと /data/db フォルダに保存されます。これらのフォルダを定期的にバックアップしてください。
トラブルシューティングのヒント
- 一部のスキャナー(例: ARP)は、異なるサブネット上のデバイスを検出できない場合があります。回避策についてはリモートネットワークガイドをご覧ください。
- Wi-Fiのみのネットワークでは、正確な検出のために代替スキャナーが必要になる場合があります。
- 大規模なネットワークでは、スパムを防ぐために通知のスロットリングが必要になる場合があります。
- 一部のシステムでは、低レベルのスキャンに昇格された権限(例:
CAP_NET_RAW)が必要になる場合があります。
最新のバグレポートと解決策についてはGitHub Issuesを確認し、公式ドキュメントを参照してください。