

SuperDiagnosticTool v1.0.5
Google Geminiを活用したAI搭載のWindows診断・自動修復ツール。クラッシュ検出、パフォーマンス最適化、マルウェアスキャン、PowerShell修復スクリプトの生成。ユニバーサルハードウェア対応(1~128+コア)。無料・オープンソース。
SuperDiagnosticTool
AI搭載のWindows診断・修復ツール


SuperDiagnosticToolは、リアルタイムのハードウェアテレメトリを収集し、Google Gemini APIに送信して分析を行い、検出された問題に対処するためのPowerShell修復スクリプトを生成します。生成されたスクリプトは、ユーザーに実行を促す前に、複数の検証レイヤーを通過する必要があります。
スクリーンショット
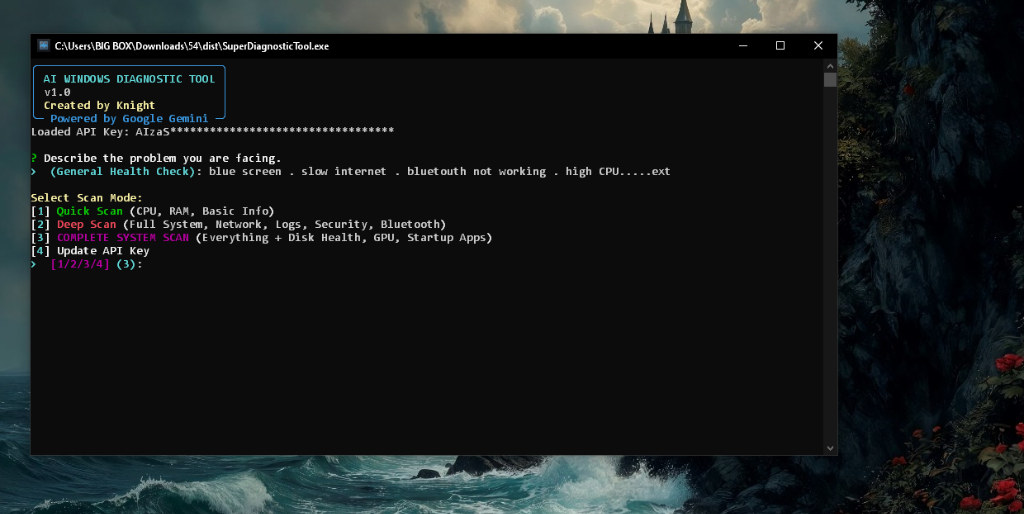
スキャンモードの選択と問題の説明入力を行うメインインターフェース
主な機能
ユニバーサルなハードウェアサポート
- 動的スケーリング: あらゆるCPU構成(1~128以上のコア)に自動的に適応
- ハードウェア非依存のロジック: レガシーシステム(Intel Pentium)からハイエンドワークステーション(AMD Threadripper、Intel Xeon)まで動作
- 安全なフォールバック: サポートされていないハードウェアクエリ(CPU周波数、バッテリー、スワップメモリ)を安全に処理
- 低スペック最適化: リソースに制約のあるハードウェアへの負荷を避ける軽量な実行
インテリジェントなAI分析
- Google Gemini統合: Gemini APIによるAI搭載のシステム分析と診断
- コンテキスト認識の推奨事項: ユーザーが報告した問題と収集したシステムテレメトリを関連付け
- セキュリティ監査: 不審なプロセス、リソースリーク、潜在的なマルウェアの兆候をスキャン
- 修正後の検証: 自動修正と手動対応が必要な項目を区別する完了レポートを生成
多層セーフティアーキテクチャ
Geminiが生成したスクリプトは、ユーザーに実行の承認を求める前に、4つの連続したチェックを通過します:
検証パイプライン
- ナレッジベース照合: AIのソリューションを、テスト済みで既知の正常な修復パターンのセットと照合
- ドライランシミュレーション: 変更が行われる前に、意図されたすべての変更(サービス、ファイル、レジストリ)をプレビュー
- スクリプト検証(
ScriptValidator): 3段階のチェック — ブラックリスト(破壊的パターンの強制ブロック)、不審なパターンの検出(エイリアスと難読化を考慮)、および0~100スケールのリスクスコアリング - クリティカルパス傍受(
CriticalPathInterceptor): HKLM/HKCUレジストリキーやSystem32パスに触れるスクリプトを、ユーザーが明示的に確認するまで停止するゼロトラストゲート
安全制限
- システム復元ポイント: 変更前に自動的に作成
- 実行前後のスナップショット: 行われたすべての変更を検出して記録するための完全なシステム状態のキャプチャ
- ロールバック生成: 実行が失敗した場合に、選択的なロールバックスクリプトを自動生成
- 実行ログ: すべてのアクションをタイムスタンプ付きで
%TEMP%\superdiagnostic_execution_*.logに記録
PowerShell 実行
- 管理者権限の確認: スクリプトは続行する前に昇格をチェックします
- 変数のサニタイズ: 正規表現ベースのエスケープにより、
$env:変数を構文エラーなく保持します - サービス安全性チェック: Start/Stop/Set 操作の前にサービスの存在を確認します
- 監視付き実行: スクリプトは
subprocess.run経由で実行され、厳格な 5 分のタイムアウト、stdout/stderr の完全なキャプチャ、および一時ファイルの自動クリーンアップを備えています。これは VM やコンテナによる分離ではなく、ホストレベルでの直接実行です。上記の検証レイヤーが主要な安全境界となります。 - エラー処理: PowerShell ラッパーには try/catch/finally ブロックが含まれ、行ごとのエラー報告を行います
包括的なシステムスキャン
- パフォーマンス指標: CPU 使用率(全体 + コアごと)、メモリの内訳、リソース消費の上位プロセス
- ネットワークインテリジェンス: アクティブなインターフェース、DNS 設定、Wi-Fi 信号強度、接続テスト
- セキュリティ整合性: アンチウイルス状態、ファイアウォールプロファイル、Windows Update 履歴
- ハードウェアの健全性: ディスクの SMART 状態、GPU 情報、バッテリー状態(ノート PC)
- システムサービス: スタートアップアプリケーション、失敗したサービス、重要なイベントログ
- プロセス監査: 異常なリソース使用やファイルの場所を持つプロセスを特定します
人間中心のレポート
- プロフェッショナルな HTML レポート: ダークテーマでレスポンシブな診断レポート(視覚的な指標付き)
- 過去形の完了表現: レポートでは完了したアクションを反映するため
[FIXED]、[CLEANED]、[DISABLED]タグを使用します - 手動対応セクション: 自動修正とユーザーの介入が必要な項目を明確に分離します
- タイムスタンプ付きアーカイブ: すべてのレポートは履歴追跡のため
AI_Reports/に保存されます
クイックスタート
ダウンロード
SuperDiagnosticTool.exe をダウンロード — スタンドアロン実行ファイル(Python 不要)
この実行ファイルは署名されていません。初回実行時に Windows SmartScreen が警告を表示します。続行方法については TRUST_GUIDE.md を参照してください。実行前に検証したい場合は、代わりにソースからビルドしてください。
要件
- Windows 10 または Windows 11
- 管理者権限(システムテレメトリと修復に必要)
- Google Gemini API キー(無料キーを取得)
初回実行
SuperDiagnosticTool.exeをダウンロードして実行します- プロンプトが表示されたら Google Gemini API キーを入力します
- システムの問題を説明します
- スキャンモードを選択します(Quick / Deep / Complete)
- AI 分析と生成された修復スクリプトを確認します
- 実行を承認するか、詳細な HTML レポートを表示します
インストール(開発者向け)
前提条件
- Python 3.8 以上
- pip パッケージマネージャー
依存関係のインストール
ツールの依存関係を他の Python プロジェクトから分離するため、仮想環境を作成します:
python -m venv .venv
Windows コマンドプロンプトで有効化し、その後リポジトリに記載されている依存関係をインストールします:
.venv\Scripts\activate
pip install -r requirements.txt
PowerShellでは、次のコマンドで環境をアクティブ化します:
.\.venv\Scripts\Activate.ps1
PowerShell がアクティベーションスクリプトをブロックする場合は、ユーザーとして PowerShell を開き、Set-ExecutionPolicy -Scope CurrentUser RemoteSigned を一度実行してから、アクティベーションコマンドを再度試してください。
ソースから実行
python super_diagnose_v2.py
スキャンを開始する前に、ソースツリーと依存関係の準備が整っていることを確認するには、次を実行します:
python -m compileall src super_diagnose_v2.py
コマンドはエラーなく完了するはずです。このツールは実行時に依然として Windows と管理者権限を必要とします。これは、いくつかの診断が PowerShell と保護されたシステム情報を使用するためです。
使用方法
API キーの設定
オプション A: 対話形式での入力(初回使用時に推奨)
- ツールは初回実行時に API キーの入力を求めます
- 利用可能な場合、キーは Windows DPAPI(
keyring)を介して安全に保存されます
オプション B: 環境変数 コマンドプロンプト:
set GEMINI_API_KEY=your_api_key_here
PowerShell:
$env:GEMINI_API_KEY = "your_api_key_here"
オプション C: 手動キーファイル
ツールディレクトリに gemini.key を作成します:
your_api_key_here
スキャンモード
| モード | スキャン対象 | ユースケース |
|---|---|---|
| クイックスキャン | CPU、RAM、基本情報 | 迅速なパフォーマンスチェック |
| ディープスキャン | システム、ネットワーク、セキュリティ、ログ、Bluetooth、プロセス | 包括的なトラブルシューティング |
| コンプリートスキャン | 上記すべて + ディスクヘルス、GPU、スタートアップアプリ | 完全なシステム監査 |
ワークフロー例
1. Run the tool
   > SuperDiagnosticTool.exe

2. Describe your issue
   > High CPU usage and slow performance

3. Select scan mode
   > 3 (Complete System Scan)

4. Wait for AI analysis
   [Scanning system layers...]
   [Processing telemetry...]

5. Review the generated remediation script
   > Execute? (y/n)

6. View the HTML report
   > Open detailed report? (y/n)
技術的詳細
コードアーキテクチャ
- モジュール式設計 — 各診断カテゴリは独立した関数
- 全体にわたる try/except ブロックによる包括的なエラー処理
- サポートされていない機能に対するグレースフルフォールバックを備えたハードウェア非依存のクエリ
- すべてのパブリッククラスとメソッドに標準的な Python docstring
PowerShell スクリプト生成
- 実行前の管理者権限の検証
- 構文エラーを防ぐための正規表現ベースの変数エスケープ
- 環境変数(
$env:TEMP、$env:PATH)を正しく保持 - すべての操作前の存在チェックを伴う安全なサービス管理
Gemini AI 統合
- 信頼性の高い出力解析のための区切りセクション(
[ANALYSIS_START]、[FIX_START])を含む構造化プロンプト - 収集されたシステムテレメトリのスナップショットを使用したコンテキスト認識分析
- 完了した修復アクションに対する過去形の報告規約
セキュリティとプライバシー
お使いのマシンに留まるもの
- すべてのシステムスキャンと分析はローカルで実行されます。
- このツールによって外部サーバーにテレメトリが保存されることはありません。
外部に送信されるもの
- AI の推奨事項を生成するため、テレメトリのスナップショット(CPU 負荷、メモリ、プロセス名、イベントログエントリ、ネットワーク状態)が Google の Gemini API に送信されます。
- お客様の API キーは、Google へのすべてのリクエストに含まれます。
- このデータが Google 側でどのように扱われるかについては、Google のプライバシーポリシーをご確認ください。
その他のセキュリティ特性
- API キーの保存: 利用可能な場合は Windows DPAPI(
keyring)を介して保存されます。バージョン管理にコミットされることはありません。 - 管理者の透明性: すべての修復スクリプトは完全に表示され、実行前にユーザーの明示的な承認が必要です。
- デフォルトで非破壊的: レジストリとファイルの変更には、
CriticalPathInterceptorの通過とユーザーの明示的な確認が必要です。 - オープンソース: 完全なソースコードは GPL v3.0 の下で独立したレビューに利用できます。
追加のセキュリティドキュメントについては SECURITY.md を参照してください。
トラブルシューティング
「API キーが無効」エラー
- キーが正しく、Google AI Studio で有効であることを確認してください
- キーに隠れた空白や改行文字がないか確認してください
- キーで Gemini API へのアクセスが有効になっていることを確認してください
「管理者として実行されていません」
- 実行ファイルを右クリックし、「管理者として実行」を選択してください
- または、ツールが権限昇格を要求したときに UAC プロンプトを許可してください
「モジュールが見つかりません」エラー(Python バージョン)
pip install --upgrade psutil google-generativeai rich
PowerShell スクリプトが失敗する
- Windows PowerShell 5.1 以降がインストールされていることを確認してください
- 生成されたスクリプトは
AI_Reports/remediation.ps1に保存されます — エラーがないか手動で確認してください
ソースからのビルド
自動ビルド(推奨)
このプロジェクトでは、バージョンタグのプッシュ時に GitHub Actions を使用して Windows 実行ファイルをビルドします: