
 #1
ウェブアプリケーションとAPIをテスト、悪用、および保護するためのツール。
Kitploit おすすめ
 schierlm/javapayload
JavaPayload は、純粋な Java エクスプロイトまたは一般的な設定ミス (パスワード保護されていない Tomcat マネージャーやデバッガーポートなど) からのポストエクスプロイテーションに使用される純粋な Java ペイロードのコレクションです。
 synacktiv/laravel-crypto-killer
Laravelアプリケーションにおける復号化メカニズムの不適切な実装を悪用するために設計されたツール。
 mrcl0wnlab/shellshockhunter
シェルショック脆弱性をテストするためのシンプルなツールです。
 earthboundkid/heffalump
リバースプロキシURL経由で悪意のあるボットに無限のランダムデータを提供し、そのメモリとストレージリソースを枯渇させるエンドレスHTTPハニーポット。
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: Ivanti Connect Secure における SSRF 脆弱性
 jas502n/cve-2019-19781
Citrix ADCを標的としたCVE-2019-19781用のPythonエクスプロイト。テンプレートインジェクションを使用して脆弱なゲートウェイでリモートコード実行を実現します。
 pbnj/infosec-interview-questions
🗒️ [作業中] 情報セキュリティ職の面接質問コレクション
 doyensec/csptplayground
CSPTPlayground 是一个开源演练场,用于查找和利用客户端路径遍历(CSPT)。
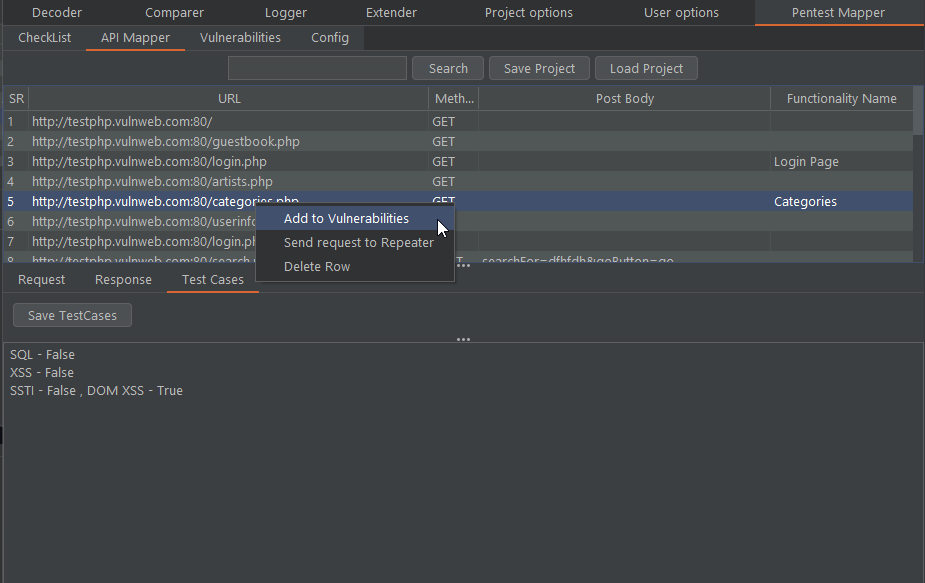 anof-cyber/pentest-mapper
Burp Suite拡張機能。ペネトレーションテスターやバグバウンティハンター向けに、チェックリストの管理、フローのマッピング、テストケースの作成、脆弱性の追跡を実現します。
 payatu/cve-2015-6086
PoC for CVE-2015-6086
 xteam-wing/cve-2021-22205
CVE-2021-22205向けPocsuite3
 0neb1n/cve-2020-16947
CVE-2020-16947の概念実証エクスプロイト。Microsoft OutlookのRCEで、不正なHTMLコンテンツによってヒープバッファオーバーフローとリモートコード実行が引き起こされます。
 gobysec/weblogic
WebLogicの脆弱性探索を初心者からエキスパートまで。
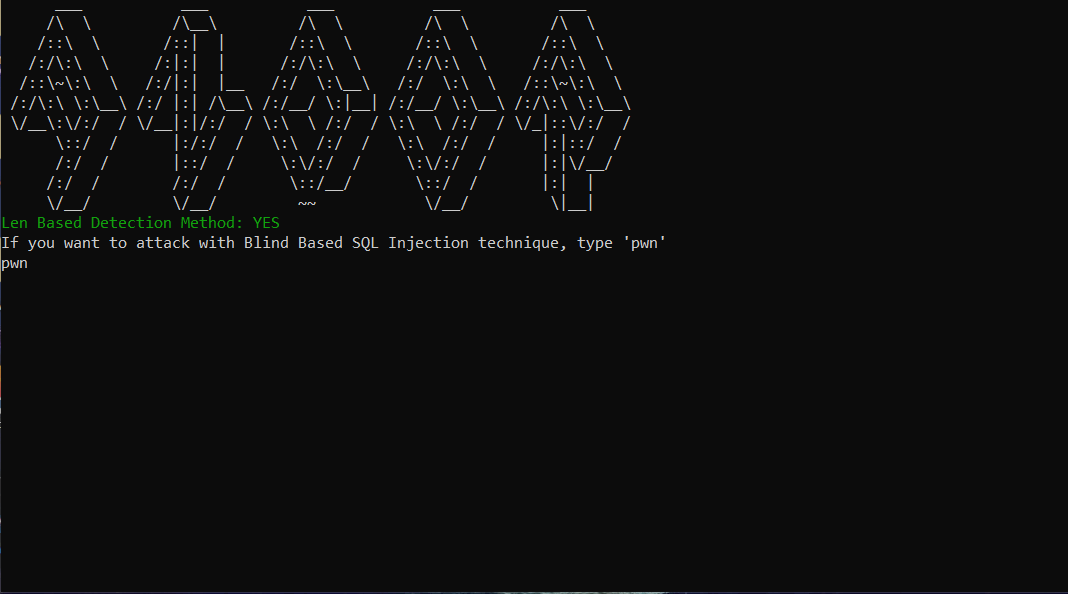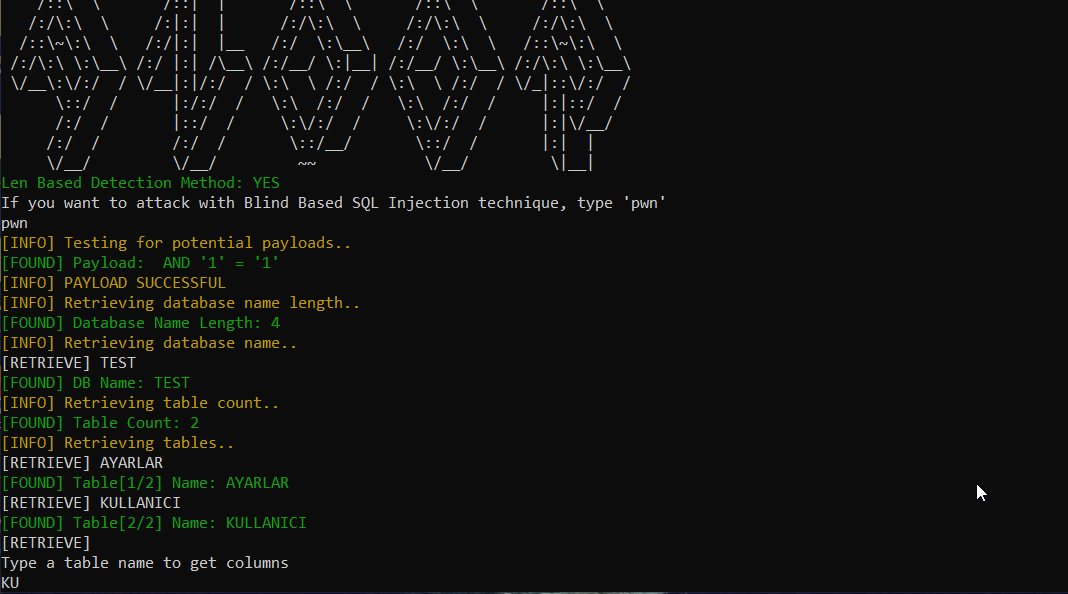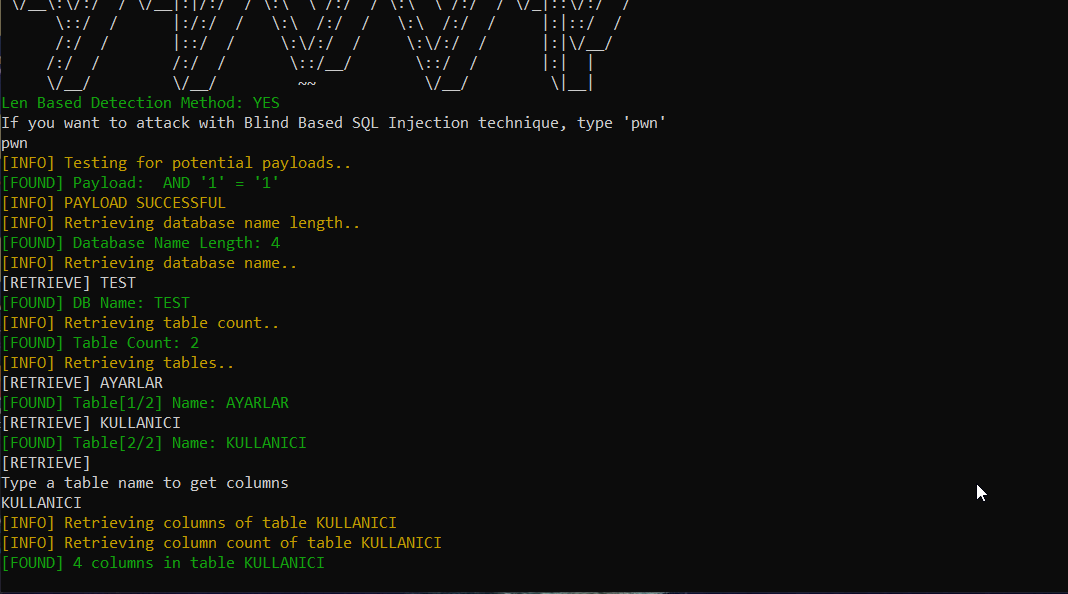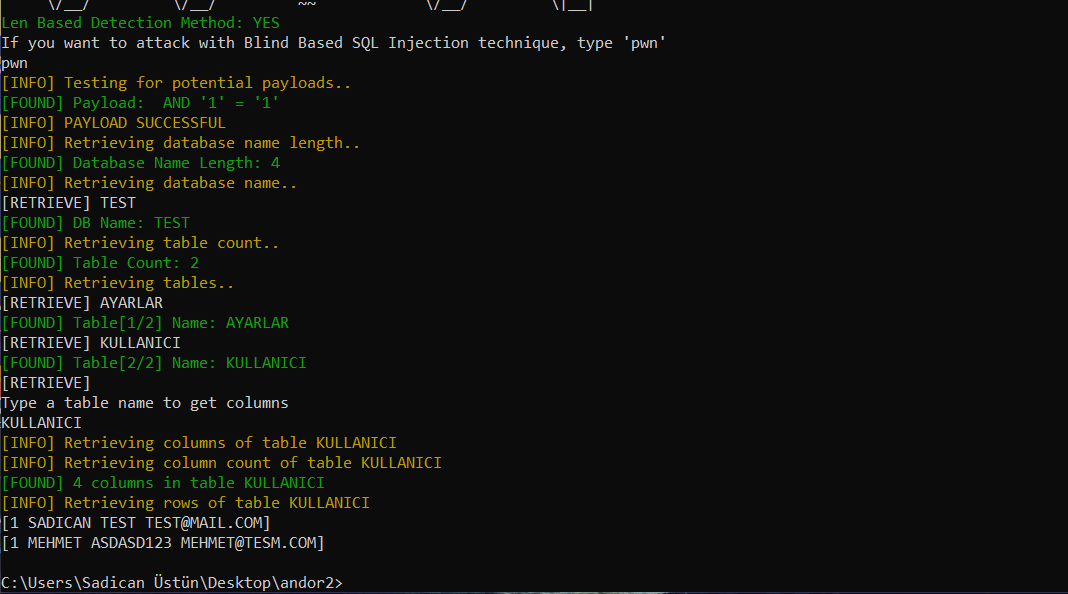 sadicann/andor
Golang製ブラインドSQLインジェクションツール
 sirpedrotavares/proxylogon-exploit
proxylogon エクスプロイト - CVE-2021-26857
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 horizon3ai/proxyshell
CVE-2021-34473、CVE-2021-34523、CVE-2021-31207 の概念実証
 asaotomo/hx0-hawkeye
軽量なブラウザトラフィックキャプチャとセキュリティ分析拡張機能で、ブラウザのサイドバーからキャプチャ、インターセプト、変更、リプレイ、ルールベースの検出、AI支援分析の完全なワークフローを実行できます。(A lightweight browser extension for traffic…








