
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Pentest-Mapper — Burp Suite拡張機能。ペネトレーションテスターやバグバウンティハンター向けに、チェックリストの管理、フローのマッピング、テストケースの作成、脆弱性の追跡を実現します。 | Kitploit

ツール/GitHubGitHub/anof-cyber/pentest-mapper
脆弱性分析ウェブセキュリティペネトレーションテスト
GitHubanof-cyber/pentest-mapper

Pentest-Mapper

Burp Suite拡張機能。ペネトレーションテスターやバグバウンティハンター向けに、チェックリストの管理、フローのマッピング、テストケースの作成、脆弱性の追跡を実現します。

リポジトリを見るウェブサイト
11938433年前Kitploit レビュー済み
共有

Pentest Mapper

Pentest Mapper は、Burp Suite の拡張機能であり、Burp Suite のリクエストログをカスタムのアプリケーションテストチェックリストと統合します。この拡張機能は、アプリケーションペネトレーションテストのためのシンプルなフローを提供します。ユーザーがペネトレーションテストのためにアプリケーションのフローをマッピングし、アプリケーションとその脆弱性をより詳細に分析できるようにする機能が含まれています。各フローからのAPI呼び出しは、機能名またはフロー名と関連付けることができます。この拡張機能により、ユーザーは各フローまたはAPIをカスタムチェックリストの脆弱性にマッピングまたは関連付けることができます。

インストール

  • 拡張機能は Burp Suite BApp Store から利用可能です

ドキュメント

https://anof-cyber.github.io/Pentest-Mapper/

機能概要

1. チェックリスト

カスタムチェックリストを読み込むことができます

2. API マッパー

各API呼び出し、フロー、および各API呼び出しのテストケースを追跡できます

3. 脆弱性

脆弱性を追跡し、各パラメータとAPI呼び出しをチェックリストの脆弱性と重要度にマッピングできます

4. 設定

プロジェクトまたは拡張機能データの自動保存とチェックリストの自動読み込みを設定できます。また、すべてのデータをワンクリックでインポートおよびエクスポートできます

機能

1. チェックリスト

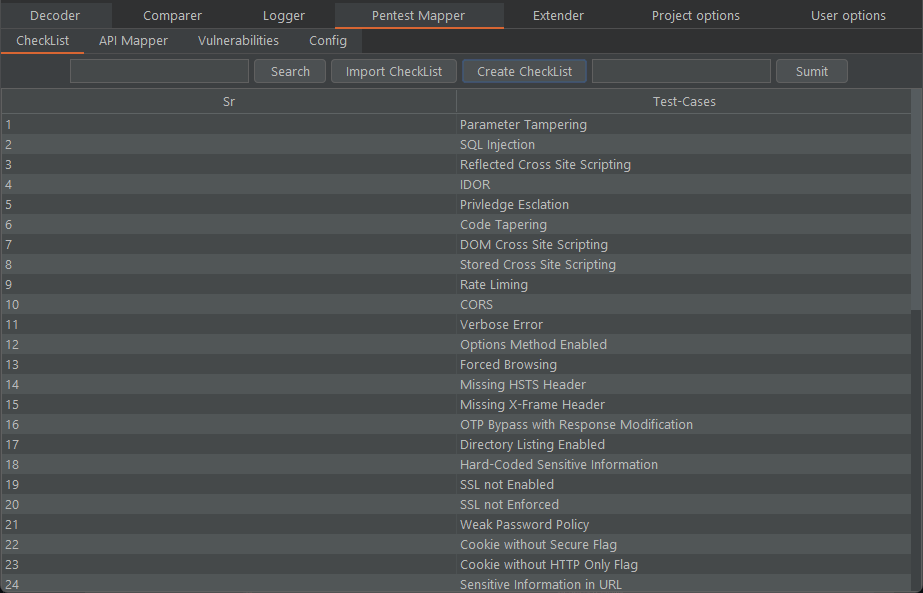
チェックリストタブでは、ユーザーがカスタムチェックリストを作成またはアップロードし、各API呼び出しをアップロードしたチェックリストの脆弱性にマッピングできます。
picture

2. API マッパー

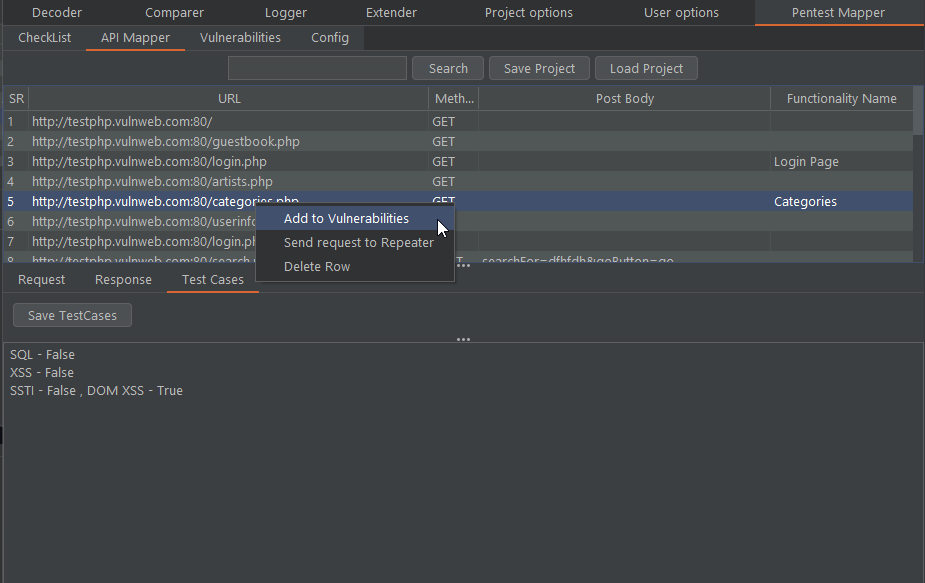
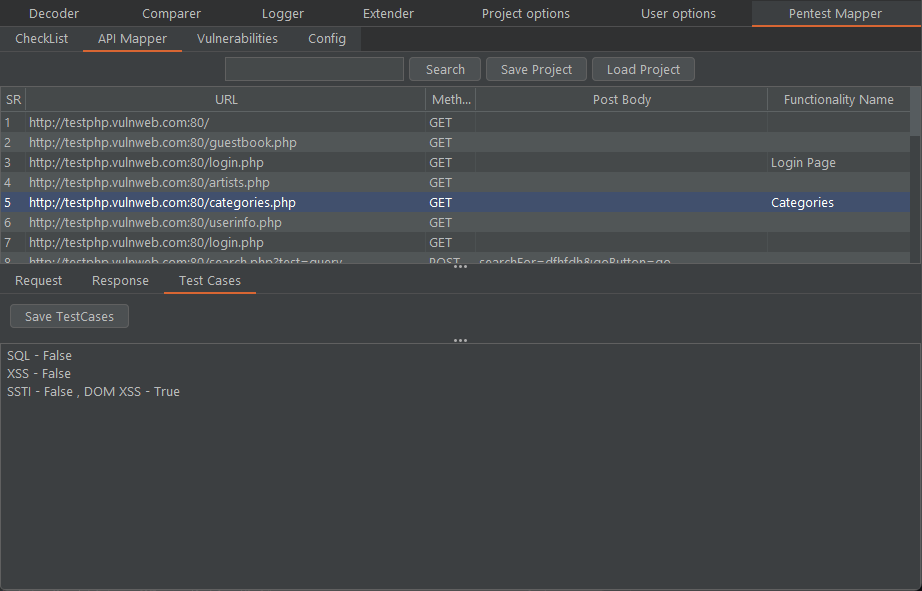
API マッパータブでは、プロキシまたはリピータタブからのHTTPリクエストをログに記録し、そのリクエストをフローにマッピングし、フローに基づいてリクエストを並べ替えることができます。また、拡張機能にログされた各API呼び出しに対してコメントやテストケースを記述することもできます。このタブでは、各APIをチェックリストの脆弱性にマッピングできます。
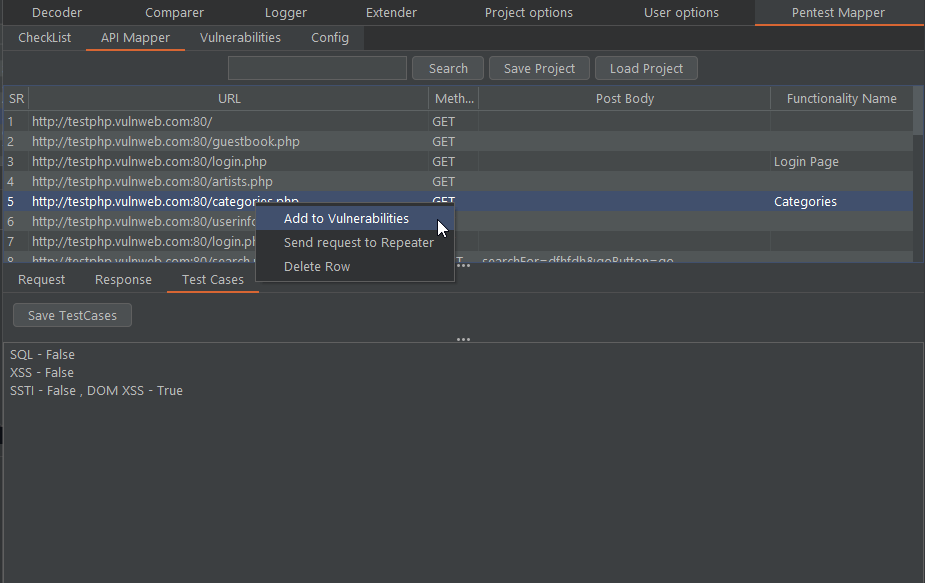
picture

picture

3. 脆弱性

このタブにはURLとパラメータが保存され、ユーザーは選択したAPIを脆弱性にマッピングできます。

picture picture

4. 設定

設定タブでは、指定した時間間隔での自動保存の時間と出力場所を設定できます。また、チェックリストファイルの自動読み込みや、データのインポート・エクスポートをワンクリックで行うこともできます。プロキシからのスコープドメインに対する自動保存と自動ログのリクエストをオン/オフにすることもできます。

picture

リクエストの送信

picture


未実装

  • ワンクリックインポート・エクスポート
  • プロジェクトデータの自動保存
  • スコープAPIとリクエストのオプション付き自動ログ
  • 3つのテーブルすべてに検索オプションを追加し、長いテーブルを管理
  • 脆弱性からの長いチェックリスト選択の解決
  • チェックリストファイルの自動更新
  • 脆弱性を重要度にマッピング
  • カスタムおよびデフォルトのCVSSスコア生成
  • APIマッパーでの複数行選択
  • 設定から自動保存のオン/オフ
  • コードの最適化
  • 個別のリクエストを完了としてマーク
  • 脆弱性に対するリクエストとレスポンスの許可
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →