#1

 mufeedvh/log4jail
Log4J(Log4Shell、別名CVE-2021-44228)攻撃を防止するためのファイアウォールリバースプロキシ。
 malwareinfosec/fiddlezap
OWASP ZAP用の正規表現ベースの悪意のあるトラフィック検出アドオン。URIおよびHTMLパターンのマッチングにより侵害されたWebサイトをフラグ付けし、カラーコードされたアラートとタグ付けでWebセッション分析を支援します。
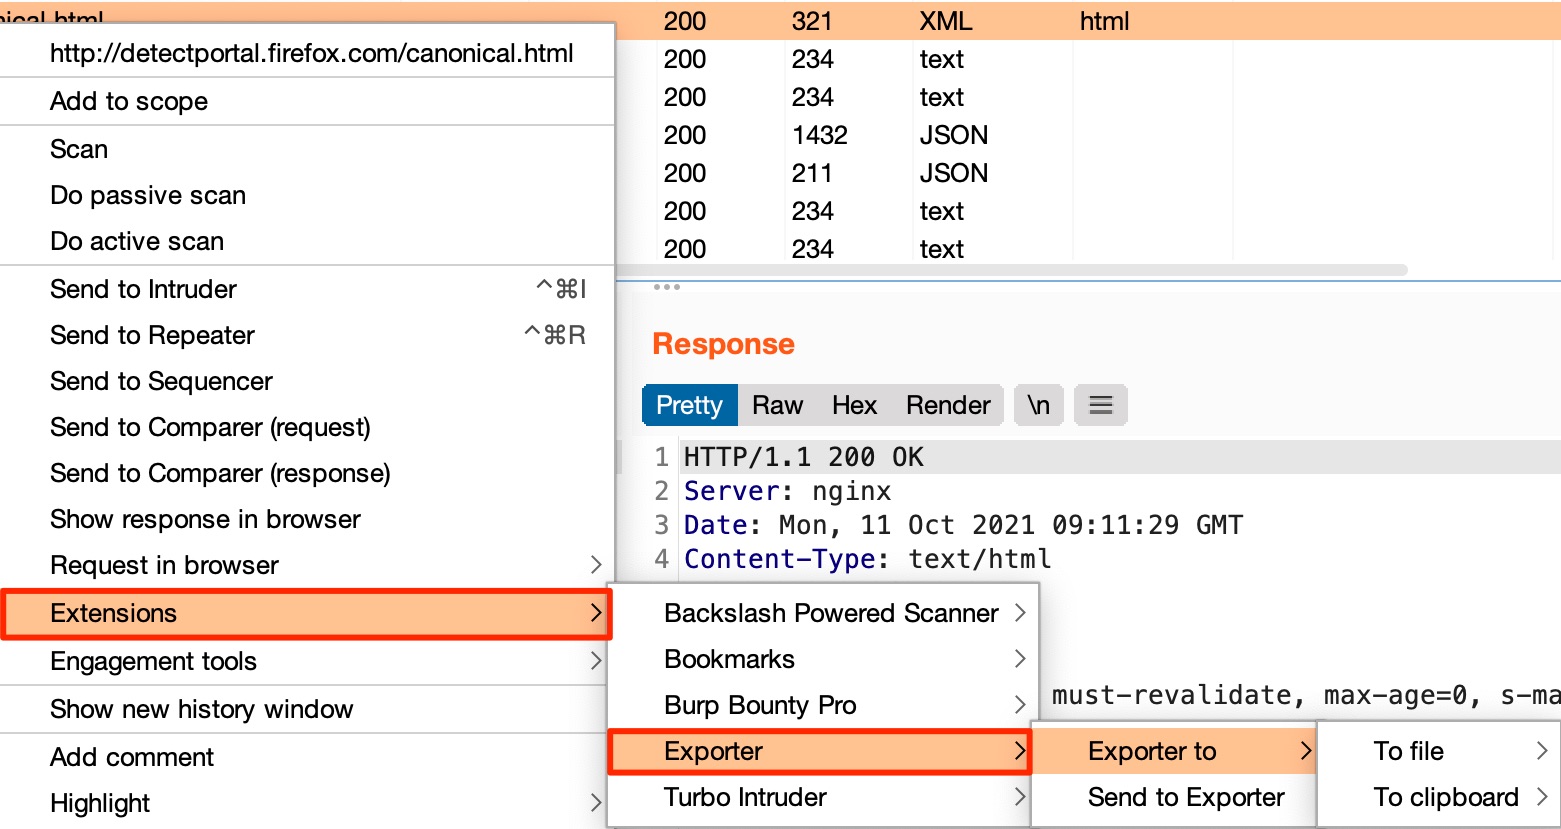 artssec/burp-exporter
Exporter は、リクエストをファイルまたはクリップボードに、複数のプログラミング言語の関数としてコピーする Burp Suite 拡張機能です。
 dongpohezui/cve-2021-33045
Dahuaカメラの認証バイパス(CVE-2021-33045)のエクスプロイト。mitmproxyを使用して/RPC2_Loginへのログインリクエストをインターセプトし、改ざんします。
 nccgroup/decoder-improved
Burp Suite用の改良されたデコーダー
 secretsquirrel/bdfproxy
MITM経由でバイナリをパッチ: BackdoorFactory + mitmProxy。
 johndoe31415/ratched
Ratchedは、ペネトレーションテストを目的とした透過型Man-in-the-Middle TLSプロキシです。
 ethicalhackingplayground/erebus
Erebusは、nucleiのようなYAMLベースのテンプレートエンジンを使用したパラメータベースの脆弱性スキャンのための高速ツールです。
 ebryx/aes-killer
AES暗号化トラフィックをリアルタイムで復号するBurpプラグイン
 asciimoo/morty
プライバシーに配慮したWebコンテンツサニタイザープロキシサービス
 nccgroup/solitude
Solitudeは、誰でも独自のプライバシー調査を実施できるようにするプライバシー分析ツールです。好奇心旺盛な初心者でも、より高度な研究者でも、Solitudeはアプリ内のユーザープライバシーを評価するプロセスを誰にでもアクセスしやすくします。
 nabla-c0d3/ssl-kill-switch2
iOSおよびmacOSアプリケーション内で、証明書ピンニングを含むSSL証明書の検証を無効化するブラックボックスツール。
 secforce/tunna
Tunnaは、あらゆるTCP通信をHTTP上でラップしてトンネリングするツールセットです。完全にファイアウォールで保護された環境でのネットワーク制限を回避するために使用できます。
 alejandro-llanes/http_bridge
SOCKS5-to-HTTP プロキシブリッジは、任意のTCPストリーム(SSH、SMTP、TLS)を標準のHTTPリクエストを通じてトンネリングし、ネットワークトラフィックの難読化とファイアウォール回避を可能にします。
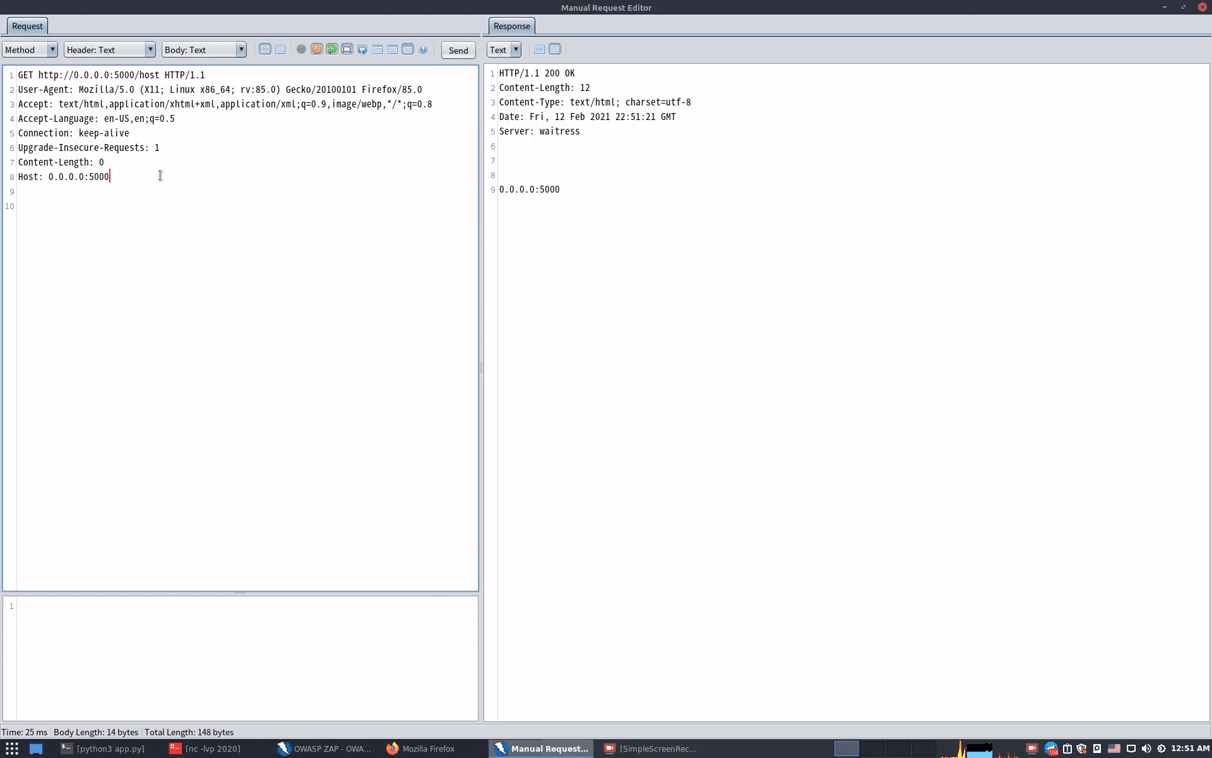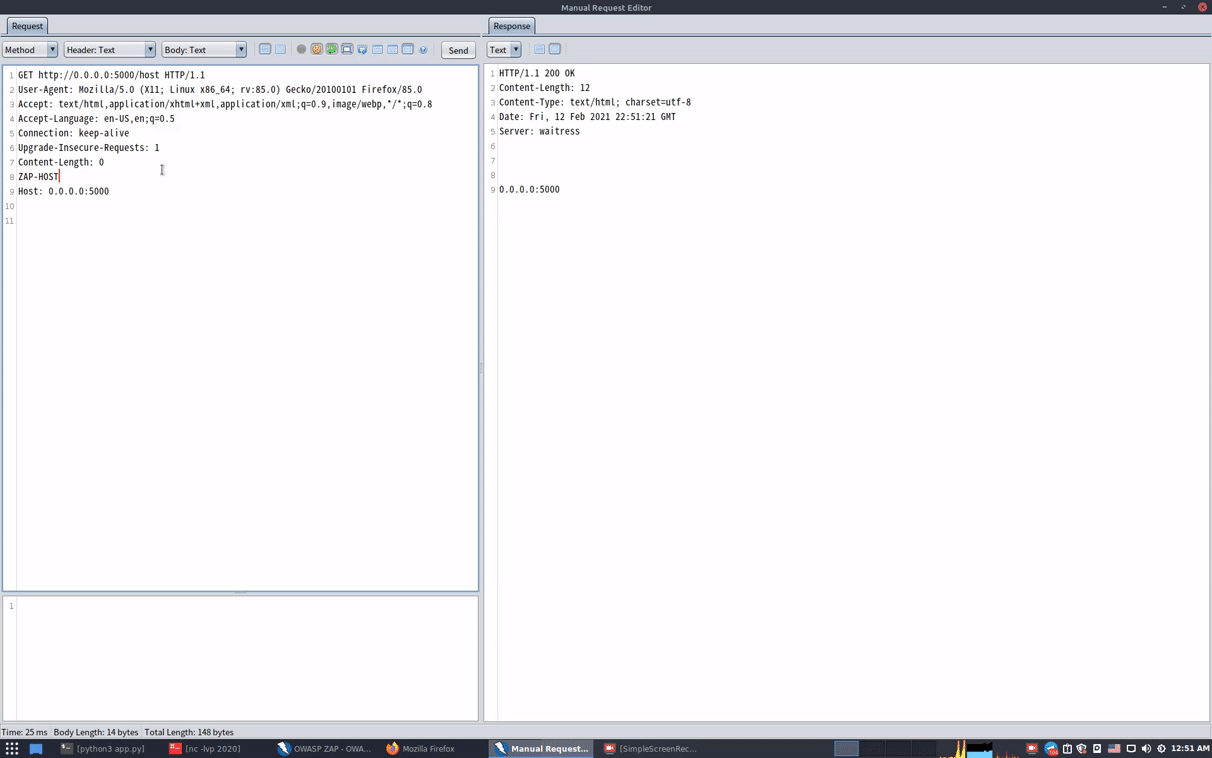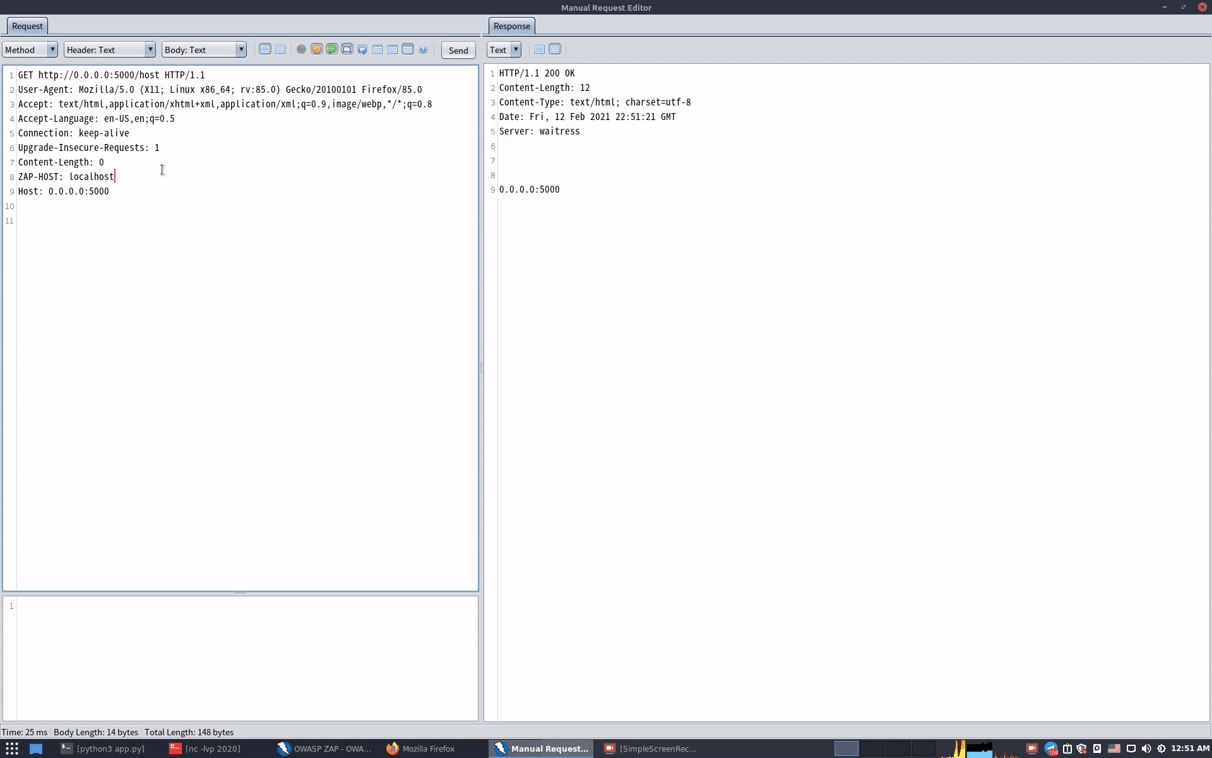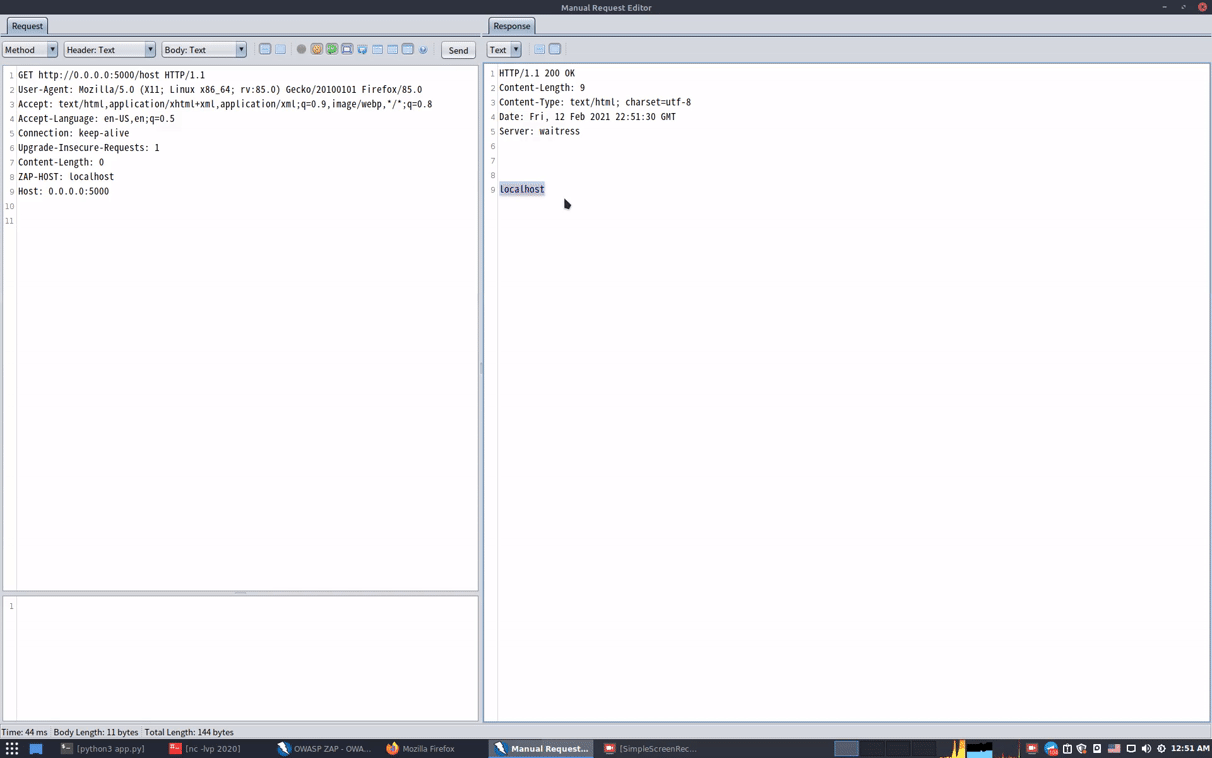 mindpatch/zaphoster
zaproxy における host header エラーの修正
 pownjs/cdb
一般的なChrome Debug Protocolタスクを自動化し、コマンドラインからWebアプリケーションのデバッグを支援し、HTTPリクエストとレスポンスを能動的に監視・傍受します。
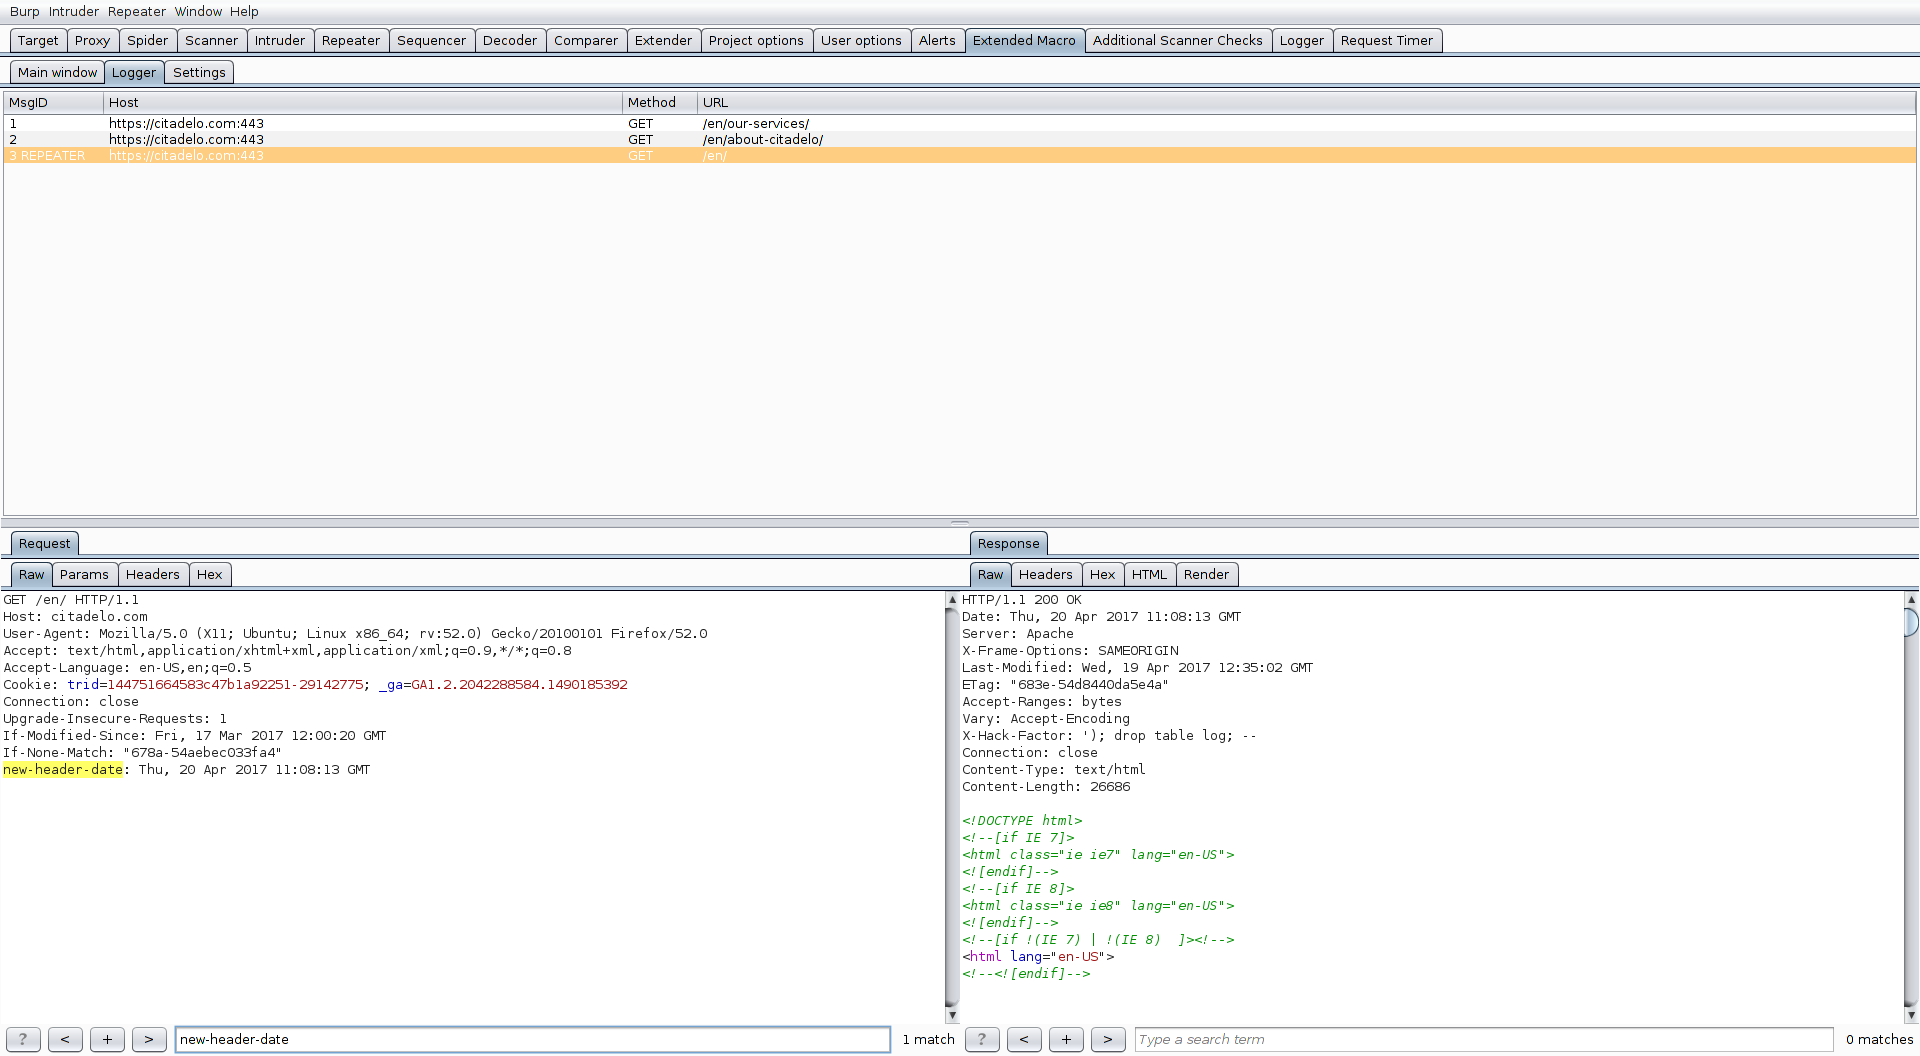 fruh/extendedmacro
ExtendedMacro - 拡張マクロ機能を提供するBurpSuiteプラグイン