Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
FiddleZAP — OWASP ZAP用の正規表現ベースの悪意のあるトラフィック検出アドオン。URIおよびHTMLパターンのマッチングにより侵害されたWebサイトをフラグ付けし、カラーコードされたアラートとタグ付けでWebセッション分析を支援します。 | Kitploit
ツール/GitHubGitHub/malwareinfosec/fiddlezap
ウェブプロキシと傍受ウェブセキュリティマルウェア分析脅威インテリジェンス侵入検知
GitHubmalwareinfosec/fiddlezap

FiddleZAP

OWASP ZAP用の正規表現ベースの悪意のあるトラフィック検出アドオン。URIおよびHTMLパターンのマッチングにより侵害されたWebサイトをフラグ付けし、カラーコードされたアラートとタグ付けでWebセッション分析を支援します。

リポジトリを見る
174485年前未レビュー
共有

FiddleZAP

FiddleZAPは、EKFiddleを簡略化したバージョンで、OWASP ZAP向けに作られています。

ZAPをWebプロキシとして使用することで、事前定義された正規表現に基づいて悪意のあるトラフィックをフラグ付けできます。

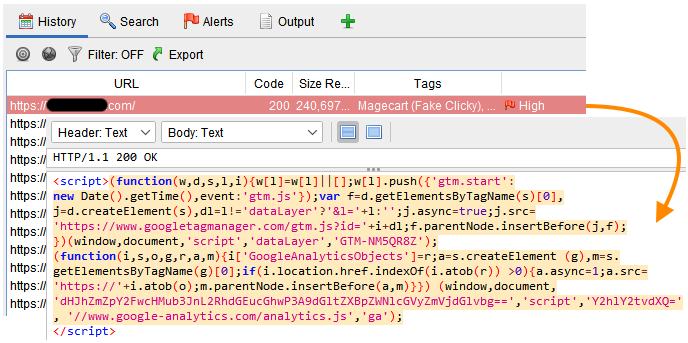
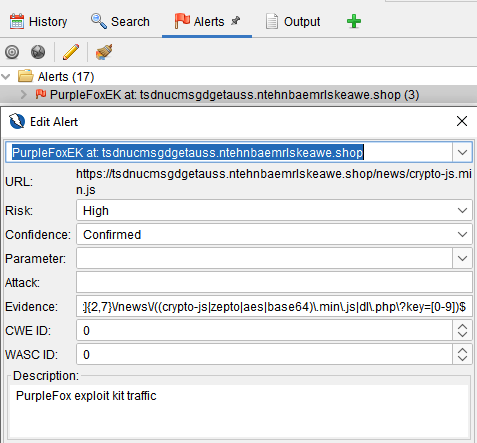
例:正規表現が侵害されたウェブサイトのHTMLソースコード内の文字列にマッチした場合に、アラート、強調表示、タグ付けを行います
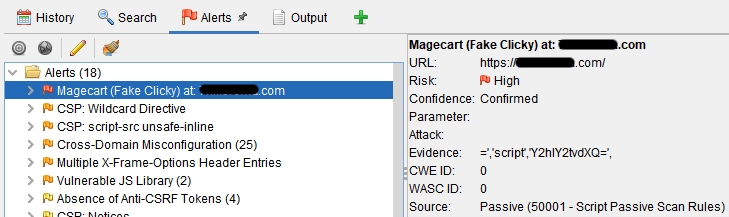
image

image

インストール

  • ZAPをダウンロードしてインストールします:https://www.zaproxy.org/download/

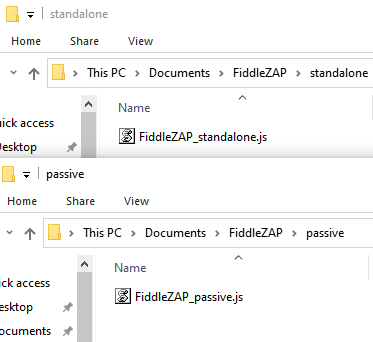
  • FiddleZAPディレクトリをダウンロードまたはクローンして、Documentsフォルダに配置します。

以下のような構造になります:
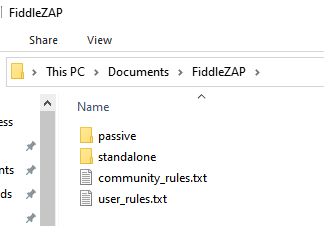
image

image

2つのスクリプト(スタンドアロン、パッシブルール)があります。前者は現在読み込まれているセッション(Webトラフィック)に対して手動で実行するために使用し、後者はトラフィックの記録中に自動的に実行されます。

スタンドアロン

まず、スタンドアロンスクリプトをインストールします:

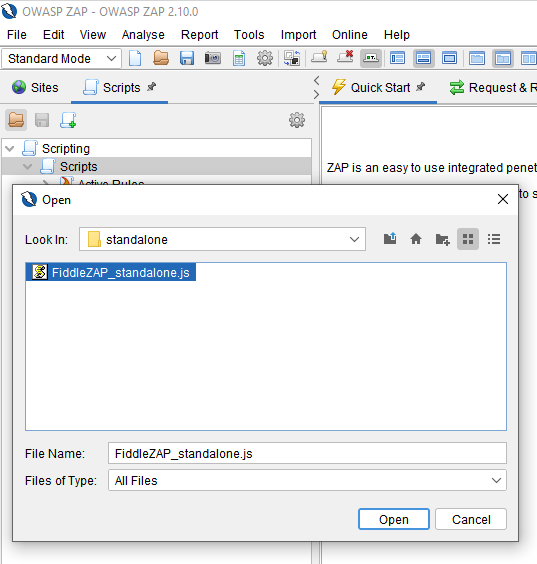
  • スクリプトの読み込みアイコンをクリックします:

image

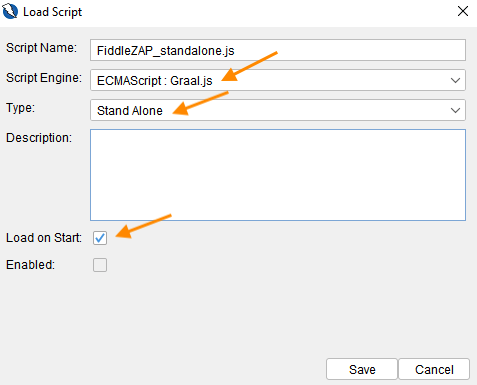
  • 以下のパラメータを選択します:

image

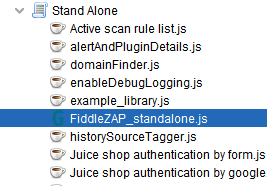
  • これで、スクリプトがスタンドアロンの下に表示されます:

image

パッシブルール

次に、パッシブルールスクリプトをインストールします:

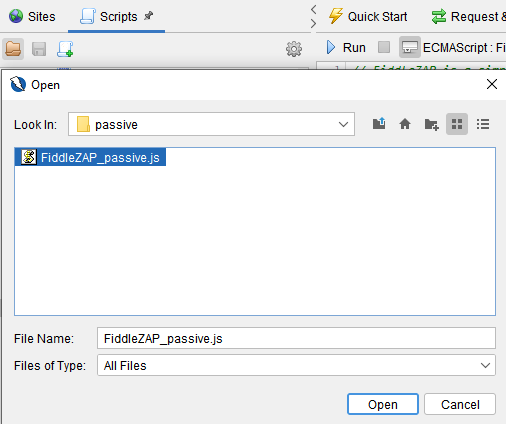
  • スクリプトの読み込みアイコンをクリックします:

image

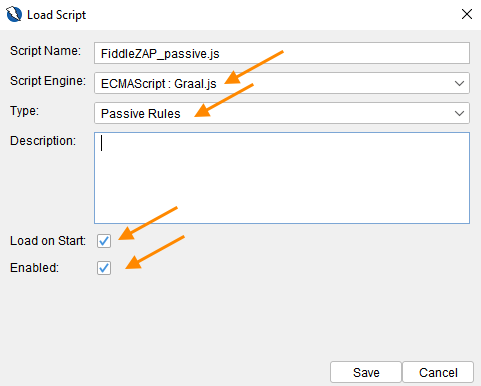
  • 以下のパラメータを選択します:

image

FiddleZAPスクリプトがパッシブルールの下に表示されるはずです。有効になっていない場合は、右クリックして「スクリプトを有効化」を選択します。
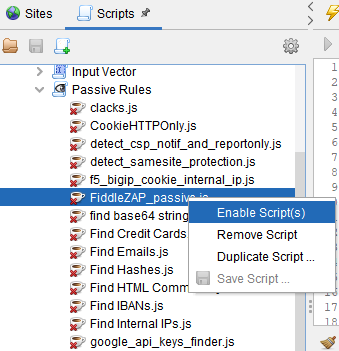
image

機能

悪意のあるトラフィックを検出するための正規表現(ルール)

FiddleZAPのルールは、URIパターンとソースコードパターン(セッション本文)を検索できます。

  • いくつかの例を含む community_rules.txt ファイルが提供されています。

  • user_rules.txt はユーザー自身のルールファイルです。

ルールは自動的に読み込まれ、受信トラフィックのスキャンに使用されます(パッシブルールスクリプトが有効な場合)。以前にキャプチャしたトラフィックに対してルールを実行したい場合は、スタンドアロンスクリプトを実行する必要があります。
image

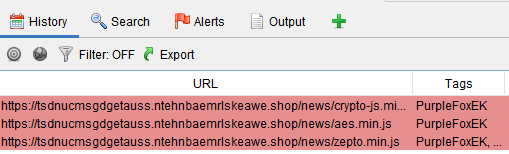
一致したWebセッションの色分けとタグ付け

(この機能にはneonmarkerアドオンが必要です)

image

詳細なアラート

image

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    394
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    254

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →