Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
AES-Killer — AES暗号化トラフィックをリアルタイムで復号するBurpプラグイン | Kitploit
ツール/GitHubGitHub/ebryx/aes-killer
暗号化/復号化ツールウェブプロキシと傍受APIセキュリティテストモバイルセキュリティ
GitHubebryx/aes-killer

AES-Killer

AES暗号化トラフィックをリアルタイムで復号するBurpプラグイン

リポジトリを見る
6511271045年前Kitploit レビュー済み
共有

AES Killer (Burpsuite プラグイン)

Open Source Love GitHub version Open Source Love

AES 暗号化トラフィックをオンザフライで復号化する Burpsuite プラグイン

必要条件

  • Burpsuite

テスト済み環境

  • Burpsuite 2021.4
  • Windows 10
  • Ubuntu & PopOS

機能

  • IProxyListener はリクエストを復号化し、レスポンスを暗号化します。また、IHttpListener はリクエストを暗号化し、レスポンスを復号化します。
  • Burp は Repeater、Intruder、Scanner を含む復号化されたトラフィックを表示しますが、クライアント/モバイルアプリとサーバーは暗号化されたバージョンを認識します。

注意: 現在、AES/CBC/PKCS5Padding および AES/ECB/PKCS5Padding の暗号化/復号化をサポートしています。

仕組み

  • 秘密鍵 と 初期化ベクトル が必要です。これらは、aes-hook.js と frida-hook.py を使用するか、アプリケーションをリバースエンジニアリングすることで取得できます(iOS の場合は Frida iOS Hook を使用して AES 秘密鍵と IV を取得してください)。
  • 詳細な使用方法は、AES Killer - 使用ガイド をご覧ください。
  • 以下の記事が役立ちます: AES Killer と Frida を使用したモバイルアプリトラフィックの復号化

ビルド方法

$ git clone https://github.com/Ebryx/AES-Killer/
$ cd AES-Killer
$ ./gradlew clean build

バリアント

  • JSON リクエスト用の AES_Killer AES_Killer-JSON.java
  • 異なるエンドポイントでランダム/代替パラメータを扱う AES_Killer AES_Killer-Parameters.java

AES_Killer-Parameters.java: 例えば、アプリケーションがリクエストの一部のパラメータに暗号化を強制しており、これらのパラメータがエンドポイント/リクエストごとに変化する場合、以下のようにするだけです。

- registerExtenderCallbacks 関数内で this.endpoints.add("abc"); を追加してエンドポイントを追加します
- `String[][] parameters` に暗号化されるパラメータを追加します
- 残りのパラメータは grant_type に追加するか、空のエントリにします

コードが自動的に処理します。

  • AES_Killer_v3.0 は、異なるエンドポイント上の代替パラメータに対応し、GET、POST(JSON、Form)をサポートする汎用バリアントです AES_Killer_v3.0.java

AES_Killer_v3.0.java: このバリアントは汎用的で、GET、POST(Form、JSON)など、あらゆるタイプのリクエスト形式を扱うことができ、異なるエンドポイント上の代替パラメータにも対応します。

- プロジェクトをクローンし、BurpExtender.java を AES_Killer_v3.0.java のコードで置き換えます
- 以下に示すように、各リクエストタイプのエンドポイントとパラメータを順に変更します
- SecretKey と IV のパラメータ、およびその他の必要なメソッドを更新します
- プロジェクトをビルドすれば完了です
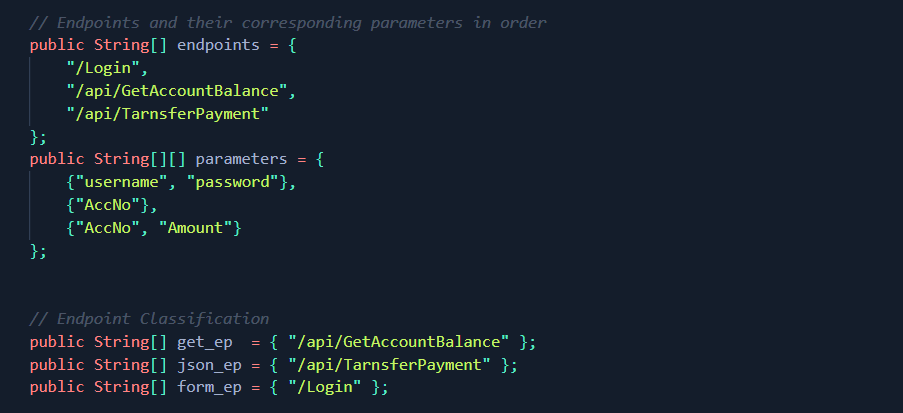
  • AES_Killer_v4.0.java は、リクエストのマルチレベル暗号化に対応(Form、JSON、XML 形式をサポート)

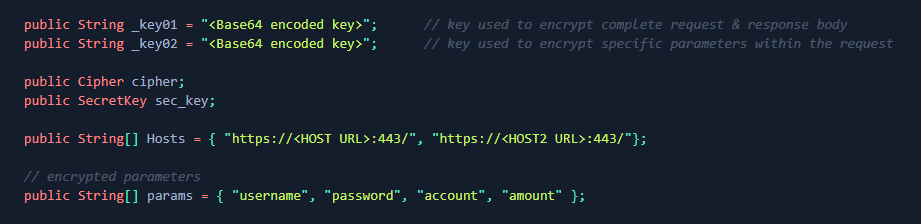
AES_Killer_v4.0.java: このバリアントはマルチレベル暗号化用で、アプリケーションが一部のリクエストパラメータを一方の鍵で暗号化し、その後リクエスト本文全体を別の鍵で暗号化する場合に使用します。

- プロジェクトをクローンし、BurpExtender.java を AES_Killer_v4.0.java のコードで置き換えます
- 以下に示すように、エンドポイントとパラメータを変更します
- 秘密鍵とその他の必要なメソッドを更新します
- プロジェクトをビルドし、jar ファイルをエクステンダーに追加します
注意: これらのバリアントは、リクエストの性質上、そのままでは機能しない可能性があるため、多少の調整が必要になる場合があります。

インストール方法

リリースから jar ファイルをダウンロードし、Burpsuite に追加します

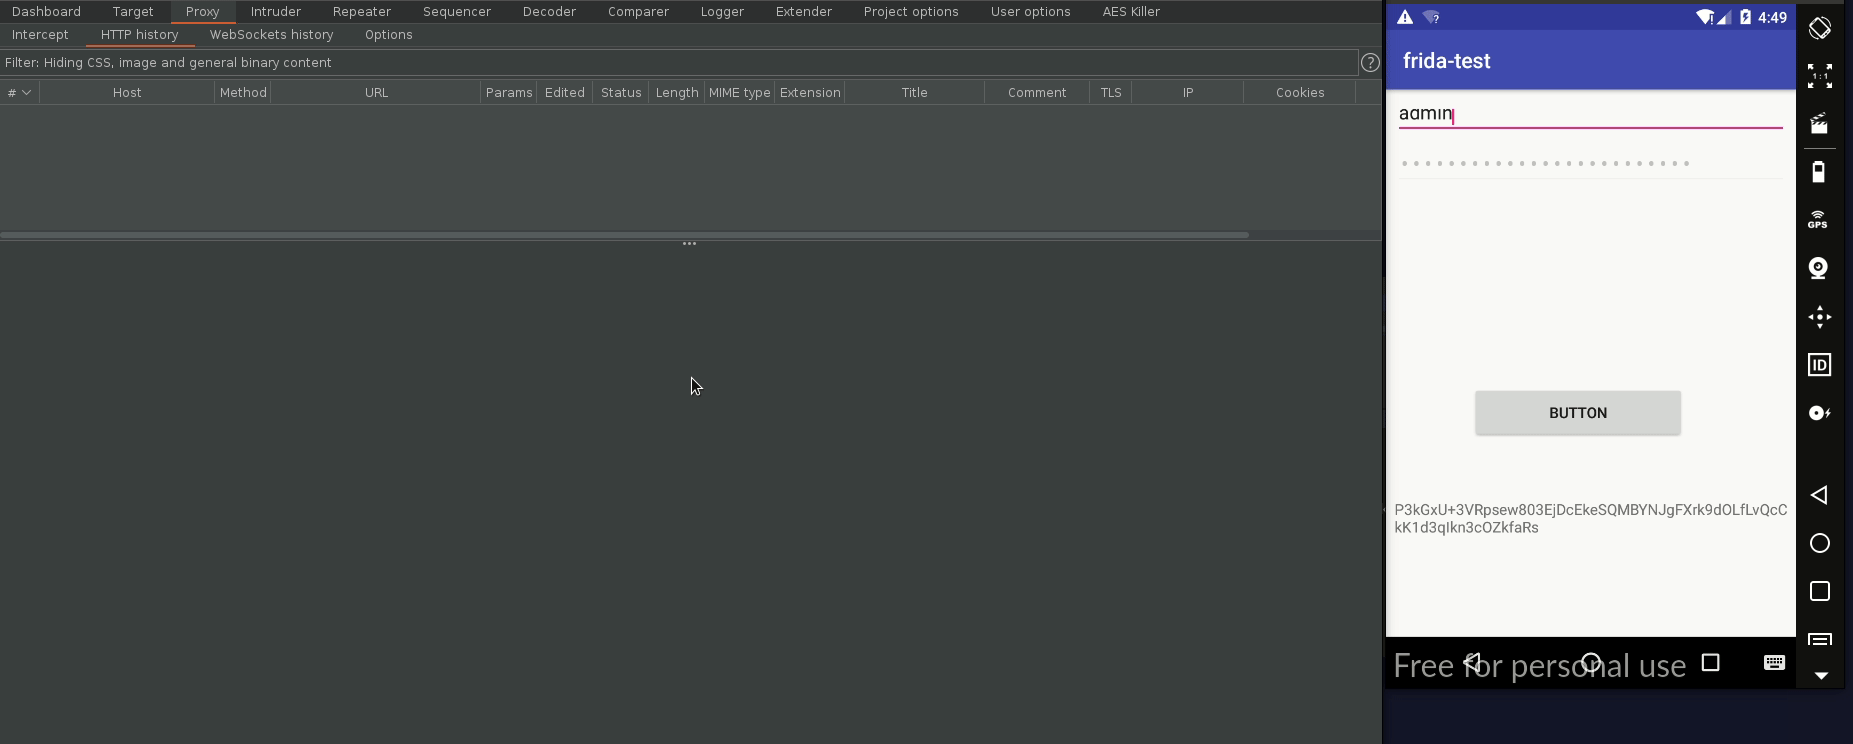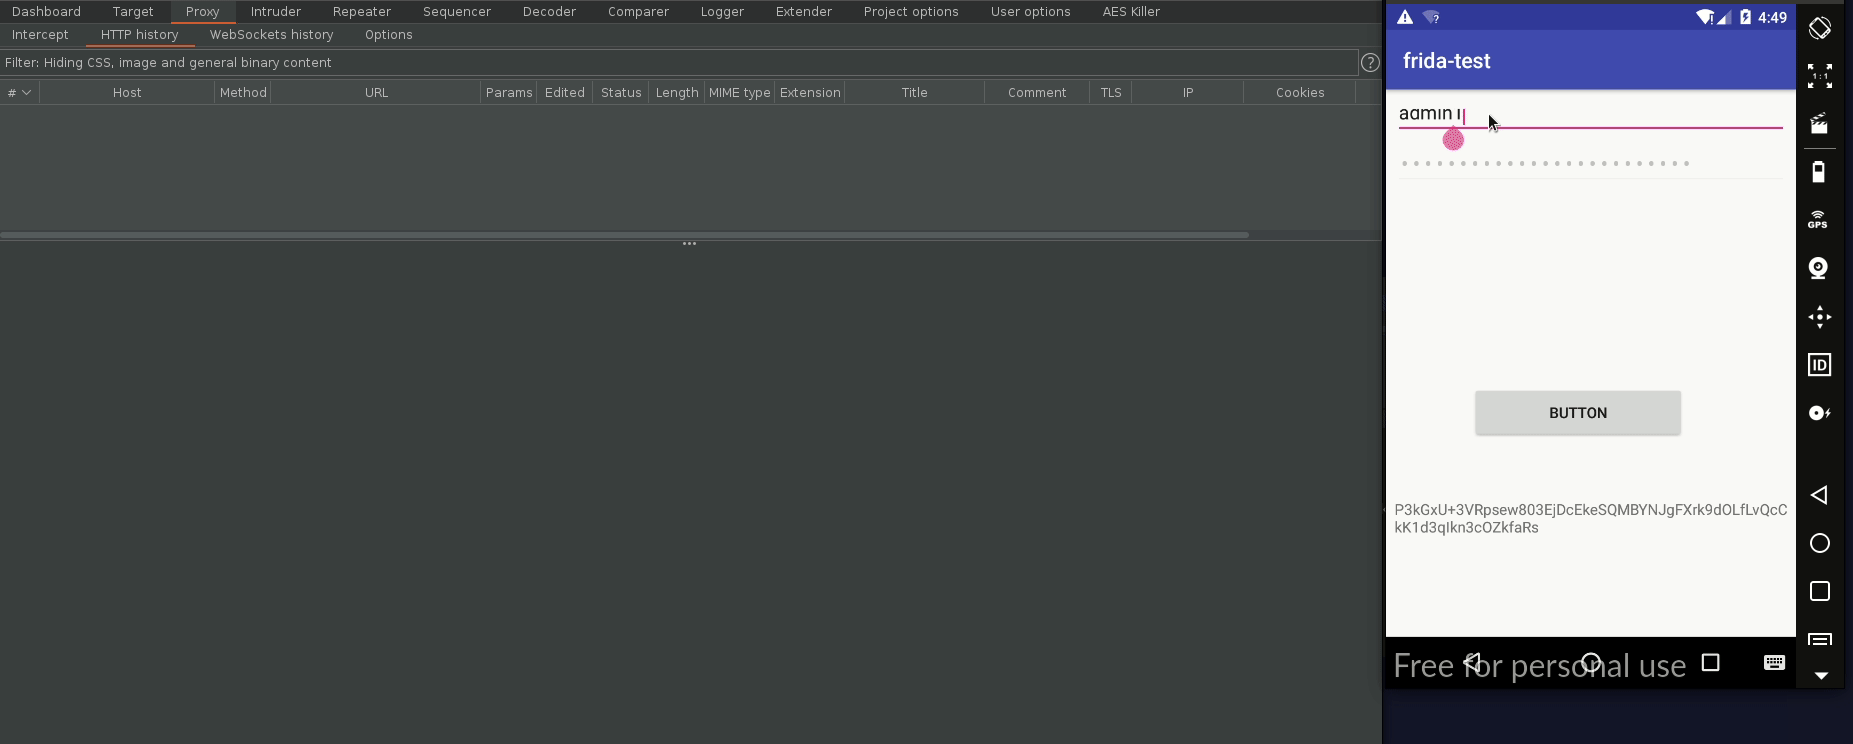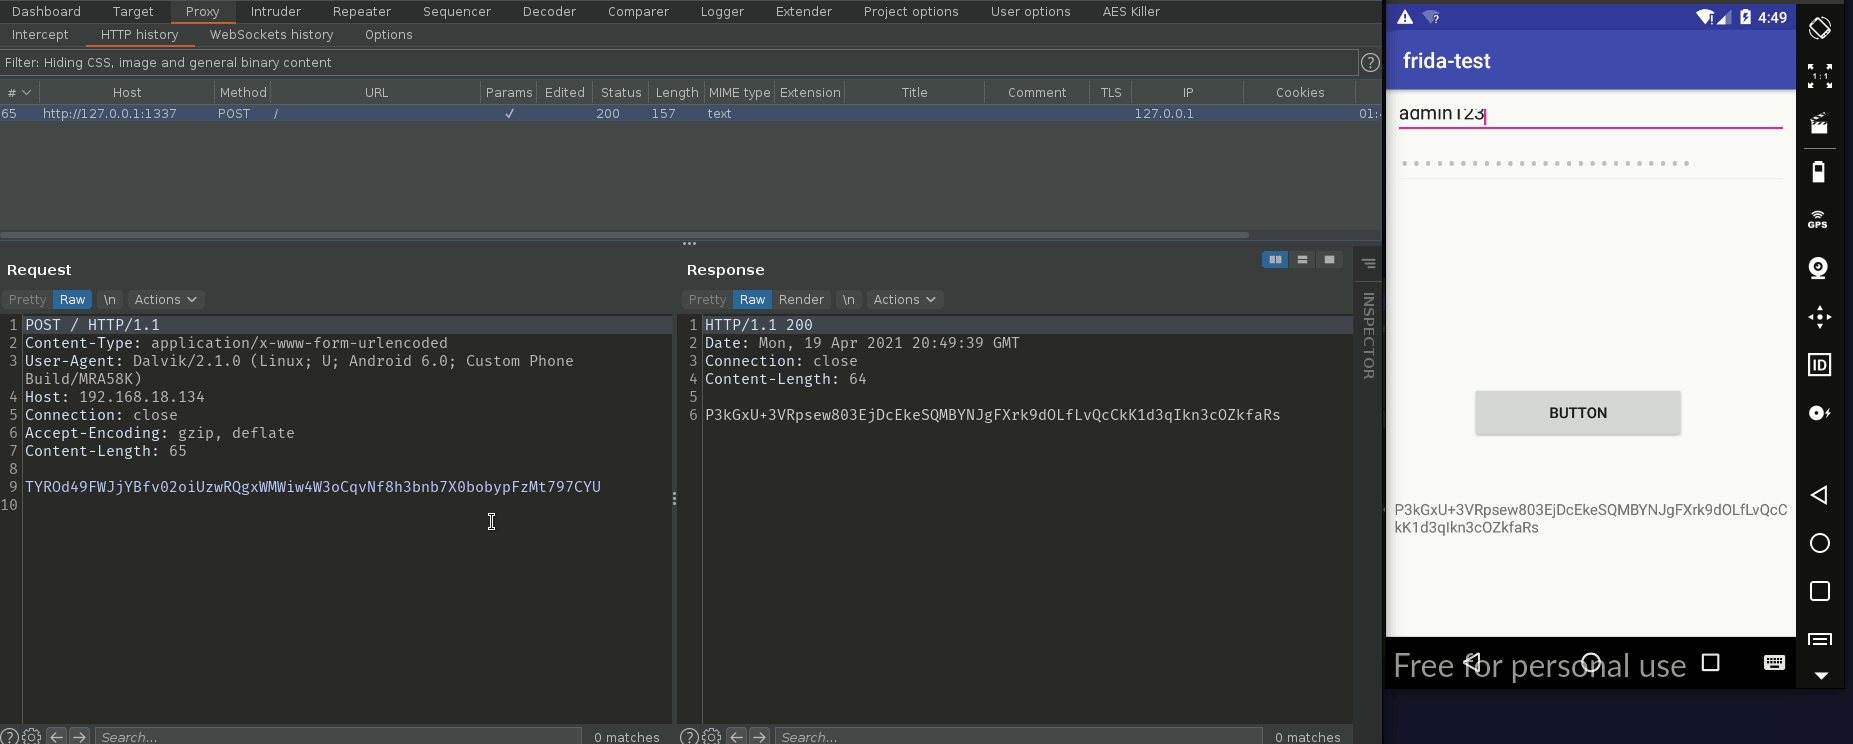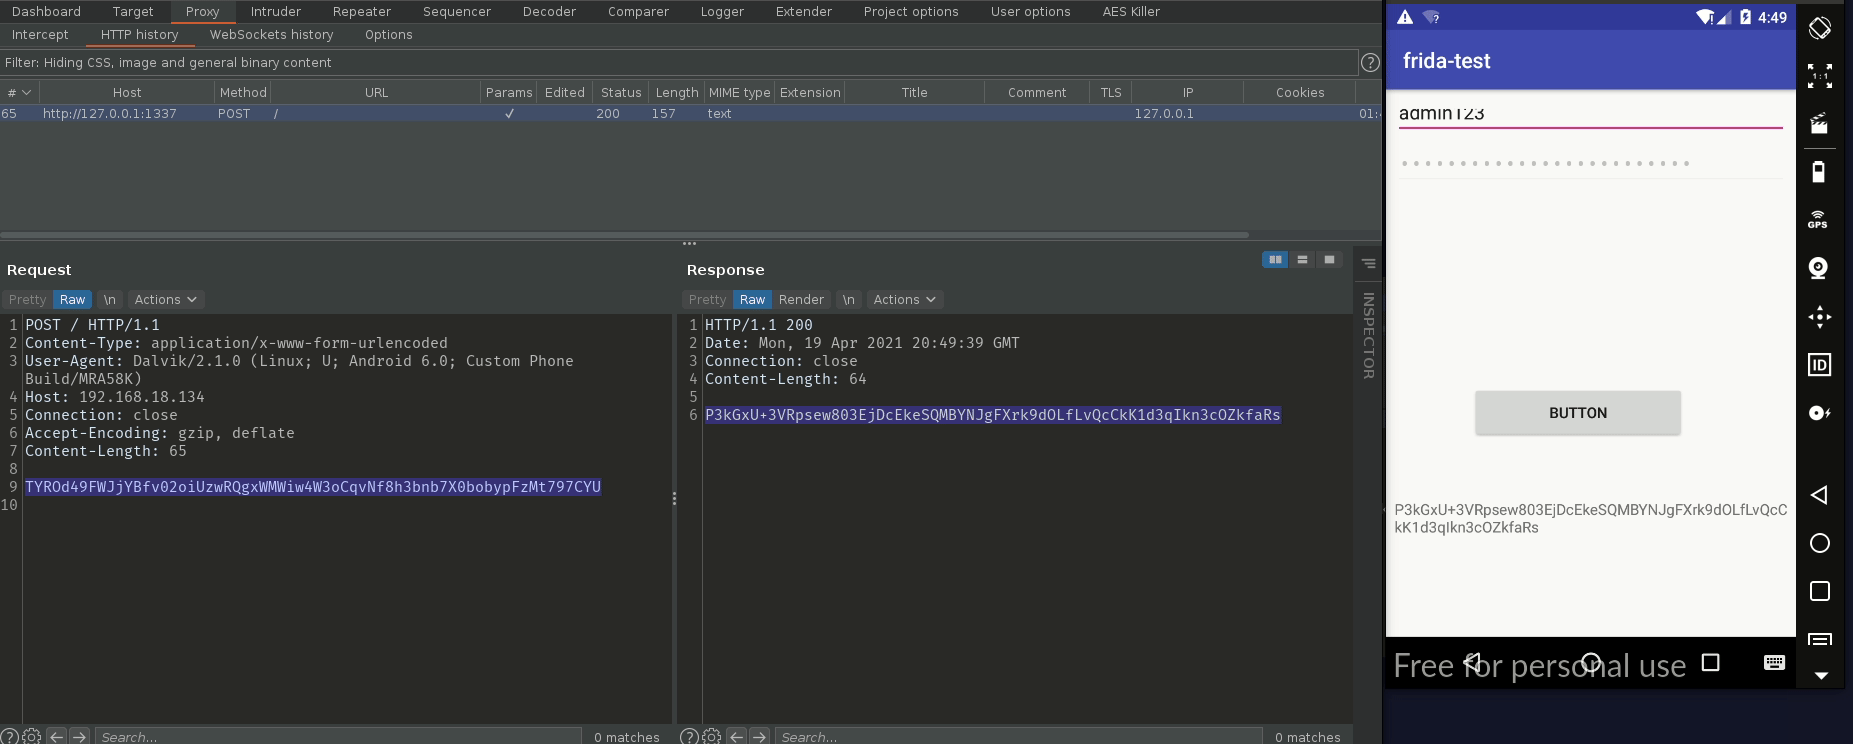
元のリクエスト/レスポンス

AES 暗号化鍵と IV の取得

  • まず、iOS および Android デバイスに Frida サーバーをセットアップします。
  • モバイルデバイスでアプリケーションを起動します。
  • ホストマシンで aes-hook.js と frida-hook.py を実行し、AES 暗号化鍵と IV を取得します(この記事を参照)。

リクエストとレスポンスの復号化

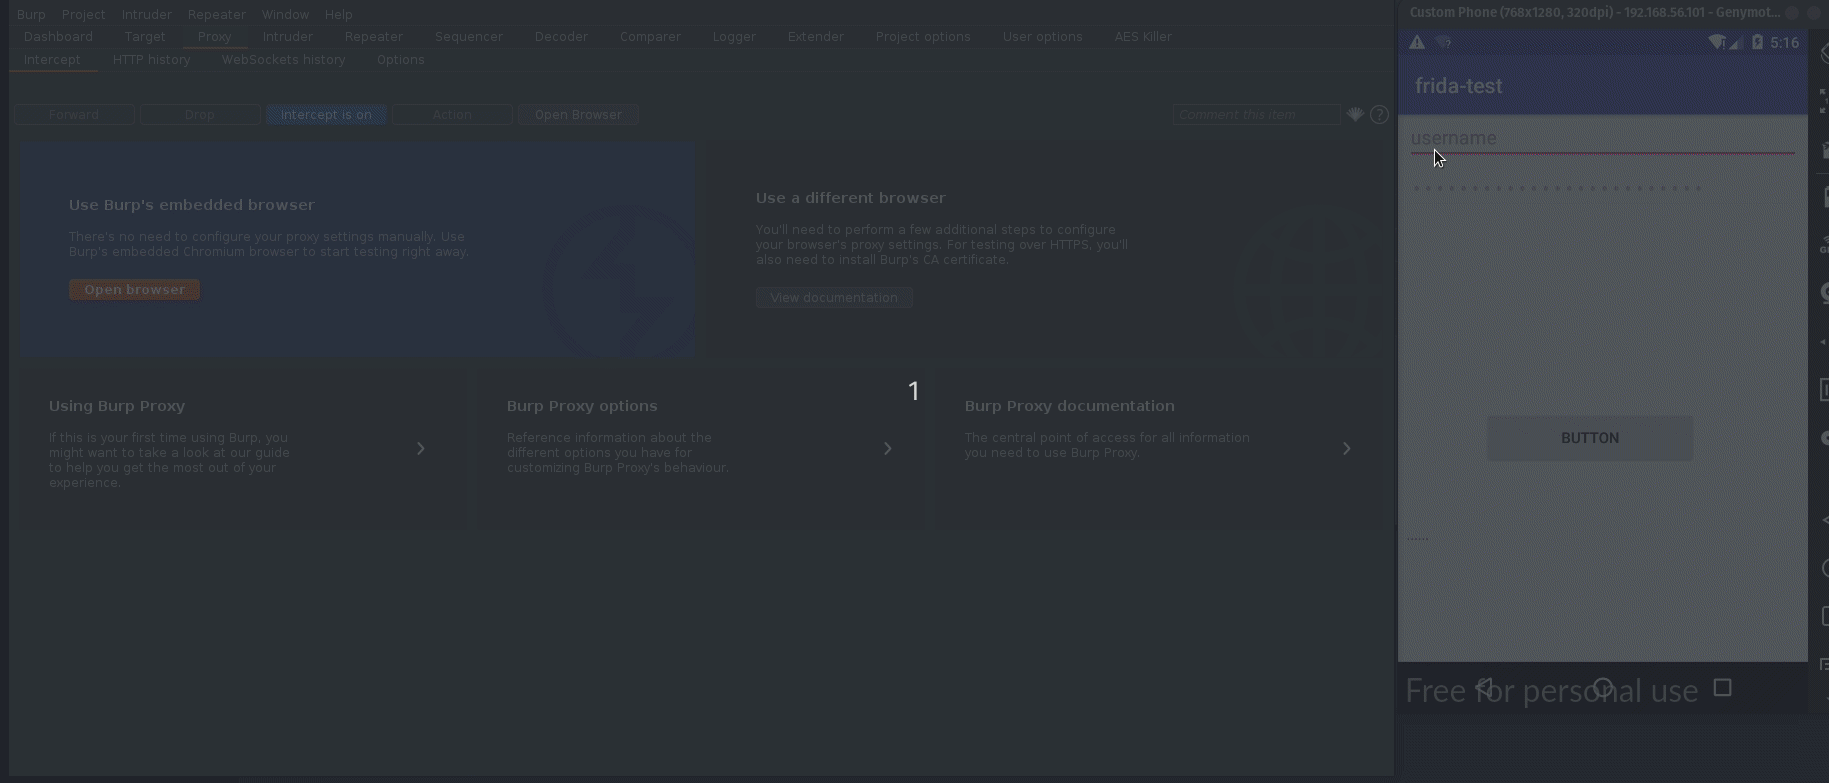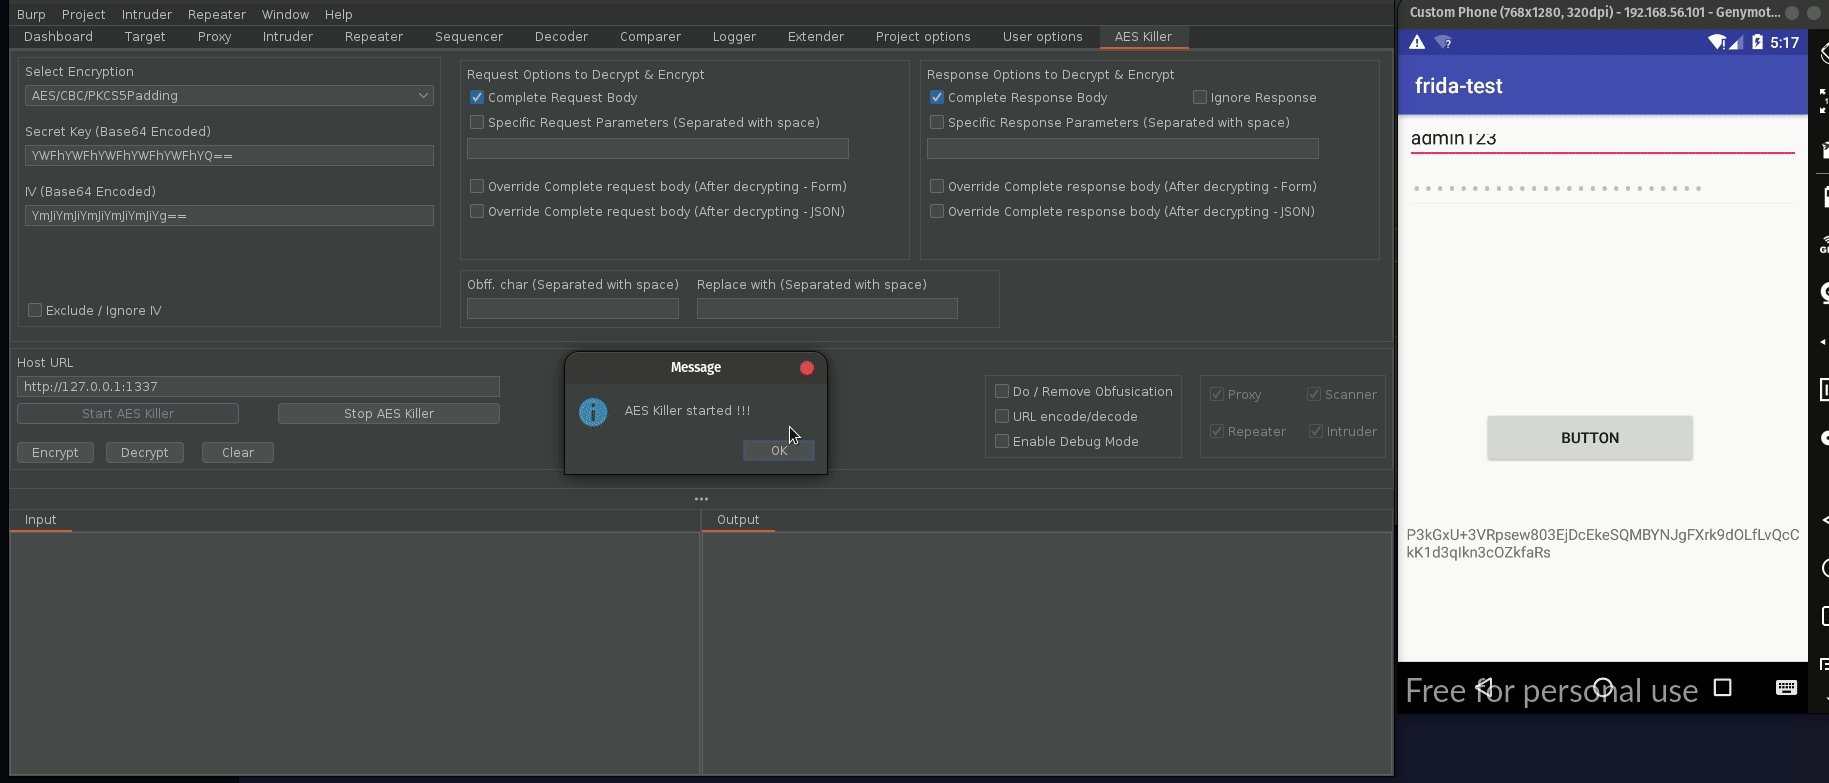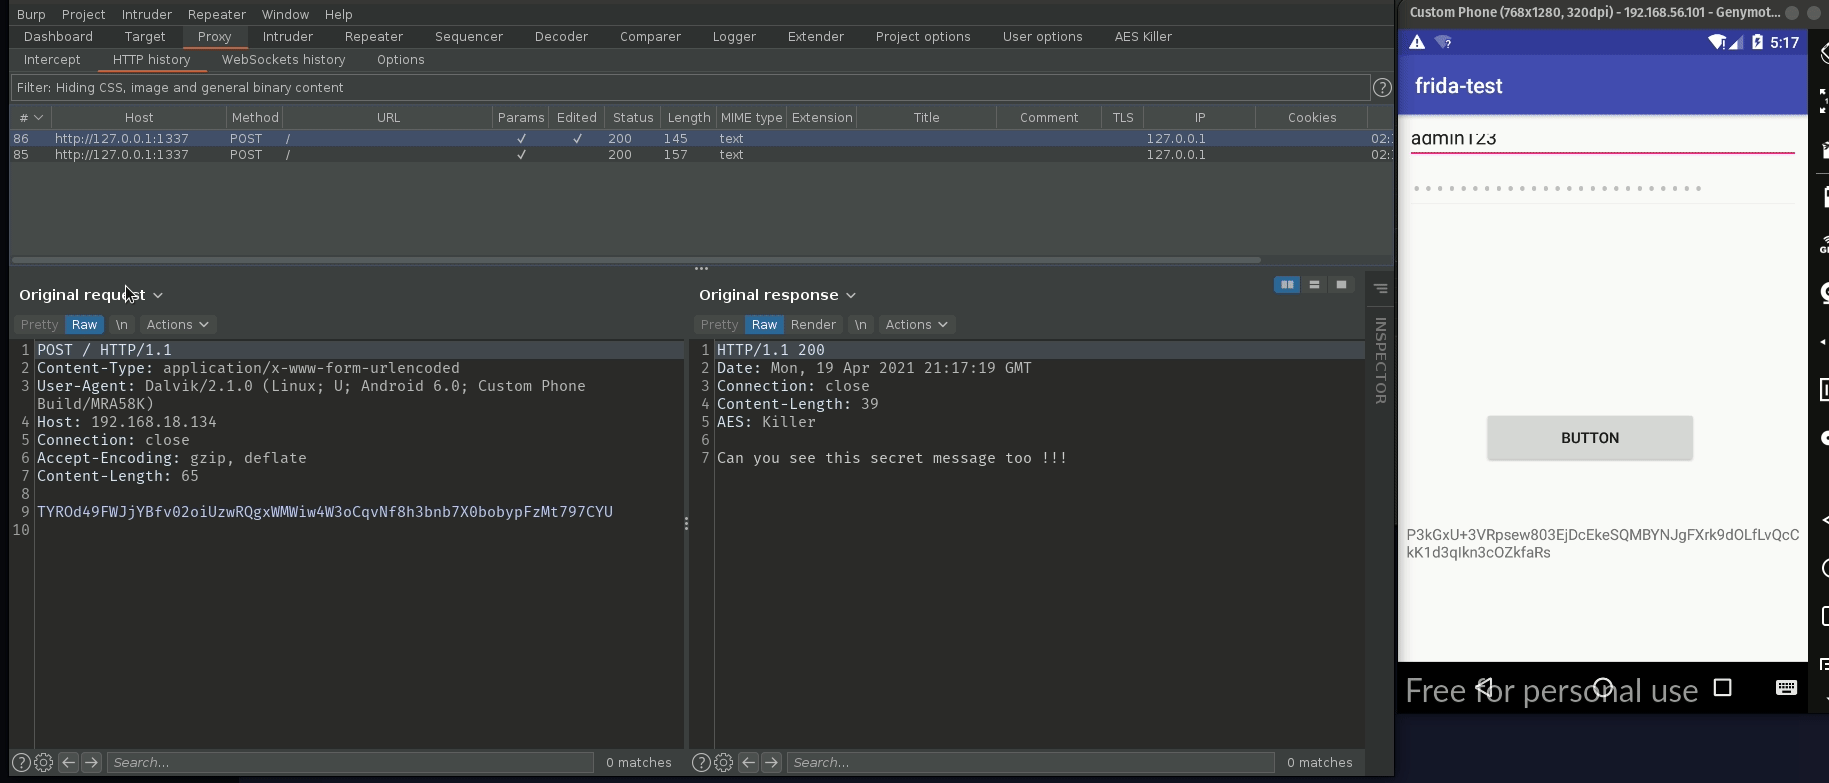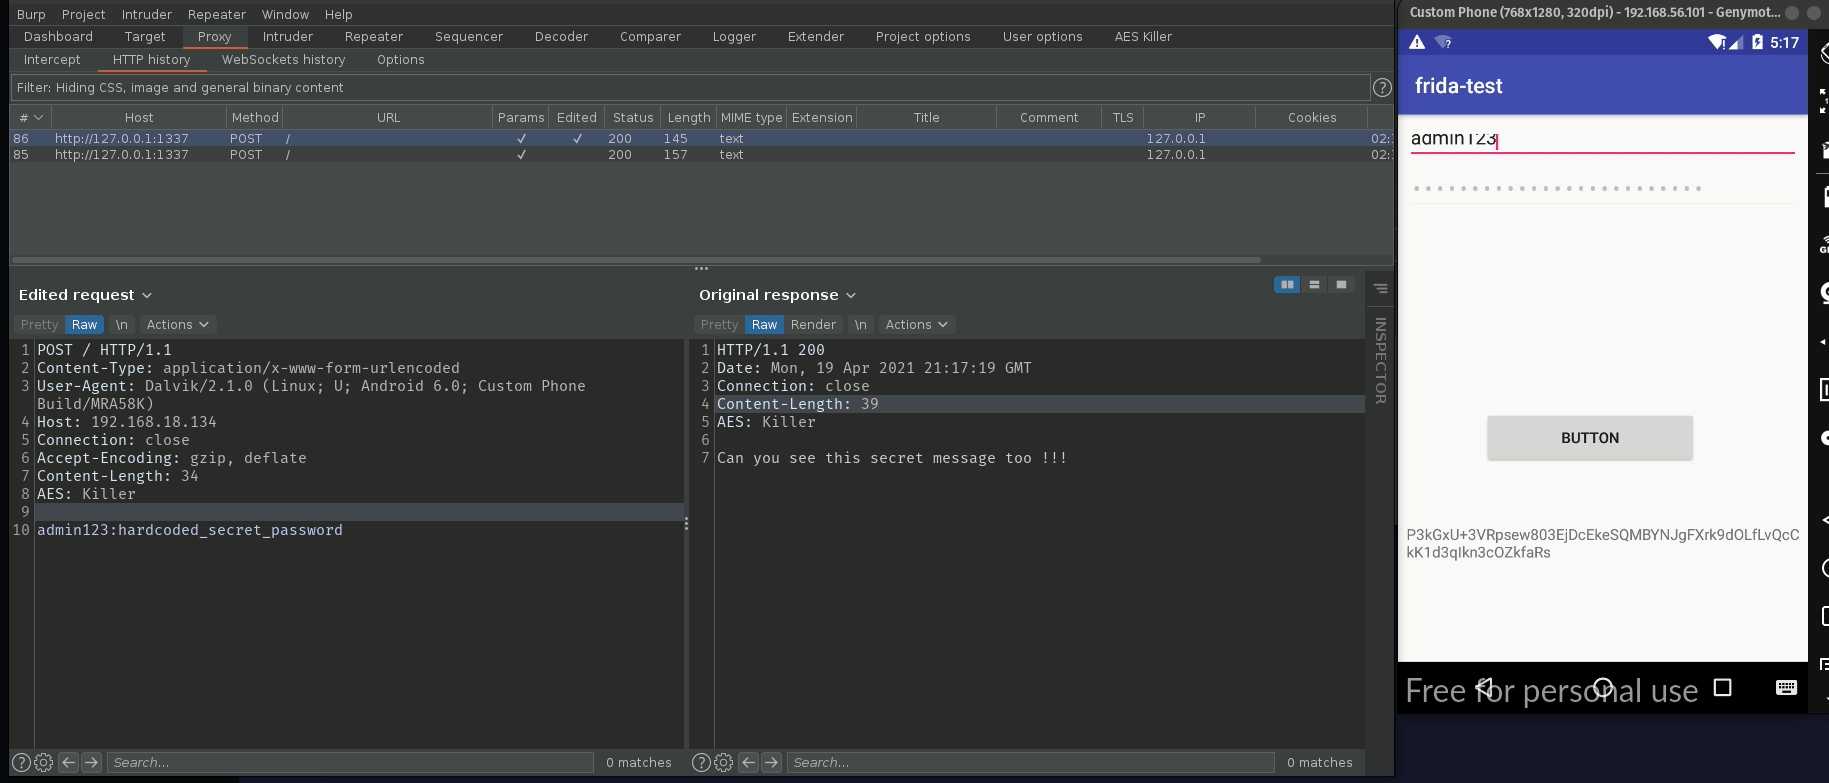
  • Secret Key フィールドに SecretSpecKey を入力します
  • Initialize Vector フィールドに IV を入力します
  • 暗号化/復号化の対象となるリクエストとレスポンスをフィルタリングするためのホスト/URL を指定します
  • 適切なリクエストおよびレスポンスオプションを選択します
  • Start AES Killer を押します

AES Killer と Repeater、Intruder、Scanner

AES Killer を起動すると、Burp の IHttpListener.processHttpMessage を制御します。これはすべての送信トラフィックと受信トラフィックを処理し、AES Killer は以下の処理を行います。

  • サーバーに最終リクエストを送信する前に、ProcessHttpMessage がリクエストを暗号化します
  • レスポンスを受信すると、ProcessHttpMessage は最初にレスポンスを復号化してから表示します

そのため、平文のレスポンスのみを取得でき、平文のリクエストを操作できます。

手動による暗号化と復号化

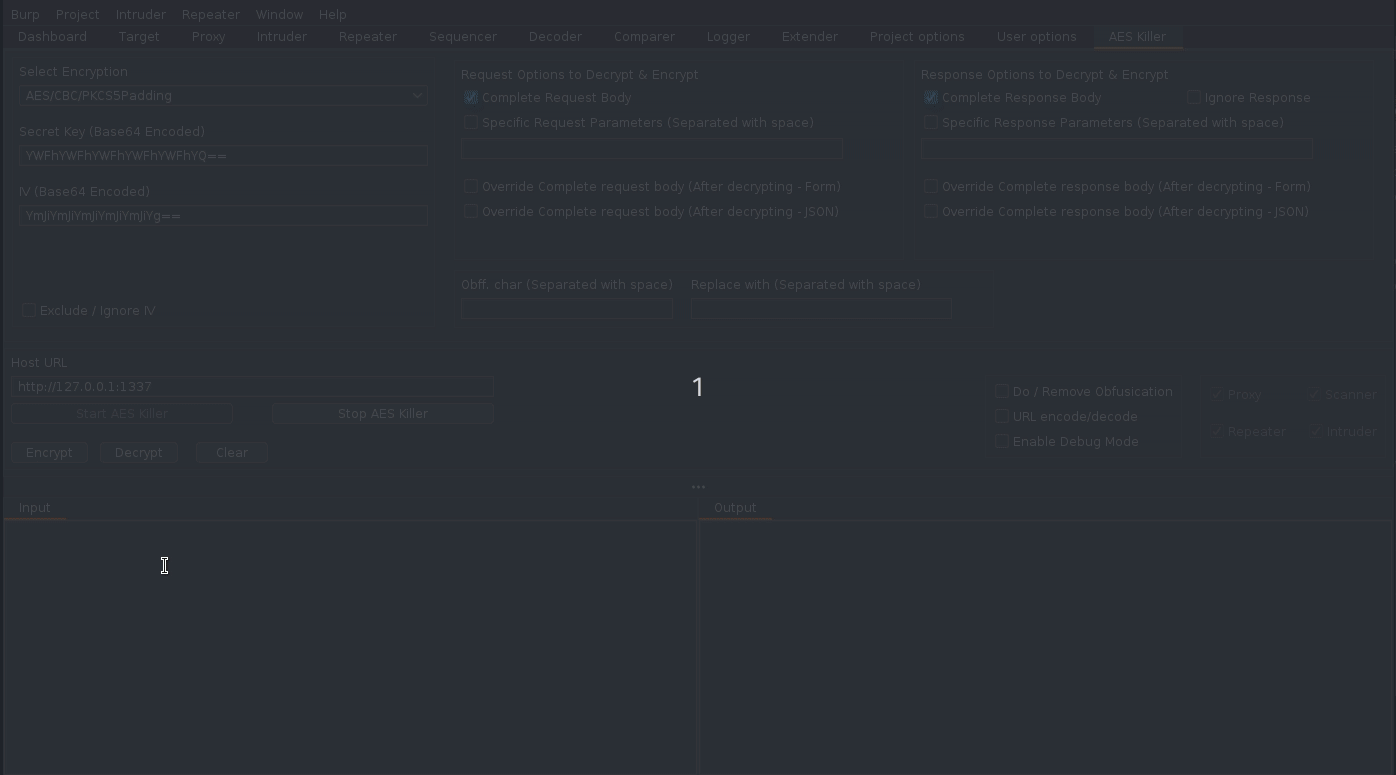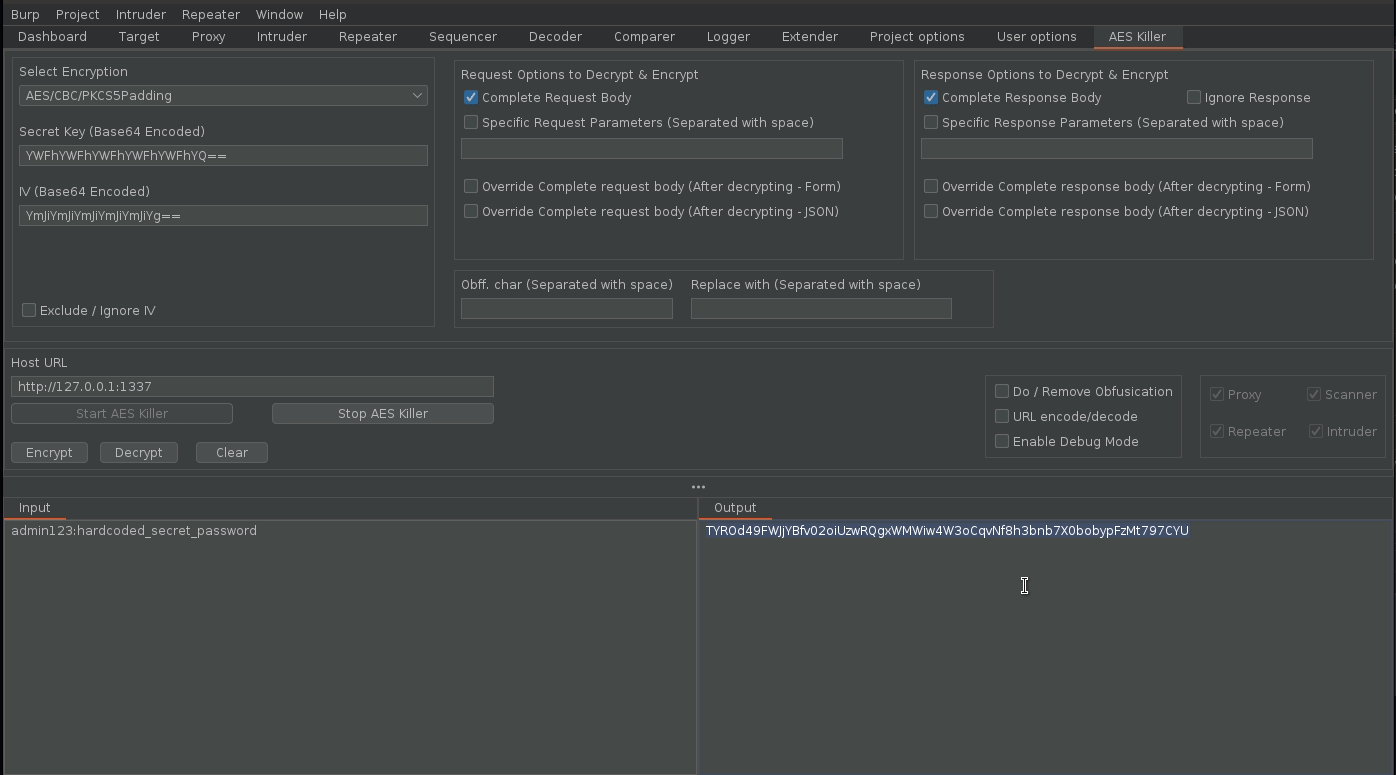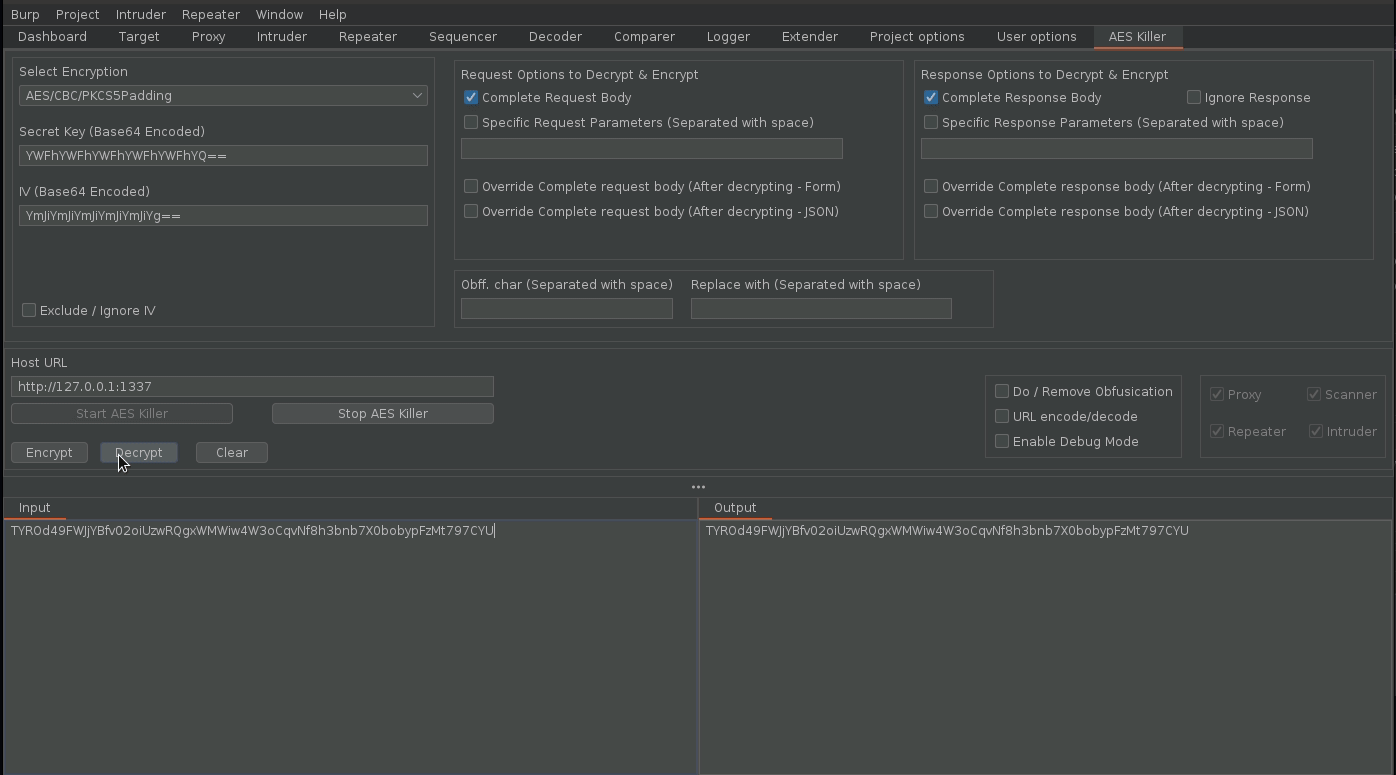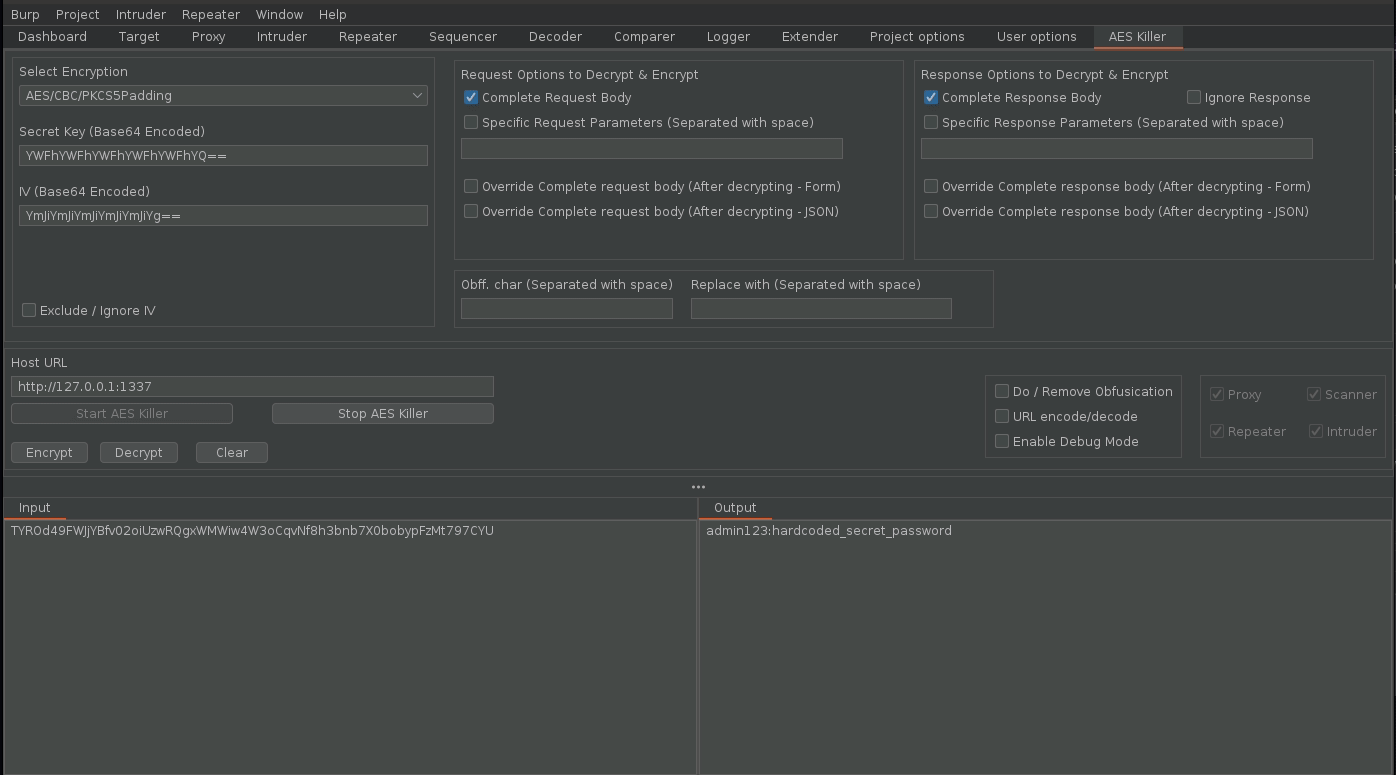
AES Killer を使用して、文字列を手動で暗号化および復号化することもできます。リクエストから暗号化された文字列 TYROd49FWJjYBfv02oiUzwRQgxWMWiw4W3oCqvNf8h3bnb7X0bobypFzMt797CYU を取得し、AES Killer で復号化してみましょう。同様に、暗号化も実行できます。
デモアプリは こちらからダウンロードしてください

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →