#1
セキュリティテストのためにウェブトラフィックを傍受、分析、変更するためのツール。
Kitploit おすすめ
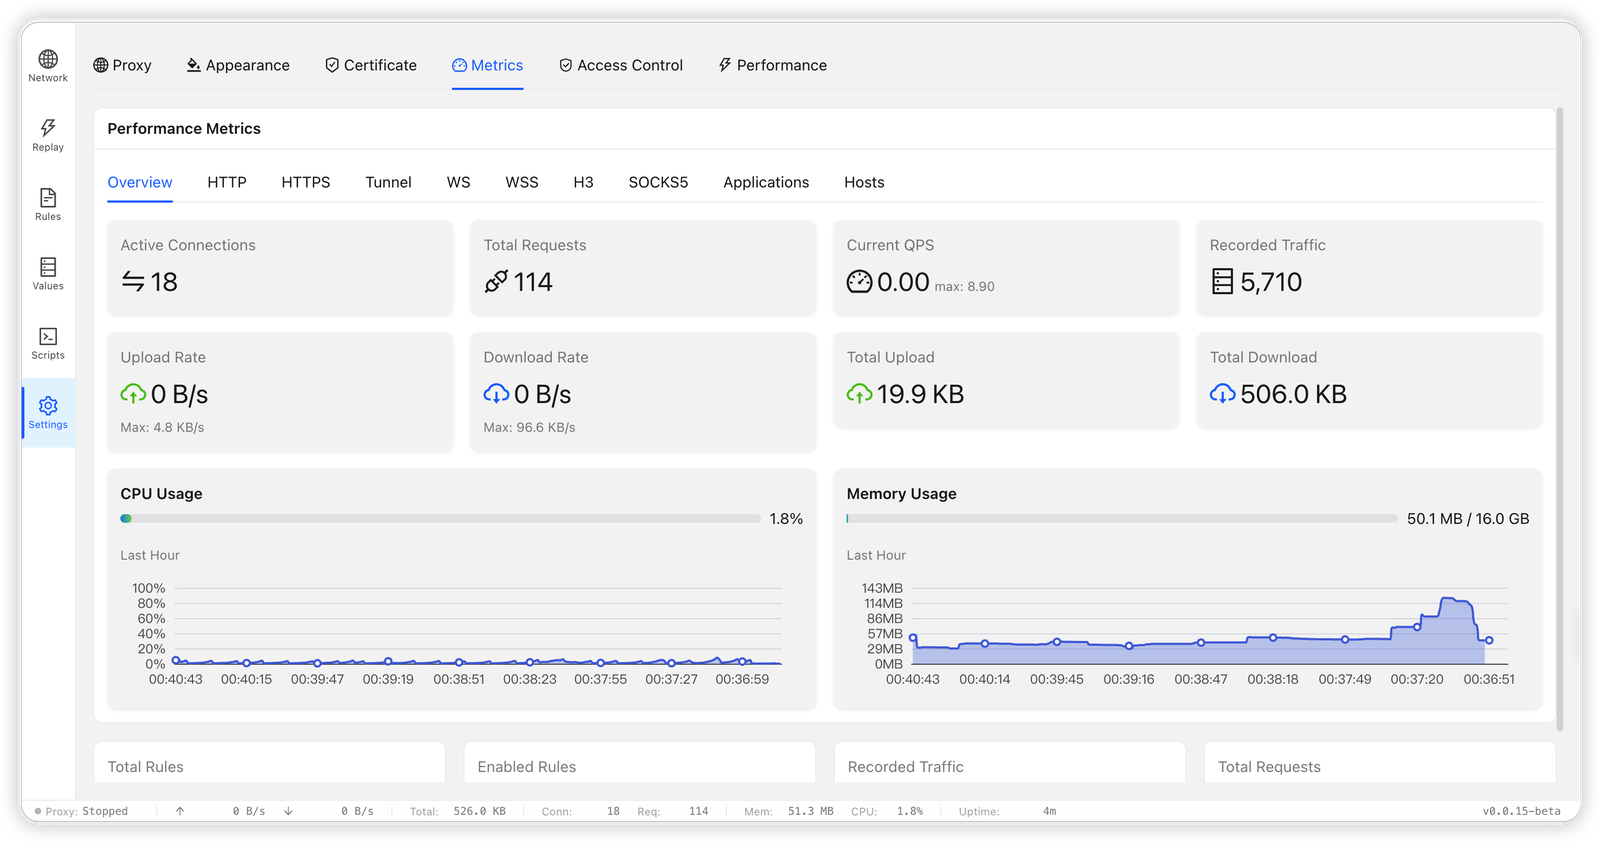
 bifrost-proxy/bifrost
Rust製の高性能HTTP/HTTPS/SOCKS5 MITMプロキシ。TLS傍受、ルールベースのリクエスト書き換え、トラフィックキャプチャ、ブレークポイント、スクリプトサンドボックス、Web UI経由のリクエストリプレイを備える。
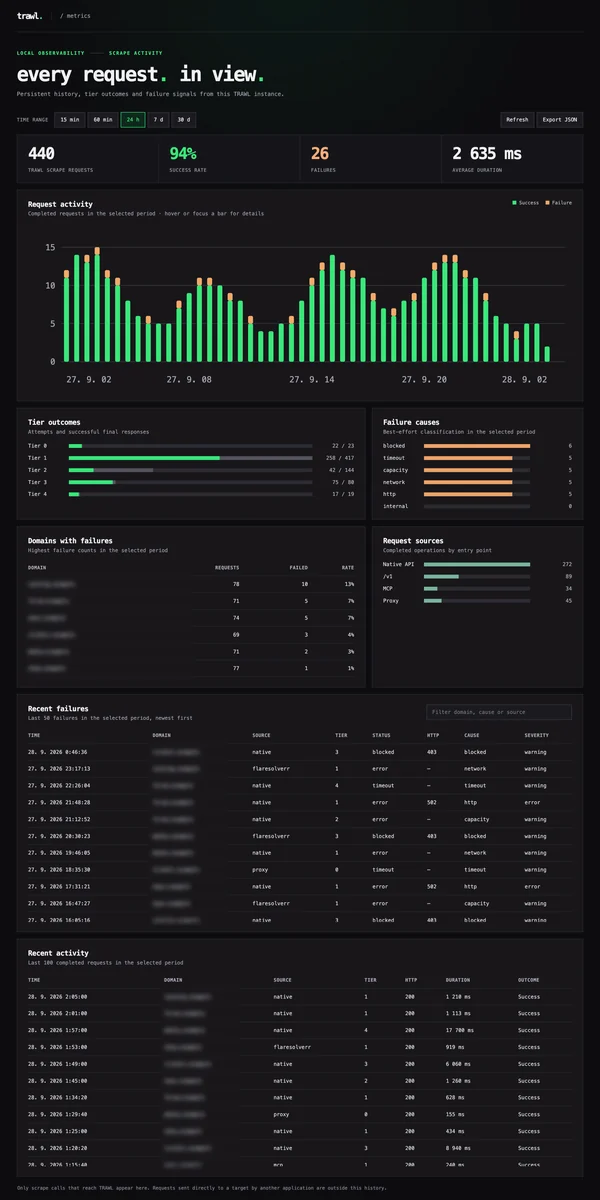 germondai/trawl
セルフホスト型スクレイピングエンジン — あらゆるJSチャレンジ&キャプチャを回避:Cloudflare、Turnstile、reCAPTCHA、hCaptcha、GeeTest。FlareSolverr&Byparrの代替であり、あなたの*arrスタックへのドロップイン置換。
 sunghoojung/reverse-engineering-browser
ローカルファーストのmacOSリサーチブラウザ。カスタムBraveビルド上に構築され、Webアプリのリバースエンジニアリングのためにネットワークトラフィック、フィンガープリント、スクリプト、ランタイム証跡をキャプチャします。
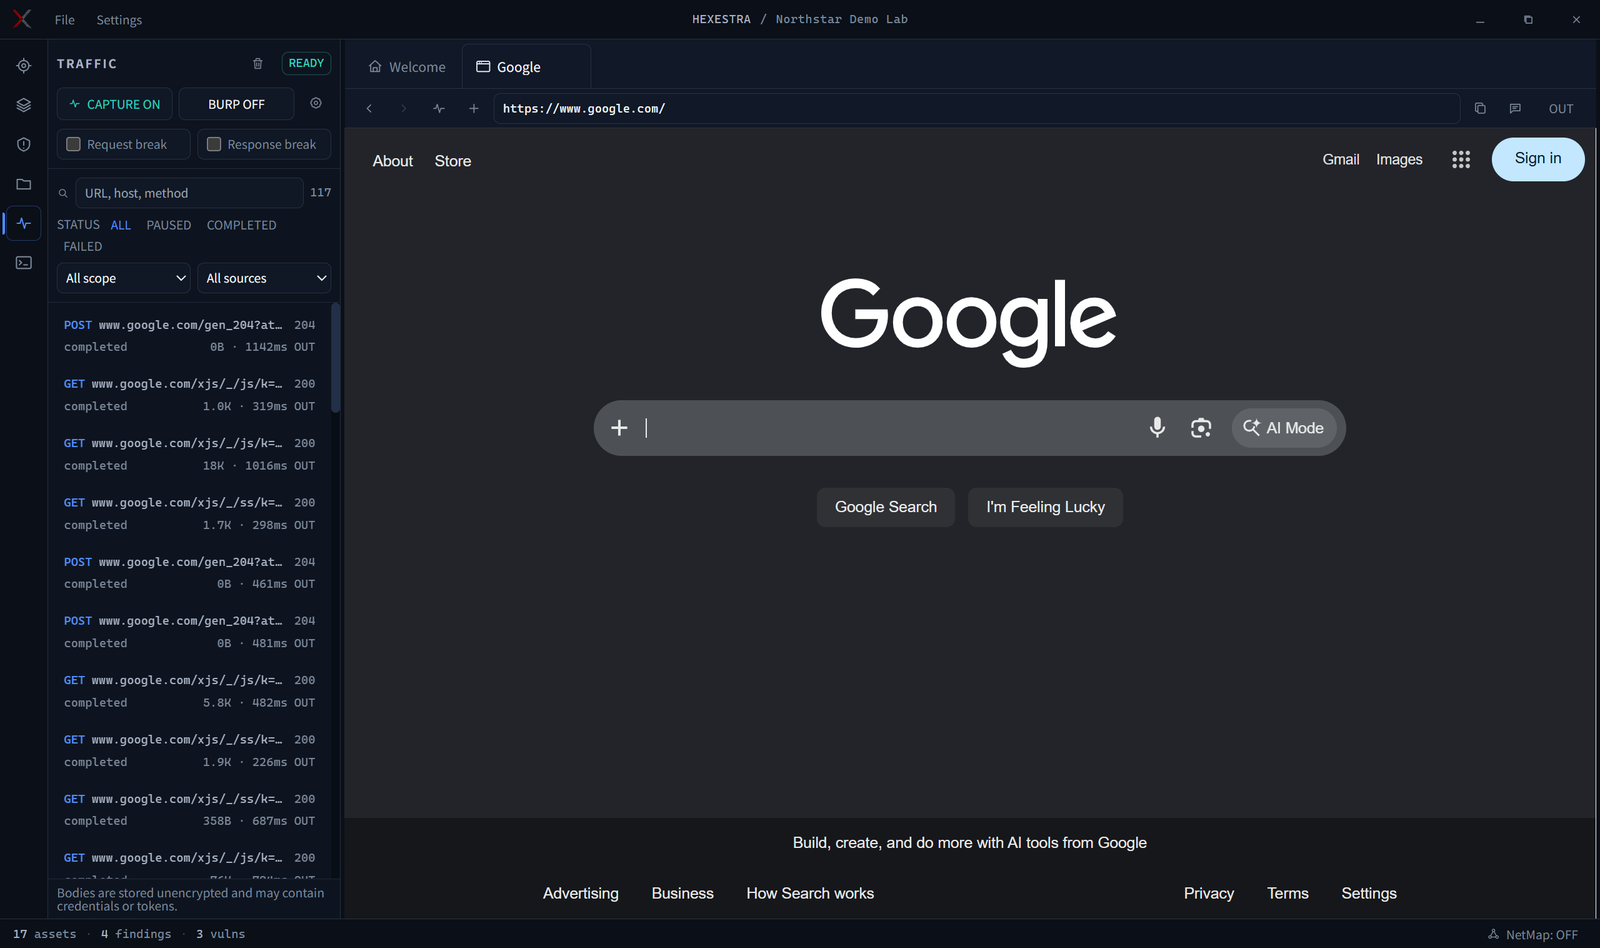 absllk/hexestra
AIネイティブのペネトレーションテストIDE。オペレーターとAIエージェントが、ブラウザ、ターミナル、トラフィックキャプチャ、シェル、アセットグラフ、タスク、エビデンスを1つのプロジェクトワークスペースで共有します。
 forefy/reburp
Burp Suite 拡張機能で、Montoya API 全体をローカル REST API として公開し、Swagger UI を備えています
 t0xodile-swig/http3-adapter
Burp Suite拡張機能で、リクエストを傍受してHTTP/3経由で送信し、レスポンスをBurp用に変換します。kettledリクエストとHTTP/3機能チェックをサポートします。
 danieldev23/frida-ssl-bypass
AndroidアプリのSSL/TLS証明書ピンニングをバイパスするFridaツールキットで、Java TrustManager、OkHttp、Conscrypt、およびネイティブのOpenSSL/BoringSSLレイヤーをフックします。
 kulikov0/whitelist-bypass
WebRTC経由でデータをトンネリングして検閲を回避する
 0xmarik/aresius
ペネトレーションテスターおよびバグバウンティハンター向けのネイティブHTTP/HTTPS傍受プロキシ。ライブリクエスト改ざん、リクエストリプレイ、高速ファジング、HTTPQLフィルタリングを備える。
 threatexpert/gonc
自動NATトラバーサル、安全なP2P、およびシェルアクセス、ファイル転送、ネットワークプロキシのための高度な機能を備えたNetcat。
 bugbasesecurity/pentest-copilot
AI駆動のペネトレーションテストエージェント。Kaliボックスに接続し、セキュリティツールを自律的に実行、結果を分析し、ブラウザベースのワークフローを反復処理します。
 vid4l-07/roxy
リアルタイムでリクエストをキャプチャ、検査、変更するためのTUIを備えたターミナルベースのHTTP傍受プロキシ。さらに、リクエストを再送信して調整するためのRepeaterも搭載。
 hahwul/gori
ターミナル向けの高速でキーボード駆動のHTTP傍受プロキシおよびハッキング・ペネトレーションテストツールキット。
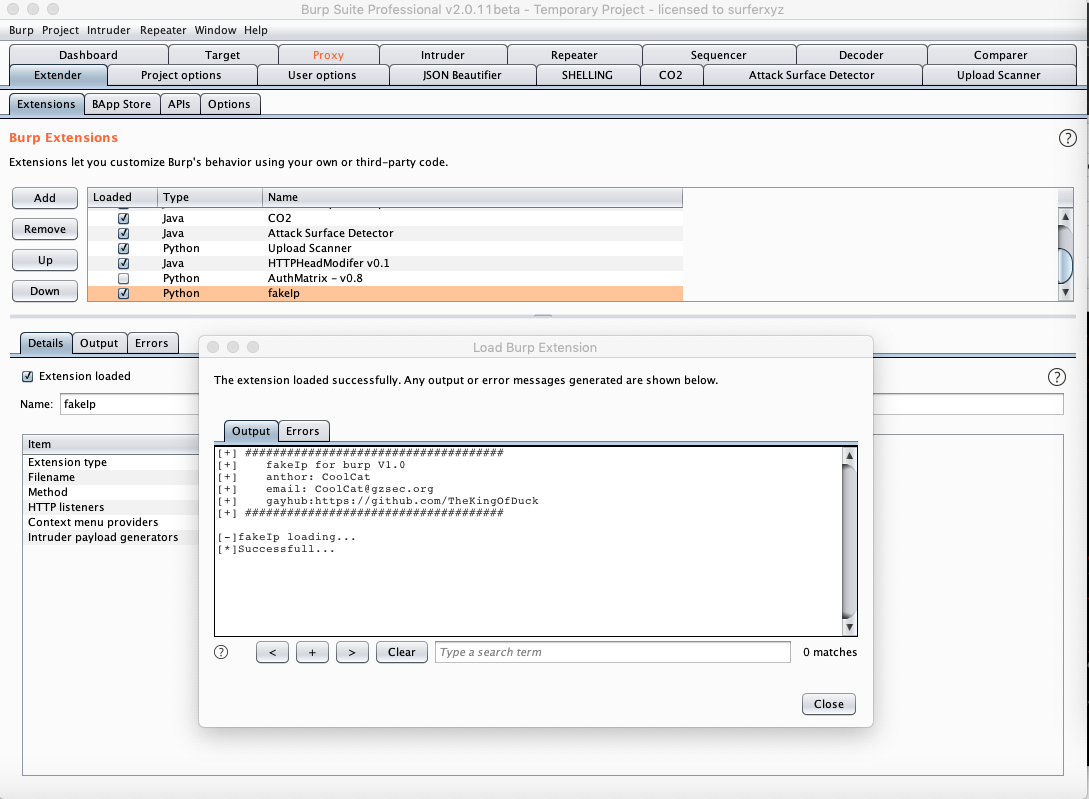 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 jlinebau/cve-2025-55315-scanner-monitor
脆弱なサーバーをスキャンするための簡単なスクリプトとパケットレベルモニター
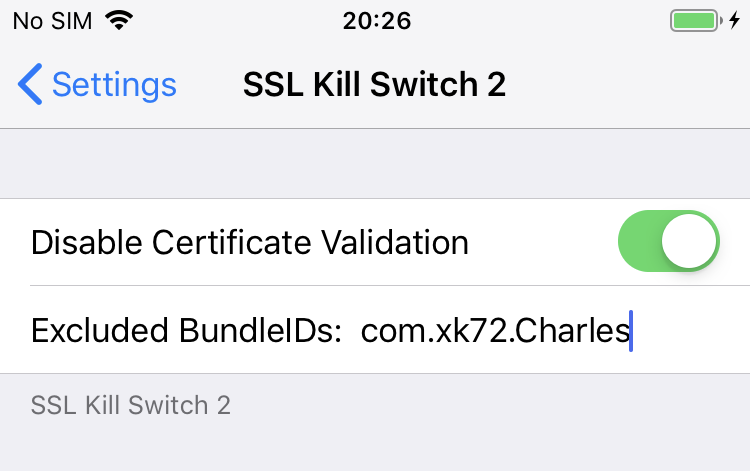 nabla-c0d3/ssl-kill-switch2
iOSおよびmacOSアプリケーション内で、証明書ピンニングを含むSSL証明書の検証を無効化するブラックボックスツール。
 inaz2/proxy2
単一のPythonスクリプトで動作するHTTP/HTTPSプロキシ