
 #1

 yukibtc/redknife
攻撃的セキュリティのためのスイスアーミーナイフ。

 zentinelproxy/zentinel
無料のウェブを守るために構築された、セキュリティ優先のリバースプロキシ。
 reverserid/jurig
完全自律型のリバースエンジニアリング用AIエージェント
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
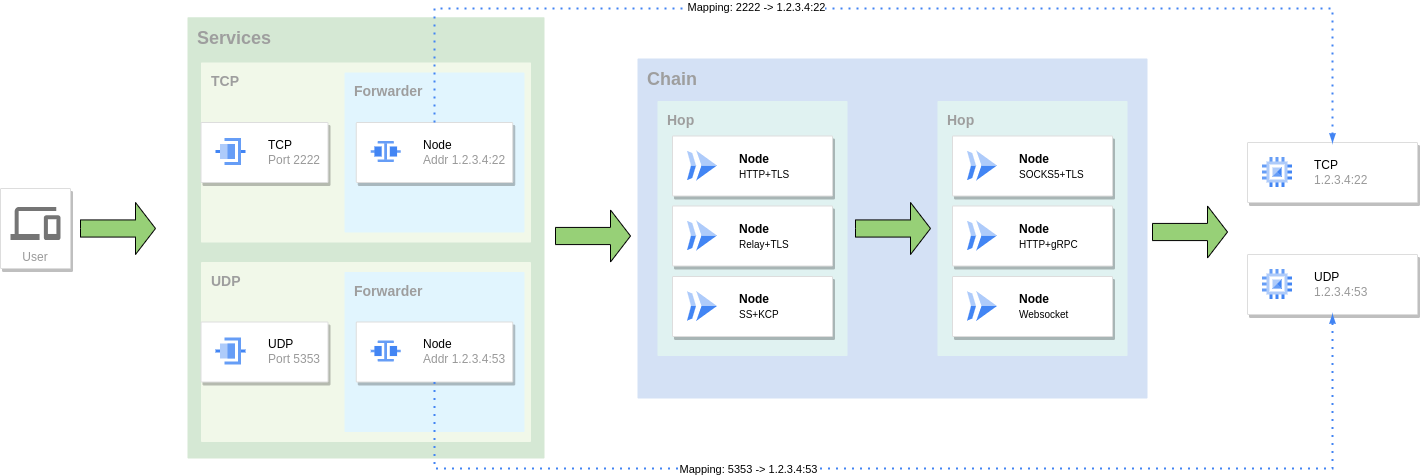 go-gost/gost
GO Simple Tunnel - golangで書かれたシンプルなトンネル
 apify/crawlee
Node.jsのWebスクレイピングおよびブラウザ自動化ライブラリ。HTTPとヘッドレスブラウザのサポート、プロキシローテーション、人間らしいフィンガープリンティングを備えた信頼性の高いクローラーを構築するためのものです。
 modzero/burp-responseclusterer
Burpプラグイン。レスポンスをクラスタリングして、受信したレスポンスの概要を表示します
 hoodoer/colonelclustered
Java製のBurpプラグインで、サーバーレスポンスの実際の内容に基づいてレスポンスに対してテキストクラスタリングを実行し、外れ値やグループを特定します。たとえばIntruderの実行結果からなどです。
 pentagridsec/pentagridresponseoverview
BurpSuite用Response Overview拡張機能 - レスポンスボディをグループ化して特異なレスポンスを発見
 hackvertor/repeat-strike
Burp Suite拡張機能で、AI生成のregex strikeルールを使用してIDORやアクセス制御の欠陥を検出し、プロキシ履歴をスキャンして同様の問題を大規模に発見します。
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
 portswigger/burp-extensions-montoya-api-examples
Burp Suite の Montoya API を実演するサンプル拡張機能で、HTTP およびプロキシハンドラー、カスタムスキャンチェック、Intruder ペイロード、WebSocket 処理、Collaborator 連携をカバーしています。
 confused-binary/waf-fu
CloudWatch、S3、およびサンプリングAPIからAWS WAF v2ログを閲覧・リプレイするためのターミナルUI。YAMLフィルタリング、認証検出、curl/ブラウザリプレイを備える。
 davidvoitenko/proxy-workbench
公開HTTP/SOCKSプロキシを収集し、自身のターゲットに対してチェックとランク付けを行い、ランク付けされたエクスポート、プール、ローテーションゲートウェイ、ローカルAPI経由で提供します。
 splinters-io/blinder
露出保護されたセキュリティスキャンのためのコンテンツブラインドリバースプロキシ
 ejfkdev/avdroot
Android StudioエミュレータのramdiskをMagiskでパッチしてroot化する — 純粋なGoで。
 bifrost-proxy/bifrost
Rust製の高性能HTTP/HTTPS/SOCKS5 MITMプロキシ。TLS傍受、ルールベースのリクエスト書き換え、トラフィックキャプチャ、ブレークポイント、スクリプトサンドボックス、Web UI経由のリクエストリプレイを備える。









