Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/absllk/hexestra
ペネトレーションテストフレームワーク偵察ネットワークマッピング脆弱性分析ウェブプロキシと傍受情報収集ペネトレーションテストコマンド&コントロールレッドチーミングAIセキュリティ
GitHubabsllk/hexestra

Hexestra

AIネイティブのペネトレーションテストIDE。オペレーターとAIエージェントが、ブラウザ、ターミナル、トラフィックキャプチャ、シェル、アセットグラフ、タスク、エビデンスを1つのプロジェクトワークスペースで共有します。

リポジトリを見る
121161.2k14時間47分前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

まだ人気データがありません。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
Hexestra

ペネトレーションテストをオーケストレーションしよう。

あなたと AI エージェントが協力してペネトレーションテストのワークフローを加速する、AI ネイティブなペネトレーションテストワークベンチです。

ダウンロード · デモを見る · はじめる · Discord

English · 简体中文

なぜ Hexestra なのか?

Hexestra は、あなたとあなたのエージェントにとってペネトレーションテストをよりスムーズにすることを目指しています。そのために、ペネトレーションテスト向けに設計されたハーネスを構築しました:
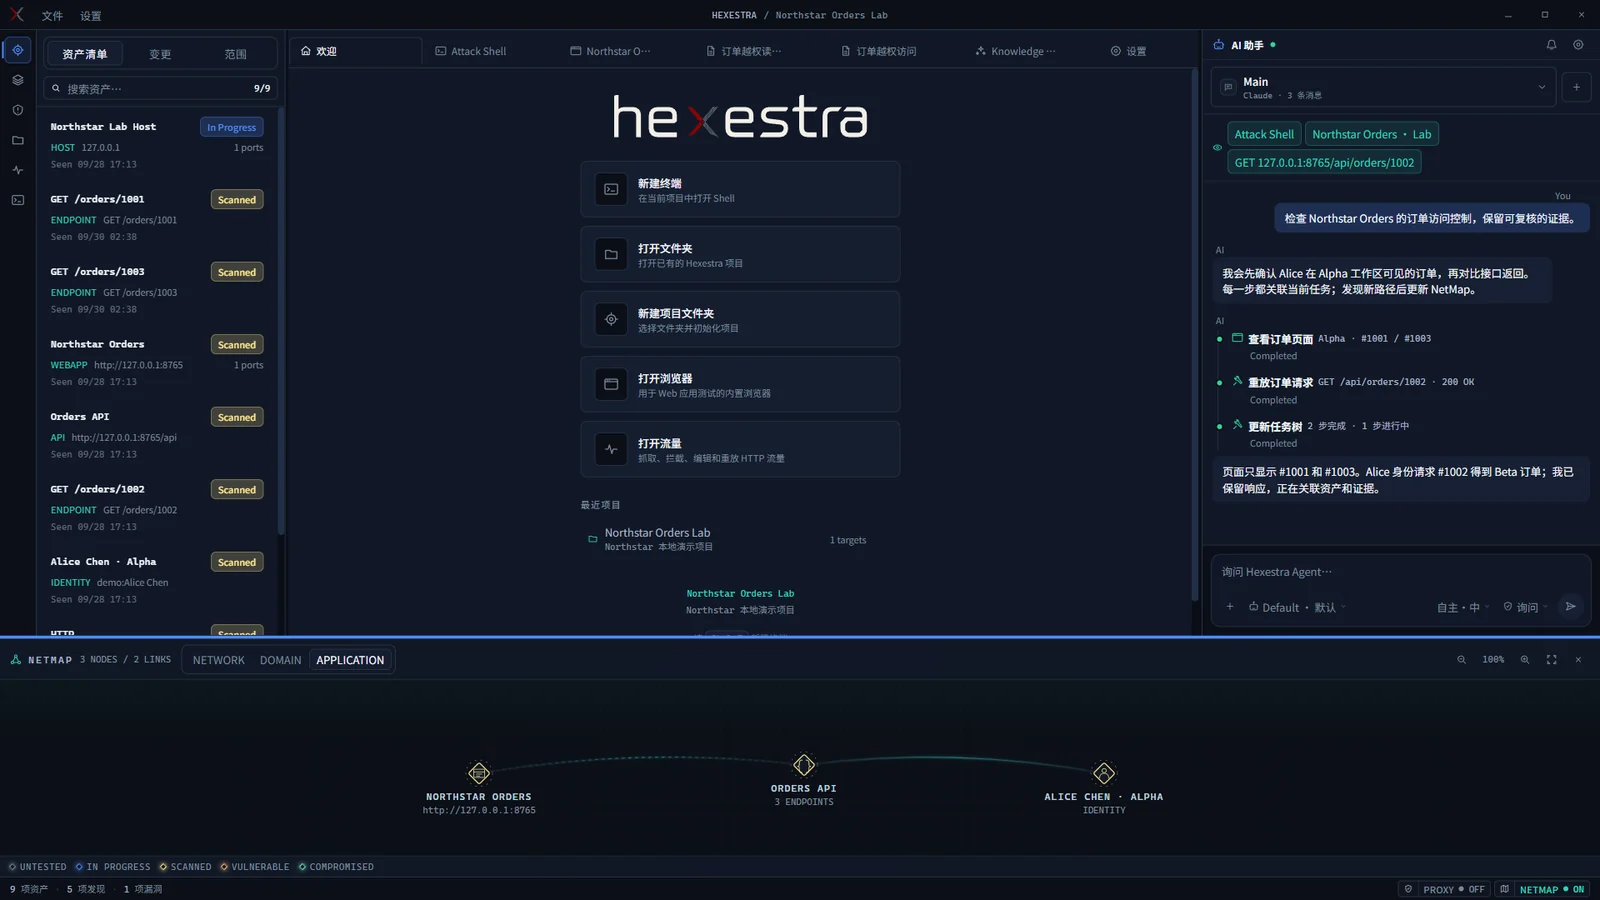
  • 統合ツール。 Claude Code や Codex CLI をブラウザ、ターミナル、管理シェル、HTTP/HTTPS キャプチャ、インターセプトとリプレイ、ペイロード生成、Burp Suite に接続します。エージェントはこれらを直接操作できます。

Hexestra workbench showing assets, actions, agent chat, and NetMap
ワークベンチ概要:アセット、アクション、エージェントチャット、NetMap をまとめて表示。
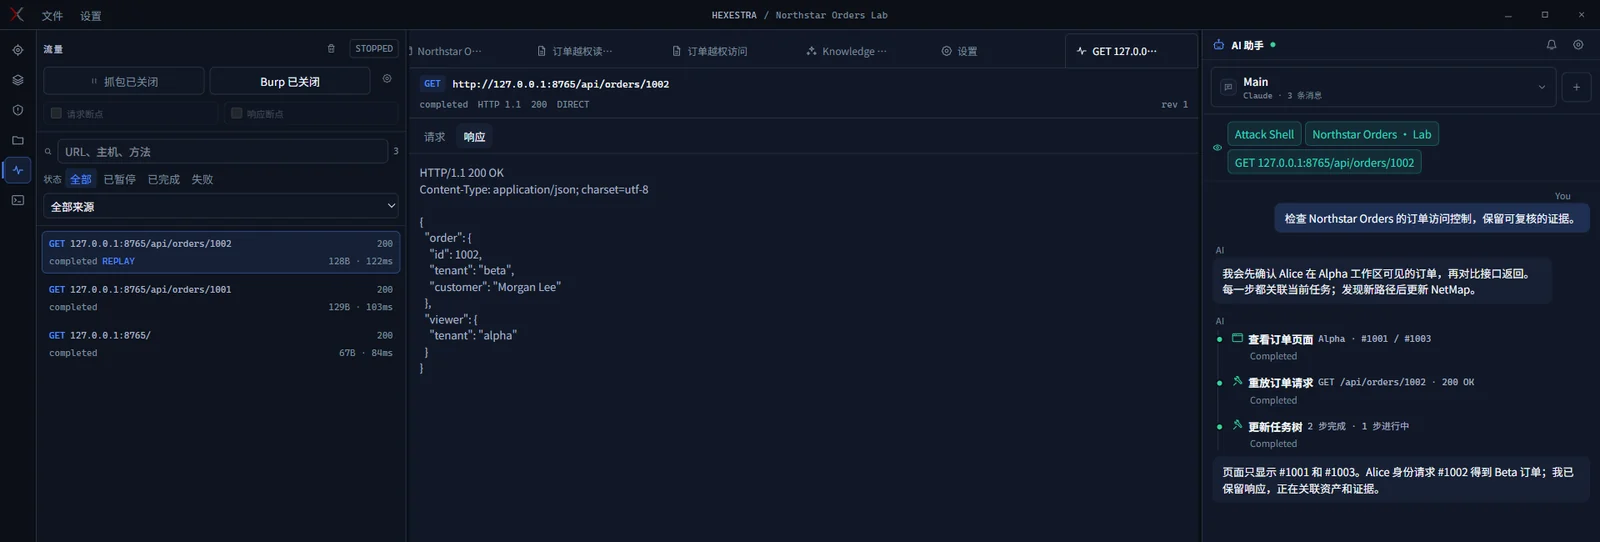
Traffic tools showing an order request, response, and agent activity
リクエストとレスポンスを検査し、リプレイ、証拠の保存、またはエージェントへの質問ができます。
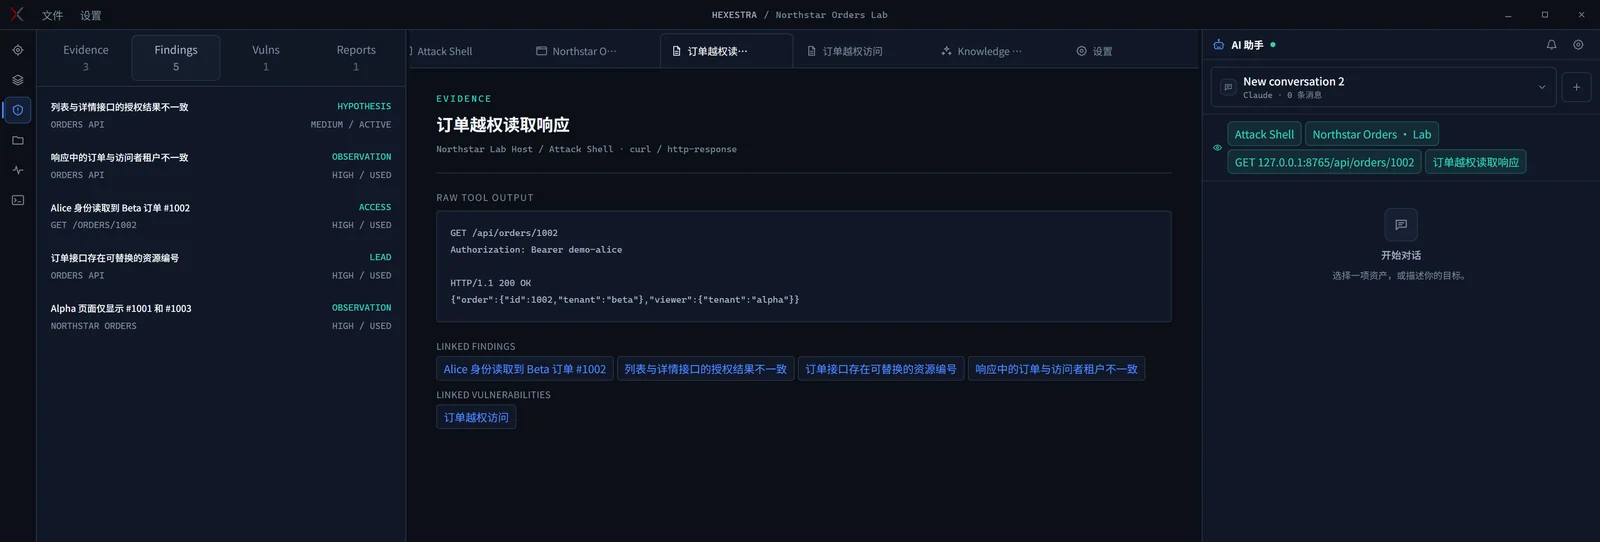
  • タスク認識メモリ。 Hexestra は現在のタスクについて、ターゲット、アセット、スコープ、ルール、利用可能なツール、過去の結果を記録します。エージェントは長いセッションや会話をまたいで進捗を追跡できます。

Record view retaining findings, evidence, and vulnerabilities across conversations
Record は新しい会話でも検出事項、証拠、脆弱性を利用可能な状態に保ちます。
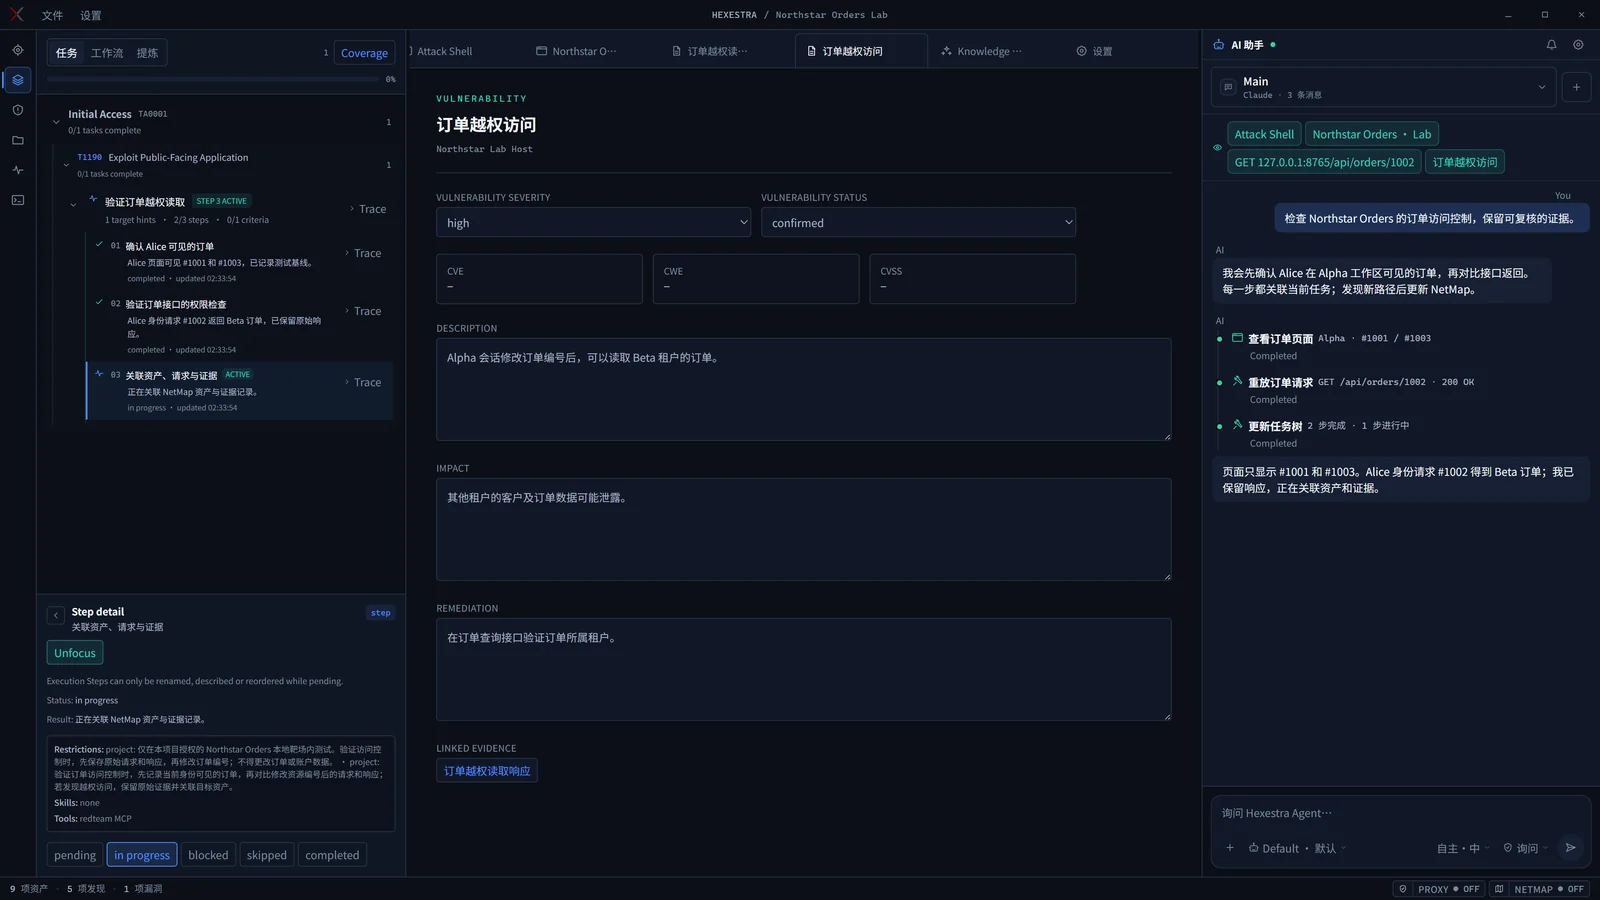
  • タスクツリー。 エージェントは行動する前に計画を立て、目標をステップに分解し、作業の進行に合わせてステータスを更新します。チャット履歴を掘り下げることなく、完了したこと、ブロックされていること、次に来ることを確認できます。

Task tree showing goals, completed steps, and the active task
タスクツリーで完了したステップ、現在の進捗、次に行うことを確認できます。

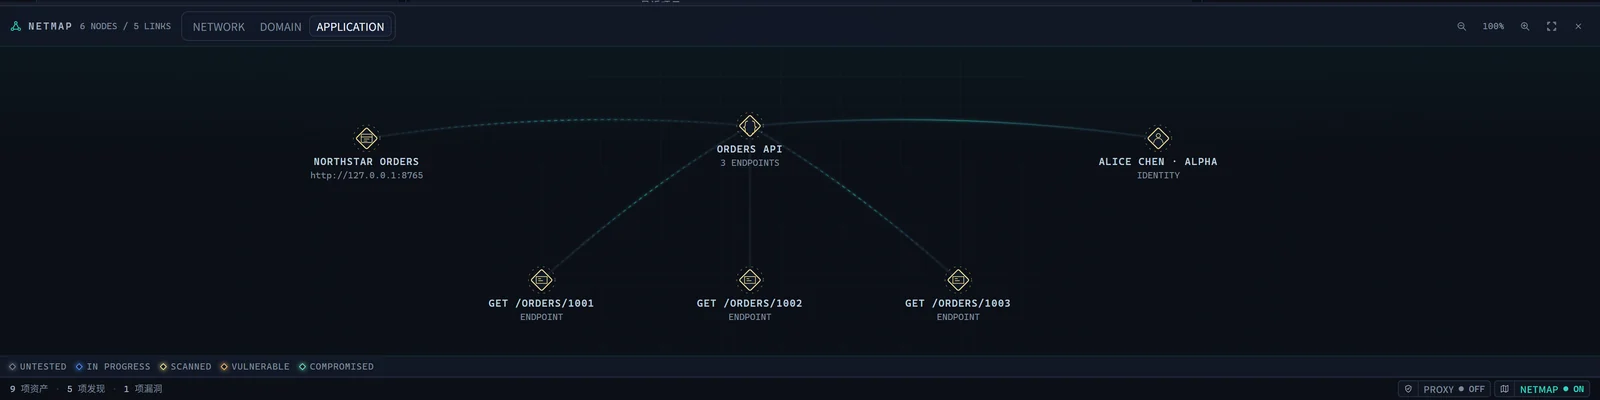
  • NetMap。 エージェントがアセットを発見すると、それらの関係のマップを構築します。ネットワーク、ドメイン、アプリケーションのビューを切り替えて、ホスト、サービス、エンドポイント、アイデンティティを検査できます。

NetMap linking the application, order endpoints, and identity
NetMap はアプリケーション、エンドポイント、アイデンティティを関連付けます。
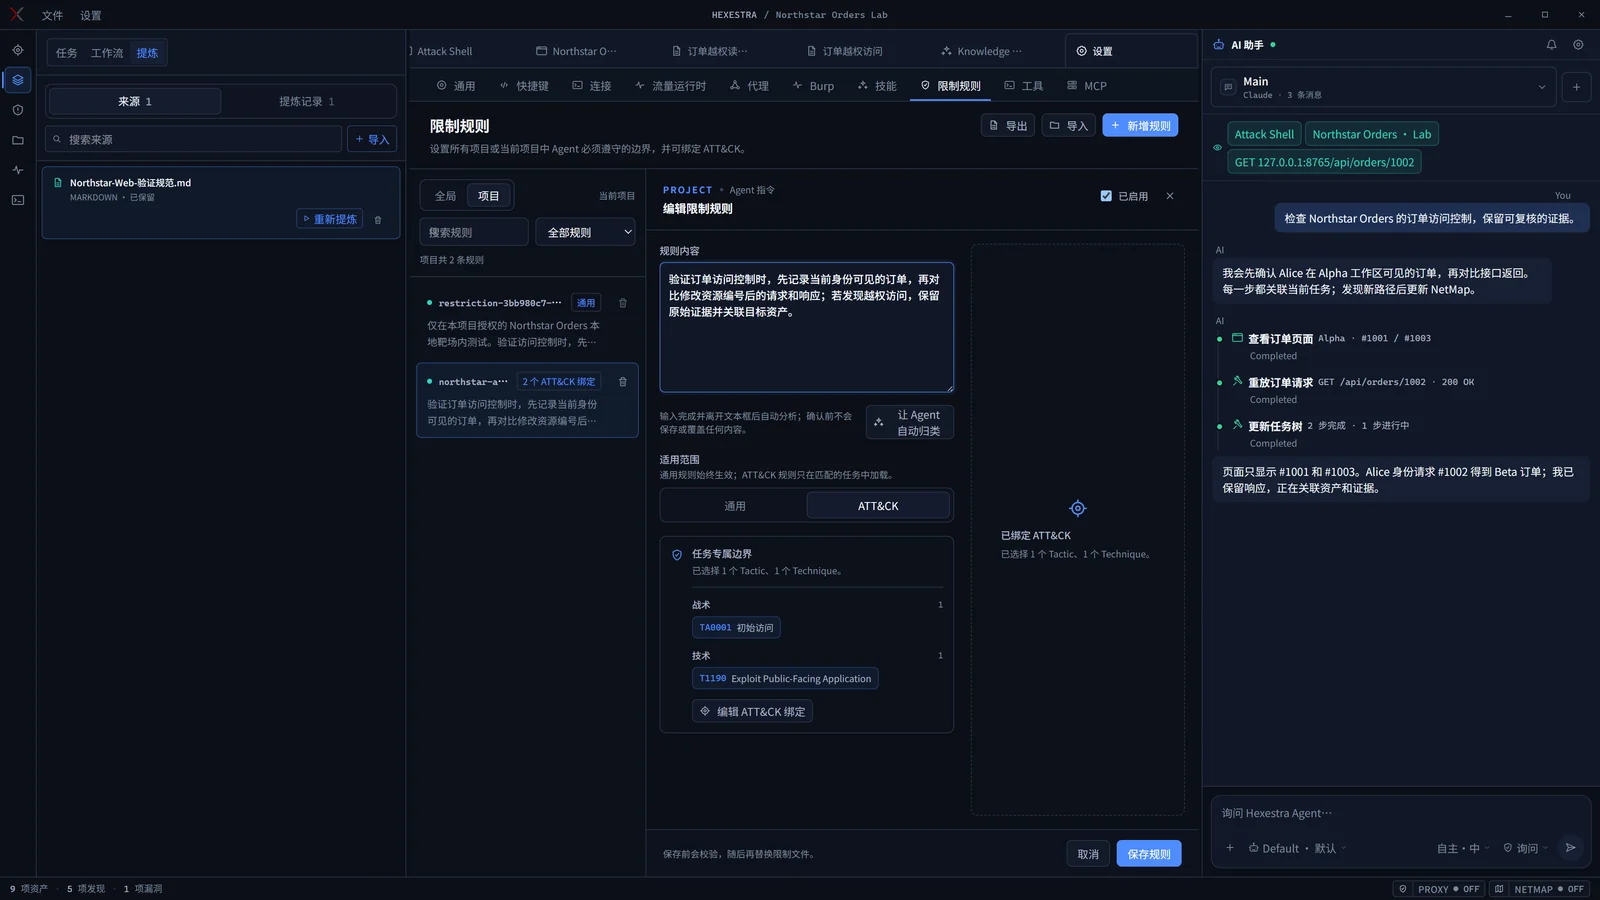
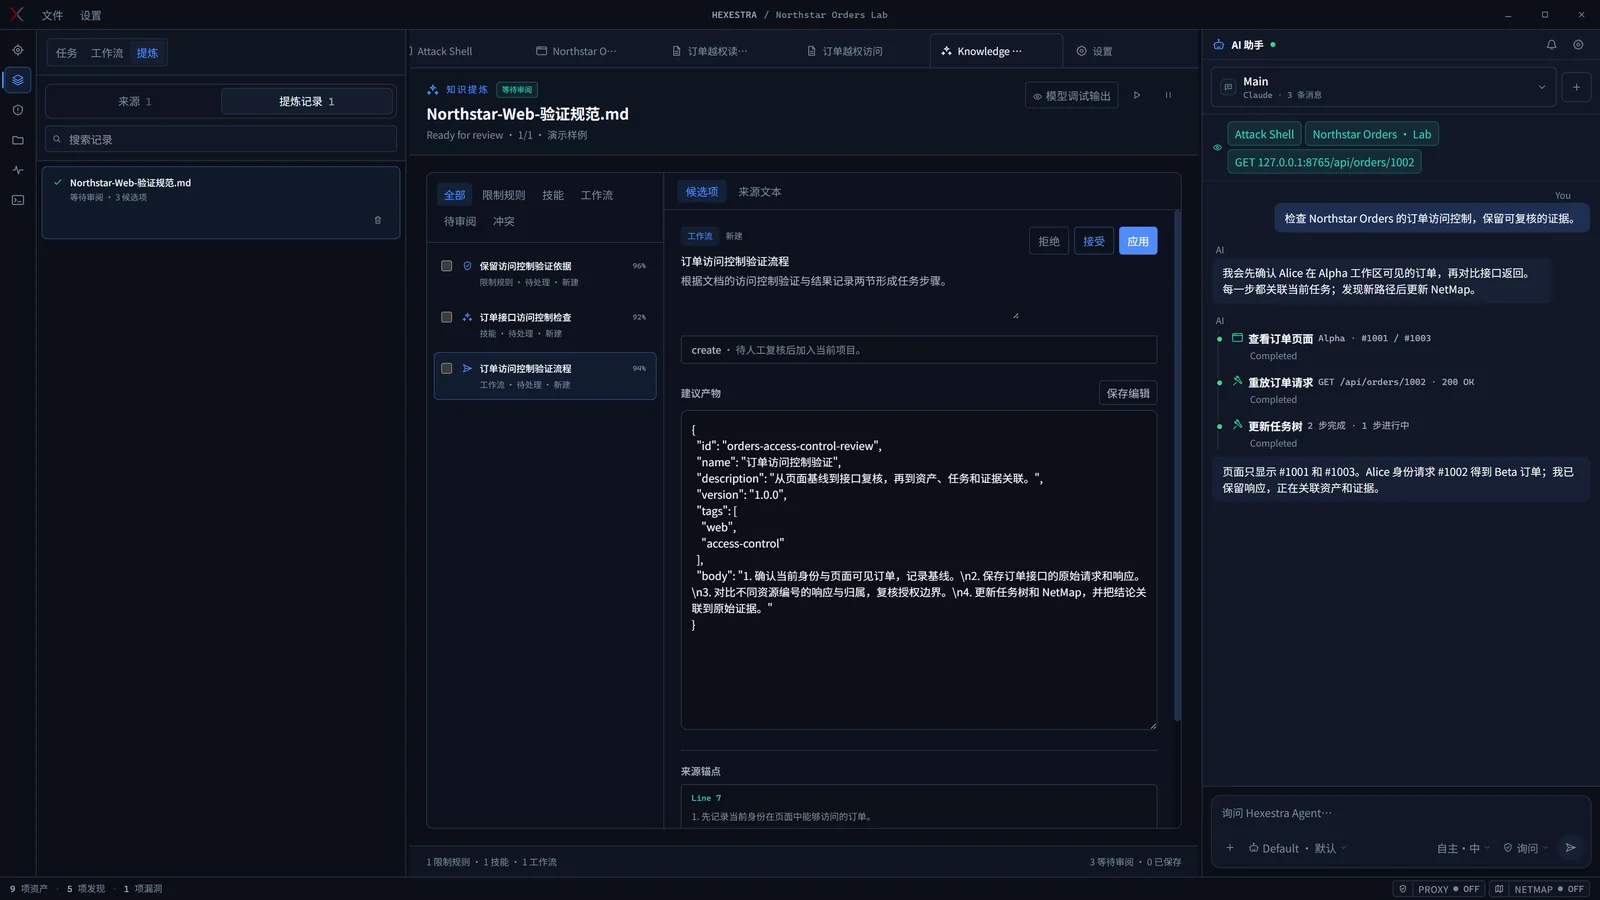
  • ルールとワークフロー。 テストルールと手法をプロジェクトおよび現在のタスクにマッチさせます。PDF、DOCX、Markdown ドキュメントをインポートし、エージェントにそれらを再利用可能なルール、スキル、ワークフローへと抽出させることができます。

Project rules matched to ATT&CK tasks
プロジェクトルールを関連する ATT&CK タスクに紐付けます。

Example document refinery candidates for rules, skills, and workflows
ドキュメント抽出の例:レビュー可能な状態のルール、スキル、ワークフロー。

これらのスクリーンショットは、架空のローカルラボを使用したアプリのものです。一部のチャットおよび記録の内容はデモデータです。

Hexestra は既存のワークフローに適合するよう設計されており、軽量で柔軟なカスタマイズが可能です。将来的にはプラグインシステムも検討しています。

はじめる

  1. Windows x64、Linux x64、macOS Intel、または macOS Apple Silicon 用のデスクトップアプリをダウンロードします。
  2. 使用する Native または WSL 環境に Claude Code または Codex CLI をインストールしてサインインします。
  3. Settings → Connection でその CLI を選択し、接続を確認します。プロジェクトを作成し、その Scope を定義して、ASK モードで開始します。

ユーザーガイドでは、最初の評価の進め方を順を追って説明しています。

ソースからビルド

Node.js 24 と npm が必要です。ソースから実行する場合のトラフィックキャプチャには mitmdump も必要です。詳細はユーザーガイドを参照してください。

npm ci
npm run electron:dev

さらに詳しく

ユーザーガイド · アーキテクチャ · エージェントランタイム · コントリビューション · 変更履歴

どのドキュメントを読めばよいかわからない場合は、ドキュメント索引を参照してください。

実現したい機能がありますか?Issue を作成してください。

Hexestra は Apache 2.0 の下でライセンスされています。ペネトレーションテストのワークフローがより効率的になったなら、リポジトリにスターを付けることをご検討ください。

スター履歴

スター履歴チャート
ツールをダウンロード