
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
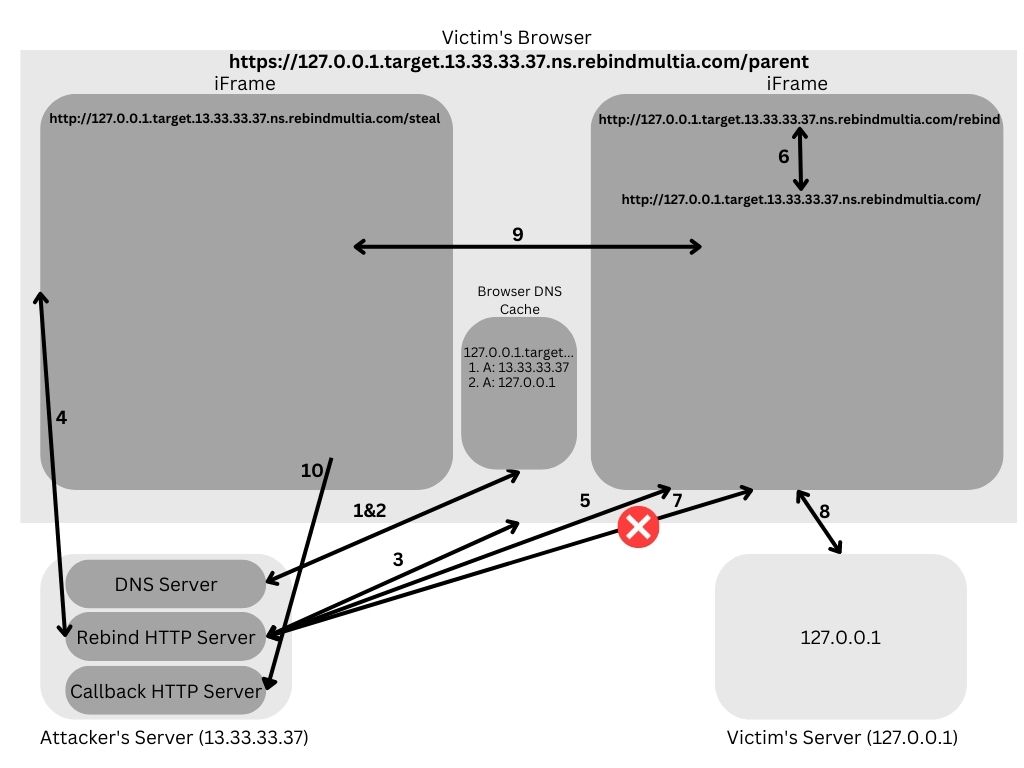
 rhynorater/rebindmultia
複数のAレコードを悪用して同一生成元ポリシーをバイパスし、ブラウザのフォールバック動作を介して内部ネットワークサービスからデータを流出させるDNSリバインディング攻撃ツール。
 ahisec/geoserver-
geoserver CVE-2024-36401脆弱性エクスプロイトツール
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15未承認-任意ファイルアップロード
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
ManageEngine ServiceDesk Plus(CVE-2021-44077)のPreAuth RCEを実証するPoCエクスプロイト。脆弱なターゲット上で任意のWindows実行ファイルをアップロードして実行します。
 c1ph3rx13/cve-2023-42820
JumpServerパスワードリセット脆弱性CVE-2023-42820のエクスプロイトスクリプト。自動検証コード計算とパスワード変更を備えています。
 crowsec-edtech/cve-2022-26134
CVE-2022-26134 用の Python PoC エクスプロイト。Atlassian Confluence の OGNL インジェクションを介した認証前リモートコード実行の脆弱性です。脆弱なサーバー上で任意のコマンドを実行します。
 hexsecteam/cve-2025-8088-winrar-tool
WinRARのパストラバーサル脆弱性(CVE-2025-8088)をADSおよびRAR5ヘッダ操作を利用して悪用する、悪意のあるRARアーカイブを作成するための洗練されたGUIツール。
 4m3rr0r/cve-2025-47812-poc
Wing FTP Server リモートコード実行(RCE)エクスプロイト (CVE-2025-47812)
 ibonok/cve-2020-4463
IBM Maximo Asset Management は、XXE 脆弱性 (CVE-2020-4463) による情報漏えいに対して脆弱です。
 wuzuowei/cve-2020-17530
S2-061のペイロード、および対応する簡単なPoC/Exp
 err0r-ica/whatspayloadrce
Whatsapp 自動ペイロードジェネレーター [CVE-2019-11932]
 silverplate3/my-cves
私が見つけたCVE。技術的なwriteups、エクスプロイトの例、ファジングセッションのウォークスルー
 pwntester/springbreaker
Spring RCE 脆弱性 (CVE-2011-2894) の Exploit PoC
 win3zz/cve-2023-43261
CVE-2023-43261 - 保護されていないシステムログと脆弱なパスワード暗号化による認証情報の漏洩
 wjlin0/cve-2024-23897
CVE-2024-23897 - Jenkins 任意ファイル読み取り エクスプロイトツール
 onlytoxi/cve-2025-8088-winrar-tool
CVE-2025-8088 用の高度な WinRAR パストラバーサルエクスプロイトツール








