
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 dinosn/cve-2024-20931
CVE-2023-21839のパッチをバイパスするCVE-2024-20931向けのJavaベースのエクスプロイト(Oracle WebLogic用)。ForeignOpaqueReferenceを介したJNDIインジェクションを使用して、リモートコード実行を実現します。
 7iosecurity/xss-payloads
Webアプリケーションのセキュリティテスト、フィルターバイパス研究、ペネトレーションテスト案件向けのクロスサイトスクリプティング(XSS)ペイロード集。
 sourceincite/dashoverride
これは、VMware vRealize Operations Manager 向けの事前認証RCEエクスプロイトです。
 mzzdtot/cve-2023-28432
MinIOの機密情報漏えい脆弱性を一括スキャンするpoc&exp
 csenox/cve-2021-22911
Rocket Chat 3.12.1 における認証前ブラインドNoSQLインジェクションによるリモートコード実行
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
CVE-2022-41040に関するMetasploitスクリプト(POC)です。Microsoft Exchangeは、サーバーサイドリクエストフォージェリ(SSRF)攻撃に対して脆弱です。認証された攻撃者は、この脆弱性を利用して特権を昇格させることができます。
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI & 認証バイパス | サーバー完全乗っ取り | ワードリスト対応
 embedi/amt_auth_bypass_poc
CVE-2017-5689 概念実証エクスプロイト
 pimps/cve-2019-2725
WebLogic 安全でないデシリアライゼーション - CVE-2019-2725 ペイロードビルダー & エクスプロイト
 le1a/cve-2023-33246
Apache RocketMQ リモートコード実行の脆弱性 (CVE-2023-33246) Exploit
 iletee/struts2-rce
CVE-2017-5638 に対して悪用可能なターゲット
 hrishikesh7665/follina_exploiter_cli
Microsoft ゼロデイ脆弱性 Follina (CVE-2022-30190) のエクスプロイト
 jas502n/cve-2019-2890
CVE-2019-2890 WebLogic 逆シリアライゼーションRCEのエクスプロイトで、ysoserial統合により、T3プロトコルを介したリモートコード実行のステップバイステップのPoCを提供します。
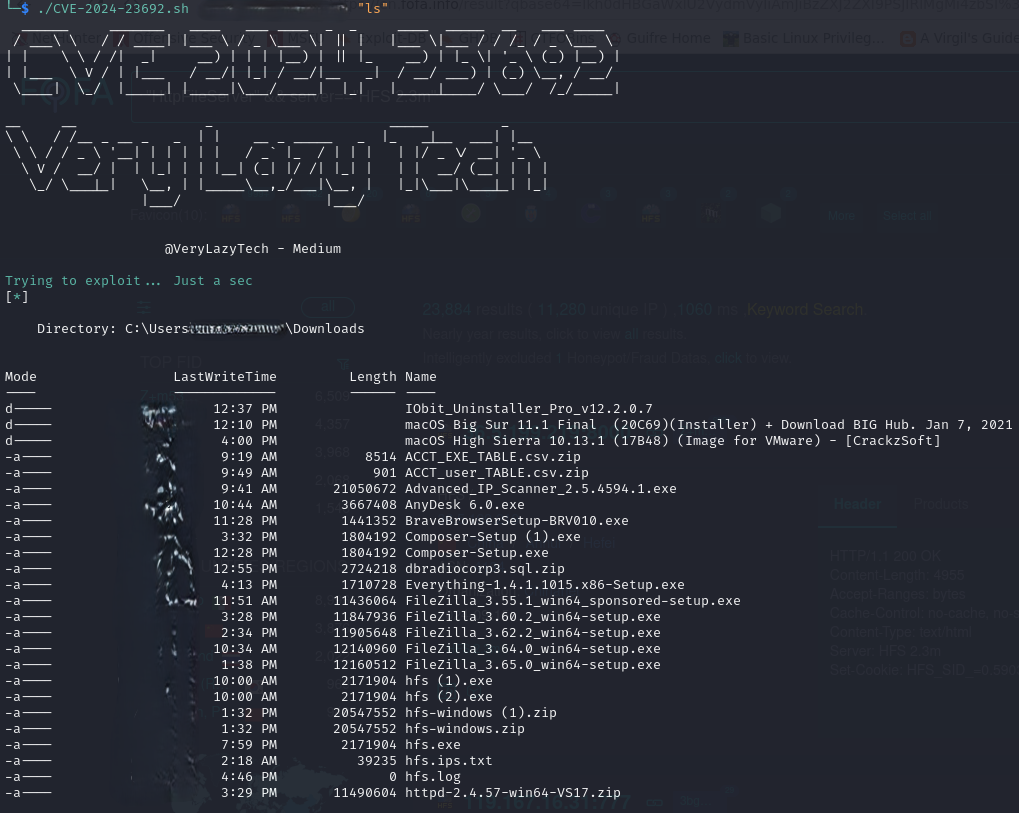 verylazytech/cve-2024-23692
POC - Rejetto HTTP File Server における認証なしRCE脆弱性 - CVE-2024-23692
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947バッチ
 do4choo/cve-2026-3227-tp-link-authenticated-rce
TP-Link ルーターファームウェアの認証済み OS コマンドインジェクションの概念実証。復号化、QEMU ベースの暗号化フック、永続的なブートループまたはバックドア展開用の 15 文字のペイロード生成を含みます。
 sophoslabs/cve-2018-18500
CVE-2018-18500 用 PoC - Firefox の Use-After-Free
 nuts7/cve-2023-27372
4.2.1 より前の SPIP は、シリアライゼーションの処理が不適切なため、公開エリアのフォーム値を介したリモートコード実行が可能です。修正済みバージョンは 3.2.18、4.0.10、4.1.8、4.2.1 です。








