
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-8088-Winrar-Tool — WinRARのパストラバーサル脆弱性(CVE-2025-8088)をADSおよびRAR5ヘッダ操作を利用して悪用する、悪意のあるRARアーカイブを作成するための洗練されたGUIツール。 | Kitploit
ツール/GitHubGitHub/hexsecteam/cve-2025-8088-winrar-tool
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育レッドチーミングラボと実践
共有
GitHub
hexsecteam/cve-2025-8088-winrar-tool

CVE-2025-8088-Winrar-Tool

WinRARのパストラバーサル脆弱性(CVE-2025-8088)をADSおよびRAR5ヘッダ操作を利用して悪用する、悪意のあるRARアーカイブを作成するための洗練されたGUIツール。

リポジトリを見るウェブサイト
4717271年前Kitploit レビュー済み

CVE-2025-8088 WinRARエクスプロイト

  _  _ _____  _____ ___ ___ 
 | || | __\ \/ / __| __/ __|
 | __ | _| >  <\__ \ _| (__ 
 |_||_|___/_/\_\___/___\___|

高度なWinRARパストラバーサルエクスプロイトツール

ADSおよびRAR5ヘッダー操作を利用して、WinRARのパストラバーサル脆弱性(CVE-2025-8088)を悪用する悪意のあるRARアーカイブを作成するための洗練されたGUIツール。

特徴

  • ADS悪用 - ペイロード隠蔽のためのNTFS代替データストリーム
  • RAR5ヘッダー操作 - パスインジェクションのための直接ヘッダーパッチ
  • GUIインターフェース - クリーンでモダンなユーザーインターフェース
  • スタートアップターゲティング - Windowsスタートアップへの自動ペイロード配置
  • カスタムデコイサポート - 独自のデコイファイルまたはデフォルトを使用

必要条件

  • Python 3.6+
  • WinRAR CLI
  • customtkinter

クイックスタート

# Install dependencies
pip install -r requirements.txt

# Run the tool
python gui.py

使い方

  1. ペイロードを選択 - 実行ファイル(.exe, .batなど)を選択
  2. デコイを選択 - デコイファイルを選択するか、空欄のままにしてデフォルトを使用
  3. アーカイブ名を入力 - 出力RARファイル名を入力
  4. ビルド - エクスプロイトアーカイブを生成

🖼️ UIプレビュー

ここにWindows 11でツールを実行しているスクリーンショットを追加してください:
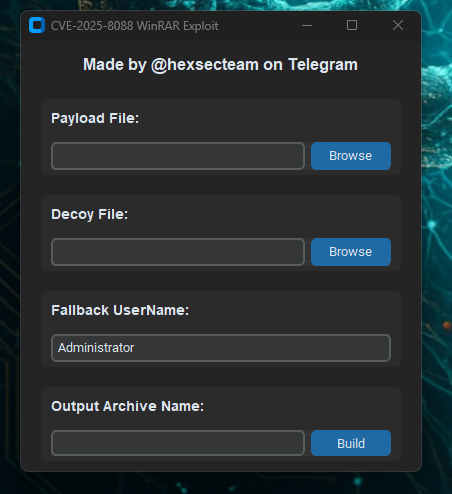
エクスプロイトGUI

🖼️ POCエクスプロイト

エクスプロイトPOC

仕組み

このツールは、以下の方法でパストラバーサルを利用したRARアーカイブを作成します:

  1. ADSの作成 - ペイロードをNTFS代替データストリームに隠蔽
  2. RARの構築 - WinRAR CLIを使用してADSを含むベースRARを作成
  3. ヘッダーパッチ - RAR5ヘッダーにトラバーサルパスを注入
  4. CRC再計算 - アーカイブの整合性を確保
  5. 出力 - 抽出準備が整った悪意のあるRARを提供

パス例: ..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\Users\Administrator\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.exe

免責事項

このツールは教育および許可されたテスト目的のみです。適切な同意を得た管理された環境でのみ使用してください。


👤 作者

❤️を込めて Hexec が作成 教育および研究目的です。


🔗 HexSec ソーシャルメディア

🛠️ ツール、チュートリアル、エクスプロイトコミュニティに参加

  • 📦 Telegramグループ: https://t.me/hexsectools
  • 📬 連絡(ダイレクトメッセージ): https://t.me/Hexsecteam

ソーシャルメディアでフォロー

  • 📸 Instagram: https://instagram.com/hex.sec
  • ▶️ YouTube: https://youtube.com/@hex_sec
  • 💻 GitHub: https://github.com/hexsecteam
  • 🎞️ Vimeo: https://vimeo.com/hexsec
  • 📹 Dailymotion: https://www.dailymotion.com/hexsectools/videos

CVE-2025-8088悪用のための高度なレッドチームツール

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





