
 #1

 coffeeandsecurity/dakshscra
フレームワーク対応の静的コード解析ツールで、自動ソースコードレビュー、プラットフォーム固有のルール、汚染解析、工数見積もり、抑制ベースラインを備えています。
 lijiejie/log4j2_vul_local_scanner
Log4j 脆弱性ローカル検出スクリプト。 ホスト上のすべてのJavaプロセスをスキャンして、log4j2リモートコード実行脆弱性(CVE-2021-45046)の影響を受けるかどうかを確認します。
 stefan2200/aparoid
静的および動的なAndroidアプリケーションセキュリティ分析
 duriantaco/ravage
制御され認可されたターゲットに対する、証拠を優先した自律的なWebセキュリティテスト。再現可能なラボ、監査証跡、レポート、XBENベンチマークを備えています。
 gh1mau/masta-cve-2026-48907
CVE-2026-48907(Joomla JCE Editor RCE)用の単一ファイルPythonスキャナー。Joomla/JCEを検出し、数学的に検証された侵入的ペイロードテストを実行し、バルクスレッドスキャン、WAF検出をサポートし、スタイル付きExcelレポートを生成。
 black-scorp10/email-vulnerability-checker
DNSルックアップを使用して、単一または複数のドメインにおけるメールなりすましの脆弱性を特定する、自動化されたSPFおよびDMARC設定チェッカー。
 yehia-mamdouh/xssya-v-2.0
反射型およびエンコードされたペイロードのインジェクションを確認し、ペイロードを実行してCookieを取得し、WAFを検出し、44個のペイロードを含むHTML5ライブラリでXSTをテストするPython製XSSスキャナーです。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 fatguru/cve-2025-55182-scanner
CVE-2025-55182(React Server Components RCE)用の非侵入型表面スキャナです。React 19およびNext.jsアプリケーション内の露出したRSCエンドポイントを検出します。
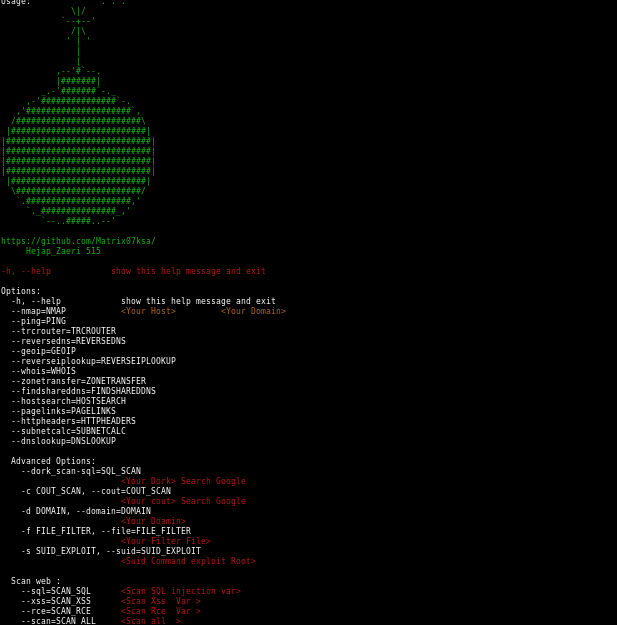 matrix07ksa/hackerinfo
Hackerinfo 情報 Webアプリケーションセキュリティ
 steved3/kit_hunter
専用およびセミ専用ホスティング向けの基本的なフィッシングキットスキャナー
 ifconfig-me/cve-2024-24919-bulk-scanner
CVE-2024-24919 [Check Point Security Gateway 情報漏えい]
 momenbasel/vulnhawk
AI搭載のSASTスキャナーで、認証バイパス、IDOR、およびSemgrep/CodeQLが見逃すロジックバグを見つけます。無料のGitHub Action。Python、JS/TS、Go、PHP、Rubyをサポート。
 dinotools/sslscan
SSLScanは、SSL/TLS対応サービスをテストして、サポートされている暗号スイートを検出します。
 azizaltuntas/pymap-scanner
PythonベースのNmap用GUIラッパー。高速スキャン、カスタムサービス検出、ユーザー制御パラメータを提供し、ネットワーク偵察と脆弱性評価を行う。
 preflightsh/preflight
GoベースのCLIツールで、コードベースをスキャンしてリリース準備状況を確認し、本番デプロイ前に設定漏れ、セキュリティ衛生問題、機密情報漏洩、統合のギャップを検出します。
 ytisf/birduster
マルチスレッド対応のPythonスクリプトで、Webサーバー上のディレクトリやファイル名をブルートフォースするために設計されています。








