
 #1

 bishopfox/bigip-scanner
リモートF5 BIG-IP管理インターフェースの実行中ソフトウェアバージョンを判別します。
 scottjpack/shellshock_scanner
"ShellShock" (CVE-2014-6271) 用のPythonスキャナー
 kpomin57/waf-tester
WAFの機能をテストするためのプログラム
 hahwul/s3reverse
さまざまなS3バケットの形式を1つの形式に変換します。バグバウンティとセキュリティテストのため。
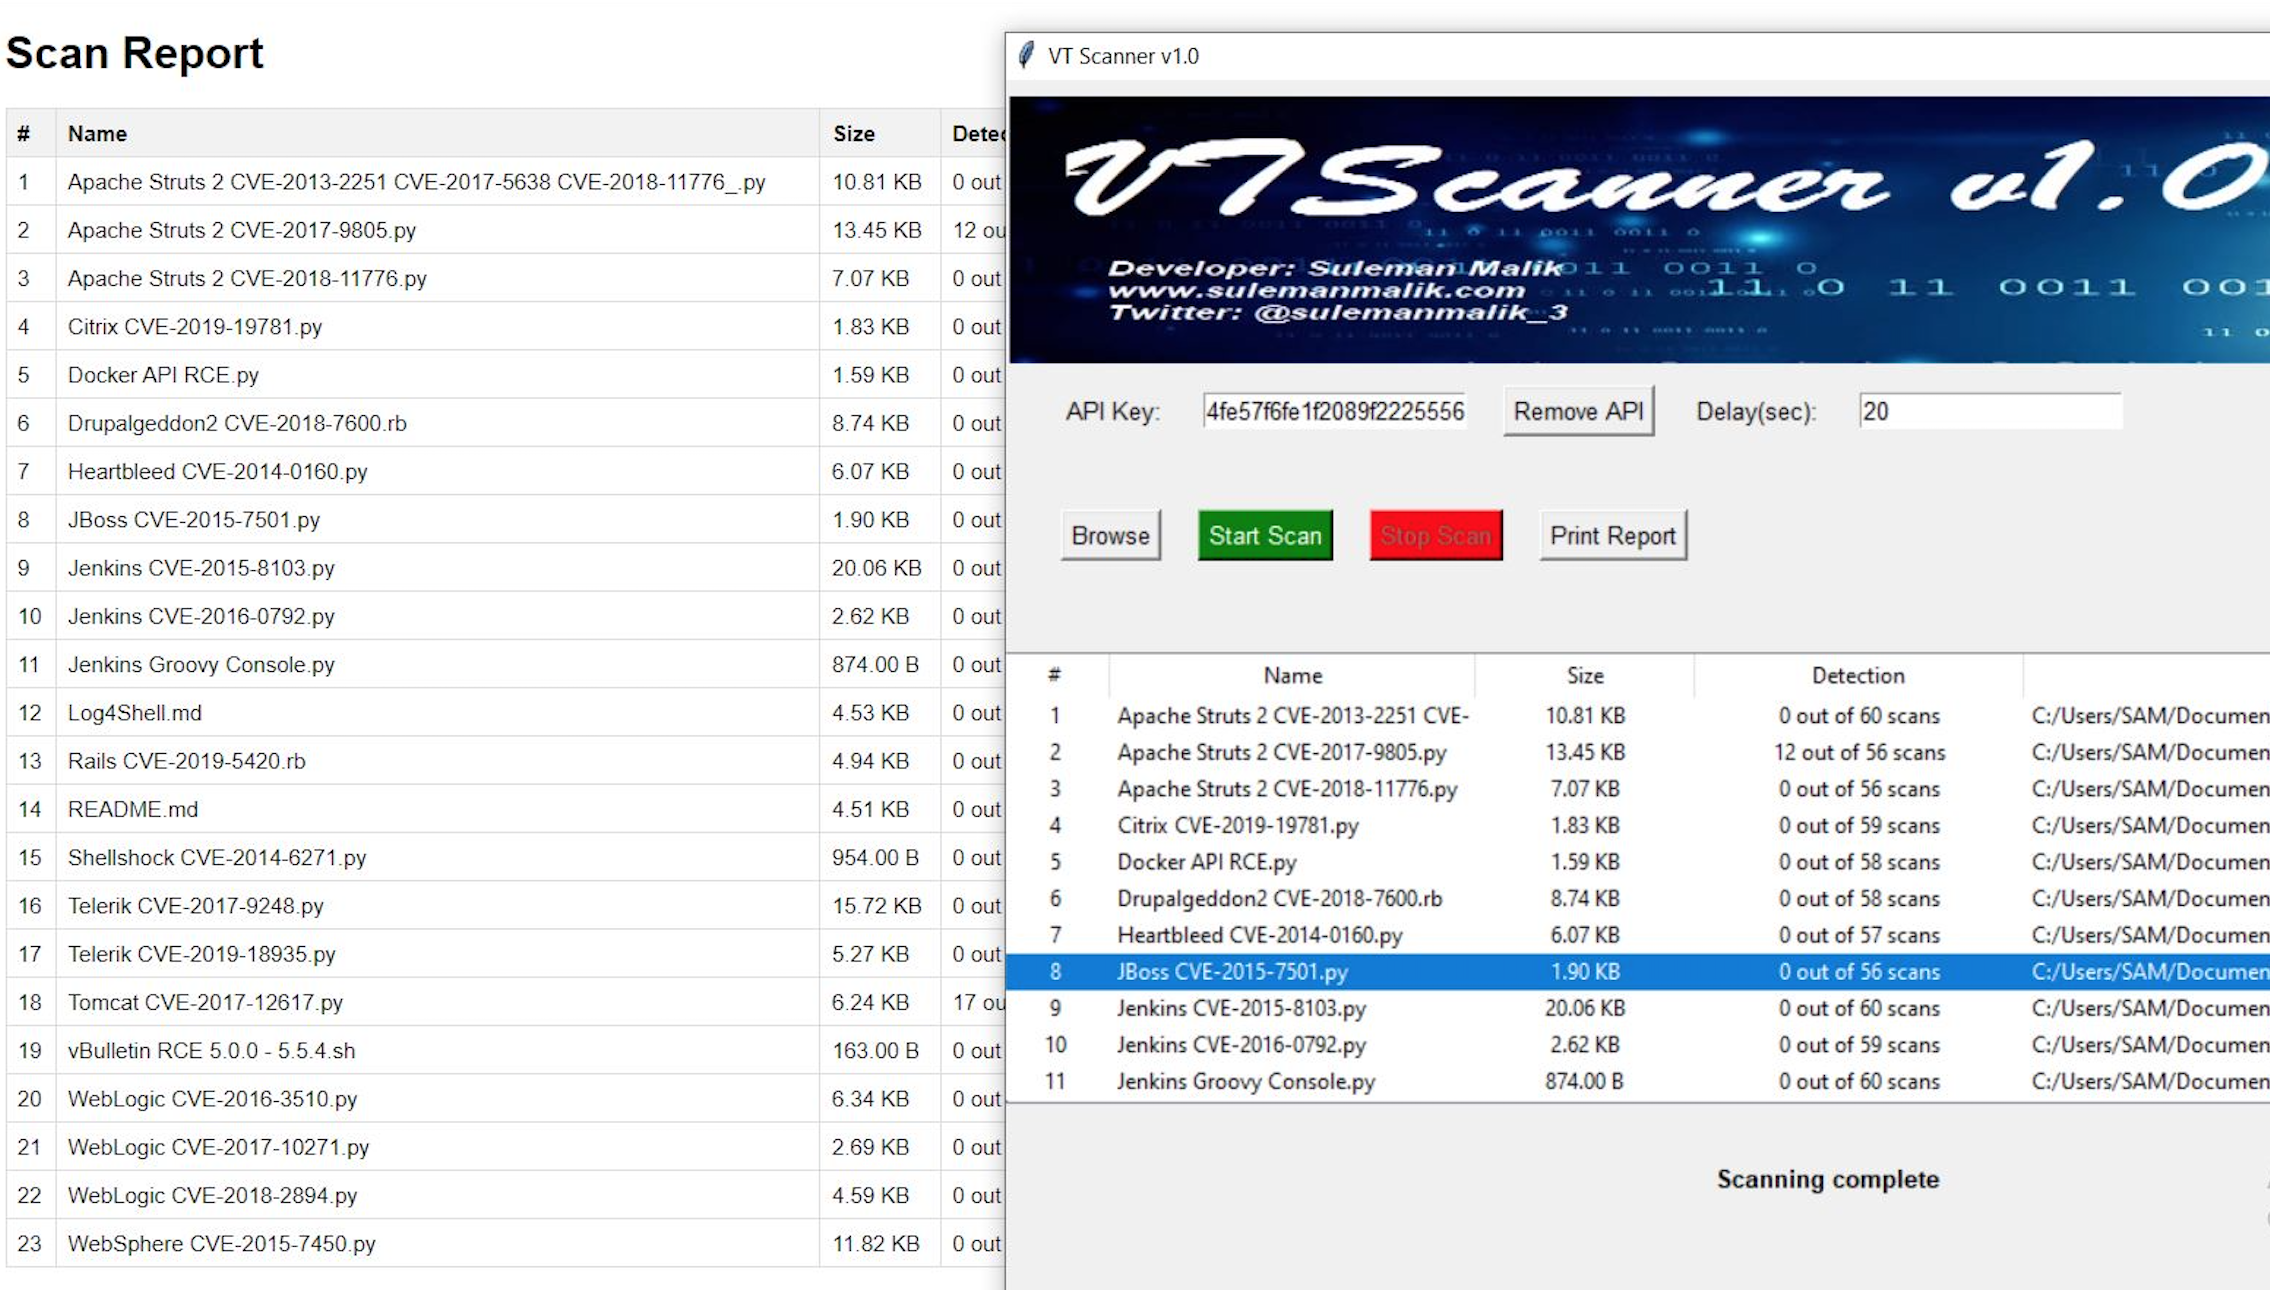 samhaxr/vtscanner
進化し続けるサイバー環境において、ファイルスキャン、マルウェア検出、分析を行う包括的なPythonベースのセキュリティツール。
 securelayer7/cve-2024-38856_scanner
Apache OFBiz RCEスキャナー&エクスプロイト(CVE-2024-38856)
 tpt11fb/springvulscan
burpsuite用のSpring脆弱性スキャンプラグイン。SpringVulScan:検出対応:ルート漏えい|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977
 evilashz/pigadvulnscanner
ドメイン内の一般的な一発貫通脆弱性を検出します。含まれるもの:NoPac、ZeroLogon、CVE-2022-26923、PrintNightMare
 tripwire/openssl-ccs-inject-test
このスクリプトは、幅広い構成の脆弱なサーバー(CVE-2014-0224)を検出するために設計されています。包括的な暗号セットをアドバタイズし、影響を受ける各プロトコルバージョン(SSLv3、TLSv1、TLSv1.1、TLSv1.2)を使用したネゴシエーションを試みます。
 rsatan/next.js-exploit-tool
Next.js-Exploit-Tool グラフィカル総合利用ツール、Go ベース開発、CVE-2025-55182 向けの独立したセキュリティ評価ツール。
 hightechsec/scarce-apache2
CVE-2021-41773 の脆弱性が公開されているウェブサイトを対象とした、バグハンティングまたはペネトレーションテストのためのフレームワーク
 stahlz/jqshell
CVE-2018-9206(jQuery File Upload)向けの自動エクスプロイトツール。単一/複数ターゲットのスキャン、Torプロキシサポート、出力ログ機能を備え、ペネトレーションテストおよび教育目的で使用します。
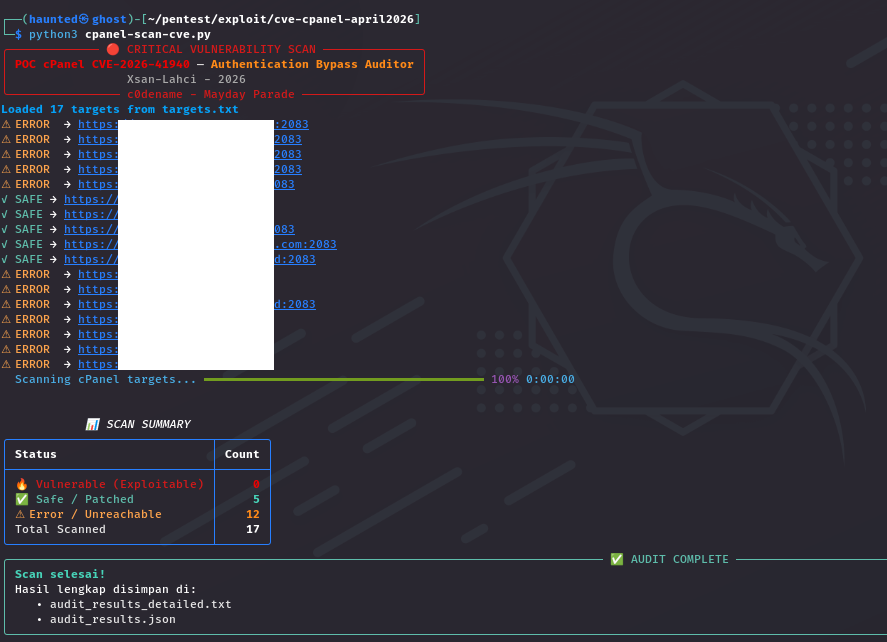 xsanflip/poc-cpanel-cve-2026-41940
マルチスレッド対応のセキュリティ監査ツール。CRLFインジェクションと動的ポート探索を使用して、cPanel/WHMの認証バイパスであるCVE-2026-41940を検出し、許可されたペネトレーションテストを支援します。
 macmod/goblob
公開されたAzure Storage blobsのための高速列挙ツール
 coffinxp/google-api-key-scanner
Google Maps APIキーを21のエンドポイントに対して検証し、PoC URL付きで露出したサービスを明らかにします。プロキシサポートと集中監査のためのクワイエットモードを備えています。
 owasp/apicheck
REST APIセキュリティテスト用のモジュール式DevSecOpsツールセット。開発者、システム管理者、ペネトレーションテスターが開発ライフサイクル全体でセキュリティチェックを自動化できるように設計されています。
 smxlabs/lamma-beta
すべての暗号実装のための脆弱性評価および監査フレームワーク。









