
 #1
 sigploiter/m3uascan
M3UAプロトコル用スキャナーで、Sigtranをサポートするノードを検出します。
 alexbakker/log4shell-tools
log4jの最近の脆弱性(CVE-2021-44228およびCVE-2021-45046)の影響をアプリケーションが受けているかどうかを確認するテストを実行するツール
 deadjakk/reg1c1de
レジストリ内の潜在的な権限昇格の経路を見つけるためのC#で書かれたレジストリ権限スキャナー
 danialhalo/acuautomate
大規模なスコープでの自動ペネトレーションテストとバグハンティングのための非公式Acunetix CLIツール。
 takito1812/firestorepwn
fsp - APKを使用したFirestoreデータベース脆弱性スキャナー
 0xdexter0us/log4j-scanner
Log4Shell (CVE-2021-44228) 脆弱性を認証前および認証後にスキャンするBurp拡張機能。
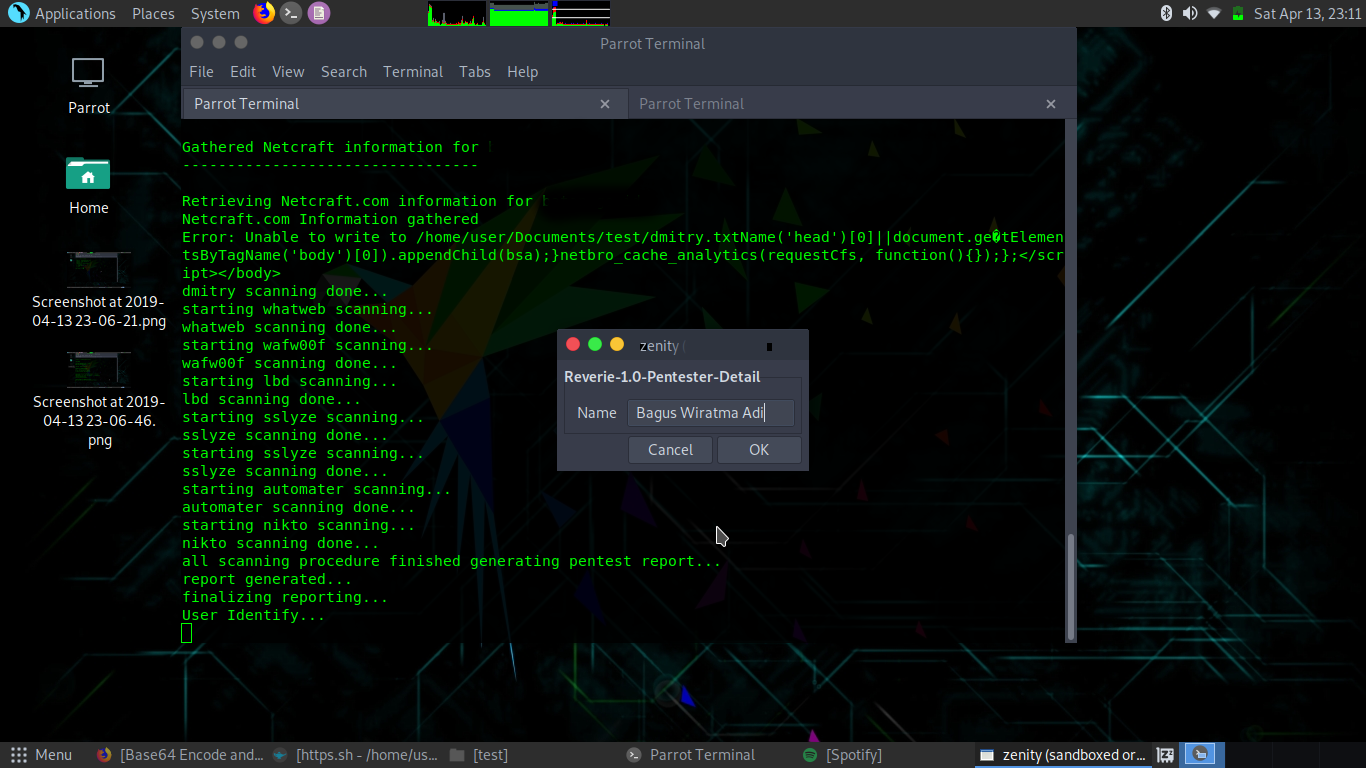 baguswiratmaadi/reverie
Parrot Linux向け自動化ペネトレーションテストツール
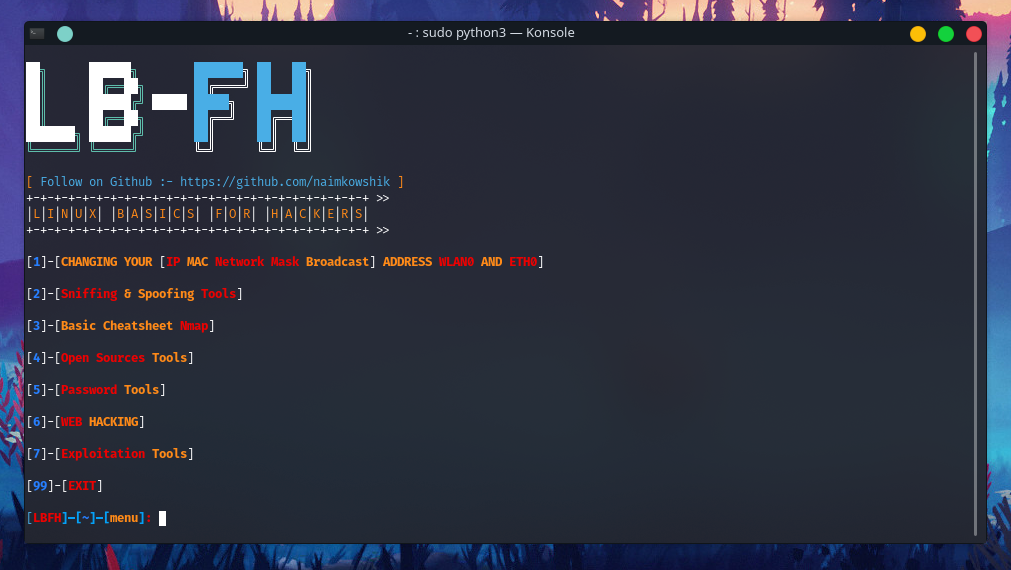 naimkowshik/lbfh
情報収集、脆弱性スキャン、クローリングを統合したオールインワンツール。すべてのペネトレーションテスター必携のツールです。
 password123456/malwarescanner
インシデントレスポンス向けのハッシュベースマルウェアスキャナ。既知のマルウェアハッシュを使用して再帰的にファイルをスキャンし、マルチスレッド、拡張子フィルタリングをサポートし、SIEM統合用の構造化ログを出力します。
 initroot/wodat
Windows Oracle Database 攻撃ツールキット
 clidey/deptrust
CLIおよびMCPサーバーで、npm、PyPI、crates.io、Goモジュール、GitHub Actionsを含む14以上のエコシステムにわたって、パッケージバージョンの既知の脆弱性をチェックします。フックとスキルを介してAIエージェントと統合します。
 mfmokbel/crawlector
Crawlectorは、悪意のあるオブジェクトをスキャンするために設計された脅威ハンティングフレームワークです。
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 matank001/moxy
Moxyは、最新のWebアプリケーションセキュリティテスト向けに設計されたオープンソースのDASTツールです。エージェント機能を備えた使いやすいインターフェースを提供し、ペネトレーションテストのワークフローを支援・自動化します。
 knightswd/nopacscan
Active Directoryドメインコントローラをスキャンし、DNSに対して全DCをクエリしてPAC構造の0x10タイプを分析することでCVE-2021-42287およびCVE-2021-42278を検出し、LDAP/SAMR方式よりも検出精度を向上させます。
 polaris64/web_exploit_detector
Web Exploit Detectorは、ウェブホスティング環境において可能性のある感染、悪意のあるコード、および不審なファイルを検出するためのNode.jsアプリケーションです。
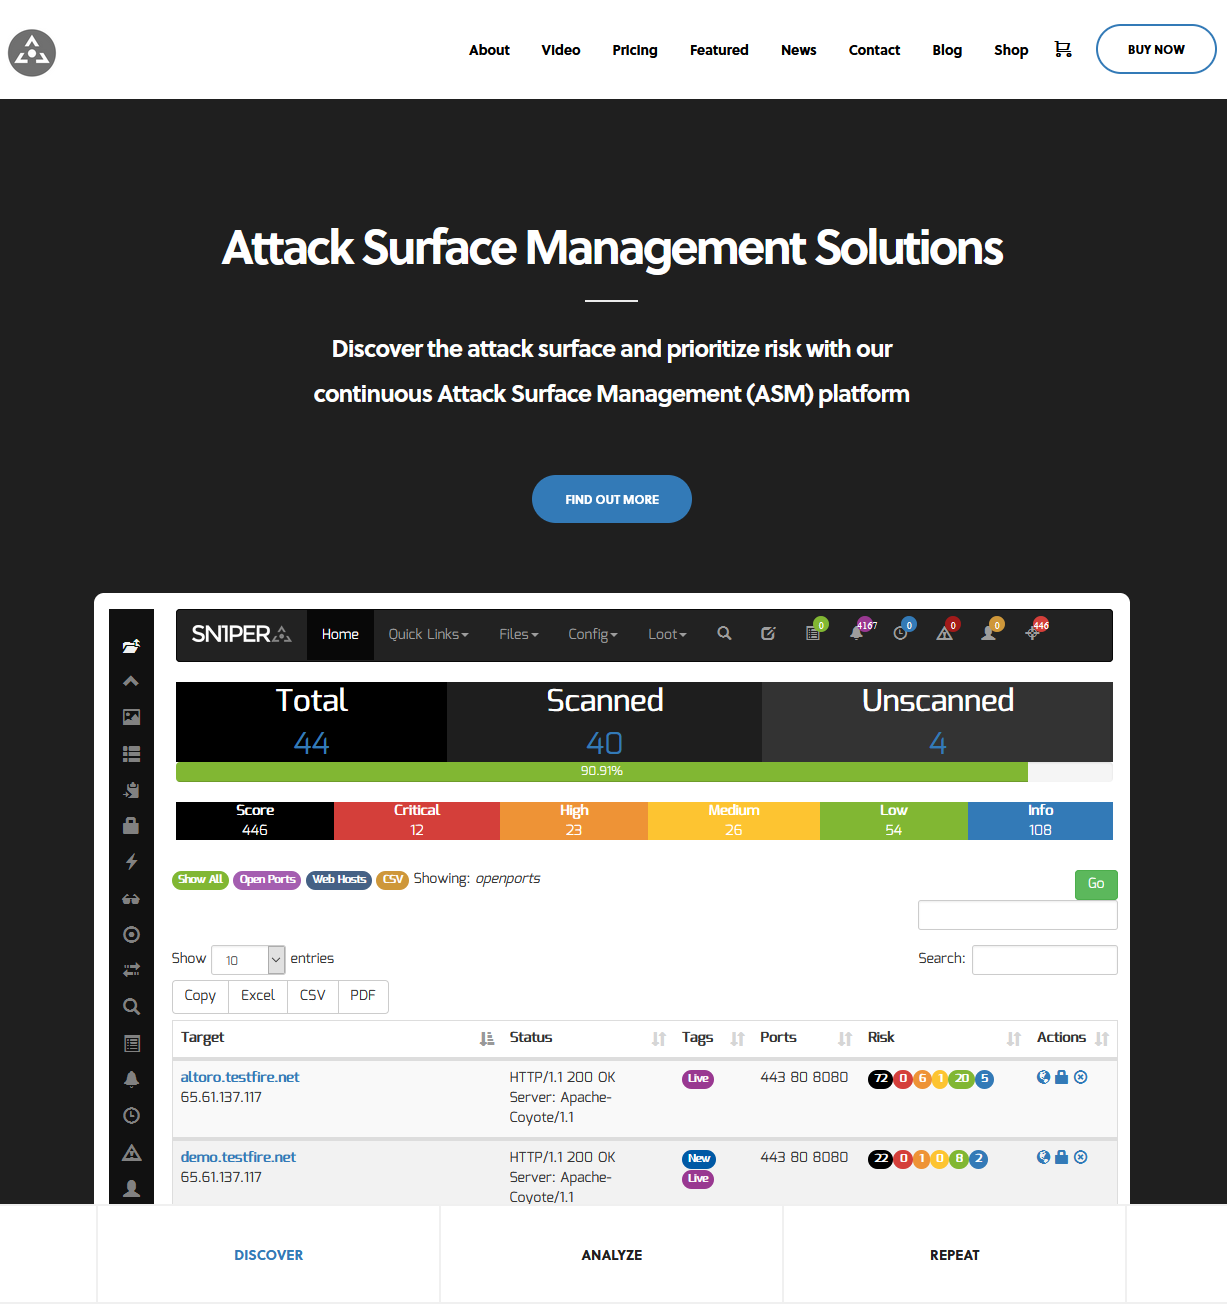 1n3/attacksurfacemanagement
継続的な攻撃対象領域管理(ASM)プラットフォーム - Sn1per Professional で攻撃対象領域を発見し、リスクに優先順位を付けましょう #pentest #redteam #bugbounty









