Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-24919-Bulk-Scanner — CVE-2024-24919 [Check Point Security Gateway 情報漏えい] | Kitploit
ツール/GitHubGitHub/ifconfig-me/cve-2024-24919-bulk-scanner
脆弱性スキャナーエクスプロイト情報収集ウェブセキュリティペネトレーションテスト学習と教育
GitHubifconfig-me/cve-2024-24919-bulk-scanner

CVE-2024-24919-Bulk-Scanner

CVE-2024-24919 [Check Point Security Gateway 情報漏えい]

リポジトリを見る
316344ヶ月前Kitploit レビュー済み
共有

CVE-2024-24919 バルクスキャナー

CVE-2024-24919 [Check Point Security Gateway 情報漏えい]

このスクリプトは以下に基づいており、クレジットは以下に帰属します: https://labs.watchtowr.com/check-point-wrong-check-point-cve-2024-24919/

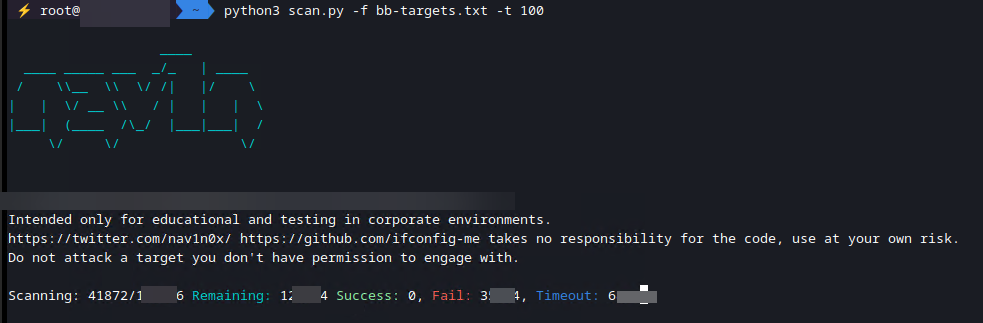
このPythonスクリプトは、特定のPOSTリクエストを送信し、レスポンスヘッダーとステータスコードをチェックすることで、URLのリストに対してCVE-2024-24919の脆弱性をスキャンします。リクエストとレスポンスの詳細をログに記録し、事前定義された基準に基づいて脆弱なURLを特定します。
image

[!WARNING] 企業環境での教育およびテスト目的のみを対象としています。 https://x.com/__nav1n_/ https://github.com/ifconfig-me は本コードについて一切の責任を負いません。自己責任で使用してください。 許可なく対象に攻撃を行わないでください。

特徴

[!NOTE] スレッド処理: 新しいv2バージョンはスレッド処理に対応しました。このスクリプトは50スレッドを作成してURLを並行処理し、スキャンを高速化します。このスレッド数は -t 100 で制御できます。 キュー: キューを使用してURLを管理し、ワーカースレッドに配布します。 進捗と結果: スクリプトは色付き出力で進捗と結果を表示します。

  • 指定されたURLにペイロードを含むPOSTリクエストを送信します。
  • レスポンスヘッダーとステータス行をチェックして脆弱性を判断します。
  • 完全なリクエストとレスポンスの詳細をログに記録します。
  • ターミナルに進捗と結果を出力します。
  • 脆弱なURLをファイルに保存します。
  • 信頼性の高いリクエスト処理を保証するため、シーケンシャルスキャンをサポートします。

必要条件

  • Python 3.x
  • requests ライブラリ
  • termcolor ライブラリ

インストール

  1. リポジトリをクローンします:

    git clone https://github.com/ifconfig-me/CVE-2024-24919-Bulk-Scanner.git
    cd CVE-2024-24919-Bulk-Scanner
    
  2. 必要なライブラリをインストールします:

    pip install requests termcolor
    

使用方法

  1. URLのリストを含むファイルを準備します:

    1行に1つのURLを記載したテキストファイル(例: urls.txt)を作成します。各URLが https:// で始まることを確認してください。例:

    https://example.com
    https://testsite.com
    https://vulnerable.com
    https://123.456.789.10:8080
    
  2. スクリプトを実行します:

    python CVE-2024-24919-auto-v2.py -t 150 -f urls.txt
    
  3. 出力を確認します:

    スクリプトは、スキャンの進捗と結果をターミナルに表示します。脆弱なURLは Vulnerable URL found: というメッセージで識別されます。

  4. 結果:

    • 進捗と結果 はターミナルに表示されます。
    • リクエストとレスポンスのログ は、n2バージョンでは request-analyze.txt と request-analyze-v2.txt に保存されます。
    • 脆弱なURL は、v2バージョンでは checkpoint-results.txt と checkpoint-results-v2.txt に保存されます。

スクリプトの詳細

  • スクリプトは、各URLの /clients/MyCRL エンドポイントに2つのペイロードを含むPOSTリクエストを送信します:

    • aCSHELL/../../../../../../../etc/passwd
    • aCSHELL/../../../../../../../etc/shadow
  • レスポンスヘッダーを以下の基準でチェックします:

    • Server: Check Point SVN foundation
    • X-UA-Compatible: IE=EmulateIE7
    • X-Frame-Options: SAMEORIGIN
    • ステータス行: HTTP/1.0 200 OK
  • レスポンスが上記の3つの基準のいずれかに一致する場合、そのURLは脆弱とみなされます。

出力例

image

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード