
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
aparoid — 静的および動的なAndroidアプリケーションセキュリティ分析 | Kitploit
ツール/GitHubGitHub/stefan2200/aparoid
Androidセキュリティ静的分析脆弱性スキャナー動的分析 (サンドボックス)モバイルアプリペンテストリバースエンジニアリングマルウェア分析モバイルセキュリティ
GitHubstefan2200/aparoid

aparoid

静的および動的なAndroidアプリケーションセキュリティ分析

リポジトリを見る
7716462年前Kitploit レビュー済み
共有

Aparoid

python platform License Updates Python 3

Aparoidは、Androidアプリケーション分析のために設計されたフレームワークです。モバイルアプリケーションの脆弱性やその他のリスクを発見するための自動化されたツール群を提供します。Flaskフレームワークを使用して構築されており、APKファイルをアップロードして内容や結果を探索するためのWeb GUIを提供します。

現在のバージョンは以下の機能を提供します。

  • jadxを使用したAPK逆コンパイル
  • 脆弱性検出システム(ダッシュボードを使用してルールを設定可能)
  • バイナリファイルのリスク分析
  • React Native、Flutter、Xamarin、Cordovaなどのフレームワーク向けのカスタム機能
  • Android Manifestのセキュリティチェック
  • すべての(root化された)Androidデバイス(物理、エミュレート、クラウドベース)での動的解析
  • ルート検出、SSLピンニング、デバッガ検出をバイパスするためのFridaスクリプト(カスタムスクリプトもサポート)
  • ルートCA証明書の自動インストール(Burp Suiteもサポート)
  • Kafkaを使用したHTTP(S)インターセプトプロキシとリアルタイムトラフィックビューア
  • リアルタイムアプリケーション保存データブラウザ

インストール

git clone https://github.com/stefan2200/aparoid
cd aparoid
docker-compose up

ローカルバージョン

sudo apt-get install python3 python3-pip sqlite3 default-jre android-tools-adb gunicorn libmagic1
git clone https://github.com/stefan2200/aparoid
cd aparoid
python3 -m pip install --upgrade -r requirements.txt

# The python-magic-bin library is required on Windows
python3 -m pip install python-magic-bin

# Start the server on port 7300
./start.sh

オプションとして、動的解析機能のほとんどを使用する場合はKafkaをインストールすることを推奨します。以下のコマンドではPostgresもインストールします(SQLiteよりもはるかに高速です)。config.pyファイルを変更することでPostgresに切り替えることができます。

cd collector
docker-compose up -d

Aparoidの機能

Aparoidは多くのコードの脆弱性や問題をチェックします。

Static code results

脆弱性のリストは、ソースコードへの参照をたどることができる形式で参照できます。
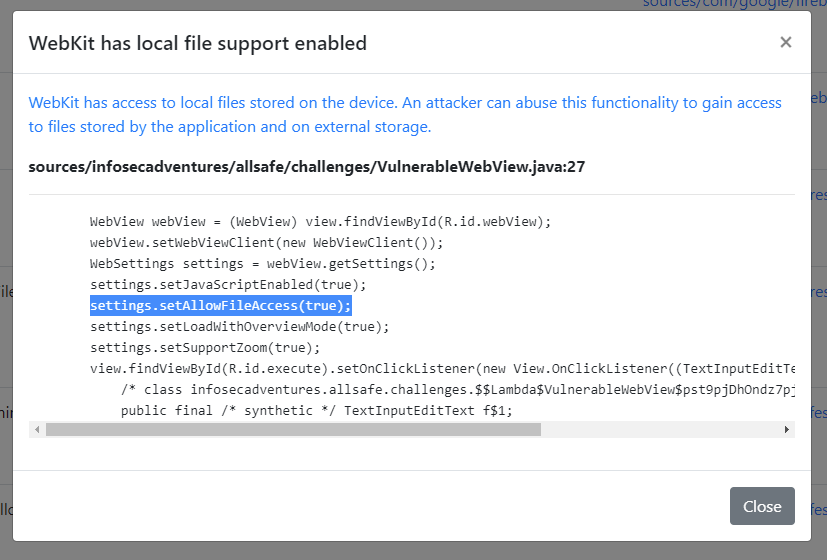
Static code vuln

さらに、ネイティブバイナリのハードニング手法を分析し、その手法がどのようにセキュリティを向上させるかについての情報を提供します。

Static binary analysis

静的コード解析エンジンは、静的コードの脆弱性を追加または管理するための使いやすいデータベースシステムを提供します。

Static code database

最も優れた機能の1つは、逆コンパイルされたソースコードに基づいてFridaパッチを自動的に作成するオプションです。
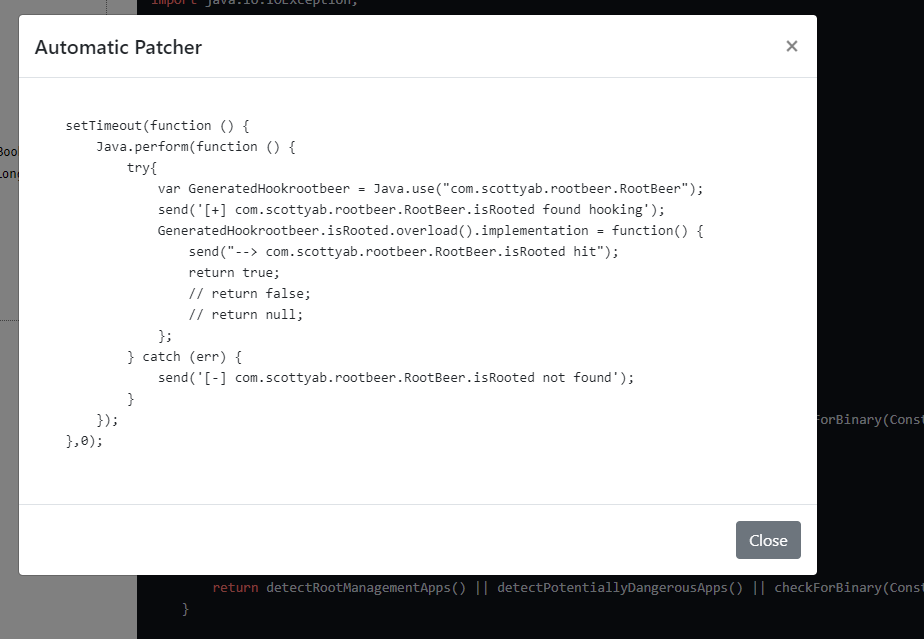
Static code frida

動的解析ツールを使用して、インストール済みアプリケーションの列挙、インストール、インストルメント化が可能です。さらに、デバイスに適切なFridaバージョンを自動的にインストールすることもできます。

Dynamic overview

パッケージを選択すると、Fridaスクリプトを制御し、アプリケーションのすべてのトラフィックをプロキシサーバー経由でルーティングできます。Aperoidはデフォルトでmitmproxyを使用してトラフィックをインターセプトし、Kafkaに記録します。

Dynamic device

動的ページでは、アプリケーションデータをリアルタイムで閲覧する機能も提供します。
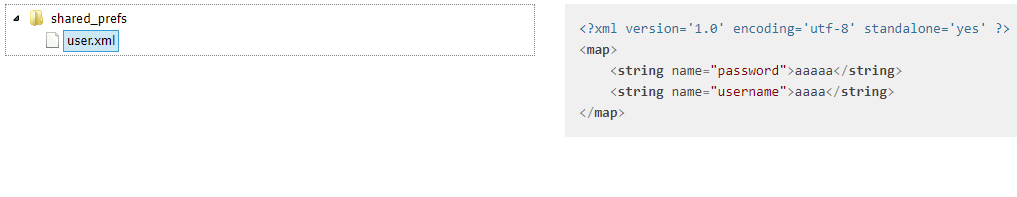
Dynamic filesystem

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    377
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    324
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






