
 #1

 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 spinkham/skipfish
lcamtufがGoogle向けに作成したWebアプリケーションセキュリティスキャナー - 非公式ミラー
 nccgroup/sobelow
Phoenix Framework向けセキュリティに特化した静的解析
 samjoan/droopescan
プラグインベースのスキャナーで、セキュリティ研究者が主にDrupalとSilverstripeを含む複数のCMSの脆弱性を特定するのを支援します。
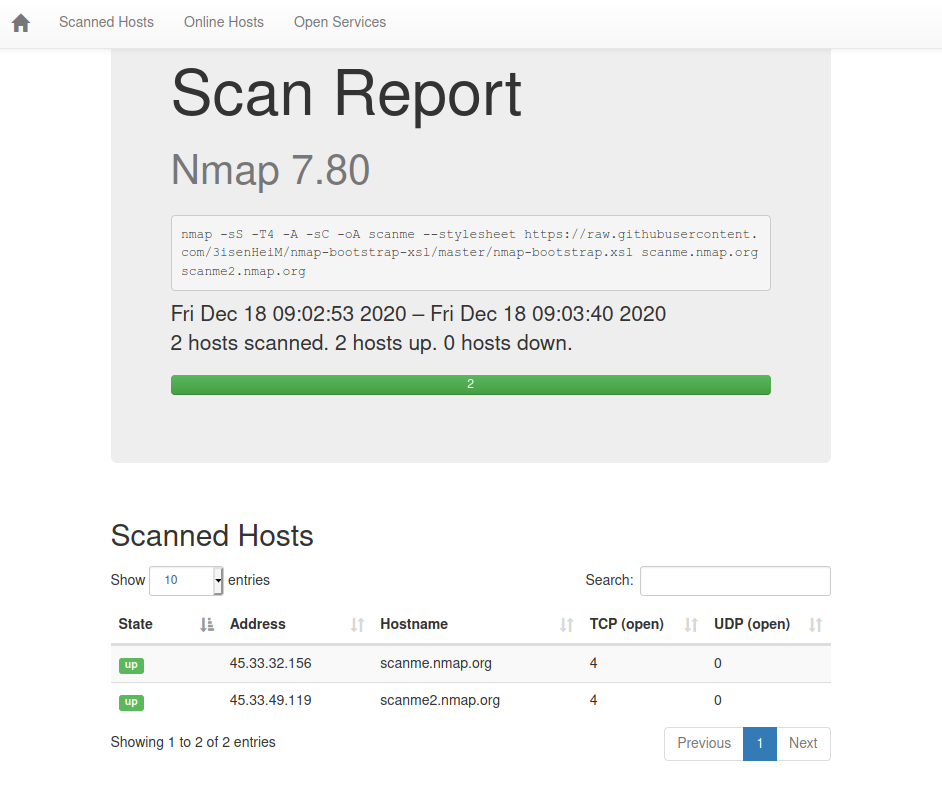 honze-net/nmap-bootstrap-xsl
Bootstrapを使用したNmap XSL実装。
 0xinfection/xsrfprobe
Prime クロスサイトリクエストフォージェリ(CSRF)監査・悪用ツールキット
 dr0op/weblogicscan
強化版WeblogicScan、検出結果がより正確、プラグイン化、CVE-2019-2618、CVE-2019-2729の検出を追加、Python3対応
 sairson/yasso
強力な内部ネットワークペネトレーション支援ツール集 - Yassoを風の如く。rdp、ssh、redis、postgres、mongodb、mssql、mysql、winrmなどのサービスのブルートフォース攻撃に対応、高速なポートスキャン、強力なWebフィンガープリント識別、各種内蔵サービスのワンク…
 screetsec/dracnmap
Dracnmapは、nmapの支援を利用してネットワークを調査し情報を収集するために使用されるオープンソースプログラムです。nmapコマンドには多くのオプションがあり、そのユーティリティをより堅牢にする一方で、新規ユーザーにとっては追跡が困難になります。そこでDracnmapは、nmapのスクリプト…
 repplus/rep-chrome
rep+ — Chrome DevTools向けBurpスタイルHTTPリピーター、組み込みAIでリクエスト説明と攻撃提案
 nealbridges/vulnhunter
攻撃者のようにソースコードを推論し、実行可能なPoCで悪用可能な脆弱性を確認し、hunt・fix・verifyスキルを通じてテストファーストの修正を推進するエージェント型AIセキュリティスキャナー。
 fgeek/pyfiscan
無料のWebアプリケーション脆弱性・バージョンスキャナー
 chaitin/veinmind-tools
veinmind-tools は、長亭科技が自社開発し、veinmind-sdk をベースに構築されたコンテナセキュリティツールセットです。
 roottusk/vapi
vAPIは脆弱で悪意を持ってプログラムされたインターフェースであり、演習を通じてOWASP API Top 10のシナリオを模倣したセルフホスト可能なAPIです。
 ion28/bluespawn
アクティブディフェンスとEDRソフトウェア、ブルーチームを強化する
 praetorian-inc/titus
高性能シークレットスキャナ。CLI、Goライブラリ、Burp Suite拡張機能、Chrome拡張機能。487個の検出ルールとライブな認証情報検証。
 lunasec-io/lunasec
LunaSec - 依存関係セキュリティスキャナー。Pull RequestやビルドにおいてLog4Shellやnode-ipcなどの脆弱性を自動的に通知します。LunaTrace GitHubアプリを使えば30秒で保護できます:…









