
 #1

 tillson/git-hound
高速なGitHub偵察ツール。既知のリポジトリや組織だけでなく、GitHub全体で漏洩した秘密情報をスキャンします。GitHub dorkをサポート。
 owasp/offat
OpenAPI仕様からテストを生成し、入力をファジングし、SQLi、BOLA、壊れたアクセス制御を含むOWASP API Top 10の脆弱性をチェックする自動化されたAPIセキュリティテストツール。
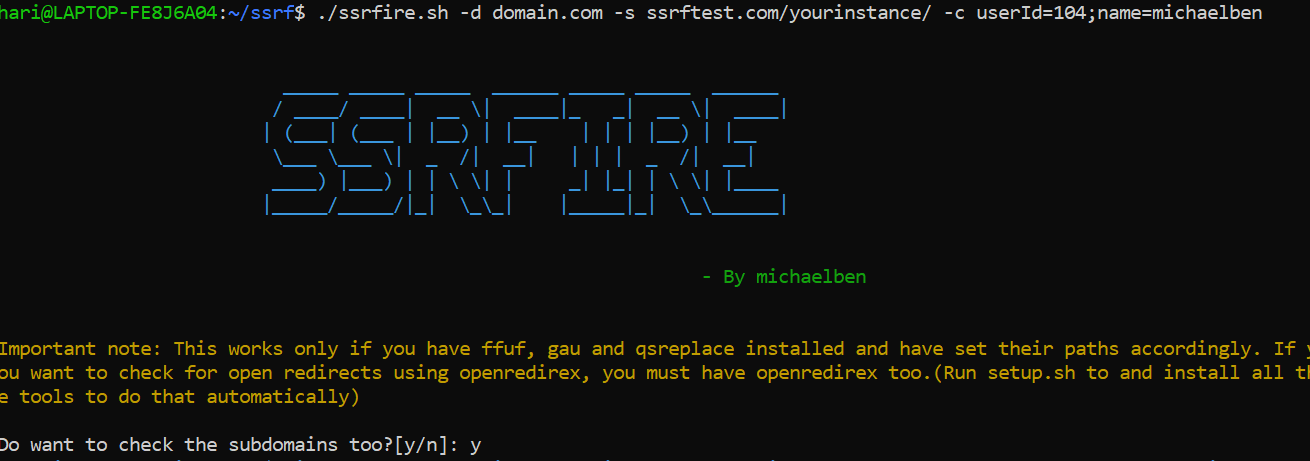 ksharinarayanan/ssrfire
自動化されたSSRFファインダー。ドメイン名と自分のサーバーを指定するだけで、あとはお任せ! ;) XSSやオープンリダイレクトを見つけるオプションもあります。
 s0md3v/silver
脆弱性のあるサービスを対象にIPを一括スキャン
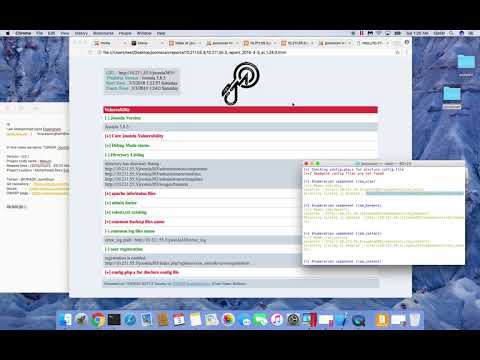 owasp/joomscan
PerlベースのJoomla CMS脆弱性スキャナ。バージョン列挙、コンポーネント検出、エクスプロイトマッチング、ファイアウォール識別、および設定ミス発見を自動化し、テキスト/HTMLレポートを生成します。

 ekultek/zeus-scanner
高度な偵察ユーティリティ
 awslabs/aws-security-assessment-solution
Prowlerを使用してAWSアカウントの特定時点のアセスメントを作成するためのAWSツール。
 mindersec/minder
ソフトウェアサプライチェーンセキュリティプラットフォーム
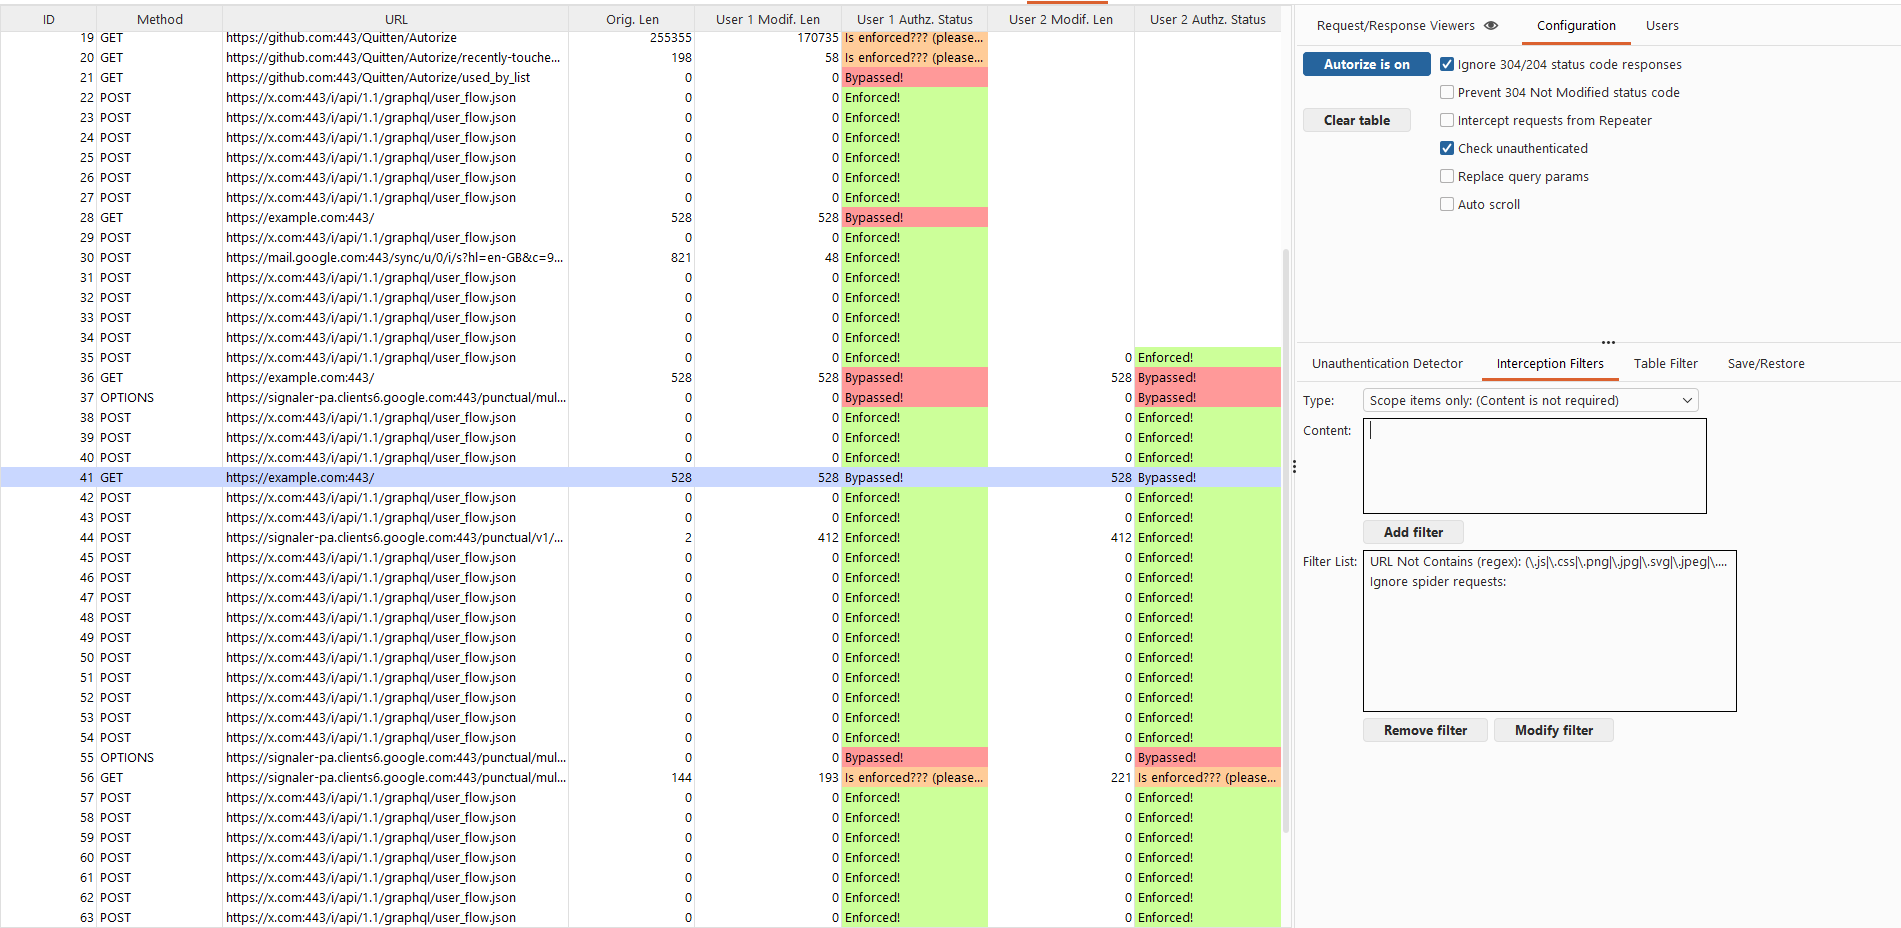 quitten/autorize
Burp Suite用の自動認可実施検出エクステンション。Jythonで書かれ、Barak Tawilyによって開発された。アプリケーションセキュリティ担当者の作業を容易にし、自動認可テストを実行できるようにする。
 chvancooten/bugbountyscanner
バグバウンティの偵察用のBashスクリプトとDockerイメージ。ヘッドレスでの使用を目的としています。
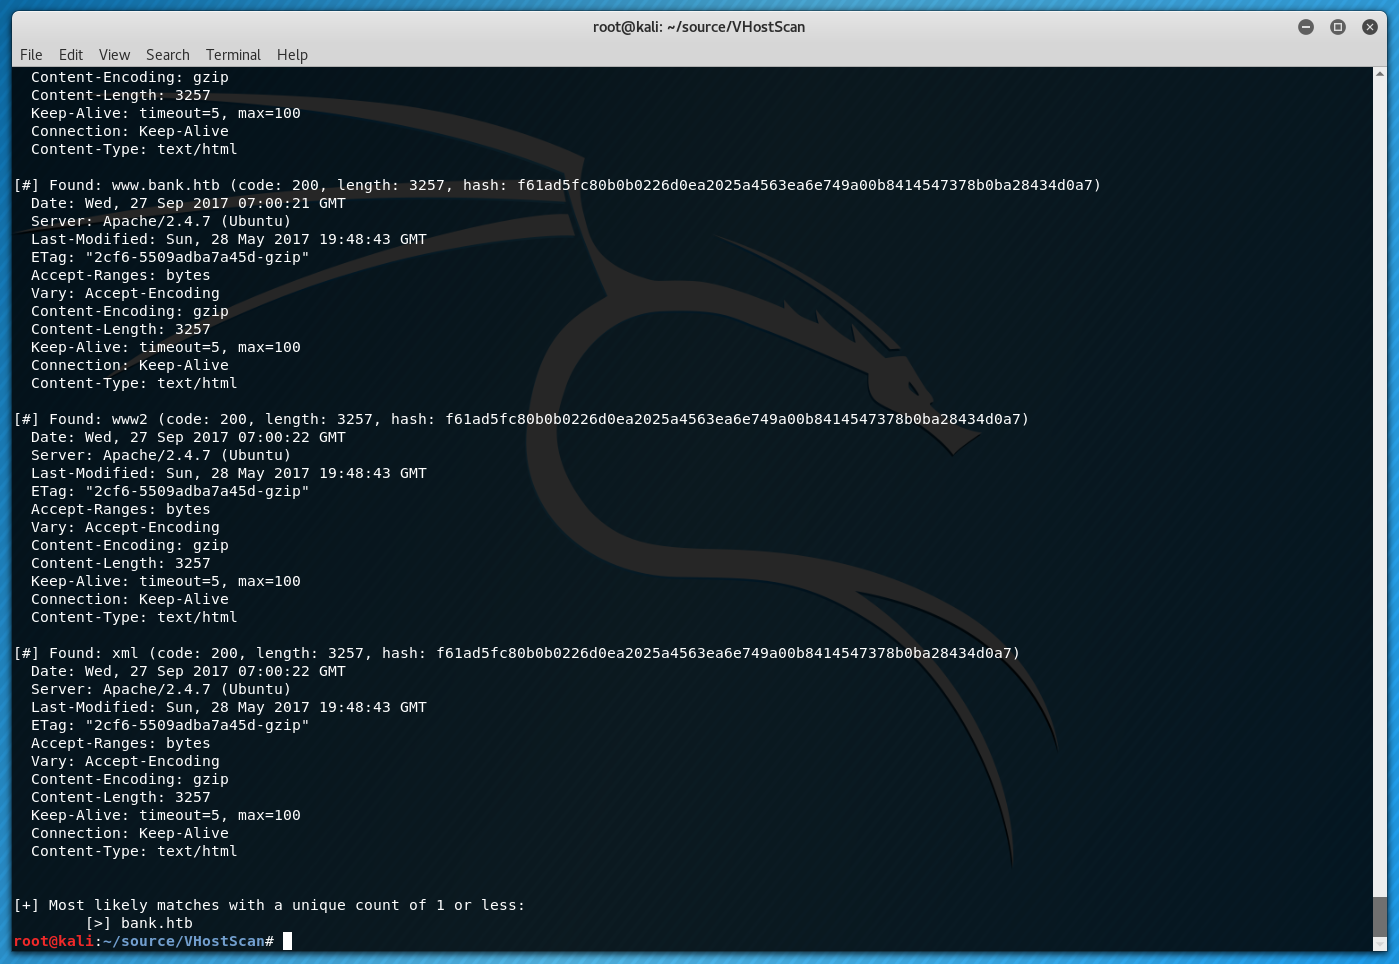 codingo/vhostscan
リバースルックアップを実行する仮想ホストスキャナーで、ピボットツールと併用可能。キャッチオールシナリオを検出し、ワイルドカード、エイリアス、動的デフォルトページを回避します。
 meliht/mr.sip
VoIPペネトレーションテスターのためのSIPセキュリティ評価フレームワーク。DEFCON、BlackHat、Offzoneで発表済み。
 mbrg/power-pwn
攻撃/防御セキュリティツールセット。AIエージェントのディスカバリ、偵察、倫理的評価のためのツール群です。
 schira4396/vcenterkiller
Vcenter向けの総合利用ツール。現在最も主流なCVE-2021-21972、CVE-2021-21985、CVE-2021-22005、One AccessのCVE-2022-22954、CVE-2022-22972/31656、およびlog4jを含みます。ワンクリックでwebshellをアップ…









