
 #1

 doctorwebltd/malware-iocs
Doctor Webのマルウェア調査から厳選された侵害指標(IOC)で、脅威インテリジェンス、検知エンジニアリング、インシデント対応での利用を目的として公開されています。
 dshield-isc/dshield
Raspberry Pi または Ubuntu 上に DShield ハニーポットセンサーをインストールして設定し、Cowrie SSH および HTTP ハニーポットを実行して、ファイアウォールログを DShield ポータルへ転送します。
 vahpem/rust-deobf
Rustバイナリ内で難読化が隠しているもの(文字列、クレート、ライブラリ関数、平坦化された制御フロー)を、実行せずに静的解析とUnicornエミュレーションで復元します。マルウェアのトリアージや保護されたアプリの監査に。ELF/PE/Mach-O、x86-64/ARM64/32ビット対応。
 0xajstrike/opcuatrap
ICS/SCADA向けの高対話型OPC UAハニーポット — マルチプロファイル(石油・ガス、水道、電力網)、ライブプロセスシミュレーション、セッションごとの脅威スコアリング、SIEM統合(syslog/CEF/webhook/Elasticsearch)を備えています。.NET…
 0xajstrike/emsign-trust-scan
2026年10月のeMudhra/emSign CA鍵漏洩に対応するオフラインスキャナー。OSのトラストストア、CAバンドル、Java cacerts、NSS、コンテナイメージ全体から影響を受けた証明書を検出します。
 0x4d31/honeypot-data
HTTP/TLSフィンガープリントデータ(JA3/JA4)、仮名化された送信元IP、およびエクスプロイト試行の分析を含む公開ハニーポットデータセットと観測レポート。
 owasp/agentic-evidence
エージェント型AIのセキュリティ証拠に関するOWASPリファレンスプロジェクト:エージェントの実行、ID、ツール呼び出し、認可の判断を相関させ、調査タイムラインとエクスポート可能な証拠バンドルにまとめます。
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 asngs/agenttriage-open-source
ツールを使用するLLMエージェント向けのクロスエージェントトレーシングおよびセキュリティ診断システム:トレースイベントを正規化し、来歴グラフを構築し、ソースからシンクへのチェーンを抽出し、防御のギャップを特定します。
 bitcoindatalabs/ln-upgrade-dynamics
「Who Patches the Lightning Network? Release Lines from Gossip, Node Platforms and Security Advisories, 2023-2026」のコード、集約データ、LaTeX ソース
 ncsc-nl/php2shell
CVE-2026-109618およびCVE-2026-109619のPHP RCE脆弱性を追跡する運用アドバイザリリポジトリ。検出および緩和のガイダンス、影響を受けるソフトウェアのインベントリ、ベンダーのステータス更新を提供。
 deathbydata/php2shell-exposurehunt
PHP2Shell の露出を探索するためのリポジトリと関連分析
 inquest/yara-rules
マルウェア、悪意のあるOffice文書、エクスプロイトの痕跡を追跡するためのYARAルール集で、サンプルや調査レポートへの参照付き。
 pixee/compaction-laundering
コーディングエージェントにおけるコンテキスト圧縮に関するセキュリティ研究:信頼できないコンテンツ内の偽造されたロールラベルが要約を経ても存続し、実行されてしまう仕組みを、計測・デモ・修正方法とともに示す。
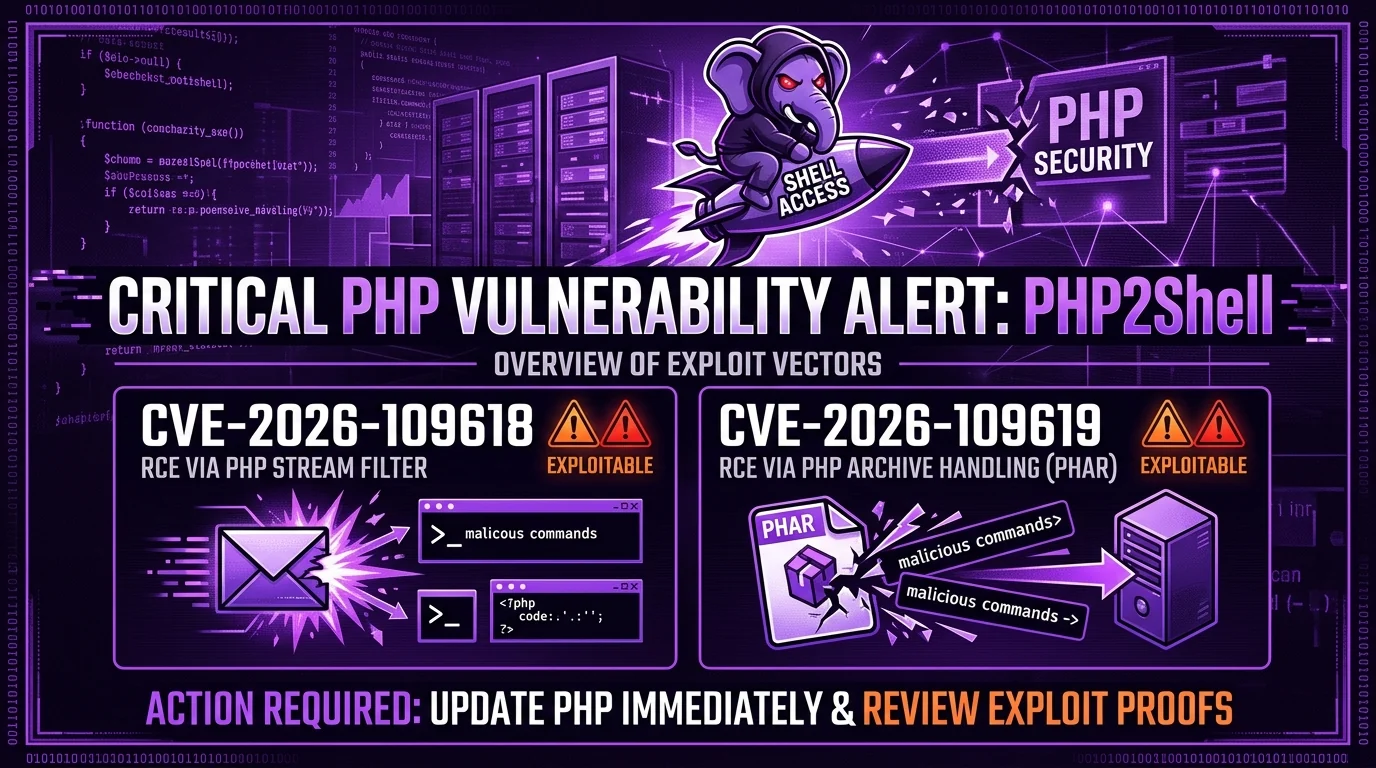 0xblackash/cve-2026-109618
PHP2Shell RCE 脆弱性(CVE-2026-109618、CVE-2026-109619)に関する技術アドバイザリで、根本原因、悪用ベクター、検出チェック、および PHP の緩和ガイダンスを扱っています。
 genai-security-project/genai-llm-top10
OWASP Top 10 大規模言語モデルアプリケーション
 eset/malware-research
さまざまなマルウェア調査の一環として書かれたコード









