0xblackash/cve-2026-109618
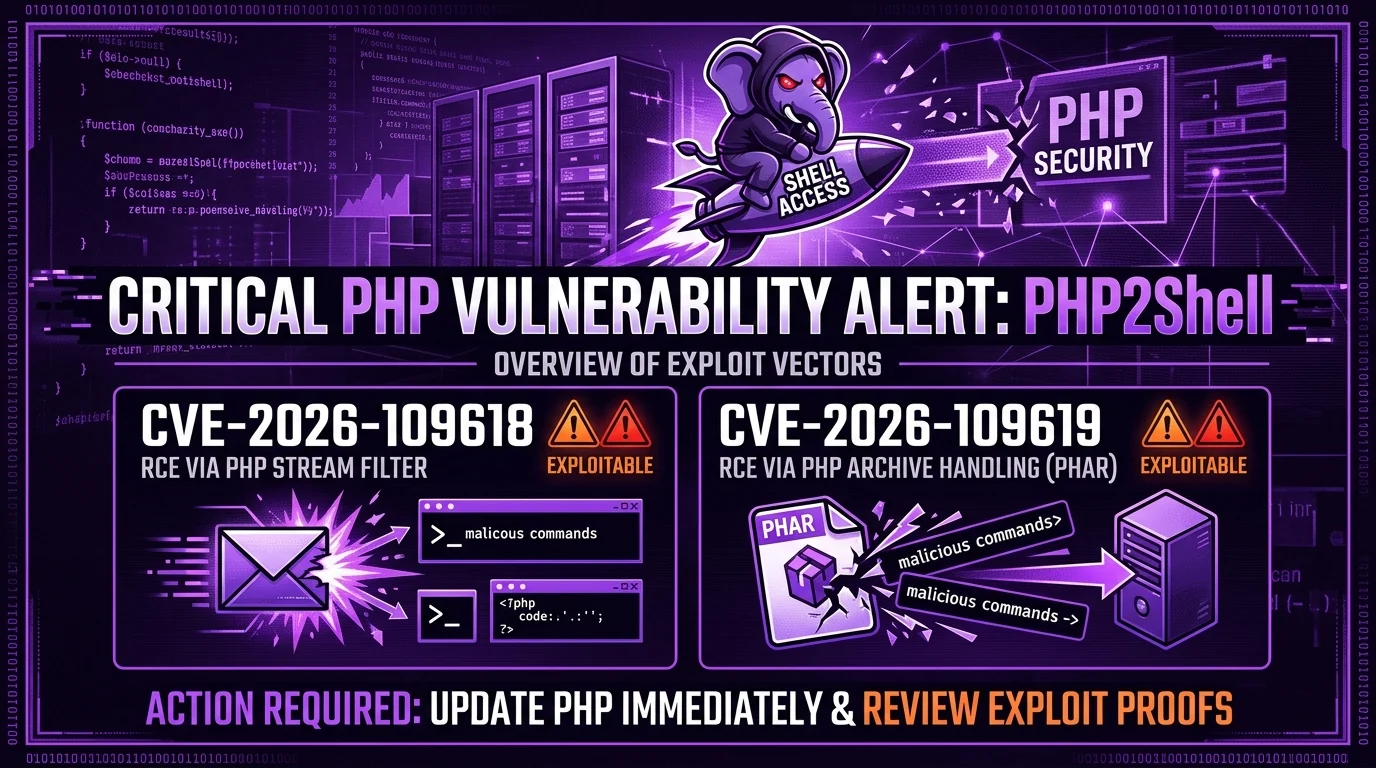
PHP2Shell RCE 脆弱性(CVE-2026-109618、CVE-2026-109619)に関する技術アドバイザリで、根本原因、悪用ベクター、検出チェック、および PHP の緩和ガイダンスを扱っています。


PHP2Shell リモートコード実行脆弱性に関する技術アドバイザリ、脅威インテリジェンス、および検出シグネチャ。
PHP2Shell は、PHPコアエンジンで発見された一対のゼロデイ/重大な脆弱性(CVE-2026-109618 および CVE-2026-109619)を指します。これらの脆弱性により、未認証の攻撃者が脆弱な構成で稼働するPHPサーバー上で任意のコードを実行(RCE)できるようになります。
   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘
| パラメータ | 詳細 |
|---|---|
| 脆弱性 | CVE-2026-109618 & CVE-2026-109619 |
| CVSS v4.0 スコア | 9.2 (Critical) |
| ベクター | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H |
| 影響 | 未認証のリモートコード実行 (RCE) |
| 影響を受けるソフトウェア | PHP 5.x、PHP 7.x、PHP 8.0、8.1、8.2、8.3、8.4 |
.phar) ラッパーの解析およびデシリアライズロジックにおける欠陥。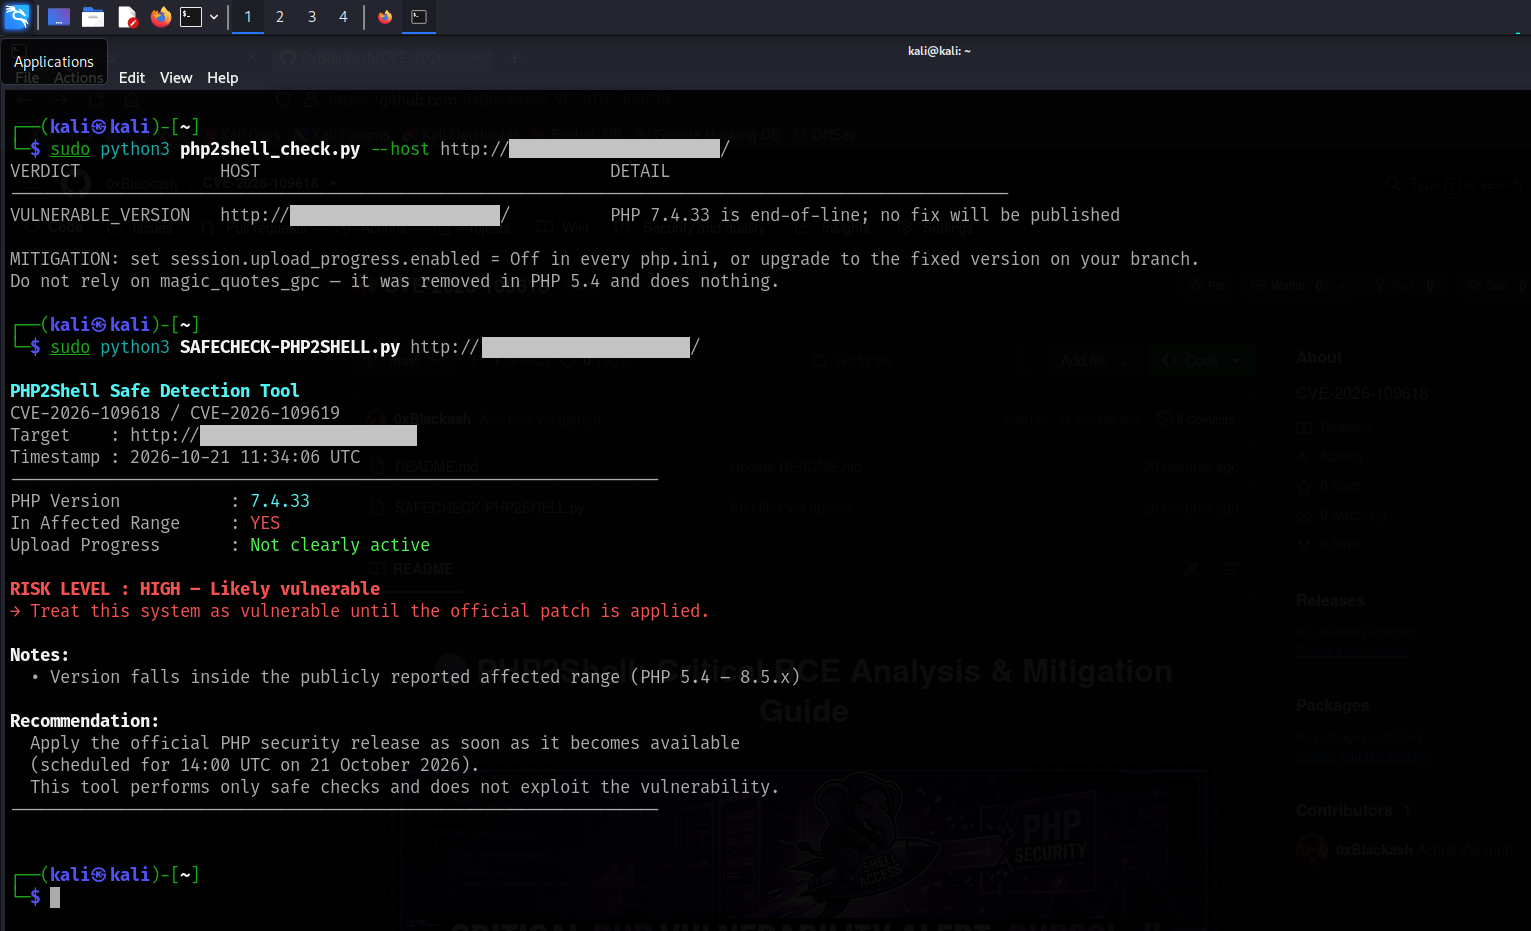
最も効果的な修正は、サーバーを最新のパッチ適用済み PHP バイナリに直ちに更新することです:
# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php
アプリケーションが公式のセキュリティパッチを受け取らないEnd-of-Life(EOL)バージョン(例:PHP 7.x や 8.0)に依存している場合:
php.ini ファイルを編集します:disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar
php://filter/、phar://)を含むリクエストをドロップする厳格なWebアプリケーションファイアウォール(WAF)ルールを実装します。PHPを実行しているサーバーが潜在的に脆弱かどうかを検証するには:
# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"
コントリビューション、脅威情報の更新、検出ルール(YARA / Sigma)を歓迎します!
git checkout -b feature/sigma-rule)git commit -m 'Add Sigma detection rule')git push origin feature/sigma-rule)このリポジトリは、教育、防御、および研究目的のみで作成されています。メンテナーは、ここに記載された情報を用いて行われる不正利用や違法行為について責任を負いません。